


O CX Agent Studio oferece serviços usando
APIs do Google
(ces.googleapis.com) projetadas para alta performance e baixa latência,
aproveitando a extensa infraestrutura de rede global do Google,
incluindo seus muitos
pontos de presença (PoPs).
O Google anuncia os endereços IP das APIs
e serviços usando
Anycast
em vários locais de PoP de borda no mundo todo.
Com o Anycast,
o mesmo prefixo de IP é anunciado simultaneamente de vários pontos
na rede do Google.
Quando um usuário ou aplicativo faz uma solicitação para uma API do Google,
a estrutura de roteamento da Internet direciona o tráfego
para o PoP do Google topologicamente mais próximo que anuncia esse endereço IP.
Esse "mais próximo" é em termos de saltos de rede e métricas de roteamento, que geralmente se correlacionam com a proximidade geográfica.
Isso minimiza a distância que o tráfego precisa percorrer pela Internet pública, reduzindo a latência ao colocar a solicitação na rede de backbone global de alto desempenho e baixa congestionamento do Google o mais rápido possível.
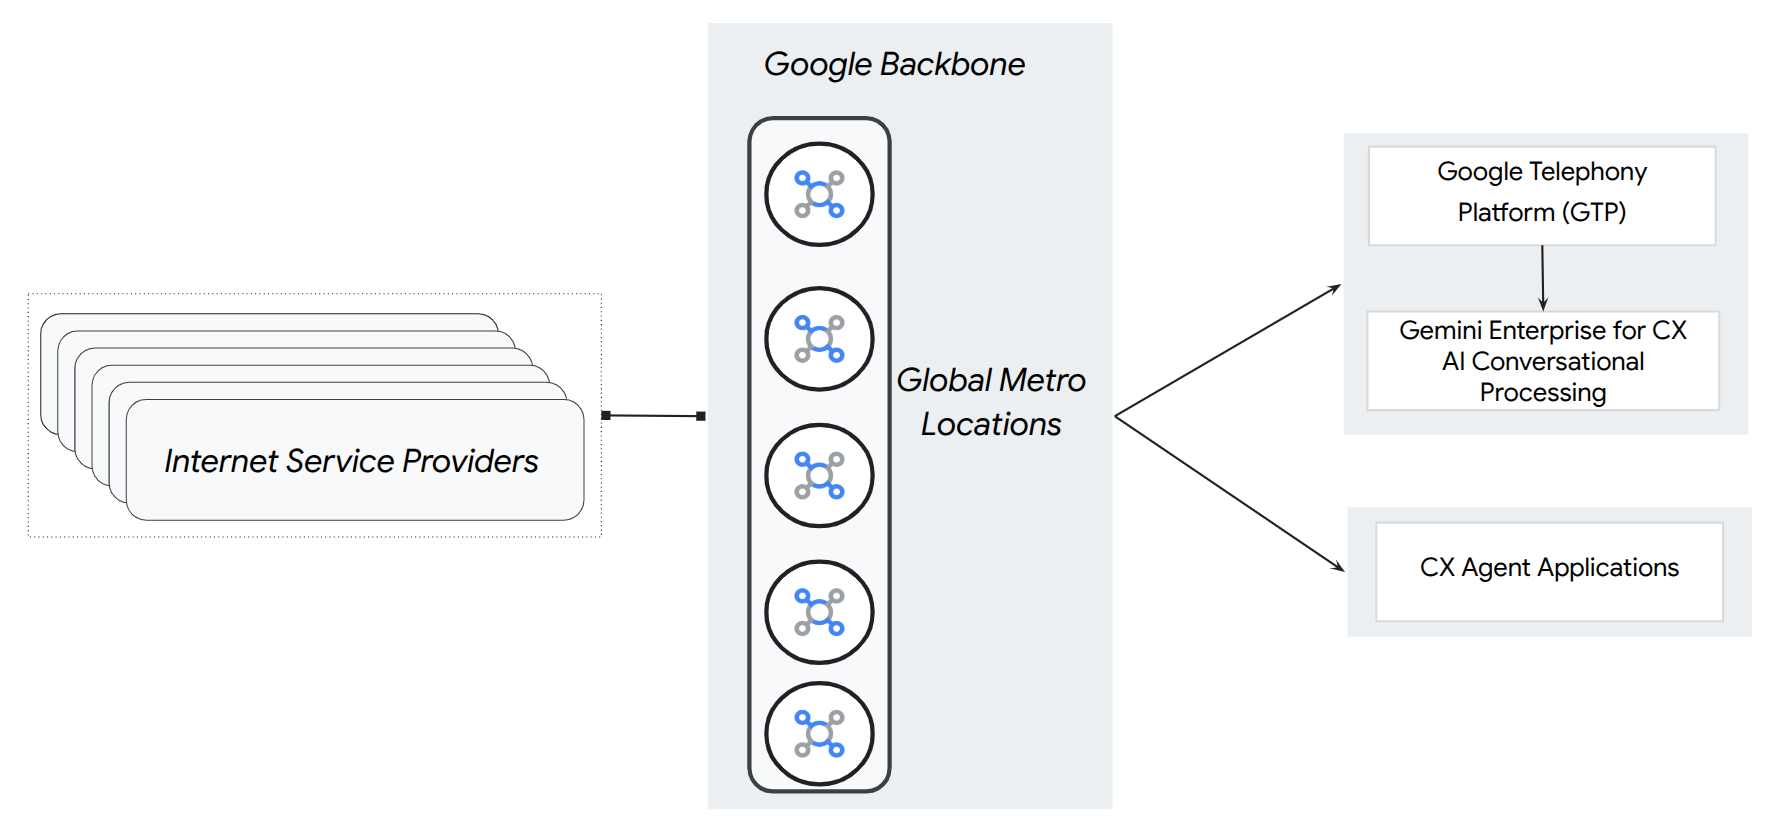
Para otimizar sua conexão com os Serviços do Google, você pode ir além do roteamento padrão da Internet usando um Verified Peering Provider (VPP) ou o peering direto. As duas opções reduzem os saltos de rede conectando sua infraestrutura de maneira mais direta à borda do Google.
Não é possível usar a conectividade privada direta com redes híbridas (incluindo o Cloud Interconnect) no CX Agent Studio. Para reduzir os riscos de exfiltração de dados e aumentar a segurança, é recomendável implementar o VPC Service Controls (VPC-SC).
Todas as opções de implantação do CX Agent Studio são compatíveis com acesso de entrada.
Opções de conectividade
Para otimizar ainda mais o desempenho além do roteamento padrão da Internet, use opções de peering para conectar a infraestrutura diretamente à borda do Google.
Verified Peering Provider (recomendado)
O Verified Peering Provider (VPP) identifica provedores de acesso à Internet (ISPs) que já estabeleceram links diversificados, de alta capacidade e redundantes com o Google.
- Facilidade de uso: seu ISP gerencia a complexidade do peering, as configurações do BGP e a manutenção.
- Confiabilidade: os parceiros são avaliados pelo Google para garantir que atendam a padrões rigorosos de desempenho e redundância.
Peering direto
Isso fornece uma interconexão direta física entre sua rede local e a borda do Google em um ponto de presença (PoP) mútuo. Esse serviço não é o mesmo que as ofertas de interconexão para estabelecer conectividade com redes VPC Google Cloud .
- Controle: você estabelece uma sessão direta do BGP com o Google.
- Infraestrutura: exige seu próprio número de sistema autônomo (AS) registrado e presença física em uma instalação de colocation onde o Google faz peering.
Como escolher uma opção de conectividade
| Recurso | Verified Peering Provider | Peering direto |
|---|---|---|
| Ideal para | Acesso simplificado e gerenciado de alta disponibilidade. | Organizações que precisam de controle direto sobre o BGP. |
| Gerenciamento | Totalmente gerenciado pelo seu ISP. | Autogerenciado pela sua equipe de rede interna. |
| Experiência | Baixo: não é necessário ter experiência em redes. | Alto: exige número do sistema autônomo e conhecimento do BGP. |
| SLA | Verificados para confiabilidade. | Sem SLA fornecido pelo Google. |
Em resumo:
- Escolha o Verified Peering Provider se quiser uma maneira mais simples e gerenciada de ter acesso confiável e de alta disponibilidade a todos os serviços do Google, sem precisar de experiência em redes.
- Escolha o peering direto se você tiver a capacidade técnica de gerenciar o peering BGP, atender aos requisitos do Google e quiser controle direto sobre a interconexão, entendendo que ela não vem com um SLA fornecido pelo Google.