


CX Agent Studio bietet Dienste, die auf Google APIs (ces.googleapis.com) basieren und für hohe Leistung und niedrige Latenz entwickelt wurden. Dabei wird die umfangreiche globale Netzwerkinfrastruktur von Google genutzt, einschließlich der vielen Points of Presence (PoPs).
Google bewirbt die IP-Adressen für seine APIs und Dienste über Anycast von zahlreichen Edge-PoP-Standorten weltweit.
Bei Anycast wird dasselbe IP-Präfix gleichzeitig von mehreren Punkten im Google-Netzwerk angekündigt.
Wenn ein Nutzer oder eine Anwendung eine Anfrage an eine Google-API sendet, leitet das Routing-System des Internets den Traffic zum topologisch nächstgelegenen Google-PoP weiter, der diese IP-Adresse bewirbt.
„Am nächsten“ bezieht sich auf Netzwerk-Hops und Routing-Messwerte, was in der Regel mit der geografischen Nähe korreliert.
Dadurch wird die Entfernung minimiert, die der Traffic über das öffentliche Internet zurücklegen muss. Die Latenz wird reduziert, indem die Anfrage so schnell wie möglich in das leistungsstarke, globale Backbone-Netzwerk von Google mit geringer Überlastung geleitet wird.
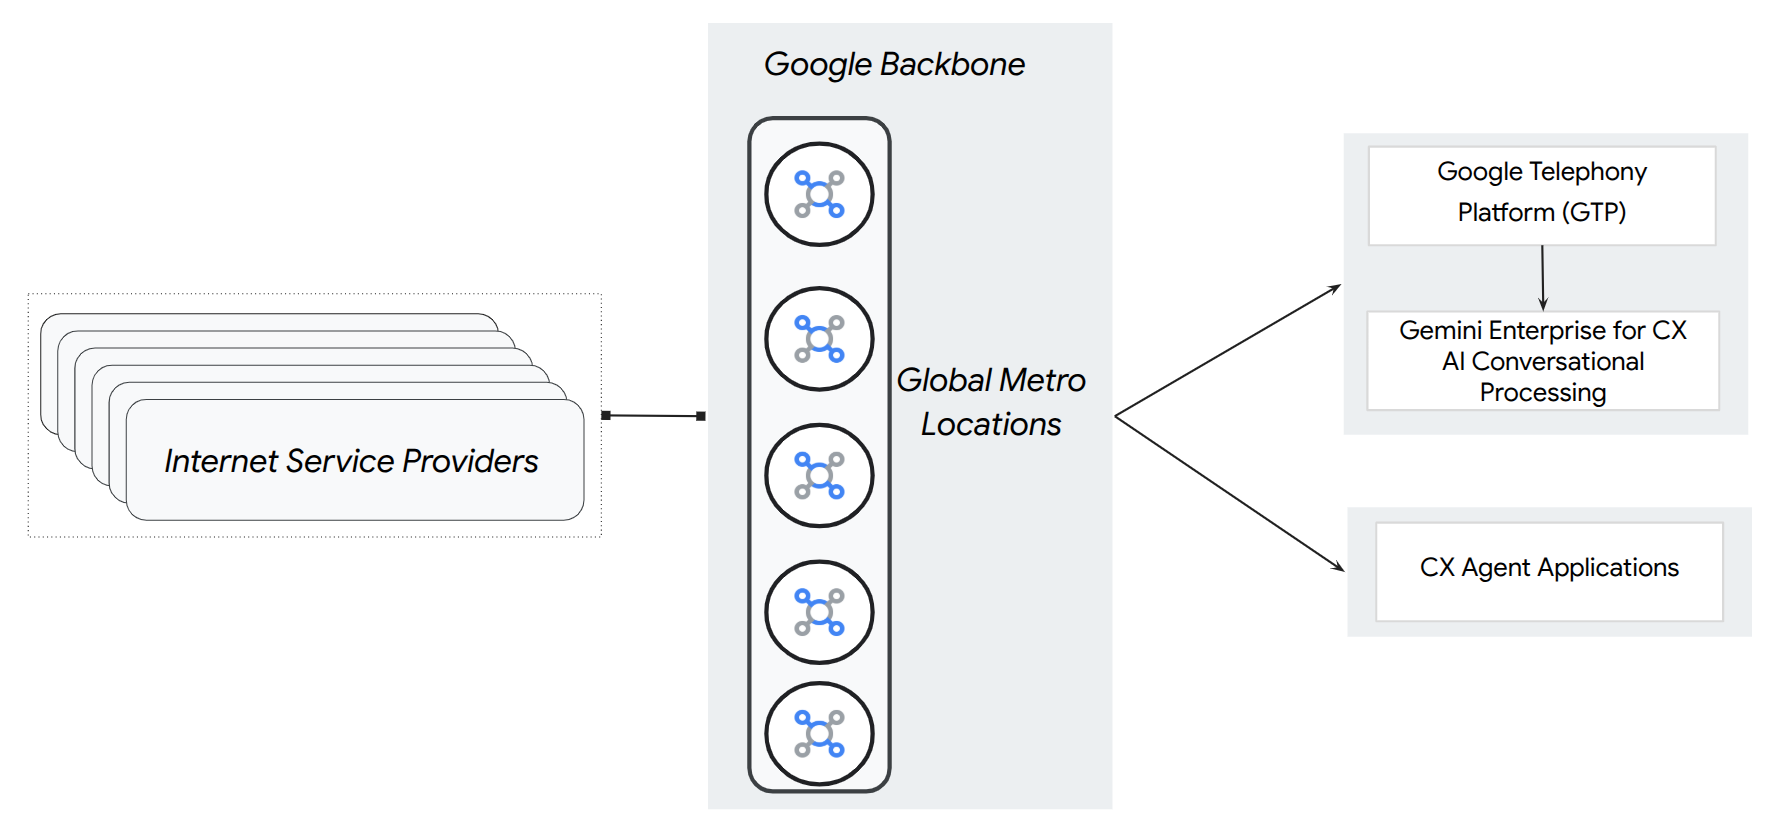
Um Ihre Verbindung zu Google-Diensten zu optimieren, können Sie über das standardmäßige Internet-Routing hinausgehen und einen Verified Peering Provider (VPP) oder Direct Peering verwenden. Bei beiden Optionen wird die Anzahl der Netzwerk-Hops reduziert, da Ihre Infrastruktur direkter mit dem Edge-Netzwerk von Google verbunden wird.
Direkte private Verbindungen über Hybridnetzwerke (einschließlich Cloud Interconnect) zu CX Agent Studio werden nicht unterstützt. Um das Risiko einer Daten-Exfiltration zu verringern und die Sicherheit zu erhöhen, empfiehlt es sich, VPC Service Controls (VPC-SC) zu implementieren.
Alle Bereitstellungsoptionen für CX Agent Studio werden mit eingehendem Zugriff unterstützt.
Verbindungsoptionen
Um die Leistung über das standardmäßige Internet-Routing hinaus zu optimieren, können Sie Peering-Optionen verwenden, um die Infrastruktur direkt mit dem Edge-Netzwerk von Google zu verbinden.
Verified Peering Provider (empfohlen)
Das Programm Verified Peering Provider (VPP) identifiziert Internetanbieter, die bereits diverse, leistungsstarke und redundante Verbindungen zu Google eingerichtet haben.
- Einfache Nutzung: Ihr ISP übernimmt die Komplexität des Peerings, die BGP-Konfigurationen und die Wartung.
- Zuverlässigkeit: Partner werden von Google geprüft, um sicherzustellen, dass sie strenge Leistungs- und Redundanzstandards erfüllen.
Direct Peering
Dadurch wird eine physische Direktverbindung zwischen Ihrem lokalen Netzwerk und dem Google-Edge an einem gemeinsamen Point of Presence (PoP) hergestellt. Dieser Dienst ist nicht mit den Interconnect-Angeboten identisch, mit denen eine Verbindung zu Google Cloud VPC-Netzwerken hergestellt wird.
- Kontrolle: Sie stellen eine direkte BGP-Sitzung mit Google her.
- Infrastruktur: Sie benötigen eine eigene registrierte AS-Nummer (Autonomous System) und eine physische Präsenz in einer Colocations-Einrichtung, in der Google Peering betreibt.
Konnektivitätsoption auswählen
| Funktion | Verified Peering Provider | Direct Peering |
|---|---|---|
| Optimal für | Vereinfachter, verwalteter Zugriff mit hoher Verfügbarkeit. | Organisationen, die eine direkte Kontrolle über BGP benötigen. |
| Verwaltung | Vollständig von Ihrem Internetanbieter verwaltet. | Selbstverwaltet von Ihrem internen Netzwerkteam. |
| Fachwissen | Gering – es sind keine umfassenden Netzwerkkenntnisse erforderlich. | Hoch – erfordert ASN und BGP-Kenntnisse. |
| SLA | Auf Zuverlässigkeit geprüft. | Kein von Google bereitgestelltes SLA. |
Zusammenfassend:
- Wählen Sie einen Verified Peering Provider aus, wenn Sie einen einfacheren, verwalteten Weg für den zuverlässigen Zugriff mit hoher Verfügbarkeit auf alle Google-Dienste benötigen, ohne dass Sie über umfassende Netzwerkkenntnisse verfügen müssen.
- Wählen Sie Direct Peering aus, wenn Sie die technischen Voraussetzungen für die Verwaltung von BGP-Peering haben, die Anforderungen von Google erfüllen und die Verbindung direkt steuern möchten. Beachten Sie, dass für Direct Peering kein von Google bereitgestelltes SLA gilt.