


Gemini Enterprise Agent Platform proporciona un kit completo de capacidades para todo el ciclo de vida del desarrollo de agentes, lo que ayuda a los desarrolladores de agentes y a las empresas a crear, escalar, administrar y optimizar sus aplicaciones de agentes.
La administración proporciona el framework para descubrir, proteger y auditar los agentes de IA y su infraestructura subyacente a gran escala. A medida que las organizaciones implementan flujos de trabajo de agentes complejos, el conjunto de funciones de Govern sirve como centro de comando centralizado para que los administradores y los equipos de seguridad mantengan la supervisión.
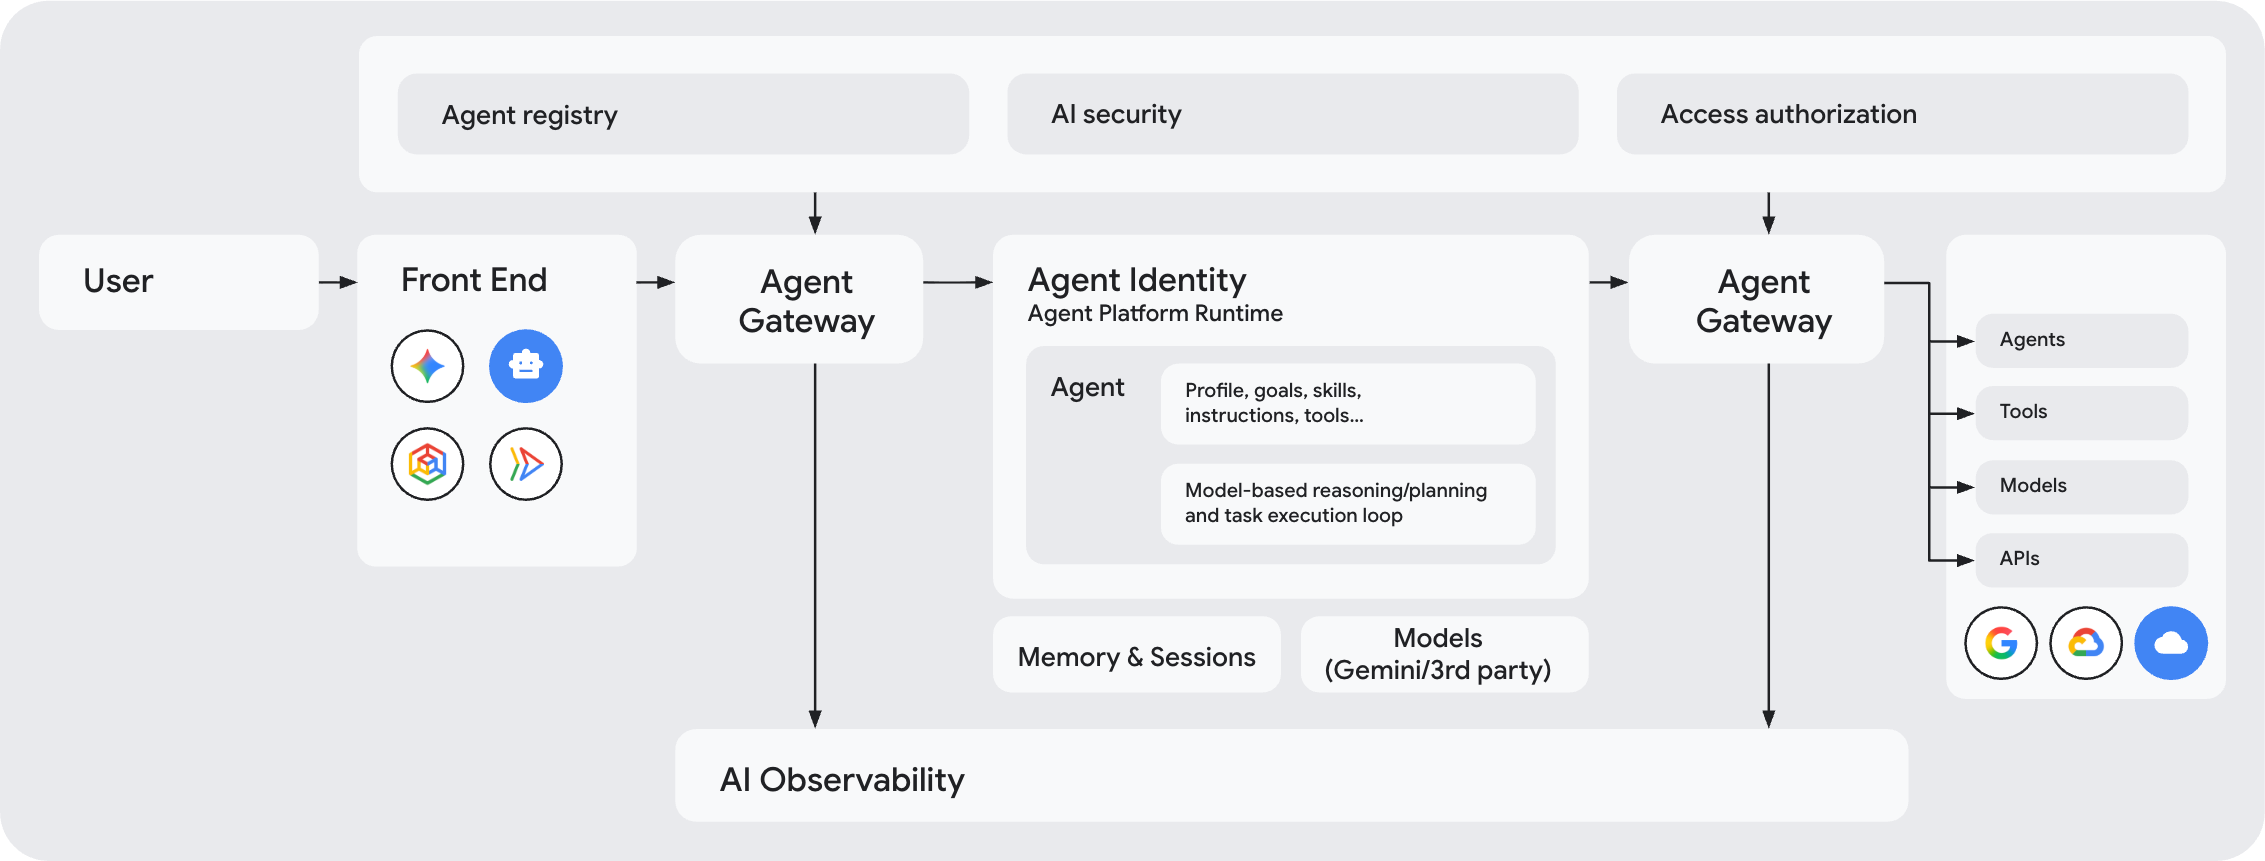
Componentes principales de la administración
Los siguientes componentes de la plataforma de agentes trabajan juntos para proporcionar una arquitectura de administración de agentes unificada:
Identidad del agente (¿Quién realizó la solicitud?): Asigna un ID único y seguro (un ID de SPIFFE) a cada agente. Esta identidad actúa como la firma digital del agente para la autenticación, el control de acceso y la auditoría.
Las identidades de los agentes están protegidas de forma predeterminada con el Acceso adaptado al contexto, que aplica la autenticación criptográfica de extremo a extremo con mTLS y DPoP.
Agent Registry (¿Qué destinos están aprobados?): Actúa como el directorio central para todos los agentes, herramientas, servidores de Protocolo de contexto del modelo (MCP) y extremos (como las APIs de Google Cloud esenciales) aprobados en tu organización. Agent Gateway usa este directorio para verificar los permisos antes de permitir las conexiones.
Políticas (¿Qué acciones se permiten?): Te permite implementar conjuntos enriquecidos de políticas de seguridad y administración de agentes que controlan qué agentes pueden acceder a recursos específicos y qué contenido puede pasar:
- Políticas de acceso unificado de IAM: Son reglas de acceso que vinculan la identidad de un agente con herramientas y extremos aprobados en el registro de agentes. De forma predeterminada, se bloquean todas las conexiones, a menos que una política de IAM explícita otorgue acceso.
- Model Armor: Filtros de seguridad de contenido adjuntos a las puertas de enlace. Model Armor analiza las instrucciones de los usuarios y las respuestas de las herramientas en tiempo real para bloquear los ataques de inyección de instrucciones, las filtraciones de datos sensibles y el contenido dañino.
- Políticas de gobernanza semánticas: Son reglas escritas en lenguaje sencillo que controlan cómo los agentes usan las herramientas. Aplican reglas empresariales en el entorno de ejecución para evitar que los agentes realicen acciones no deseadas, como ejecutar combinaciones de herramientas no seguras.
- Políticas de administración de tokens: Son políticas que supervisan y atribuyen el uso de tokens de modelos de lenguaje grandes (LLM) y aplican presupuestos de tokens compartidos en tus agentes y aplicaciones para evitar el consumo descontrolado de tokens y los aumentos inesperados de costos.
- Motores de autorización personalizados: Son extensiones de autorización personalizadas que te permiten delegar decisiones de autorización a sistemas de terceros con Service Extensions.
De forma interna, todos estos tipos de políticas se aplican mediante políticas de autorización o vinculaciones de extensiones administradas a través de extensiones de servicio.
Agent Gateway (¿Dónde se aplican las políticas?): Sirve como el punto de entrada y salida principal para el tráfico de red entre clientes y agentes, y entre agentes y cualquier otro destino, y aplica políticas de seguridad y administración a todo el tráfico que pasa por la puerta de enlace. Para obtener más información, consulta Cómo Agent Gateway aplica las políticas.
Observabilidad de agentes: Agent Gateway genera telemetría de observabilidad para todas las interacciones de los agentes en la capa de red y la exporta a Observabilidad de agentes para proporcionarte una comprensión integral de las acciones de los agentes.
Orden de configuración recomendado
Para garantizar un proceso de implementación sin problemas, te recomendamos que sigas esta secuencia cuando configures un entorno de Agent Platform gobernado:
Aprovisiona identidades de agentes: Aprovisiona Workload Identity (IDs de SPIFFE) para tus agentes. Para obtener instrucciones, consulta Identidades de agentes.
Registra destinos en Agent Registry: Registra herramientas, servidores de MCP, endpoints y agentes de destino en Agent Registry. Para obtener instrucciones, consulta Agent Registry.
Configura políticas de IAM: Define políticas de acceso de IAM que otorguen a las identidades de los agentes (IDs de SPIFFE) acceso a las APIs de la plataforma esenciales y a tus destinos registrados. Para obtener instrucciones, consulta Configura políticas de acceso de IAM.
Configura plantillas de Model Armor: Configura plantillas de seguridad de contenido para inspeccionar las cargas útiles de instrucciones y las respuestas de las herramientas en busca de inyecciones de instrucciones, jailbreaks y filtraciones de datos sensibles. Para obtener instrucciones, consulta Configura Model Armor.
Configurar políticas de administración semántica: Define restricciones de lenguaje natural que regulen el uso de herramientas y eviten combinaciones de herramientas no seguras en el entorno de ejecución. Para obtener instrucciones, consulta Configura políticas de gobernanza semánticas.
Implementa Agent Gateway y supervisa el tráfico: Implementa Agent Gateway para comenzar a interceptar el tráfico. Si habilitaste alguno de los mecanismos de control de acceso en el modo de auditoría, verifica los registros en Cloud Logging para confirmar que el acceso se evalúe como se espera antes de cambiar tus políticas a una postura de aplicación de política activa. Para obtener instrucciones, consulta Configura Agent Gateway.
Agent Registry, seguridad y uso compartido
Agent Registry
Agent Registry es un catálogo centralizado que te permite almacenar, descubrir y controlar servidores, herramientas y agentes de IA en Google Cloud.
Identidad del agente
La identidad del agente permite que los agentes se autentiquen de forma segura en los recursos de la nube, los extremos y otros agentes, actuando como ellos mismos o en nombre del usuario final.
Ver relaciones de agentes
Consulta las relaciones y los flujos de tráfico en tiempo real de todos los agentes y servidores de MCP conocidos por Agent Registry.
Políticas
Configurar políticas de administración semántica
Las políticas de gobernanza semánticas agregan una capa de seguridad adicional para garantizar que las acciones del agente coincidan con la intención del usuario y las restricciones de la organización.
Descripción general de las políticas
Obtén una descripción general de las políticas en Google Agent Platform.
Agent Gateway
Enruta el tráfico de Agent Runtime a través de Agent Gateway
Aprende a enrutar el tráfico de Agent Runtime a través de Agent Gateway para obtener una conectividad segura y administrada.
Codelab: Administra cargas de trabajo de agentes con Agent Platform
Aprende a administrar las cargas de trabajo de agentes con Agent Gateway en Gemini Enterprise Agent Platform.
Codelab: Salida de Agent Gateway desde Agent Runtime hacia los servidores de MCP de Google
Obtén información sobre el control de salida de Agent Gateway para los agentes de IA que acceden a los servidores del Protocolo de contexto del modelo (MCP) de Google Cloud.
Codelab: Salida de Agent Gateway desde Agent Runtime hacia servidores de MCP externos
Obtén información sobre la administración de salida de Agent Gateway para los agentes de IA que acceden a servidores de MCP externos.
Codelab: Salida de Agent Gateway de Agent Runtime a redes de VPC
Obtén información sobre la administración de salida de Agent Gateway para los agentes de IA que acceden a destinos en una red de VPC.
Codelab: Gobernanza de Agent Gateway con Agent Runtime entre proyectos
Obtén información sobre la administración de Agent Gateway para los agentes de Agent Runtime entre proyectos.
Codelab: Salida de Agent Gateway de Gemini Enterprise a servidores de MCP personalizados
Obtén información para configurar la administración de salida privada de Agent Gateway para Gemini Enterprise.
Descripción general de Agent Gateway
Obtén una descripción general de Agent Gateway.
Delega la autorización para Agent Gateway
Obtén información para delegar la autorización de Agent Gateway a IAP, Model Armor o tu propio servicio de autorización personalizado.
Soluciona problemas de Agent Gateway
Aprender a solucionar problemas de conectividad de Agent Gateway
Enruta el tráfico de Gemini Enterprise a través de Agent Gateway
Aprende a enrutar el tráfico de Gemini Enterprise a través de Agent Gateway.
Seguridad
Codelab: Protege las aplicaciones de IA de agentes multinube
Aprende a proteger tus aplicaciones de agentes en el codelab Protege aplicaciones de IA de agentes multinube.
Informe: Crea sistemas multiagente seguros en Google Cloud
Aprende a crear arquitecturas seguras de varios agentes en Gemini Enterprise Agent Platform de Google Cloud.
Configura Model Armor en una puerta de enlace
Aprende a configurar Model Armor en una puerta de enlace.
Supervisa la seguridad del contenido
Obtén información para supervisar la seguridad del contenido.