


O Gateway de Agente é a camada de governança e segurança para a governança de agentes do Google Cloud . Ele atua como o ponto de entrada e saída da rede definida por software para todas as interações de agentes em ambientes de execução gerenciados, plataformas de contêineres, máquinas virtuais de infraestrutura como serviço (IaaS) e ambientes de várias nuvens.
O Gateway de Agente oferece aos administradores de segurança e plataforma corporativa a capacidade de aplicar posturas de segurança consistentes e de privilégio mínimo para todas as interações dos agentes, sejam elas entre usuários humanos e agentes, agentes e ferramentas do Protocolo de Contexto de Modelo (MCP, na sigla em inglês) ou entre os próprios agentes autônomos.
Principais componentes de governança
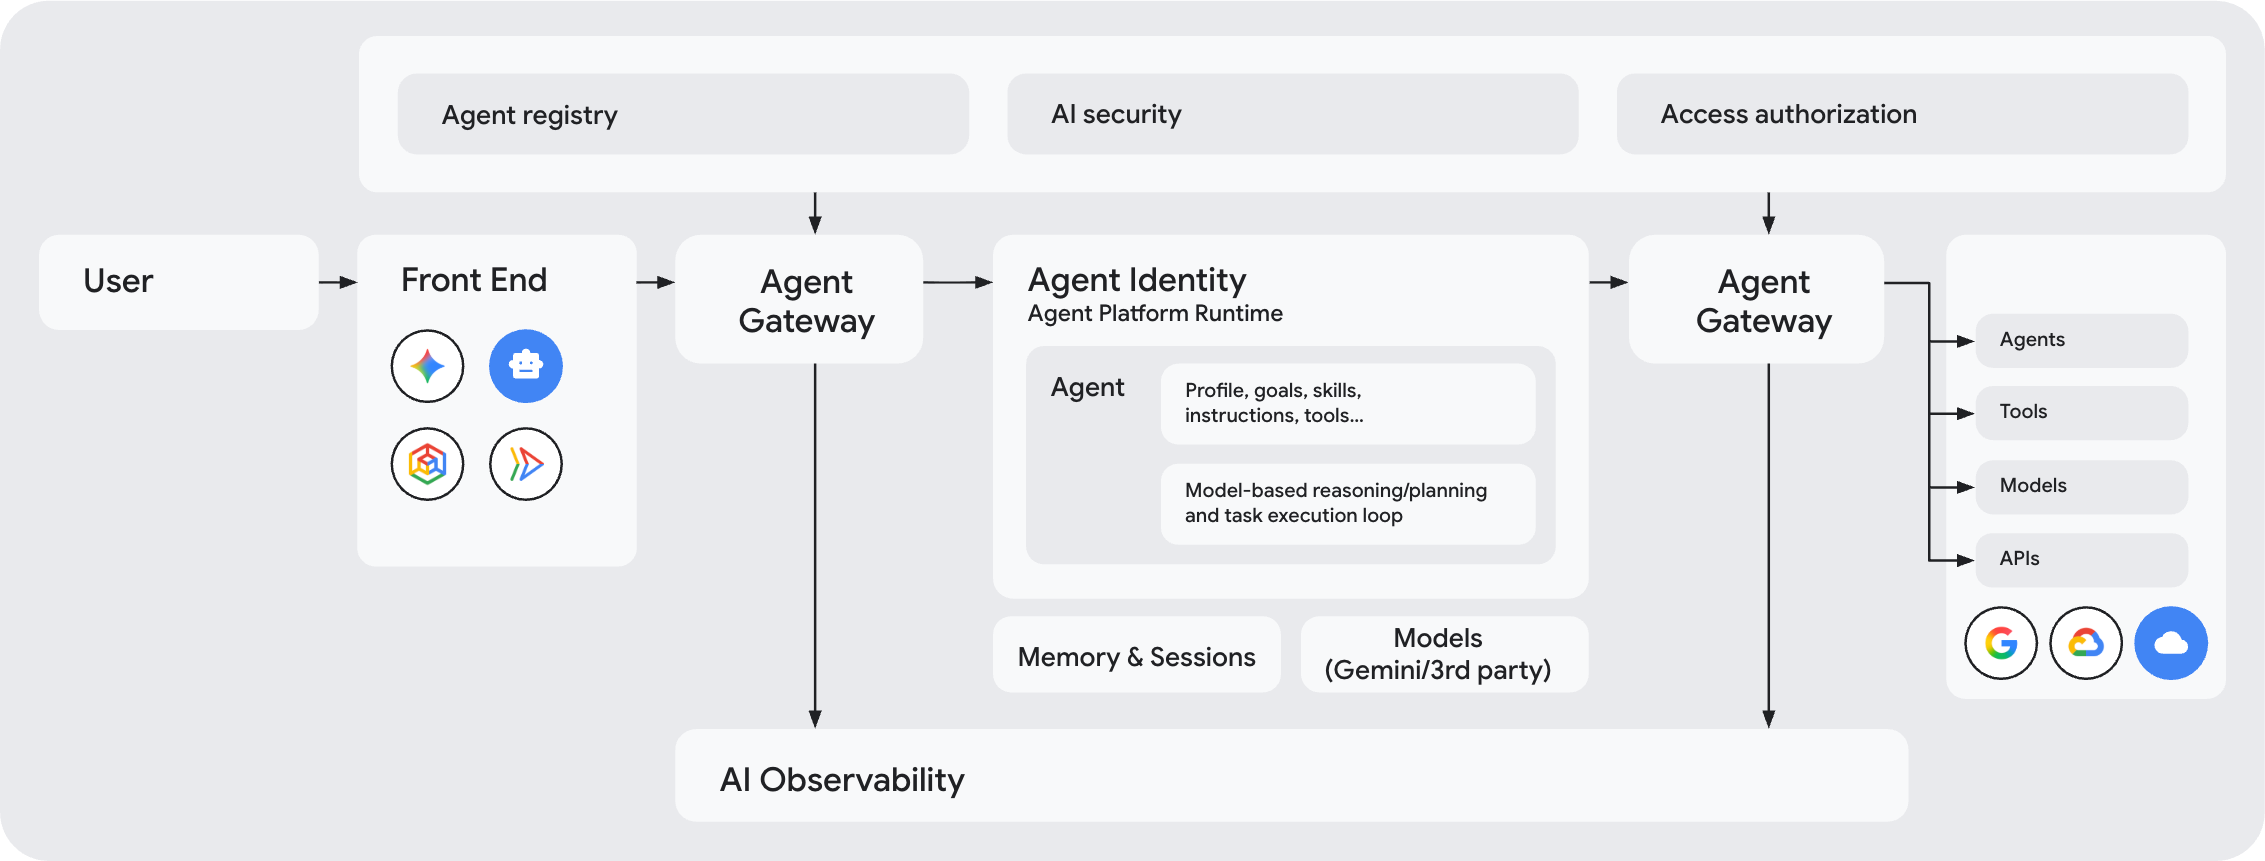
Os seguintes componentes da plataforma de agentes trabalham juntos para fornecer uma arquitetura unificada de governança de agentes:
Identidade do agente (quem fez a solicitação?): Atribui um ID exclusivo e seguro (um ID SPIFFE) a cada agente. Essa identidade funciona como a assinatura digital do agente para autenticação, controle de acesso e auditoria.
As identidades dos agentes são seguras por padrão com o acesso baseado no contexto, que aplica a autenticação criptográfica de ponta a ponta usando mTLS e DPoP.
Agent Registry (quais destinos são aprovados?): Atua como o diretório central para todos os agentes, ferramentas, servidores do Protocolo de Contexto de Modelo (MCP, na sigla em inglês) e endpoints (como APIs essenciais do Google Cloud ) aprovados na sua organização. O Gateway de Agente usa esse diretório para verificar as permissões antes de permitir conexões.
Políticas (quais ações são permitidas?): Permite implementar conjuntos avançados de políticas de segurança e governança agênticas que controlam quais agentes podem acessar recursos específicos e qual conteúdo pode passar:
- Políticas de acesso unificado do IAM: regras de acesso que vinculam a identidade de um agente a ferramentas e endpoints aprovados no registro de agentes. Por padrão, todas as conexões são bloqueadas, a menos que uma política explícita do IAM conceda acesso.
- Model Armor: filtros de segurança de conteúdo anexados a gateways. O Model Armor verifica os comandos do usuário e as respostas das ferramentas em tempo real para bloquear ataques de injeção de comandos, vazamentos de dados sensíveis e conteúdo nocivo.
- Políticas de governança semântica: regras escritas em linguagem simples que controlam como os agentes usam as ferramentas. Eles aplicam regras de negócios no ambiente de execução para impedir que os agentes realizem ações não intencionais, como executar combinações não seguras de ferramentas.
- Políticas de gerenciamento de tokens: políticas que monitoram e atribuem o uso de tokens de modelos de linguagem grandes (LLMs) e aplicam orçamentos de tokens compartilhados entre seus agentes e aplicativos para evitar o consumo excessivo de tokens e picos de custo inesperados.
- Mecanismos de autorização personalizados: extensões de autorização personalizadas que permitem delegar decisões de autorização a sistemas de terceiros usando as extensões de serviço.
Internamente, todos esses tipos de política são aplicados usando políticas de autorização ou vinculações de extensão gerenciadas por meio de extensões de serviço.
Gateway de Agente (onde as políticas são aplicadas?): Serve como o principal ponto de entrada e saída para o tráfego de rede entre clientes e agentes e entre agentes e qualquer outro lugar, além de aplicar políticas de segurança e governança a todo o tráfego que passa pelo gateway. Para saber mais, consulte Como o Gateway de Agente aplica políticas.
Observabilidade do agente: o Gateway de Agente gera telemetria de observabilidade para todas as interações do agente na camada de rede e a exporta para a Observabilidade do Agente para fornecer uma compreensão abrangente das ações do agente.
Principais vantagens
O Gateway de Agente aborda as complexidades de segurança, compliance e rede da operação de agentes de IA em grande escala em ambientes de execução de computação heterogêneos.
Para desenvolvedores de IA:
- Inovação simplificada:concentre-se em criar a lógica do agente sem gerenciar o roteamento de VPC, as configurações do Envoy ou a rotação de certificados mTLS.
- Mediação de protocolo:conecte agentes de forma simples usando o Protocolo de Contexto de Modelo (MCP), o protocolo Agent-to-Agent (A2A), REST ou gRPC, sem deixar de seguir os padrões de governança empresarial.
- Independência do framework:suporte para agentes criados com frameworks de IA padrão ou clientes personalizados em qualquer ambiente de execução.
- Transporte e identidade seguros:encerra automaticamente os handshakes mTLS e se integra ao gerenciador de autenticação de identidade do agente da plataforma de agentes para processar de forma transparente os handshakes do OAuth 2.0 e a federação de identidade da carga de trabalho (WIF).
Para equipes de segurança corporativa e administradores de plataforma:
- Governança centralizada em todos os ambientes de execução:defina e aplique políticas de acesso unificadas, RBAC de ferramentas e proteções de segurança em ambientes de execução gerenciados, clusters do Google Kubernetes Engine (GKE), serviços do Cloud Run e clusters que não são doGoogle Cloud Kubernetes.
- Proteções de segurança de IA:intercepte e limpe comandos de entrada e payloads de ferramentas de saída usando provedores de segurança integrados, como o Model Armor, para bloquear injeção de comandos, jailbreaks e vazamento de dados sensíveis.
- Segurança de perímetro e proteção contra exfiltração de dados: direcione o tráfego por anexos de rede de nuvem privada virtual (VPC) particulares para aplicar regras estritas de perímetro do VPC Service Controls.
- Observabilidade de ponta a ponta:capture registros de acesso e traces do OpenTelemetry enriquecidos das camadas 7 e 8 no Cloud Logging e no Cloud Trace para uma auditabilidade completa.
Caminhos de acesso governados
O Gateway de Agente facilita dois caminhos principais de acesso governado: Cliente para Agente (entrada) e Agente para Qualquer Lugar (saída).
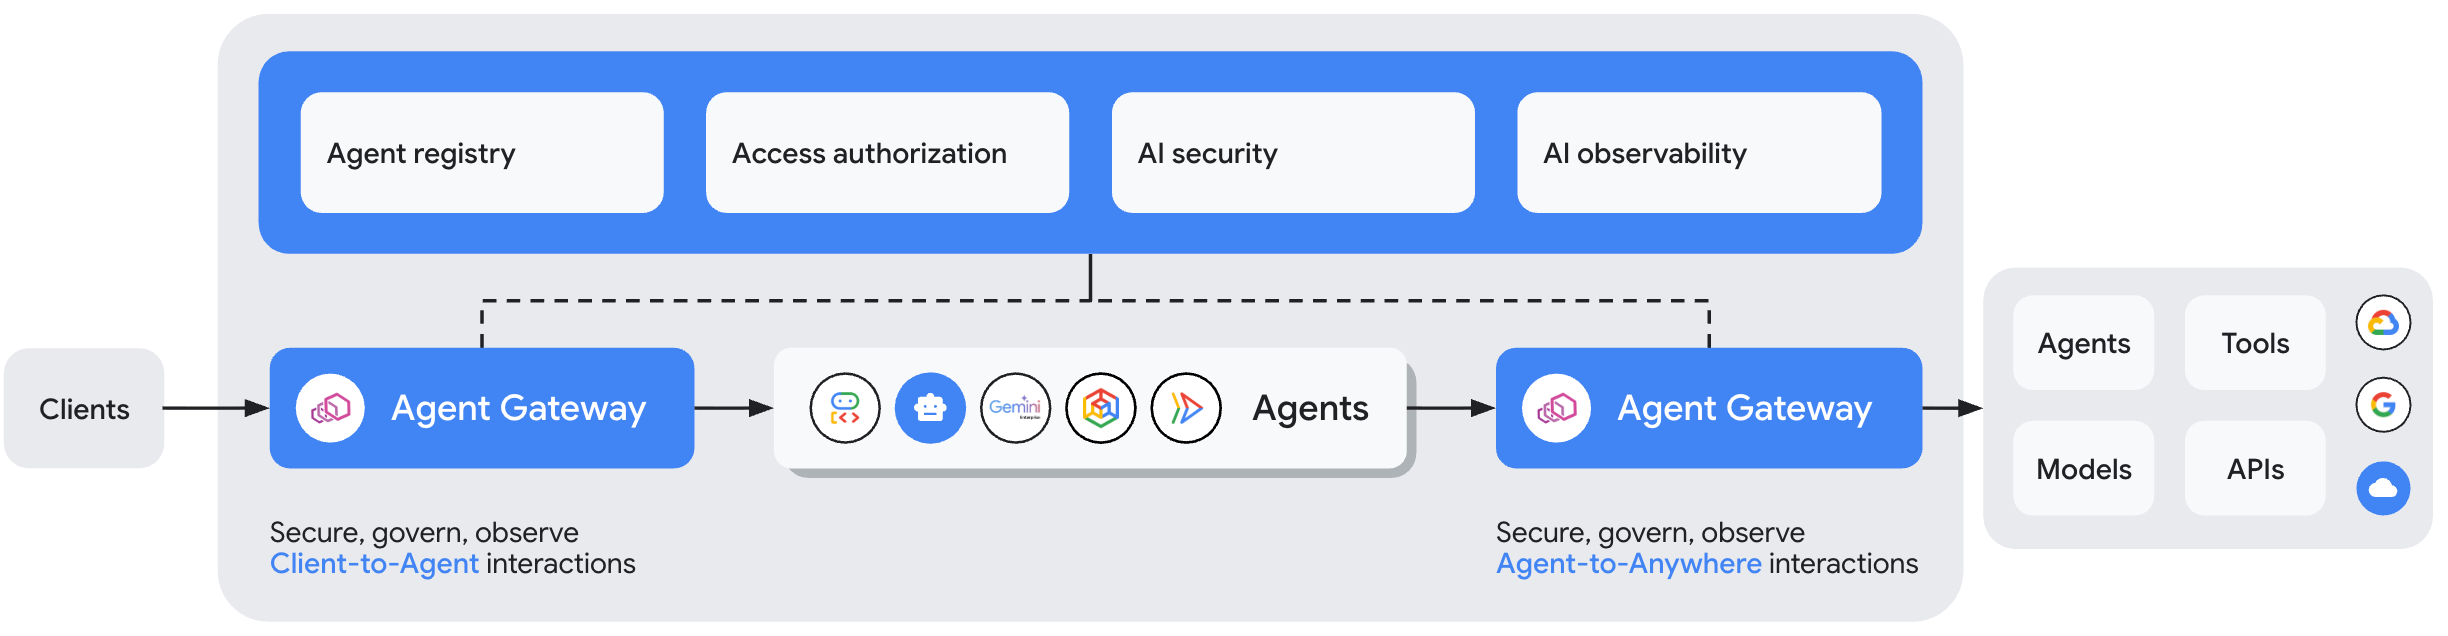
Cliente para agente (entrada): protege as comunicações entre clientes (como aplicativos da Web, CLIs de desenvolvedor ou sistemas externos) e agentes hospedados ou ferramentas do MCP. O gateway atua como um ponto de aplicação de políticas de front-end, autenticando as credenciais do usuário recebidas e inspecionando os comandos.
Agente para qualquer lugar (saída): controla as solicitações de saída iniciadas por agentes para ferramentas externas, servidores MCP remotos, APIs de SaaS ou agentes downstream. Aplica identidade vinculada à carga de trabalho, conformidade com o registro de destino, políticas de acesso do Identity and Access Management (IAM) e limpeza de payload.
Modelos de implantação
Para oferecer suporte a diversas arquiteturas de aplicativos de IA, o Gateway de Agente oferece modelos de implantação flexíveis que determinam onde e como a infraestrutura de proxy do gateway é provisionada, gerenciada e integrada às cargas de trabalho do agente. Se os agentes são executados em ambientes de execução totalmente gerenciados do Google Cloud, clusters do Kubernetes autogerenciados, máquinas virtuais ou ambientes de várias nuvens, o Gateway de Agente oferece uma opção de implantação adaptada às suas preferências de controle de infraestrutura e requisitos de perímetro de rede.
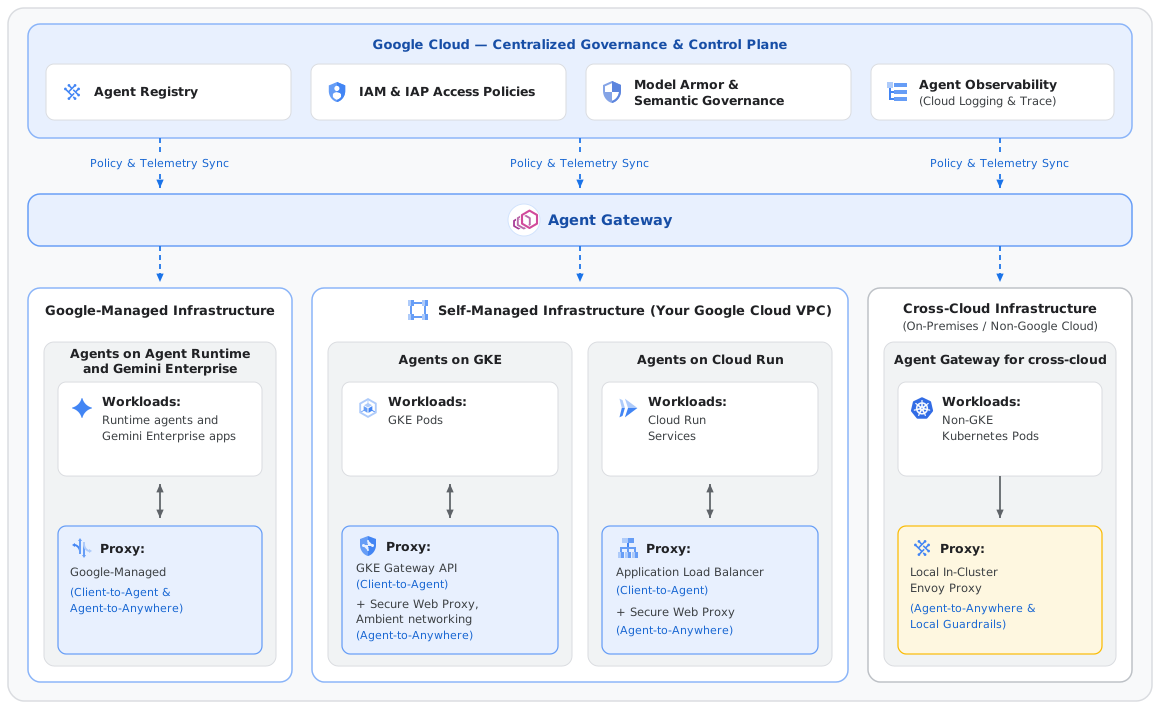
Resumo dos modelos de implantação
| Ambiente de host do agente | Modelo de implantação compatível | Infraestrutura de proxy | Documentação |
|---|---|---|---|
| Agent Runtime e Gemini Enterprise | Gateway de Agente em Google Cloud (Gerenciado pelo Google) |
Não relevante (gerenciado pelo Google) | Visão geral Configuração |
| GKE | Gateway de Agente em Google Cloud (Autogerenciado) |
Cliente para agente: API gateway do GKE Agente para qualquer lugar para conectividade entre clusters e externa: Secure Web Proxy Agente para qualquer lugar para conectividade entre pods: rede ambiente |
Em breve |
| Cloud Run | Gateway de Agente em Google Cloud (Autogerenciado) |
Cliente para agente: balanceador de carga de aplicativo Agente para qualquer lugar: Secure Web Proxy |
Em breve |
| Ambientes entre nuvens (nãoGoogle Cloud) | Gateway de Agente entre nuvens | Proxy Envoy autogerenciado no seu ambiente | Em breve |
Gateway de Agente em Google Cloud
O Gateway de Agente no Google Cloud controla agentes e servidores MCP que são executados em ambientes de computação do Google Cloud , incluindo o Agent Runtime, o Gemini Enterprise, o GKE e o Cloud Run. Dependendo do ambiente de host, o Google gerencia a infraestrutura de proxy do gateway para você ou você anexa o Gateway de Agente a recursos de proxy e balanceamento de carga que você gerencia no seu próprio projeto. Em todos os ambientes de execução do Google Cloud , você usa o mesmo plano de controle central para gerenciar identidades de agentes, entradas do Agent Registry e políticas de acesso.
Para o Agent Runtime e o Gemini Enterprise
O Gateway de Agente oferece uma infraestrutura de gateway totalmente gerenciada pelo Google e sem manutenção, hospedada diretamente no Google Cloud. Ele é otimizado especificamente para agentes em execução no Agent Runtime e no Gemini Enterprise.
- Arquitetura e infraestrutura:o Google gerencia totalmente os serviços de gerenciamento de gateway e a infraestrutura de proxy. As organizações não precisam de configuração de proxy, gerenciamento de contêineres ou overhead de manutenção manual.
- Principais recursos: oferece encerramento de mTLS integrado sem manutenção, políticas de acesso do IAP, verificação de comandos do Model Armor e DLP, além de políticas de governança semântica.
- Caso de uso principal:ideal para equipes corporativas que criam agentes de IA sem servidor no Google Cloud e querem uma governança abrangente sem gerenciar a infraestrutura de rede.
Para detalhes de configuração, consulte Visão geral do Gateway de Agente na Agent Platform.
Para o GKE
O Gateway de Agente estende a governança da Agent Platform para agentes e servidores MCP que você executa nos seus próprios clusters do GKE. As equipes de plataforma configuram a governança com recursos nativos do Kubernetes e a API Gateway do Google Kubernetes Engine. A mesma identidade, registro e políticas que regem os agentes no Agent Runtime também se aplicam aos agentes no GKE.
- Arquitetura e infraestrutura:você executa a infraestrutura de proxy no
seu próprio projeto.
- Client-to-Agent::o tráfego do cliente entra no cluster por um gateway do GKE, que é um balanceador de carga de aplicativo regional.
- Agent-to-Anywhere:: a rede ambiente do GKE redireciona o tráfego de saída do agente para o Secure Web Proxy sem sidecars, e as políticas são aplicadas antes que o tráfego saia do cluster. O tráfego de agente para agente no cluster é controlado por proxies de ambiente da camada 7 que são executados por namespace.
- Principais recursos:configuração de políticas nativas do Kubernetes, controle de acesso baseado em identidade usando a identidade SPIFFE de cada agente, triagem de comandos e respostas do Model Armor, inspeção TLS do tráfego de saída do agente e Policy Engines personalizados por meio de vinculações de extensão.
- Caso de uso principal:equipes de plataforma e segurança que executam agentes no GKE e querem controlar o tráfego de entrada, saída e no cluster com as ferramentas do Kubernetes que já usam.
O suporte do Gateway de Agente para agentes do GKE será lançado em breve. Os recursos e o cronograma estão sujeitos a mudanças. Para solicitar acesso antecipado, inscreva-se para o pré-lançamento.
Para o Cloud Run
O Gateway de Agente estende a governança da Agent Platform aos agentes e servidores MCP que você implanta no Cloud Run. Anexe o Gateway de Agente à infraestrutura de rede doGoogle Cloud que você já gerencia no seu projeto. O Secure Web Proxy controla o tráfego de saída dos agentes, e um balanceador de carga de aplicativo controla o tráfego de entrada para os agentes. O Gateway de Agente aplica políticas em ambos os caminhos com base na identidade do agente e do autor da chamada, sem alterações no código do agente.
Arquitetura e infraestrutura:você executa a infraestrutura de proxy no seu próprio projeto.
- Client-to-Agent:: para o tráfego de cliente para agente, os clientes acessam seus agentes por um balanceador de carga de aplicativo regional, externo para clientes da Internet ou interno para clientes na sua rede VPC. O Gateway de Agente é anexado ao balanceador de carga, então ele autentica e verifica cada solicitação de entrada antes que ela chegue ao agente.
- Agent-to-Anywhere::para o tráfego de agente para qualquer lugar, a rede de ambiente do Cloud Run intercepta o tráfego de saída do contêiner do agente. Em seguida, ele encaminha esse tráfego pela saída de VPC direta por um túnel mutuamente autenticado (mTLS) que carrega a identidade do agente para uma instância do Secure Web Proxy na sua rede VPC que atua como o ponto de aplicação da política.
Você cria e gerencia os recursos do Secure Web Proxy e do balanceador de carga, além de manter o controle da rede VPC, dos certificados e do perímetro de rede.
Principais recursos: políticas de acesso baseadas em identidade para chamadas de saída para ferramentas, modelos e APIs, autenticação e autorização de ligações recebidas pelo Identity-Aware Proxy (IAP), verificação do Model Armor de comandos, respostas e payloads de ferramentas em ambas as direções, inspeção TLS de tráfego de saída com uma autoridade certificadora que você controla e um conjunto central de políticas em muitos serviços do Cloud Run, com Policy Engines personalizados por meio de vinculações de extensão.
Caso de uso principal:equipes de segurança e plataforma que executam agentes no Cloud Run e precisam de governança centralizada do tráfego de entrada e saída de agentes. Isso inclui organizações que exigem aplicação de segurança na infraestrutura separada do ambiente de execução do aplicativo e organizações que roteiam o tráfego por uma rede VPC hub-and-spoke para inspeção.
O suporte do Gateway de Agente para agentes do Cloud Run será lançado em breve. Os recursos e o cronograma estão sujeitos a mudanças. Para solicitar acesso antecipado, inscreva-se para o pré-lançamento.
Gateway de Agente entre nuvens
O Gateway de Agente para várias nuvens estende a governança da Plataforma de Agentes para agentes executados em clusters do Kubernetes fora do Google Cloud, como Amazon EKS, Azure AKS, Red Hat OpenShift ou clusters nos seus próprios data centers. Você gerencia a governança de forma centralizada no Google Cloud, e as políticas são aplicadas dentro do seu próprio cluster.
- Arquitetura e infraestrutura: Google Cloud hospeda o plano de gerenciamento, em que você define identidades de agentes, entradas de registro e políticas. Implante um Gateway de Agente leve baseado no Envoy e os componentes de suporte no cluster do Kubernetes. Você é responsável pela rede do cluster, incluindo o roteamento do tráfego do agente para o gateway. O tráfego do agente permanece no seu ambiente. Somente as verificações de política que você configurar, como a verificação do Model Armor, chamam Google Cloud.
- Principais recursos:governança do tráfego de agente para qualquer lugar dos seus agentes, troca de credenciais de carga de trabalho do Kubernetes por credenciais de identidade de agente por meio da federação de identidade de carga de trabalho e aplicação de políticas que você define centralmente, como o Model Armor. Ele também estende o Registro de Agentes e a Observabilidade de Agentes (registros de acesso e traces) para agentes fora do Google Cloud.
- Caso de uso principal:empresas que executam agentes em várias nuvens ou nos próprios data centers e querem um conjunto de políticas de governança, um registro e uma visualização da atividade de todos os agentes.
O Gateway de Agente entre nuvens será lançado em breve. Os recursos e os prazos estão sujeitos a mudanças. Para solicitar acesso antecipado, inscreva-se para o pré-lançamento.
Protocolos compatíveis
O Gateway de Agente é compatível com protocolos de comunicação de agentes padrão baseados em HTTP em todos os modelos de implantação, incluindo:
- Protocolo de Contexto de Modelo (MCP): rege as chamadas de ferramentas MCP de saída e entrada por eventos enviados pelo servidor (SSE) ou solicitações POST HTTP.
- Agent-to-Agent (A2A): rege as APIs de delegação entre agentes e execução de tarefas.
- REST e gRPC: compatível com o tráfego HTTP/1.1 e HTTP/2 (gRPC) em implantações do GKE, do Cloud Run e entre nuvens.
Para o tráfego do MCP, o Gateway de Agente inspeciona as solicitações JSON-RPC para extrair nomes de ferramentas e atributos de método, permitindo políticas de acesso a ferramentas detalhadas em todos os modelos de implantação. Para mais detalhes, consulte Autorização com base em atributos do MCP.
Limitações
- Cada instância do Gateway de Agente pode controlar até 5.000 recursos registrados no Registro de Agentes.
- Consulte as páginas a seguir para saber mais sobre as limitações associadas ao modelo de implantação e aos recursos escolhidos:
Referência da API e da gcloud
Para detalhes sobre os métodos disponíveis para o Gateway de Agente, consulte os seguintes tópicos de referência:
- Referência da gcloud:
gcloud network-services agent-gateways - Referência da API REST: agentGateways
A seguir
Codelab: controlar cargas de trabalho de agentes com a Agent Platform
Saiba como controlar cargas de trabalho agênticas com o Gateway de Agente na Gemini Enterprise Agent Platform.
Parceiros do Gateway de Agente
Conheça o ecossistema de provedores de identidade e segurança de IA que se integram ao Gateway de Agente.
Resolver problemas do Gateway de Agente
Saiba como resolver problemas de conectividade do Gateway de Agente.