


O Gateway de Agente para a Plataforma de Agentes oferece governança de tráfego totalmente gerenciada e aplicação de segurança para agentes de IA implantados no Agent Runtime e no Gemini Enterprise.
Nesse modelo de implantação, o Google hospeda e gerencia toda a infraestrutura de gateway, permitindo que você defina regras de acesso, encerramento de mTLS e proteções de segurança sem gerenciar a infraestrutura de hospedagem de gateway.
Caminhos de acesso compatíveis
Os caminhos de acesso governados disponíveis no Gateway de Agente na Agent Platform dependem do seu Agent Runtime:
- Agent Runtime:aceita os modos Cliente para agente (entrada) e Agente para qualquer lugar (saída).
- Gemini Enterprise:oferece suporte apenas ao modo Agent-to-Anywhere (saída).
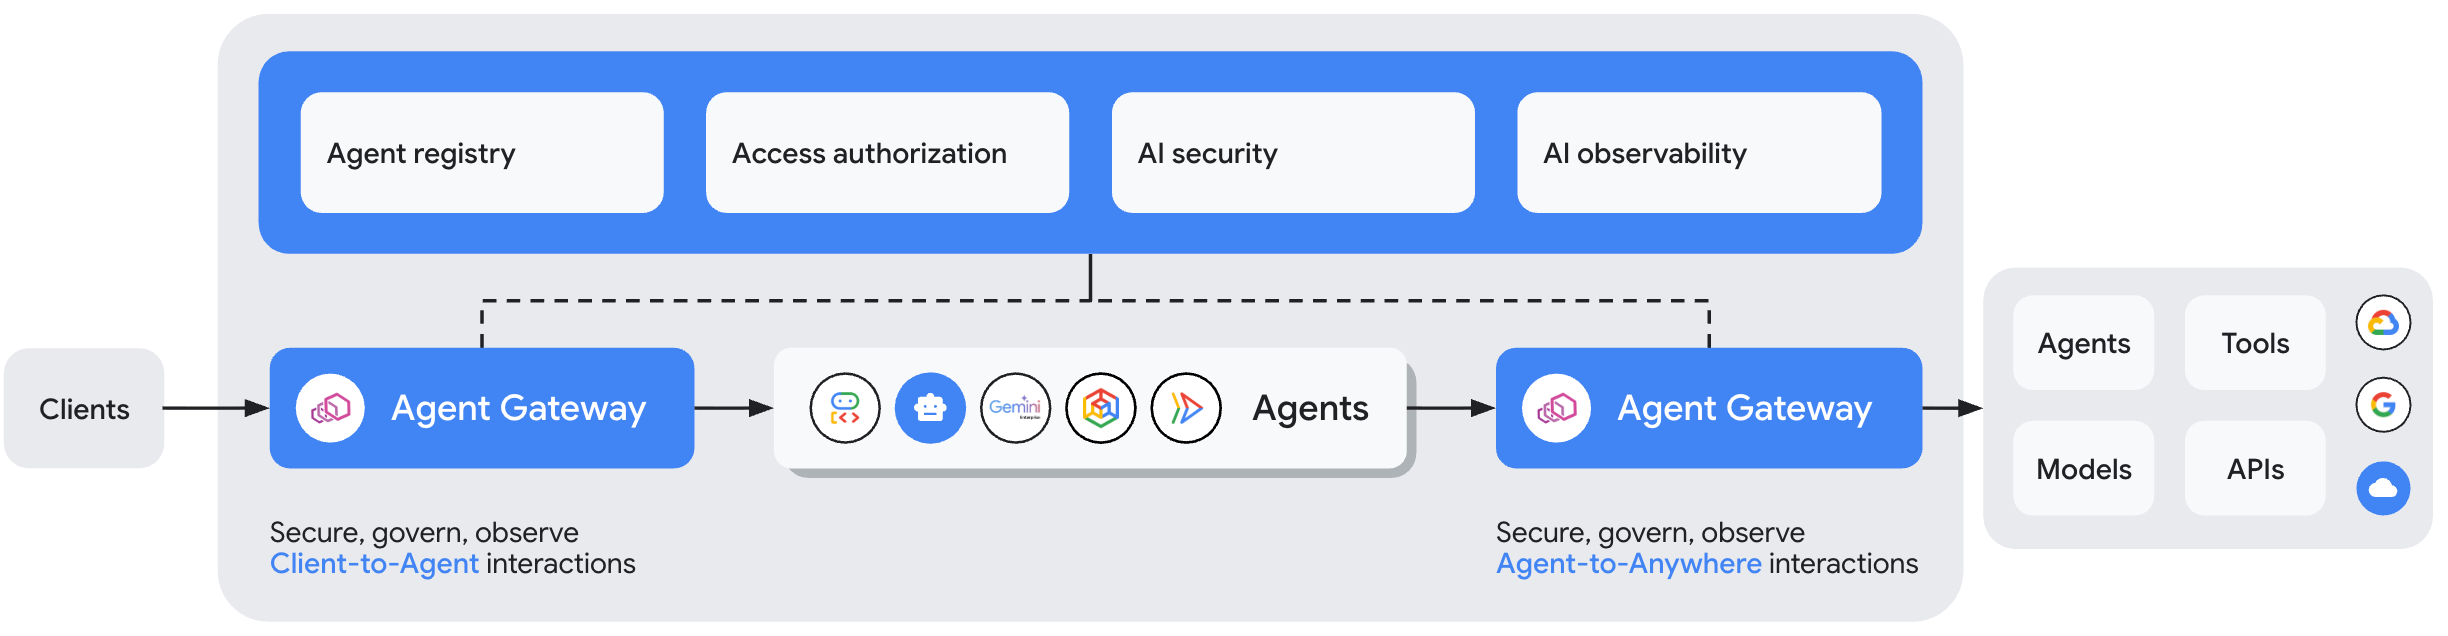
A tabela a seguir resume os controles de governança compatíveis com o Gateway de Agente para cada caminho de acesso:
A tabela a seguir resume o papel desempenhado por cada componente de governança para cada caminho de acesso governado:
| Camada de governança | Do cliente para o agente | Do agente para qualquer lugar |
|---|---|---|
| Identidade | Identidade do cliente ou credenciais do usuário transmitidas pelo cliente ao gateway. | Identidade do agente vinculada à carga de trabalho (ID do SPIFFE ou token WIF) atribuída ao agente. |
| Agent Registry | Não relevante para o modo de cliente para agente. | Registra recursos de destino de saída (ferramentas, servidores MCP, agentes). |
| Políticas de controle de acesso | ||
| Políticas de acesso unificadas do IAM | Avaliado no gateway com base na identidade do cliente de entrada e no agente de destino. | Avaliado pelas políticas do Identity-Aware Proxy (IAP) e do limite de acesso de principal (PAB) com base na identidade e no destino do agente. |
| Medidas de proteção do Model Armor | Verifica os comandos de entrada do cliente em tempo real para detectar injeção de comandos, jailbreaks e conteúdo nocivo. | Inspeciona payloads de ferramentas de saída e respostas de agentes para evitar o vazamento de dados sensíveis. |
| Políticas de governança semântica | Avalia as restrições de linguagem natural em relação às solicitações do cliente. | Avalia as restrições de linguagem natural em relação às ações de ferramentas de saída e às delegações de agentes. |
Como o Gateway de Agente aplica políticas
O tráfego que passa pelo Gateway de Agente passa por avaliações de políticas específicas, dependendo da direção do tráfego. As seções a seguir descrevem a sequência de eventos para solicitações de entrada e saída que passam pelo Gateway de Agente.

Aplicação de políticas de cliente para agente
No modo cliente para agente (compatível apenas com agentes implantados no Agent Runtime), uma solicitação para um agente governado pelo Gateway de Agente passa pela seguinte sequência de eventos:
- Solicitação do cliente: um cliente (como uma CLI, um aplicativo da Web ou uma ferramenta para desenvolvedores) envia uma solicitação ao agente. A solicitação é interceptada por um Gateway de Agente que opera no modo Cliente para Agente, que atua como o front-end do agente.
- Inspeção da solicitação: o Gateway de Agente avalia a solicitação
usando a política de autorização anexada ao gateway.
- Model Armor: verifica o comando do usuário recebido em tempo real para bloquear ataques de injeção de comandos, jailbreaks e conteúdo nocivo.
- Política de governança semântica (se configurada em vez do Model Armor): avalia as restrições de linguagem natural em relação à solicitação de entrada.
- Encaminhamento de solicitações: se todas as verificações forem aprovadas, o Gateway de Agente encaminhará a solicitação para o destino no Agent Runtime.
Aplicação do agente para qualquer lugar
Quando um agente em execução no Agent Runtime ou no Gemini Enterprise envia uma chamada de saída para uma ferramenta externa, um servidor MCP ou outro agente, a solicitação passa pela seguinte sequência de eventos:
- Solicitação de saída e interceptação: o agente (identificado pela identidade do agente atribuída) envia uma chamada de saída. A solicitação é interceptada pelo Gateway de Agente operando no modo Agente para Qualquer Lugar.
- Verificação de políticas do IAM, do limite de acesso de principal e do IAP:
o IAP verifica se há uma política de acesso do IAM
que concede à identidade do agente a permissão
iap.resources.egressViaIAPpara acessar o destino. Todas as políticas de limite de acesso de principal aplicadas à identidade do agente também são avaliadas. As identidades de agentes sujeitas a políticas de limite de acesso de principal só podem acessar os recursos especificados nessas políticas, isolando estritamente o agente ao limite de acesso designado. - Verificação do registro de agentes: o gateway de agente verifica se o recurso de destino está registrado no registro de agentes (ou resolve o URL do endpoint de destino se o destino não estiver registrado). Recomendamos registrar destinos no Agent Registry para aplicar políticas de acesso granulares por recurso e controles no nível da ferramenta. Se o destino não estiver registrado no Agent Registry, será necessário haver uma política de acesso explícita do IAM direcionada ao URL de destino. Por padrão, se não houver uma política de acesso correspondente, a solicitação será negada.
Inspeção de solicitação: se as verificações anteriores forem aprovadas, o Gateway de Agente vai avaliar a solicitação em relação a qualquer uma destas outras proteções de segurança que você tenha configurado:
- Model Armor: inspeciona payloads de ferramentas e respostas de agentes em busca de injeção de comandos e vazamento de dados sensíveis.
- Políticas de governança semântica: avalie as restrições de linguagem natural (NLC) em relação às invocações de ferramentas e às ações do agente.
- Delegar autorização a um mecanismo de autorização personalizado: é possível delegar decisões de autorização a um mecanismo de autorização personalizado usando as extensões de serviço. Dependendo da política de autorização configurada, um ou mais desses mecanismos de autorização podem permitir ou negar a solicitação.
Encaminhamento de solicitações: se todas as verificações forem aprovadas, o Gateway de Agente encaminhará a solicitação para o destino.
Implantar o Gateway de Agente na Agent Platform
Para implantar e configurar o Gateway de Agente para ambientes de execução gerenciados pelo Google, siga os tópicos de configuração geral para configurar a infraestrutura do gateway e as políticas de acesso. Em seguida, consulte os guias específicos do ambiente de execução para rotear o tráfego das cargas de trabalho do agente.
Configuração geral e de políticas
- Configurar o Gateway de Agente: saiba como criar recursos
agentGateways, atribuir identidades de agente, registrar ferramentas de destino no Agent Registry e anexar políticas de acesso. - Configurar o Gateway de Agente com conectividade de VPC:saiba como configurar a conectividade de VPC privada para que o Gateway de Agente possa enviar tráfego de saída para recursos na sua rede VPC.
- Autorização de delegação: saiba como configurar políticas e extensões de autorização para delegar decisões de tráfego ao IAP, ao Model Armor, às políticas de governança semântica ou a mecanismos personalizados de extensões de serviço.
Roteamento de tráfego específico do ambiente de execução
- Rotear o tráfego do ambiente de execução pelo Gateway de Agente:saiba como configurar os agentes do Agent Runtime para rotear o tráfego de entrada (do cliente para o agente) e de saída (do agente para qualquer lugar) pelo Gateway de Agente.
- Rotear o tráfego do Gemini Enterprise pelo Gateway de Agente: saiba como configurar os apps do Gemini Enterprise para rotear o tráfego pelo Gateway de Agente ao se conectar a ferramentas e APIs externas.
Limitações
As seguintes limitações se aplicam ao Gateway de Agente para a Plataforma de Agentes:
- No Gemini Enterprise, o modo cliente para agente não é compatível.
- Cada instância do Gateway de Agente pode controlar até 5.000 recursos registrados no Registro de Agentes.
- Consulte as páginas a seguir para saber mais sobre as limitações associadas à implantação e aos recursos escolhidos:
A seguir
Resolver problemas do Gateway de Agente
Saiba como resolver problemas de conectividade do Gateway de Agente.