


Agent Gateway est la couche de gouvernance et d'application de la sécurité pour la gouvernance des agents Google Cloud . Il sert de point d'entrée et de sortie du réseau défini par logiciel pour toutes les interactions agentiques entre les environnements d'exécution gérés, les plates-formes de conteneurs, les machines virtuelles d'infrastructure en tant que service (IaaS) et les environnements cross-cloud.
Agent Gateway permet aux administrateurs de la sécurité et de la plate-forme d'entreprise d'appliquer des stratégies de sécurité cohérentes et basées sur le principe du moindre privilège pour toutes les interactions des agents, qu'elles se produisent entre des utilisateurs humains et des agents, entre des agents et des outils MCP (Model Context Protocol) ou entre des agents autonomes eux-mêmes.
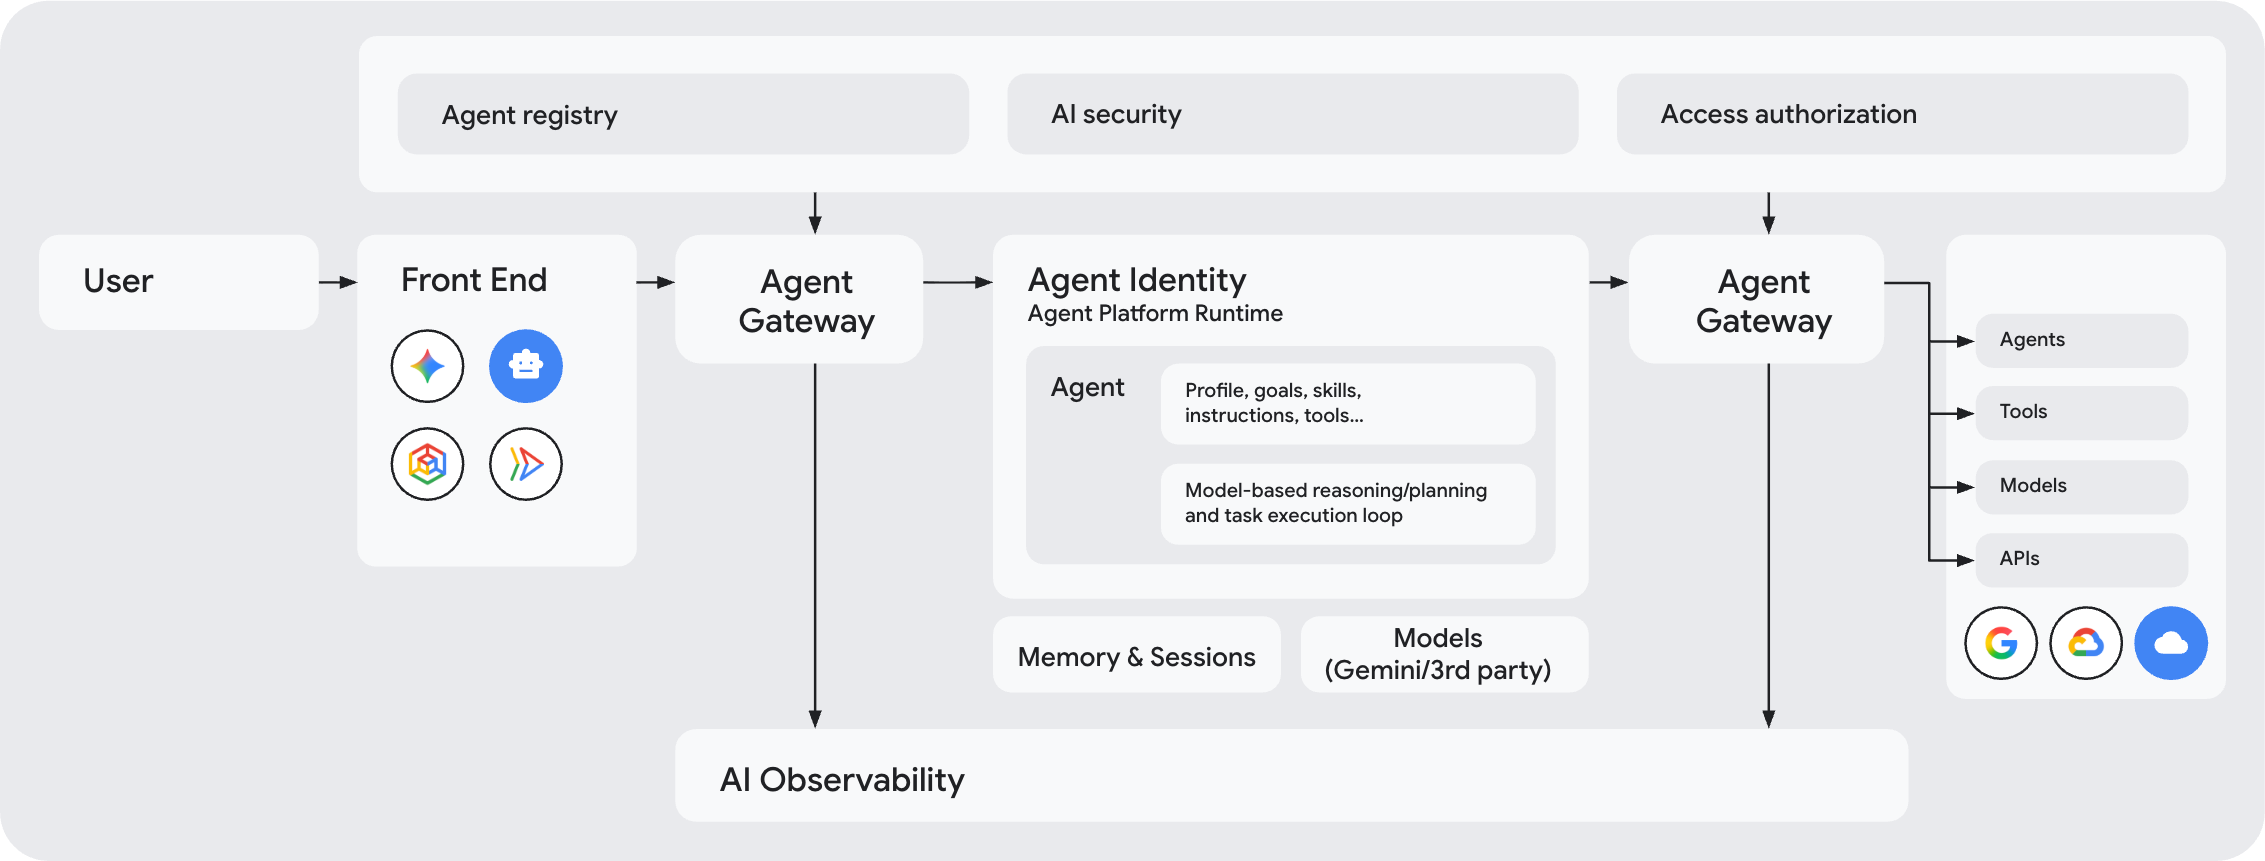
Composants de gouvernance de base
Les composants suivants de la plate-forme d'agents fonctionnent ensemble pour fournir une architecture de gouvernance des agents unifiée :
Identité de l'agent (qui a effectué la requête ?) : Attribue un ID unique et sécurisé (un ID SPIFFE) à chaque agent. Cette identité sert de signature numérique à l'agent pour l'authentification, le contrôle des accès et l'audit.
Les identités des agents sont sécurisées par défaut avec l'accès contextuel, qui applique une authentification cryptographique de bout en bout à l'aide de mTLS et de DPoP.
Registre d'agents (quelles sont les destinations approuvées ?) : Il sert d'annuaire central pour tous les agents, outils, serveurs MCP (Model Context Protocol) et points de terminaison (tels que les API Google Cloud essentielles) approuvés dans votre organisation. Agent Gateway utilise cet annuaire pour vérifier les autorisations avant d'autoriser les connexions.
Règles (quelles actions sont autorisées ?) : Permet d'implémenter des ensembles complets de règles de sécurité et de gouvernance des agents qui contrôlent les agents pouvant accéder à des ressources spécifiques et les contenus autorisés à transiter :
- Stratégies d'accès unifié IAM : règles d'accès qui associent l'identité d'un agent à des outils et des points de terminaison approuvés dans Agent Registry. Par défaut, toutes les connexions sont bloquées, sauf si une stratégie IAM explicite accorde l'accès.
- Model Armor : filtres de sécurité du contenu associés aux passerelles. Model Armor analyse les prompts des utilisateurs et les réponses des outils en temps réel pour bloquer les attaques par injection de prompt, les fuites de données sensibles et les contenus nuisibles.
- Règles de gouvernance sémantique : règles écrites en langage clair qui contrôlent la façon dont les agents utilisent les outils. Ils appliquent des règles d'entreprise au moment de l'exécution pour empêcher les agents d'effectuer des actions involontaires, comme l'exécution de combinaisons d'outils non sécurisées.
- Stratégies de gestion des jetons : stratégies qui surveillent et attribuent l'utilisation des jetons des grands modèles de langage (LLM), et appliquent des budgets de jetons partagés à vos agents et applications pour éviter une consommation excessive de jetons et des pics de coûts inattendus.
- Moteurs d'autorisation personnalisés : extensions d'autorisation personnalisées qui vous permettent de déléguer les décisions d'autorisation à des systèmes tiers à l'aide de Service Extensions.
En interne, tous ces types de règles sont appliqués à l'aide de règles d'autorisation ou de liaisons d'extension gérées via Service Extensions.
Agent Gateway (Où les règles sont-elles appliquées ?) : Sert de point d'entrée et de sortie principal pour le trafic réseau entre les clients et les agents, et entre les agents et n'importe quel autre point, et applique des règles de sécurité et de gouvernance à tout le trafic transitant par la passerelle. Pour en savoir plus, consultez Comment Agent Gateway applique les règles.
Observabilité des agents : Agent Gateway génère des données de télémétrie d'observabilité pour toutes les interactions des agents au niveau de la couche réseau et les exporte vers l'observabilité des agents pour vous fournir une compréhension complète des actions des agents.
Principaux avantages
Agent Gateway répond aux complexités de sécurité, de conformité et de mise en réseau liées à l'exploitation d'agents IA à grande échelle sur des environnements d'exécution de calcul hétérogènes.
Pour les développeurs d'IA :
- Innovation simplifiée : concentrez-vous sur la création de la logique de l'agent sans gérer le routage VPC sous-jacent, les configurations Envoy ou la rotation des certificats mTLS.
- Médiation de protocole : connectez facilement des agents à l'aide de MCP (Model Context Protocol), d'A2A (Agent-to-Agent), de REST ou de gRPC, tout en respectant les normes de gouvernance de l'entreprise.
- Neutralité vis-à-vis du framework : compatibilité avec les agents conçus avec des frameworks d'IA standards ou des clients personnalisés dans n'importe quel environnement d'exécution.
- Transport et identité sécurisés : met automatiquement fin aux handshakes mTLS et s'intègre au gestionnaire d'authentification Agent Identity d'Agent Platform pour gérer de manière transparente les handshakes OAuth 2.0 et la fédération d'identité de charge de travail (WIF).
Pour les équipes de sécurité d'entreprise et les administrateurs de plates-formes :
- Gouvernance centralisée sur tous les environnements d'exécution : définissez et appliquez des règles d'accès unifiées, des outils RBAC et des garde-fous de sécurité sur les environnements d'exécution gérés, les clusters Google Kubernetes Engine (GKE), les services Cloud Run et les clusters non-Google Cloud Kubernetes.
- Garde-fous de sécurité de l'IA : interceptez et nettoyez les prompts entrants et les charges utiles d'outils sortants à l'aide de fournisseurs de sécurité intégrés tels que Model Armor pour bloquer l'injection de prompts, le jailbreak et les fuites de données sensibles.
- Sécurité du périmètre et protection contre l'exfiltration de données : dirigez le trafic via des rattachements de réseau de cloud privé virtuel (VPC) privés pour appliquer des règles strictes de périmètre VPC Service Controls.
- Observabilité de bout en bout : capturez des traces OpenTelemetry enrichies de couche 7 et de couche 8, et accédez aux journaux dans Cloud Logging et Cloud Trace pour une auditabilité complète.
Chemins d'accès contrôlés
Agent Gateway facilite deux principaux chemins d'accès contrôlés : Client vers agent (entrée) et Agent vers n'importe où (sortie).
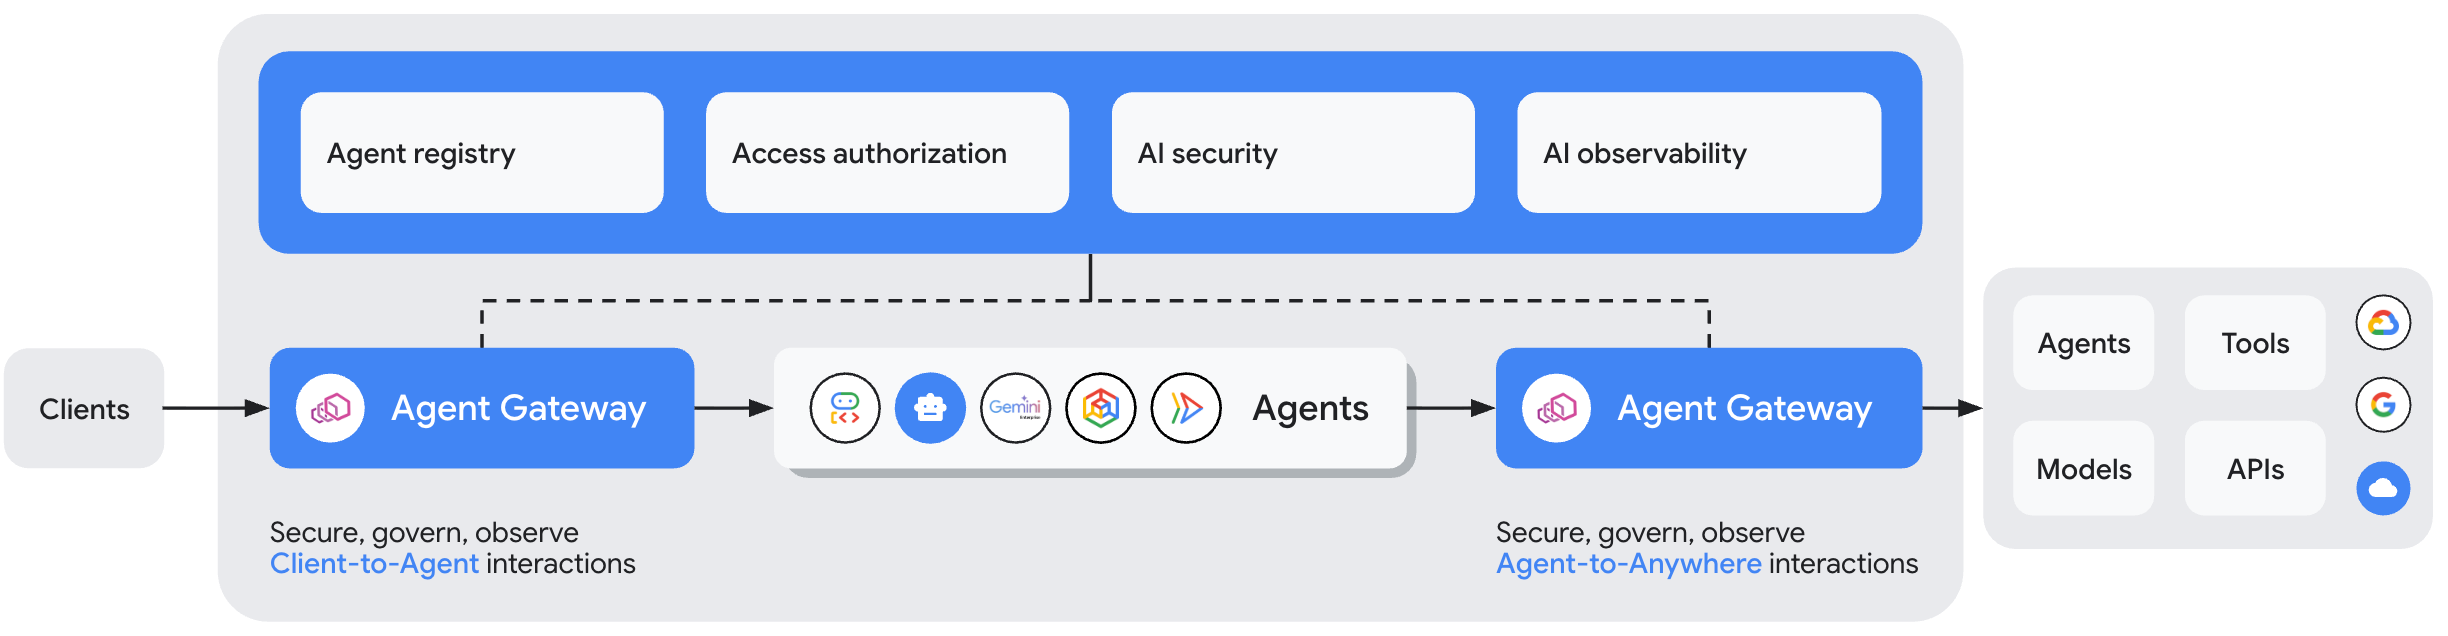
Client vers agent (entrée) : sécurise les communications entre les clients (comme les applications Web, les CLI de développeur ou les systèmes externes) et les agents hébergés ou les outils MCP. La passerelle agit comme un point d'application des règles d'interface, en authentifiant les identifiants des utilisateurs entrants et en inspectant les prompts.
Agent vers n'importe où (sortie) : régit les requêtes sortantes initiées par les agents vers des outils externes, des serveurs MCP distants, des API SaaS ou des agents en aval. Applique l'identité liée à la charge de travail, la conformité du registre de destination, les règles d'accès IAM (Identity and Access Management) et le nettoyage de la charge utile.
Modèles de déploiement
Pour prendre en charge diverses architectures d'applications d'IA, Agent Gateway fournit des modèles de déploiement flexibles qui déterminent où et comment l'infrastructure de proxy de passerelle est provisionnée, gérée et intégrée à vos charges de travail d'agent. Que vos agents s'exécutent sur des environnements d'exécution Google Cloudentièrement gérés, des clusters Kubernetes autogérés, des machines virtuelles ou des environnements cross-cloud, Agent Gateway propose une option de déploiement adaptée à vos préférences de contrôle de l'infrastructure et à vos exigences de périmètre réseau.
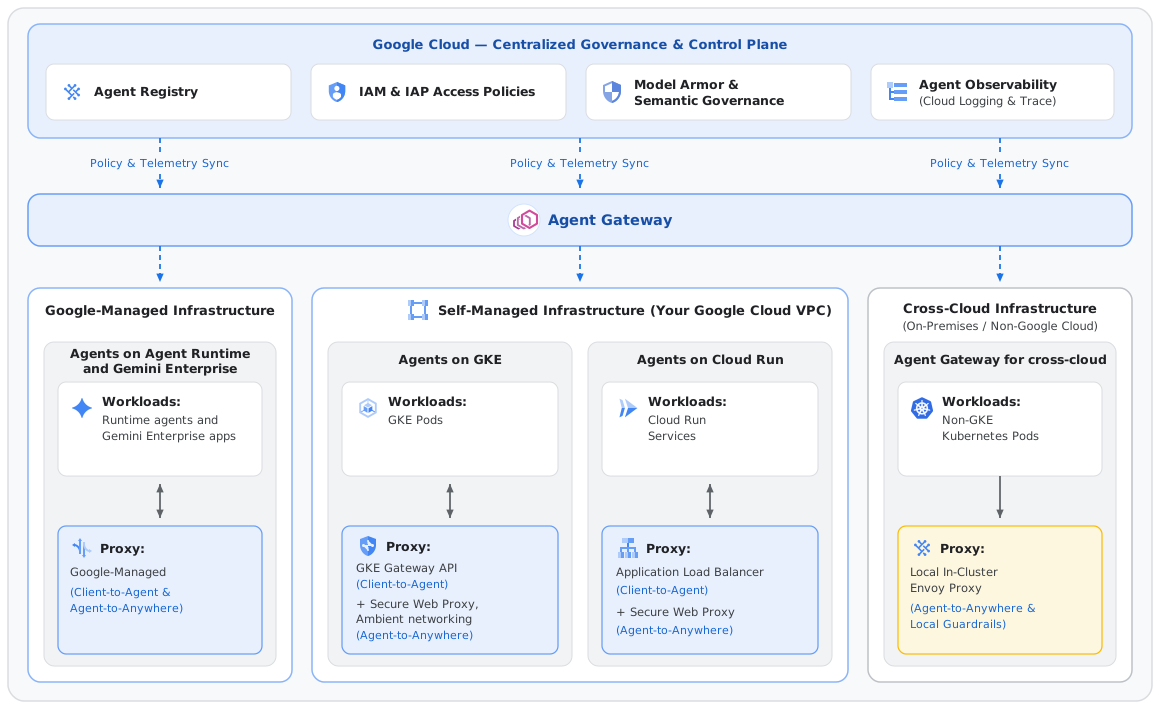
Résumé des modèles de déploiement
| Environnement hôte de l'agent | Modèle de déploiement compatible | Infrastructure de proxy | Documentation |
|---|---|---|---|
| Agent Runtime et Gemini Enterprise | Agent Gateway sur Google Cloud (gérée par Google) |
Non applicable (géré par Google) | Présentation Configuration |
| GKE | Agent Gateway sur Google Cloud (Autogéré) |
Client vers agent : API GKE Gateway Agent-to-Anywhere pour la connectivité intercluster et externe : Secure Web Proxy Agent-to-Anywhere pour la connectivité entre pods : mise en réseau ambiante |
Bientôt disponible |
| Cloud Run | Agent Gateway sur Google Cloud (Autogéré) |
Client vers agent : équilibreur de charge d'application Agent vers n'importe quelle destination : Secure Web Proxy |
Bientôt disponible |
| Environnements cross-cloud (non-Google Cloud) | Agent Gateway pour le cross-cloud | Proxy Envoy autogéré dans votre environnement | Bientôt disponible |
Agent Gateway sur Google Cloud
Agent Gateway sur Google Cloud gère les agents et les serveurs MCP qui s'exécutent sur les environnements de calcul Google Cloud , y compris Agent Runtime, Gemini Enterprise, GKE et Cloud Run. Selon votre environnement hôte, Google gère l'infrastructure du proxy de passerelle pour vous, ou vous associez Agent Gateway aux ressources de proxy et d'équilibrage de charge que vous gérez dans votre propre projet. Dans tous les environnements d'exécution Google Cloud , vous utilisez le même plan de contrôle central pour gérer les identités des agents, les entrées d'Agent Registry et les règles d'accès.
Pour Agent Runtime et Gemini Enterprise
Agent Gateway fournit une infrastructure de passerelle entièrement gérée par Google et ne nécessitant aucune maintenance, hébergée directement dans Google Cloud. Il est optimisé spécifiquement pour les agents exécutés sur Agent Runtime et Gemini Enterprise.
- Architecture et infrastructure : Google gère entièrement les services de gestion de la passerelle et l'infrastructure de proxy. Les organisations n'ont pas besoin de configurer de proxy, de gérer des conteneurs ni d'effectuer de maintenance manuelle.
- Fonctionnalités clés : fournit une terminaison mTLS intégrée sans maintenance, des règles d'accès IAP, l'analyse des prompts et la protection contre la perte de données Model Armor, ainsi que des règles de gouvernance sémantique.
- Cas d'utilisation principal : idéal pour les équipes d'entreprise qui créent des agents IA sans serveur sur Google Cloud et qui souhaitent une gouvernance complète sans gérer l'infrastructure réseau.
Pour en savoir plus sur la configuration, consultez Présentation d'Agent Gateway sur Agent Platform.
Pour GKE
Agent Gateway étend la gouvernance d'Agent Platform aux agents et aux serveurs MCP que vous exécutez sur vos propres clusters GKE. Les équipes de plate-forme configurent la gouvernance avec des ressources Kubernetes natives et l'API Gateway de Google Kubernetes Engine. L'identité d'agent, le registre d'agents et les règles qui régissent les agents sur Agent Runtime s'appliquent également aux agents sur GKE.
- Architecture et infrastructure : vous exécutez l'infrastructure de proxy dans votre propre projet.
- Client-to-Agent: : le trafic client entre dans votre cluster via une passerelle GKE, qui est un équilibreur de charge d'application régional.
- Agent-to-Anywhere: : la mise en réseau ambiante GKE redirige le trafic sortant de l'agent vers Secure Web Proxy sans side-cars, et les règles sont appliquées avant que le trafic ne quitte le cluster. Le trafic d'agent à agent au sein du cluster est régi par des proxys ambiants de couche 7 qui s'exécutent par espace de noms.
- Fonctionnalités clés : configuration de règles Kubernetes natives, contrôle des accès basé sur l'identité à l'aide de l'identité SPIFFE de chaque agent, filtrage des prompts et des réponses par Model Armor, inspection TLS du trafic sortant des agents et moteurs de règles personnalisés via des liaisons d'extension.
- Cas d'utilisation principal : équipes de plate-forme et de sécurité qui exécutent des agents sur GKE et souhaitent gérer le trafic entrant, sortant et au sein du cluster des agents avec les outils Kubernetes qu'elles utilisent déjà.
La compatibilité d'Agent Gateway avec les agents GKE sera bientôt disponible. Les fonctionnalités et les dates sont susceptibles d'être modifiées. Pour demander un accès anticipé, inscrivez-vous à la version preview.
Pour Cloud Run
Agent Gateway étend la gouvernance d'Agent Platform aux agents et aux serveurs MCP que vous déployez sur Cloud Run. Vous associez Agent Gateway à l'infrastructure réseauGoogle Cloud que vous gérez déjà dans votre projet. Secure Web Proxy gère le trafic sortant de vos agents, et un équilibreur de charge d'application gère le trafic entrant vers vos agents. Agent Gateway applique des règles sur les deux chemins d'accès en fonction de l'identité de l'agent et de l'appelant, sans modifier le code de votre agent.
Architecture et infrastructure : vous exécutez l'infrastructure de proxy dans votre propre projet.
- Client-to-Agent: : pour le trafic Client-to-Agent, les clients accèdent à vos agents via un équilibreur de charge d'application régional, externe pour les clients Internet ou interne pour les clients de votre réseau VPC. Agent Gateway est associé à l'équilibreur de charge. Il authentifie et vérifie donc chaque requête entrante avant qu'elle n'atteigne l'agent.
- Agent-to-Anywhere: : pour le trafic agent vers n'importe où, la mise en réseau ambiante Cloud Run intercepte le trafic sortant de votre conteneur d'agent. Il transfère ensuite ce trafic via une sortie VPC directe via un tunnel mutuellement authentifié (mTLS) qui transporte l'identité de l'agent vers une instance Secure Web Proxy de votre réseau VPC qui sert de point d'application des règles.
Vous créez et gérez les ressources Secure Web Proxy et d'équilibreur de charge, et vous gardez le contrôle de votre réseau VPC, de vos certificats et de votre périmètre réseau.
Fonctionnalités clés : stratégies d'accès basées sur l'identité pour les appels sortants vers des outils, des modèles et des API, authentification et autorisation des appelants entrants via Identity-Aware Proxy (IAP), filtrage par Model Armor des prompts, des réponses et des charges utiles des outils dans les deux sens, inspection TLS du trafic sortant avec une autorité de certification que vous contrôlez, et un ensemble central de stratégies pour de nombreux services Cloud Run, avec des moteurs de stratégies personnalisés via des liaisons d'extension.
Cas d'utilisation principal : équipes de sécurité et de plate-forme qui exécutent des agents sur Cloud Run et ont besoin d'une gouvernance centralisée du trafic entrant et sortant des agents. Cela inclut les organisations qui ont besoin d'appliquer des mesures de sécurité sur une infrastructure distincte de l'environnement d'exécution de l'application, ainsi que les organisations qui acheminent le trafic via un réseau VPC hub-and-spoke pour inspection.
La compatibilité d'Agent Gateway avec les agents Cloud Run sera bientôt disponible. Les fonctionnalités et les dates sont susceptibles d'être modifiées. Pour demander un accès anticipé, inscrivez-vous à la version preview.
Agent Gateway pour le cross-cloud
Agent Gateway pour le cross-cloud étend la gouvernance d'Agent Platform aux agents qui s'exécutent sur des clusters Kubernetes en dehors de Google Cloud, tels qu'Amazon EKS, Azure AKS, Red Hat OpenShift ou des clusters dans vos propres centres de données. Vous gérez la gouvernance de manière centralisée dans Google Cloud, et les règles sont appliquées dans votre propre cluster.
- Architecture et infrastructure : Google Cloud héberge le plan de gestion, où vous définissez les identités des agents, les entrées de registre et les règles. Vous déployez une Agent Gateway légère basée sur Envoy et ses composants compatibles dans votre cluster Kubernetes. Vous êtes responsable de la mise en réseau de votre cluster, y compris du routage du trafic des agents vers la passerelle. Le trafic de l'agent reste dans votre environnement. Seules les vérifications de règles que vous configurez, telles que le filtrage Model Armor, appellentGoogle Cloud.
- Fonctionnalités clés : gouvernance du trafic Agent-to-Anywhere de vos agents, échange d'identifiants de charge de travail Kubernetes contre des identifiants d'identité d'agent via la fédération d'identité de charge de travail, et application des règles que vous définissez de manière centralisée, comme Model Armor. Il étend également le registre d'agents et l'observabilité des agents (journaux d'accès et traces) aux agents en dehors de Google Cloud.
- Cas d'utilisation principal : entreprises qui exécutent des agents sur plusieurs clouds ou dans leurs propres centres de données et qui souhaitent un ensemble de règles de gouvernance, un registre et une vue de l'activité des agents pour tous leurs agents.
Agent Gateway pour le cross-cloud sera bientôt disponible. Les fonctionnalités et les dates sont susceptibles d'être modifiées. Pour demander un accès anticipé, inscrivez-vous à la version preview.
Protocoles compatibles
Agent Gateway est compatible avec les protocoles de communication agentiques standards basés sur HTTP pour tous les modèles de déploiement, y compris :
- Model Context Protocol (MCP) : régit les appels d'outils MCP sortants et entrants via des événements envoyés par le serveur (SSE) ou des requêtes HTTP POST.
- Agent-to-Agent (A2A) : régit les API de délégation et d'exécution des tâches entre agents.
- REST et gRPC : compatible avec le trafic HTTP/1.1 et HTTP/2 (gRPC) sur GKE, Cloud Run et les déploiements cross-cloud.
Pour le trafic MCP, Agent Gateway inspecte les requêtes JSON-RPC afin d'extraire les noms des outils et les attributs de méthode, ce qui permet d'appliquer des règles d'accès précises aux outils sur tous les modèles de déploiement. Pour en savoir plus, consultez Autorisation basée sur les attributs MCP.
Limites
- Chaque instance Agent Gateway peut gérer jusqu'à 5 000 ressources enregistrées dans Agent Registry.
- Consultez les pages suivantes pour en savoir plus sur les limites associées au modèle de déploiement et aux fonctionnalités que vous avez choisis :
Documentation de référence sur l'API et sur gcloud
Pour en savoir plus sur les méthodes disponibles pour Agent Gateway, consultez les rubriques de référence suivantes :
- Documentation de référence sur gcloud :
gcloud network-services agent-gateways - Documentation de référence de l'API REST : agentGateways
Étapes suivantes
Atelier de programmation : Gérer les charges de travail agentiques avec Agent Platform
Découvrez comment gouverner les charges de travail agentiques avec Agent Gateway sur Gemini Enterprise Agent Platform.
Partenaires Agent Gateway
Découvrez l'écosystème de fournisseurs de solutions d'identité et de sécurité de l'IA qui s'intègrent à Agent Gateway.
Résoudre les problèmes liés à Agent Gateway
Découvrez comment résoudre les problèmes de connectivité d'Agent Gateway.