


Agent Gateway ist die Governance- und Sicherheitsebene für die Governance von KI-Agenten von Google Cloud . Er fungiert als softwarebasiertes Netzwerk-Ein- und -Ausgangspunkt für alle agentischen Interaktionen in verwalteten Laufzeiten, Containerplattformen, virtuellen Maschinen für Infrastructure as a Service (IaaS) und cloudübergreifenden Umgebungen.
Mit Agent Gateway können Sicherheits- und Plattformadministratoren in Unternehmen konsistente Sicherheitsstatus mit geringsten Berechtigungen für alle Agenteninteraktionen erzwingen – unabhängig davon, ob diese zwischen menschlichen Nutzern und Agenten, Agenten und MCP-Tools (Model Context Protocol) oder zwischen autonomen Agenten selbst stattfinden.
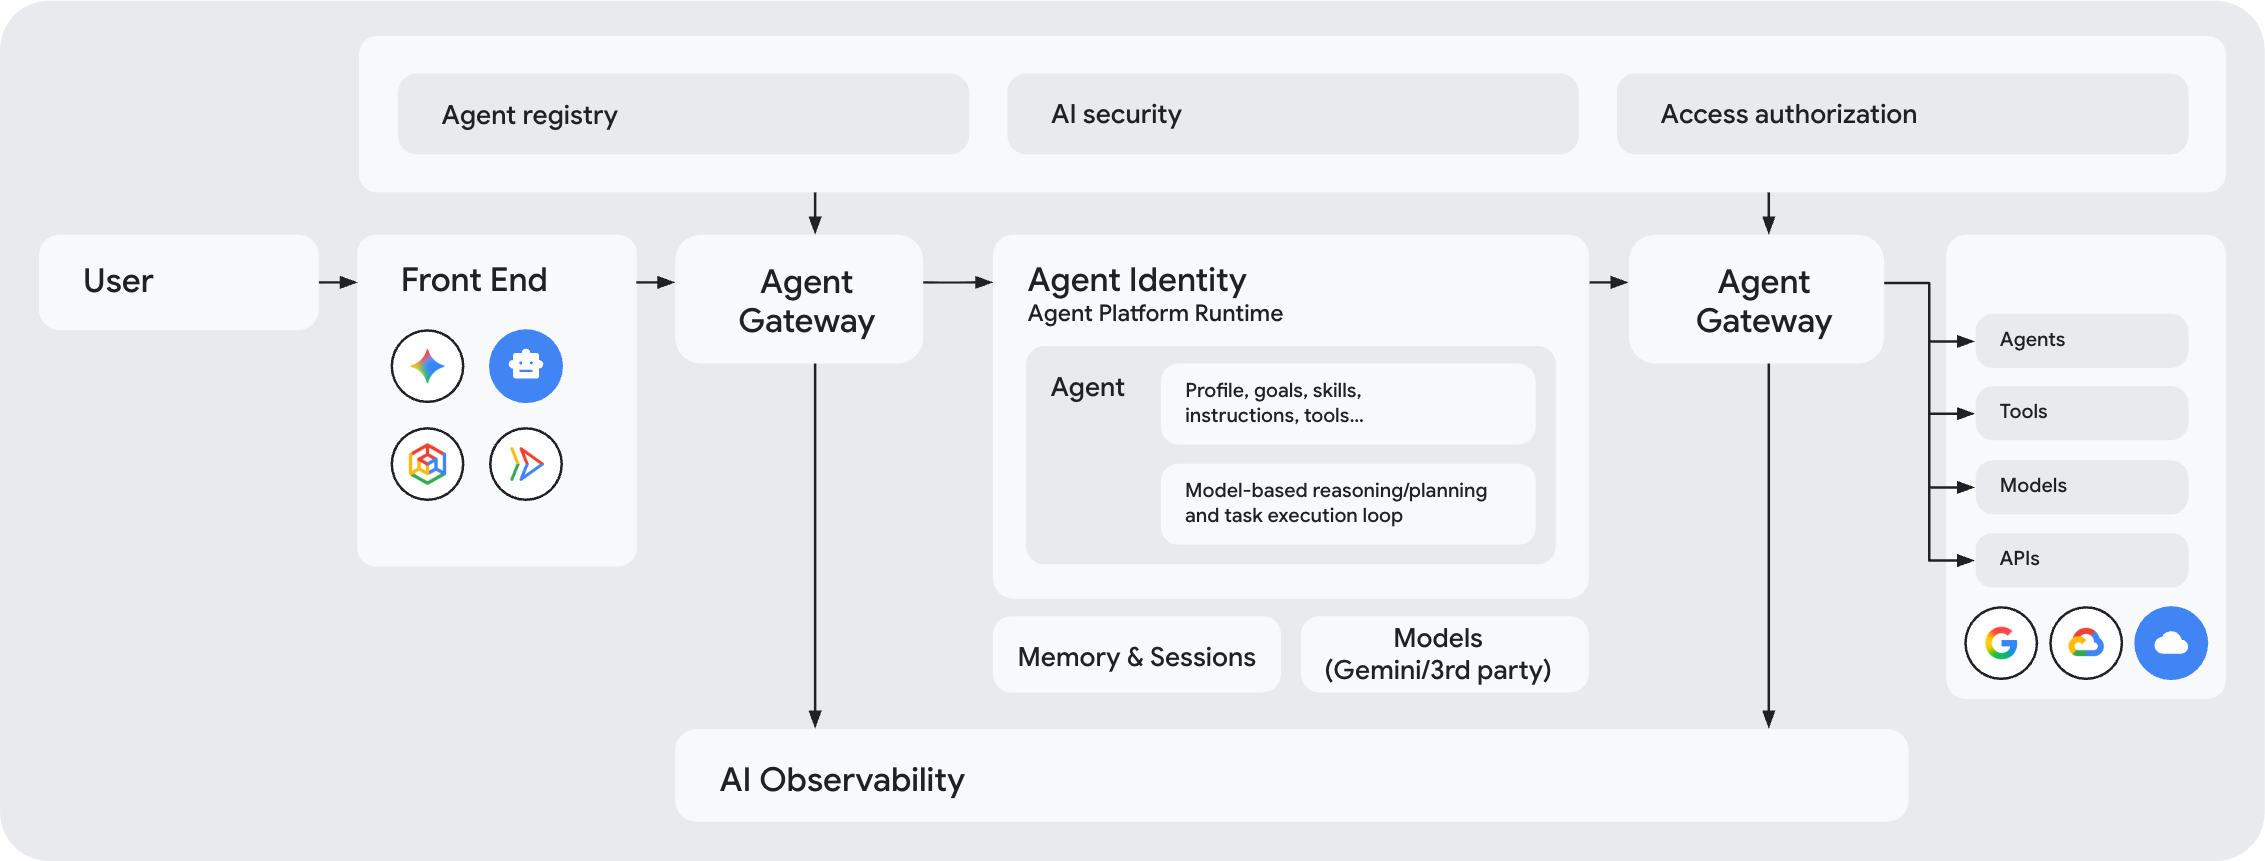
Zentrale Governance-Komponenten
Die folgenden Komponenten der Agent-Plattform arbeiten zusammen, um eine einheitliche Architektur für die Agent-Governance bereitzustellen:
Agent Identity (Wer hat die Anfrage gestellt?): Weist jedem KI-Agenten eine eindeutige, sichere ID (eine SPIFFE-ID) zu. Diese Identität dient als digitale Signatur des KI-Agenten für Authentifizierung, Zugriffssteuerung und Auditing.
Agentenidentitäten sind standardmäßig durch kontextsensitiven Zugriff geschützt, der eine kryptografische End-to-End-Authentifizierung mithilfe von mTLS und DPoP erzwingt.
Agent Registry (Welche Ziele sind genehmigt?): Dient als zentrales Verzeichnis für alle genehmigten KI-Agenten, Tools, MCP-Server (Model Context Protocol) und Endpunkte (z. B. wichtige Google Cloud -APIs) in Ihrer Organisation. Agent Gateway verwendet dieses Verzeichnis, um Berechtigungen zu prüfen, bevor Verbindungen zugelassen werden.
Richtlinien (Welche Aktionen sind zulässig?): Sie können umfangreiche agentische Sicherheits- und Governance-Richtlinien implementieren, mit denen Sie steuern, welche Agenten auf bestimmte Ressourcen zugreifen können und welche Inhalte weitergegeben werden dürfen:
- IAM Unified Access Policies: Zugriffsregeln, die die Identität eines KI-Agenten mit genehmigten Tools und Endpunkten in Agent Registry verknüpfen. Standardmäßig werden alle Verbindungen blockiert, sofern nicht eine explizite IAM-Richtlinie Zugriff gewährt.
- Model Armor: Sicherheitsfilter für Inhalte, die an Gateways angehängt sind. Model Armor scannt Nutzer-Prompts und Toolantworten in Echtzeit, um Prompt-Injection-Angriffe, Datenlecks mit sensiblen Daten und schädliche Inhalte zu blockieren.
- Semantische Governance-Richtlinien: Regeln in natürlicher Sprache, die festlegen, wie Agenten Tools verwenden. Sie setzen Geschäftsregeln zur Laufzeit durch, um zu verhindern, dass KI-Agenten unbeabsichtigte Aktionen ausführen, z. B. unsichere Kombinationen von Tools ausführen.
- Richtlinien für die Tokenverwaltung: Richtlinien, die die Tokennutzung von Large Language Models (LLMs) überwachen und zuordnen und gemeinsame Tokenbudgets für Ihre Agenten und Anwendungen erzwingen, um einen unkontrollierten Tokenverbrauch und unerwartete Kostenspitzen zu verhindern.
- Benutzerdefinierte Autorisierungs-Engines: Benutzerdefinierte Autorisierungserweiterungen, mit denen Sie Autorisierungsentscheidungen mithilfe von Diensterweiterungen an Drittanbietersysteme delegieren können.
Intern werden alle diese Richtlinientypen mithilfe von Autorisierungsrichtlinien oder Erweiterungsbindungen erzwungen, die über Service Extensions verwaltet werden.
Agent Gateway (Wo werden Richtlinien durchgesetzt?): Dient als Haupteingangs- und -ausgangspunkt für den Netzwerkverkehr zwischen Clients und KI-Agenten sowie zwischen KI-Agenten und beliebigen anderen Zielen. Außerdem werden Sicherheits- und Governance-Richtlinien auf den gesamten Traffic angewendet, der das Gateway passiert. Weitere Informationen finden Sie unter So setzt das KI-Agenten-Gateway Richtlinien durch.
Beobachtbarkeit von KI-Agenten: Das Agent Gateway generiert Beobachtbarkeitstelemetrie für alle Interaktionen von KI-Agenten auf der Netzwerkschicht und exportiert sie in die Beobachtbarkeit von KI-Agenten, um Ihnen einen umfassenden Überblick über die Aktionen von KI-Agenten zu geben.
Hauptvorteile
Agent Gateway adressiert die Sicherheits-, Compliance- und Netzwerkkomplexität, die mit dem Betrieb von KI-Agenten in großem Maßstab über heterogene Computing-Laufzeiten hinweg verbunden ist.
Für KI-Entwickler:
- Vereinfachte Innovation: Sie können sich auf die Entwicklung der Agentenlogik konzentrieren, ohne sich um das zugrunde liegende VPC-Routing, Envoy-Konfigurationen oder die Rotation von mTLS-Zertifikaten kümmern zu müssen.
- Protokollvermittlung: Nahtlose Verbindung von Agenten über das Model Context Protocol (MCP), Agent-to-Agent (A2A), REST oder gRPC unter Einhaltung von Governance-Standards für Unternehmen.
- Framework-unabhängig: Unterstützung für KI-Agenten, die mit Standard-KI-Frameworks oder benutzerdefinierten Clients in einer beliebigen Laufzeitumgebung erstellt wurden.
- Sicherer Transport und Identität: Beendet mTLS-Handshakes automatisch und lässt sich in den Agent Identity Auth Manager der Agent Platform einbinden, um OAuth 2.0-Handshakes und die Workload Identity-Föderation (WIF) transparent zu verarbeiten.
Für Sicherheitsteams und Plattformadministratoren in Unternehmen:
- Zentralisierte Governance für alle Laufzeiten: Sie können einheitliche Zugriffsrichtlinien, Tool-RBAC und Sicherheitsvorkehrungen für verwaltete Laufzeiten, Google Kubernetes Engine (GKE)-Cluster, Cloud Run-Dienste und Nicht-Google Cloud -Kubernetes-Cluster definieren und erzwingen.
- Sicherheitsmaßnahmen für KI: Eingehende Prompts und ausgehende Tool-Nutzlasten werden mit integrierten Sicherheitsanbietern wie Model Armor abgefangen und bereinigt, um Prompt Injection, Jailbreaks und das Durchsickern sensibler Daten zu verhindern.
- Perimetersicherheit und Schutz vor Daten-Exfiltration: Leiten Sie Traffic über private VPC-Netzwerkanhänge (Virtual Private Cloud) weiter, um strenge Perimeterregeln für VPC Service Controls durchzusetzen.
- End-to-End-Beobachtbarkeit: Erfassen Sie angereicherte OpenTelemetry-Traces und Zugriffslogs der Ebenen 7 und 8 in Cloud Logging und Cloud Trace, um eine vollständige Auditierbarkeit zu erreichen.
Verwaltete Zugriffspfade
Agent Gateway bietet zwei primäre verwaltete Zugriffspfade: Client-zu-Agent (eingehend) und Agent-zu-Überall (ausgehend).
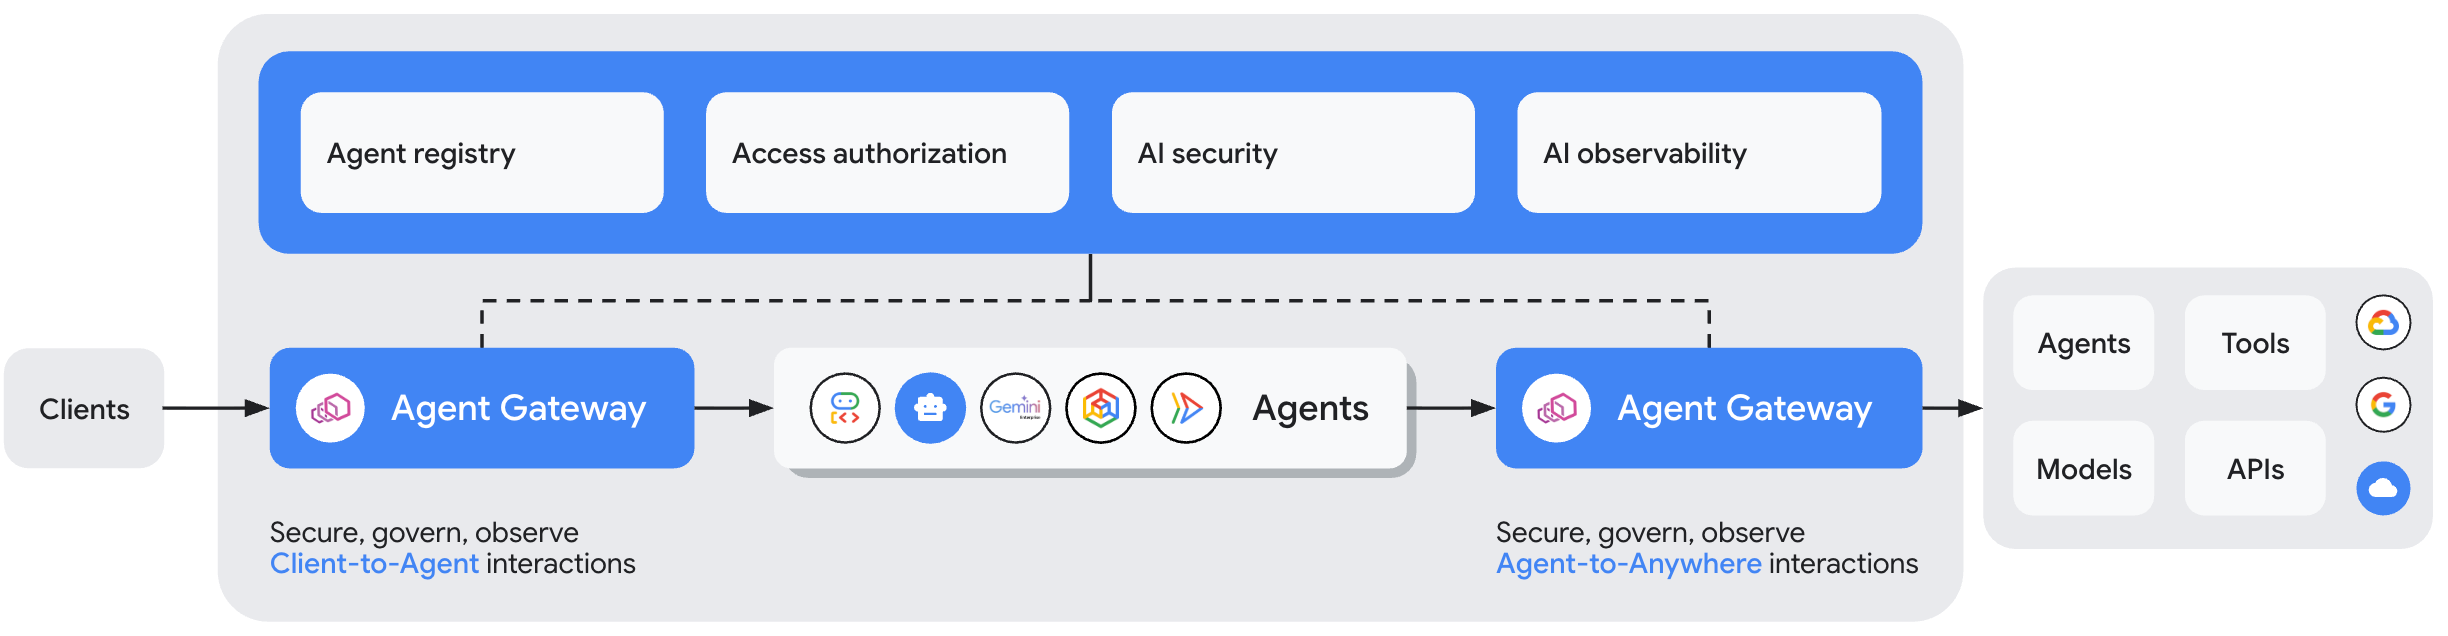
Client-zu-Agent (eingehend): Sichert die Kommunikation zwischen Clients (z. B. Webanwendungen, Entwickler-CLIs oder externen Systemen) und gehosteten Agenten oder MCP-Tools. Das Gateway fungiert als Frontend-Richtlinienerzwingungspunkt, der eingehende Nutzeranmeldedaten authentifiziert und Prompts prüft.
Agent-to-Anywhere (ausgehend): Regelt ausgehende Anfragen, die von KI-Agenten an externe Tools, Remote-MCP-Server, SaaS-APIs oder nachgelagerte KI-Agenten gesendet werden. Erzwingt die arbeitslastgebundene Identität, die Compliance der Ziel-Registry, IAM-Zugriffsrichtlinien (Identity and Access Management) und die Bereinigung von Nutzlasten.
Bereitstellungsmodelle
Um verschiedene KI-Anwendungsarchitekturen zu unterstützen, bietet Agent Gateway flexible Bereitstellungsmodelle, die festlegen, wo und wie die Gateway-Proxy-Infrastruktur bereitgestellt, verwaltet und in Ihre Agent-Arbeitslasten eingebunden wird. Unabhängig davon, ob Ihre Agenten in vollständig verwalteten Google Cloud-Laufzeiten, selbstverwalteten Kubernetes-Clustern, virtuellen Maschinen oder cloudübergreifenden Umgebungen ausgeführt werden, bietet Agent Gateway eine Bereitstellungsoption, die auf Ihre Präferenzen für die Infrastrukturkontrolle und Ihre Anforderungen an den Netzwerkperimeter zugeschnitten ist.
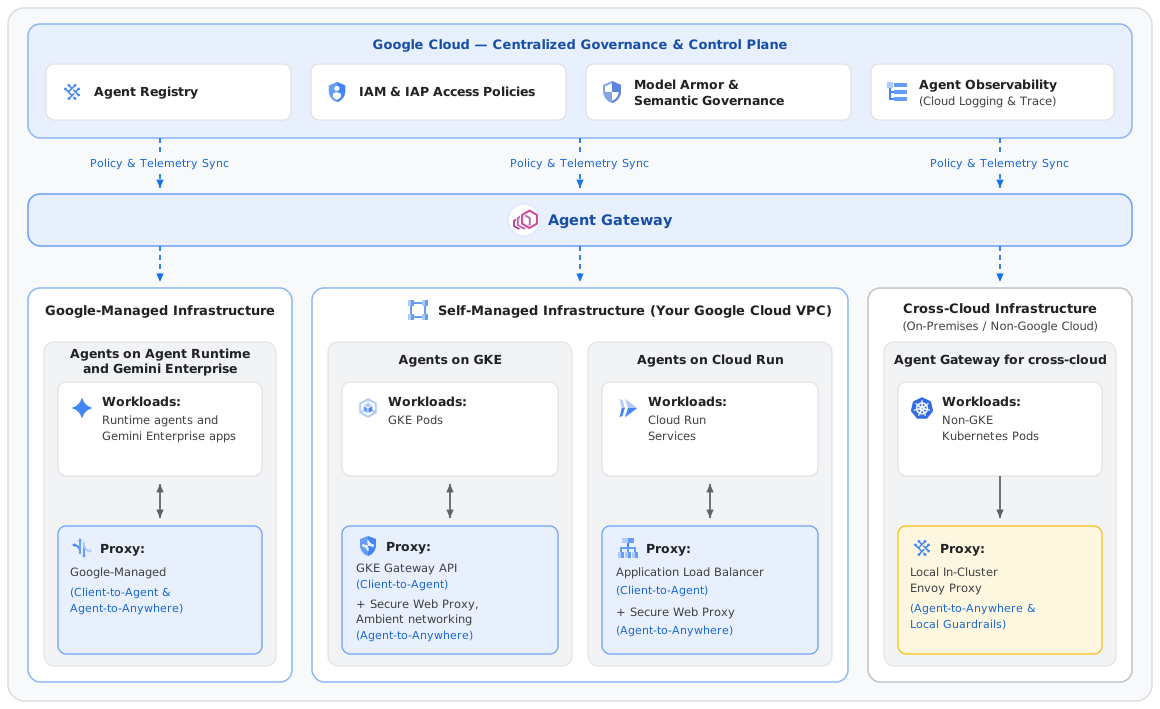
Zusammenfassung der Bereitstellungsmodelle
| Hostumgebung für Agenten | Unterstütztes Bereitstellungsmodell | Proxy-Infrastruktur | Dokumentation |
|---|---|---|---|
| Agent Runtime und Gemini Enterprise | Agent Gateway in Google Cloud (von Google verwaltet) |
Nicht zutreffend (von Google verwaltet) | Übersicht Einrichtung |
| GKE | Agent Gateway am Google Cloud (Selbstverwaltet) |
Client-zu-Agent: GKE Gateway API Agent-to-Anywhere für clusterübergreifende und externe Konnektivität: Secure Web Proxy Agent-to-Anywhere für Pod-zu-Pod-Konnektivität: Ambient Networking |
Demnächst verfügbar |
| Cloud Run | Agent Gateway am Google Cloud (Selbstverwaltet) |
Client zu Agent: Application Load Balancer Agent-to-Anywhere: Secure Web Proxy |
Demnächst verfügbar |
| Cloudübergreifende Umgebungen (nichtGoogle Cloud) | Agent Gateway für cloudübergreifende Nutzung | Selbstverwalteter Envoy-Proxy in Ihrer Umgebung | Demnächst verfügbar |
Agent Gateway am Google Cloud
Agent Gateway in Google Cloud verwaltet KI-Agenten und MCP-Server, die in Google Cloud -Compute-Umgebungen ausgeführt werden, einschließlich Agent Runtime, Gemini Enterprise, GKE und Cloud Run. Je nach Hostumgebung verwaltet Google die Gateway-Proxy-Infrastruktur für Sie oder Sie hängen das Agent-Gateway an Proxy- und Load-Balancing-Ressourcen an, die Sie in Ihrem eigenen Projekt verwalten. In allen Google Cloud -Laufzeiten verwenden Sie dieselbe zentrale Steuerungsebene, um Agentenidentitäten, Agent Registry-Einträge und Zugriffsrichtlinien zu verwalten.
Für Agent Runtime und Gemini Enterprise
Agent Gateway bietet eine vollständig von Google verwaltete, wartungsfreie Gateway-Infrastruktur, die direkt in Google Cloudgehostet wird. Es ist speziell für Agenten optimiert, die in der Agent Runtime und Gemini Enterprise ausgeführt werden.
- Architektur und Infrastruktur: Google verwaltet sowohl die Gateway-Verwaltungsdienste als auch die Proxy-Infrastruktur vollständig. Unternehmen müssen keine Proxys einrichten, Container verwalten oder manuelle Wartungsarbeiten durchführen.
- Wichtige Funktionen: Bietet integrierte, wartungsfreie mTLS-Beendigung, IAP-Zugriffsrichtlinien, Prompt-Scans und DLP mit Model Armor sowie semantische Governance-Richtlinien.
- Primärer Anwendungsfall: Ideal für Unternehmensteams, die serverlose KI-Agenten auf Google Cloud erstellen und eine umfassende Governance ohne Verwaltung der Netzwerkinfrastruktur wünschen.
Weitere Informationen zur Einrichtung finden Sie unter Agent Gateway auf der Agent Platform – Übersicht.
Für GKE
Agent Gateway erweitert die Governance der Agent Platform auf KI-Agenten und MCP-Server, die Sie in Ihren eigenen GKE-Clustern ausführen. Plattformteams konfigurieren die Governance mit Kubernetes-nativen Ressourcen und der Google Kubernetes Engine Gateway API. Für KI-Agenten in der GKE gelten dieselben Agent Identity, Agent Registry und Richtlinien wie für KI-Agenten in der Agent Runtime.
- Architektur und Infrastruktur: Sie führen die Proxy-Infrastruktur in Ihrem eigenen Projekt aus.
- Client-to-Agent: Client-Traffic gelangt über ein GKE-Gateway, einen regionalen Application Load Balancer, in Ihren Cluster.
- Agent-to-Anywhere: GKE Ambient Networking leitet ausgehenden Agent-Traffic ohne Sidecars an Secure Web Proxy weiter. Richtlinien werden erzwungen, bevor der Traffic den Cluster verlässt. Der Agent-zu-Agent-Traffic innerhalb des Clusters unterliegt Layer-7-Ambient-Proxys, die pro Namespace ausgeführt werden.
- Wichtige Funktionen: Kubernetes-native Richtlinienkonfiguration, identitätsbasierte Zugriffssteuerung mit der SPIFFE-Identität jedes KI-Agenten, Model Armor-Prüfung von Prompts und Antworten, TLS-Prüfung des ausgehenden KI-Agenten-Traffics und benutzerdefinierte Policy Engines über Erweiterungsbindungen.
- Primärer Anwendungsfall: Plattform- und Sicherheitsteams, die Agenten in der GKE ausführen und eingehenden, ausgehenden und clusterinternen Agenten-Traffic mit den bereits verwendeten Kubernetes-Tools verwalten möchten.
Die Unterstützung von Agent Gateway für GKE-Agenten ist demnächst verfügbar. Funktionen und Zeitplan können sich ändern. Wenn Sie Vorabzugriff erhalten möchten, melden Sie sich für die Vorabversion an.
Für Cloud Run
Agent Gateway erweitert die Governance der Agent Platform auf Agenten und MCP-Server, die Sie in Cloud Run bereitstellen. Sie hängen Agent Gateway an dieGoogle Cloud -Netzwerkinfrastruktur an, die Sie bereits in Ihrem Projekt verwalten. Secure Web Proxy steuert den ausgehenden Traffic Ihrer Agenten und ein Application Load Balancer den eingehenden Traffic zu Ihren Agenten. Agent Gateway erzwingt Richtlinien auf beiden Pfaden basierend auf der Identität des Agenten und des Aufrufers, ohne dass Änderungen am Agentencode erforderlich sind.
Architektur und Infrastruktur: Sie führen die Proxy-Infrastruktur in Ihrem eigenen Projekt aus.
- Client-to-Agent: Für Client-zu-Agent-Traffic erreichen Clients Ihre Agents über einen regionalen Application Load Balancer, entweder extern für Internet-Clients oder intern für Clients in Ihrem VPC-Netzwerk. Das Agent Gateway ist mit dem Load Balancer verbunden. Es authentifiziert und prüft jede eingehende Anfrage, bevor sie den Agent erreicht.
- Agent-to-Anywhere: Bei Agent-to-Anywhere-Traffic fängt das Ambient Networking von Cloud Run ausgehenden Traffic von Ihrem Agenten-Container ab. Anschließend wird dieser Traffic über Direct VPC-Ausgang über einen gegenseitig authentifizierten (mTLS) Tunnel, der die Identität des Agents enthält, an eine Secure Web Proxy-Instanz in Ihrem VPC-Netzwerk weitergeleitet, die als Richtlinienerzwingungspunkt fungiert.
Sie erstellen und verwalten die Secure Web Proxy- und Load-Balancer-Ressourcen und behalten die Kontrolle über Ihr VPC-Netzwerk, Ihre Zertifikate und Ihren Netzwerkperimeter.
Wichtige Funktionen: Identitätsbasierte Zugriffsrichtlinien für ausgehende Aufrufe an Tools, Modelle und APIs, Authentifizierung und Autorisierung eingehender Aufrufe über Identity-Aware Proxy (IAP), Model Armor-Prüfung von Prompts, Antworten und Tool-Nutzlasten in beide Richtungen, TLS-Prüfung des ausgehenden Traffics mit einer von Ihnen kontrollierten Zertifizierungsstelle und ein zentraler Satz von Richtlinien für viele Cloud Run-Dienste mit benutzerdefinierten Richtlinien-Engines über Erweiterungsbindungen.
Primärer Anwendungsfall: Sicherheits- und Plattformteams, die Agenten in Cloud Run ausführen und eine zentrale Governance des eingehenden und ausgehenden Agenten-Traffics benötigen. Dazu gehören Organisationen, die Sicherheitsmaßnahmen für eine Infrastruktur erzwingen müssen, die von der Anwendungslaufzeit getrennt ist, und Organisationen, die Traffic zur Prüfung über ein Hub-and-Spoke-VPC-Netzwerk weiterleiten.
Die Unterstützung von Agent Gateway für Cloud Run-Agenten ist demnächst verfügbar. Änderungen an den Funktionen und am Zeitplan vorbehalten. Wenn Sie Vorabzugriff erhalten möchten, melden Sie sich für die Vorabversion an.
Agent Gateway für cloudübergreifende Nutzung
Agent Gateway für cloudübergreifend erweitert die Governance der Agent-Plattform auf Agents, die auf Kubernetes-Clustern außerhalb von Google Cloudausgeführt werden, z. B. Amazon EKS, Azure AKS, Red Hat OpenShift oder Cluster in Ihren eigenen Rechenzentren. Sie verwalten die Governance zentral in Google Cloudund Richtlinien werden in Ihrem eigenen Cluster erzwungen.
- Architektur und Infrastruktur: Google Cloud hostet die Verwaltungsebene, auf der Sie Agent-Identitäten, Registry-Einträge und Richtlinien definieren. Sie stellen ein schlankes, Envoy-basiertes Agent-Gateway und die zugehörigen Komponenten in Ihrem Kubernetes-Cluster bereit. Sie sind für das Netzwerk Ihres Clusters verantwortlich, einschließlich der Weiterleitung des Agent-Traffics an das Gateway. Der KI-Agenten-Traffic bleibt in Ihrer Umgebung. Nur die von Ihnen konfigurierten Richtlinienprüfungen, z. B. die Model Armor-Prüfung, rufenGoogle Cloudauf.
- Wichtige Funktionen: Governance des Agent-to-Anywhere-Traffics von Ihren Agenten, Austausch von Kubernetes-Arbeitslast-Anmeldedaten gegen Agent Identity-Anmeldedaten über die Workload Identity-Föderation und Durchsetzung von Richtlinien, die Sie zentral definieren, z. B. Model Armor. Außerdem werden die Agenten-Registry und die Beobachtbarkeit von KI-Agenten (Zugriffslogs und Traces) auf KI-Agenten außerhalb von Google Clouderweitert.
- Primärer Anwendungsfall: Unternehmen, die KI-Agenten in mehreren Clouds oder in ihren eigenen Rechenzentren ausführen und einen einheitlichen Satz von Governance-Richtlinien, eine Registry und eine Ansicht der Aktivitäten aller KI-Agenten wünschen.
Agent Gateway für cloudübergreifend ist demnächst verfügbar. Funktionen und Zeitplan können sich ändern. Wenn Sie Vorabzugriff erhalten möchten, melden Sie sich für die Vorabversion an.
Unterstützte Protokolle
Agent Gateway unterstützt standardmäßige HTTP-basierte Kommunikationsprotokolle für Agenten in allen Bereitstellungsmodellen, darunter:
- Model Context Protocol (MCP): Regelt ausgehende und eingehende MCP-Toolaufrufe über Server-Sent Events (SSE) oder HTTP-POST-Anfragen.
- Agent-to-Agent (A2A): Regelt die Delegation zwischen Agenten und die APIs für die Aufgabenausführung.
- REST und gRPC: Unterstützt HTTP/1.1- und HTTP/2-Traffic (gRPC) in GKE-, Cloud Run- und cloudübergreifenden Bereitstellungen.
Bei MCP-Traffic prüft das Agent Gateway JSON-RPC-Anfragen, um Toolnamen und Methodenattribute zu extrahieren. So können detaillierte Toolzugriffsrichtlinien für alle Bereitstellungsmodelle erstellt werden. Weitere Informationen finden Sie unter Autorisierung basierend auf MCP-Attributen.
Beschränkungen
- Jede Agent Gateway-Instanz kann bis zu 5.000 Ressourcen verwalten,die in der Agent Registry registriert sind.
- Auf den folgenden Seiten finden Sie Informationen zu den Einschränkungen, die mit dem von Ihnen gewählten Bereitstellungsmodell und den von Ihnen gewählten Funktionen verbunden sind:
Referenzen zu API und gcloud
Weitere Informationen zu den für Agent Gateway verfügbaren Methoden finden Sie in den folgenden Referenzthemen:
- gcloud-Referenz:
gcloud network-services agent-gateways - REST API-Referenz: agentGateways
Nächste Schritte
Codelab: Agentische Arbeitslasten mit der Agent Platform verwalten
Hier erfahren Sie, wie Sie agentische Arbeitslasten mit Agent Gateway auf der Gemini Enterprise Agent Platform verwalten.
Agent Gateway-Partner
Entdecken Sie das Ökosystem von Identitäts- und KI-Sicherheitsanbietern, die in Agent Gateway eingebunden sind.
Fehlerbehebung für Agent Gateway
Informationen zur Fehlerbehebung bei der KI-Agenten-Gateway-Verbindung.