


Agent Gateway für die Agent Platform bietet vollständig verwaltete Traffic-Governance und Sicherheitsmaßnahmen für KI-Agenten, die in Agent Runtime und Gemini Enterprise bereitgestellt werden.
In diesem Bereitstellungsmodell hostet und verwaltet Google die gesamte Gateway-Infrastruktur. Sie können Zugriffsregeln, mTLS-Beendigung und Sicherheitsmaßnahmen definieren, ohne die Gateway-Hosting-Infrastruktur verwalten zu müssen.
Unterstützte Zugriffspfade
Die in Agent Gateway auf der Agent Platform verfügbaren verwalteten Zugriffspfade hängen von Ihrer Agent Runtime ab:
- Agent Runtime: Unterstützt sowohl den Modus Client zu Agent (eingehend) als auch den Modus Agent zu beliebigem Ziel (ausgehend).
- Gemini Enterprise: Unterstützt nur den Modus Agent-to-Anywhere (ausgehend).
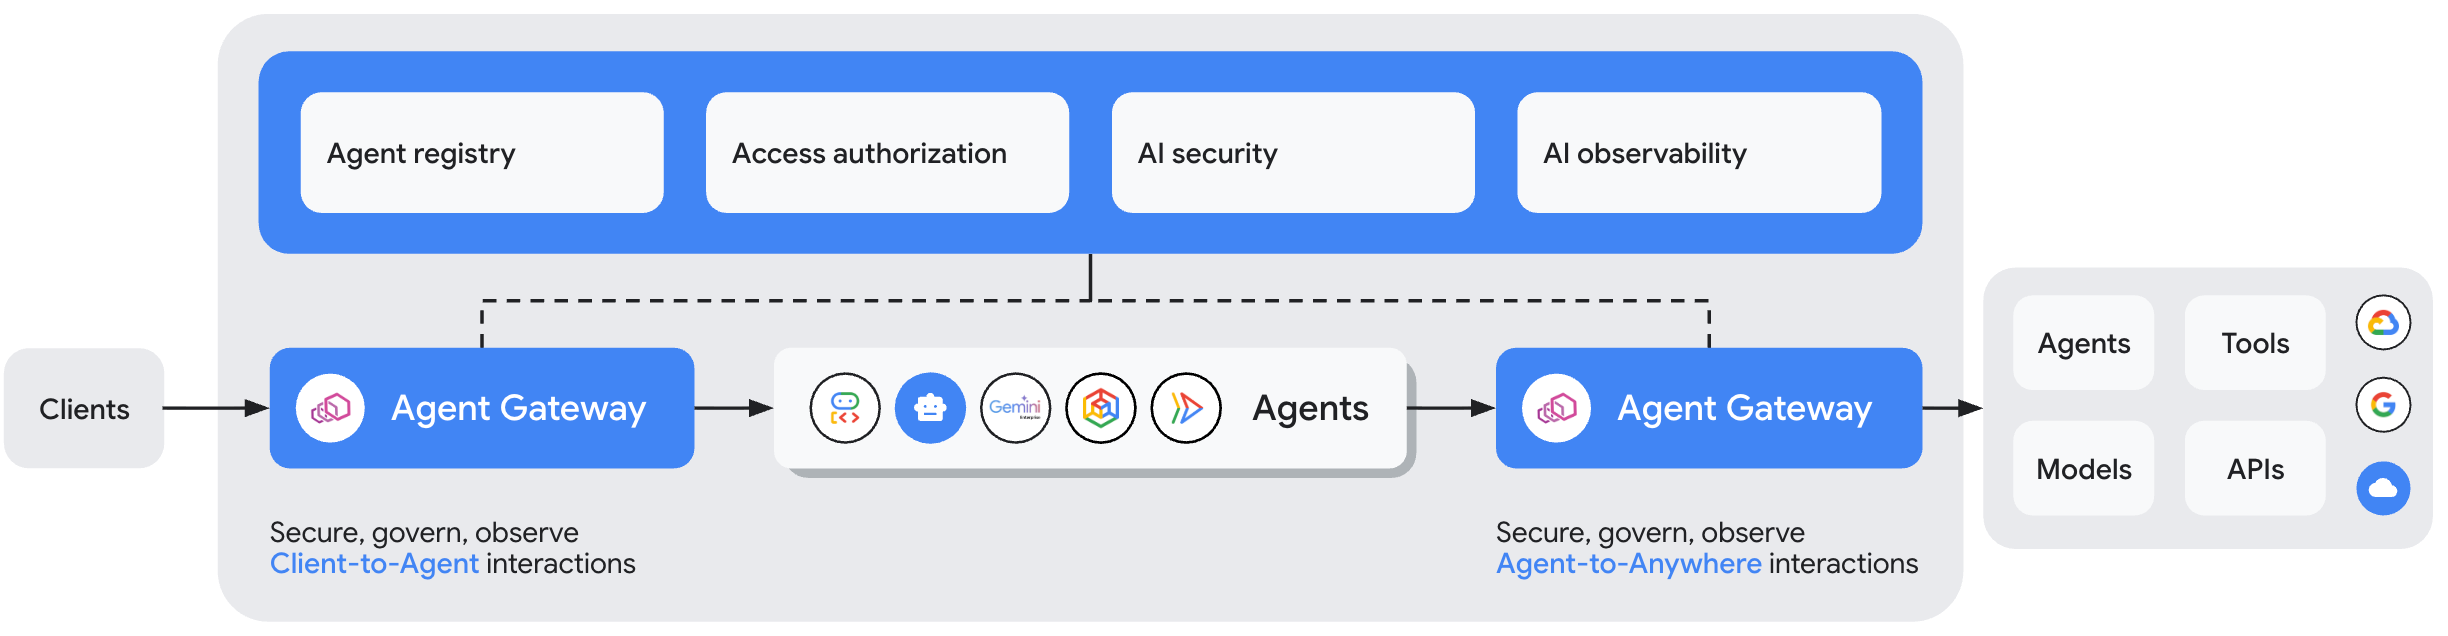
In der folgenden Tabelle sind die Governance-Kontrollen zusammengefasst, die für das Agent Gateway für jeden Zugriffspfad unterstützt werden:
In der folgenden Tabelle wird die Rolle der einzelnen Governance-Komponenten für jeden verwalteten Zugriffspfad zusammengefasst:
| Governance-Ebene | Client zu Agent | Agent zu beliebigem Ziel |
|---|---|---|
| Document AI für Ausweisdokumente | Clientidentität oder Nutzeranmeldedaten, die vom Client an das Gateway übergeben werden. | Arbeitslastgebundene Agentenidentität (SPIFFE-ID oder WIF-Token), die dem Agenten zugewiesen ist. |
| Agent Registry | Nicht zutreffend für den Client-zu-Agent-Modus. | Registriert ausgehende Zielressourcen (Tools, MCP-Server, KI-Agenten). |
| Zugriffssteuerungsrichtlinien | ||
| IAM Unified Access Policies | Wird am Gateway basierend auf der eingehenden Clientidentität und dem Ziel-Agenten ausgewertet. | Wird von Identity-Aware Proxy (IAP) und Principal Access Boundary (PAB)-Richtlinien basierend auf der Agentenidentität und dem Ziel ausgewertet. |
| Model Armor-Schutzmaßnahmen | Scannt eingehende Client-Prompts in Echtzeit auf Prompt Injection, Jailbreaking und schädliche Inhalte. | Prüft ausgehende Tool-Nutzlasten und Agent-Antworten, um das Preisgeben sensibler Daten zu verhindern. |
| Semantische Governance-Richtlinien | Bewertet Einschränkungen in natürlicher Sprache anhand von Clientanfragen. | Bewertet Einschränkungen natürlicher Sprache im Vergleich zu ausgehenden Toolaktionen und KI-Agenten-Delegierungen. |
So setzt Agent Gateway Richtlinien durch
Traffic, der das Agent Gateway passiert, wird je nach Richtung des Traffics bestimmten Richtlinienbewertungen unterzogen. In den folgenden Abschnitten wird die Abfolge der Ereignisse für eingehende und ausgehende Anfragen beschrieben, die über das Agent Gateway geleitet werden.

Client-zu-Agent-Erzwingung
Im Client-zu-Agent-Modus (nur für Agenten unterstützt, die in der Agent Runtime bereitgestellt werden) durchläuft eine Anfrage an einen Agenten, der von Agent Gateway verwaltet wird, die folgende Abfolge von Ereignissen:
- Clientanfrage: Ein Client (z. B. eine Befehlszeile, eine Webanwendung oder ein Entwicklertool) sendet eine Anfrage an den Agenten. Die Anfrage wird von einem Agent Gateway abgefangen, das im Client-zu-Agent-Modus ausgeführt wird und als Frontend des KI-Agenten fungiert.
- Anfrageprüfung: Das Agent Gateway wertet die Anfrage anhand der Autorisierungsrichtlinie aus, die dem Gateway zugeordnet ist.
- Model Armor: Scannt den eingehenden Nutzer-Prompt in Echtzeit, um Prompt-Injection-Angriffe, Jailbreaks und schädliche Inhalte zu blockieren.
- Semantische Governance-Richtlinie (wenn anstelle von Model Armor konfiguriert): Bewertet Einschränkungen in natürlicher Sprache für die eingehende Anfrage.
- Anfrageweiterleitung: Wenn alle Prüfungen erfolgreich sind, leitet das Agent Gateway die Anfrage an das Ziel in der Agent Runtime weiter.
Agent-to-Anywhere-Erzwingung
Wenn ein KI-Agent, der in Agent Runtime oder Gemini Enterprise ausgeführt wird, einen ausgehenden Aufruf an ein externes Tool, einen MCP-Server oder einen anderen KI-Agenten sendet, durchläuft die Anfrage die folgende Abfolge von Ereignissen:
- Ausgehende Anfrage und Abfangen: Der KI-Agent (identifiziert durch seine zugewiesene Agentenidentität) sendet einen ausgehenden Aufruf. Die Anfrage wird vom Agent-Gateway abgefangen, das im Agent-to-Anywhere-Modus ausgeführt wird.
- IAM-, Principal Access Boundary- und IAP-Richtlinienprüfung:
IAP prüft, ob eine IAM-Zugriffsrichtlinie vorhanden ist, die der Agent-Identität die Berechtigung
iap.resources.egressViaIAPfür den Zugriff auf das Ziel gewährt. Alle Principal Access Boundary-Richtlinien, die auf die Agent-Identität angewendet werden, werden ebenfalls ausgewertet. Agentenidentitäten, die Principal Access Boundary-Richtlinien unterliegen, dürfen nur auf die in diesen Richtlinien angegebenen Ressourcen zugreifen. Dadurch wird der Agent strikt auf seine festgelegte Zugriffsgrenze beschränkt. - Agent Registry-Prüfung: Agent Gateway prüft, ob die Zielressource in Agent Registry registriert ist, oder löst die Zielendpunkt-URL auf, wenn das Ziel nicht registriert ist. Es wird empfohlen, Ziele in der Agent Registry zu registrieren, um detaillierte, ressourcenspezifische Zugriffsrichtlinien und Steuerelemente auf Toolebene zu erzwingen. Wenn das Ziel nicht in der Agent Registry registriert ist, muss eine explizite IAM-Zugriffsrichtlinie für die Ziel-URL vorhanden sein. Wenn keine übereinstimmende Zugriffsrichtlinie vorhanden ist, wird die Anfrage standardmäßig abgelehnt.
Anfrageprüfung: Wenn die vorherigen Prüfungen erfolgreich sind, wertet das Agent Gateway die Anfrage anhand der anderen von Ihnen konfigurierten Sicherheitsmaßnahmen aus:
- Model Armor: Prüft Tool-Nutzlasten und Agent-Antworten auf Prompt Injection und die Offenlegung sensibler Daten.
- Semantische Governance-Richtlinien: Einschränkungen in natürlicher Sprache (Natural Language Constraints, NLC) werden anhand von Toolaufrufen und Agentenaktionen bewertet.
- Autorisierung an eine benutzerdefinierte Autorisierungs-Engine delegieren: Sie können Autorisierungsentscheidungen mithilfe von Diensterweiterungen an eine benutzerdefinierte Autorisierungs-Engine delegieren. Je nach konfigurierter Autorisierungsrichtlinie kann eine oder mehrere dieser Autorisierungs-Engines die Anfrage zulassen oder ablehnen.
Anfrage weiterleiten: Wenn alle Prüfungen erfolgreich sind, leitet das Agent Gateway die Anfrage an das Ziel weiter.
Agent Gateway auf der Agent Platform bereitstellen
Wenn Sie Agent Gateway für von Google verwaltete Laufzeiten bereitstellen und konfigurieren möchten, folgen Sie den allgemeinen Einrichtungsthemen, um die Gateway-Infrastruktur und Zugriffsrichtlinien zu konfigurieren. Lesen Sie dann die laufzeitspezifischen Anleitungen, um Traffic von Ihren Agent-Arbeitslasten weiterzuleiten.
Allgemeine Einrichtung und Richtlinienkonfiguration
- Agent Gateway einrichten: Hier erfahren Sie, wie Sie
agentGateways-Ressourcen erstellen, Agentenidentitäten zuweisen, Zieltools in Agent Registry registrieren und Zugriffsrichtlinien anhängen. - Agent Gateway mit VPC-Konnektivität einrichten: Hier erfahren Sie, wie Sie eine private VPC-Verbindung konfigurieren, damit Agent Gateway ausgehenden Traffic an Ressourcen in Ihrem VPC-Netzwerk senden kann.
- Autorisierung delegieren: Hier erfahren Sie, wie Sie Autorisierungsrichtlinien und Erweiterungen konfigurieren, um Traffic-Entscheidungen an IAP, Model Armor, semantische Governance-Richtlinien oder benutzerdefinierte Service Extensions-Engines zu delegieren.
Laufzeitspezifisches Traffic-Routing
- Laufzeit-Traffic über Agent Gateway weiterleiten: Hier erfahren Sie, wie Sie Agent Runtime-Agenten so konfigurieren, dass eingehender (Client-zu-Agent) und ausgehender (Agent-zu-beliebig) Traffic über Agent Gateway weitergeleitet wird.
- Gemini Enterprise-Traffic über das Agent Gateway weiterleiten: Hier erfahren Sie, wie Sie Gemini Enterprise-Apps so konfigurieren, dass Traffic über das Agent Gateway weitergeleitet wird, wenn eine Verbindung zu externen Tools und APIs hergestellt wird.
Beschränkungen
Für das Agent Gateway für die Agent Platform gelten die folgenden Einschränkungen:
- Der Client-zu-Agent-Modus wird für Gemini Enterprise nicht unterstützt.
- Jede Agent Gateway-Instanz kann bis zu 5.000 Ressourcen verwalten,die in der Agent Registry registriert sind.
- Auf den folgenden Seiten finden Sie Informationen zu den Einschränkungen, die mit der von Ihnen gewählten Bereitstellung und den von Ihnen gewählten Funktionen verbunden sind:
Nächste Schritte
Fehlerbehebung für Agent Gateway
Informationen zur Fehlerbehebung bei der KI-Agenten-Gateway-Verbindung.