


Agent Endpoint 可將 Gemini Platform 的管理功能,延伸至員工受管理裝置上執行的 AI 代理。您可以在 Google Cloud 中一次定義存取權、安全性、身分和觀測能力政策,並針對 Claude Code 和 Antigravity CLI 等本機程式碼代理,一致地強制執行這些政策。這項程序使用的控制層,與在雲端執行的代理程式相同。
本機程式設計代理和效率提升助理可以讀取及寫入本機檔案系統、執行指令,以及呼叫企業和外部工具,例如 GitHub、Jira 和 Slack。由於這些代理程式是以登入使用者的身分執行,因此會繼承使用者的權限、本機憑證和專屬資料存取權。這些代理通常在現有安全性和稽核架構之外運作,因此安全性和平台團隊幾乎無法掌握代理呼叫的模型和工具、使用的身分,以及離開裝置的資料。
Agent Endpoint 可解決這個問題,您不必更換端點安全、網路安全或行動裝置管理 (MDM) 堆疊,也不必為每個代理供應商建立獨立的管理模式。
總覽
下圖顯示 Agent Endpoint 如何將 Google Cloud 中 Gemini Enterprise Agent Platform 控制層的 Agent Runtime,連結至受管理裝置上的代理執行階段。
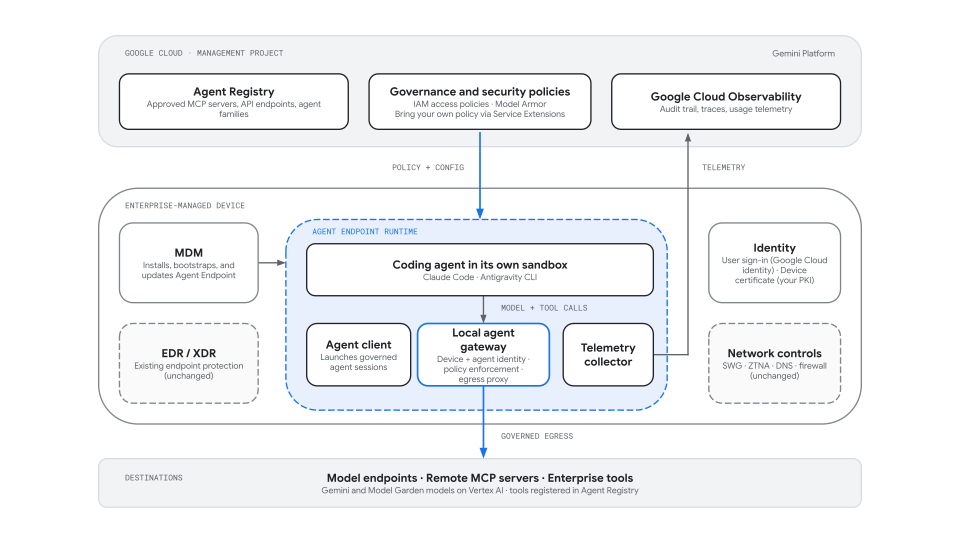
身分模型
Agent Endpoint 會從您已運作的系統衍生身分,而非在裝置上導入新的密鑰。管理員設定代理的沙箱設定時,會以代理系列的形式核准機群的代理,也就是核准的代理類型,例如 Claude Code 或 Antigravity CLI。
裝置身分:MDM 或企業 PKI 已佈建至裝置 OS 金鑰儲存庫或 TPM 的企業 X.509 用戶端憑證。您必須先在 Workload Identity 集區中,將企業 CA 註冊為信任錨點。Agent Endpoint 執行階段啟動時,會透過 mTLS 向 Google Cloud 出示憑證,以取得短期憑證。Agent Endpoint 不會核發或推送新的裝置憑證。
開發人員身分:代理首次啟動時,開發人員的登入資訊。開發人員必須在裝置上登入 Google Cloud 帳戶,並透過與裝置相同的驗證方式驗證身分。
代理身分:開發人員的身分,加上核准的代理系列。驗證開發人員登入後,系統會建立代理身分。
您可以將 Identity and Access Management (IAM) 存取權政策,套用至管理範圍內的所有代理執行個體,或特定代理身分。由於憑證是從裝置身分取得,因此不需要將服務帳戶金鑰或其他靜態憑證 Google Cloud儲存在代理程式可讀取的位置。
相關管理控制項
| 管理層 | 政策或機制 | 目的 |
|---|---|---|
| 存取控管 | IAM 存取權政策 | 控管哪些代理身分有權連線至特定 MCP 伺服器、工具和已註冊的 API 端點,包括在裝置上執行的代理。 |
| 內容安全 | Model Armor | 掃描本機代理的提示詞、回覆和工具呼叫,找出提示詞注入、越獄和機密資料。 |
| 執行隔離 | 程式設計代理的沙箱 (Claude Code、Antigravity CLI),由 Agent Endpoint 設定 | Claude Code 和 Antigravity CLI 各自隨附沙箱,使用作業系統隔離原語 (macOS Seatbelt、Linux bubblewrap 或命名空間) 限制檔案系統、程序和本機網路存取權。在預先發布版中,Agent Endpoint 可集中管理各個代理系列的沙箱設定,並由代理本身的沙箱 (例如 Claude Code 或 Antigravity CLI 內含的沙箱) 原生執行,與您已執行的作業系統和應用程式層級控制項相輔相成。我們計劃推出 Google 代管的沙箱,與 Agent Endpoint 搭配使用,隔離整個代理程序。 |
| 工具和端點目錄 | Agent Registry | 定義本機代理可使用的核准 MCP 伺服器、API 端點和代理系列。 |
| 裝置管理 | 您的 MDM | 在受管理裝置上安裝、啟動、更新及保留 Agent Endpoint 執行階段。 |
| 端點和網路安全 | EDR/XDR、安全網路閘道和零信任網路存取 | 繼續保護裝置和網路,不受 Agent Endpoint 影響。 |
支援的平台、代理和政策
在預先發布版中,Agent Endpoint 支援下列平台、代理和控管機制。
| 元件 | 支援的選項 |
|---|---|
| 作業系統 | - macOS - Linux |
| 本機代理 | - Claude Code - Antigravity CLI |
| 沙箱 | - 程式設計代理本身的沙箱 (例如 Claude Code 的沙箱,使用 macOS Seatbelt 或 Linux bubblewrap)。Agent Endpoint 在預先發布版中不提供專屬沙箱,而是集中設定及強制執行代理的沙箱設定 |
| 裝置部署 | - 透過企業 MDM 發布 Agent Endpoint 執行階段和啟動設定 - 來自現有 MDM 或企業 PKI 的裝置憑證 |
| 身分 | - 使用者以 Google Workspace 或 Cloud Identity 帳戶登入 - 裝置身分來自裝置 OS 鍵盤儲存庫或 TPM 中的企業 X.509 憑證,並透過 X.509 Workload Identity Federation 取得信任 - 代理身分 (SPIFFE ID) 依據每部裝置上核准的代理系列,由 Google 代管的代理身分集區核發 |
| 受控流量 | - 傳送至 Gemini Enterprise Agent Platform 上 Gemini 模型和外部模型供應商的模型流量,由 Model Armor 檢查 - 遠端 MCP 伺服器 (可串流 HTTP) 和在 Agent Registry 註冊的 API 端點 |
| 政策 | - MCP 伺服器、工具和已註冊 API 端點的 IAM 存取權政策 - 提示、回覆和工具呼叫的 Model Armor |
| 觀測能力 | - 代理活動追蹤記錄和用量遙測資料匯出至 Google Cloud Observability |
要求強制執行流程
當受控管的代理呼叫模型或遠端 MCP 工具時,Agent Endpoint 會依下列階段處理要求:
代理啟動 (裝置):
- 開發人員透過 Agent Endpoint 用戶端啟動代理。
- 用戶端會登入開發人員,或重複使用開發人員儲存的登入資訊,並使用該資訊向代理註冊資料庫驗證開發人員是否可以執行要求的代理系列,並在該系列下註冊開發人員的代理。
- 首次啟動該代理系列時,用戶端會使用企業憑證驗證裝置,並取得該系列的代理身分:憑證和 SPIFFE ID,以便在後續啟動時重複使用。
- 用戶端會在代理程式自己的沙箱中啟動代理程式,套用為代理程式系列定義的沙箱設定,以及 IT 管理員發布至裝置的檔案系統存取規則 (唯讀、讀寫和拒絕路徑),並將網路輸出設定為使用本機 Agent Gateway。
要求路徑 (裝置和 Google Cloud):
- 代理傳送模型或工具要求。本機 Agent Gateway 會將 Agent Identity 附加至要求,代理本身不會處理憑證。
- 如果是遠端 MCP 呼叫,閘道會根據 Agent Registry 目錄解析目標,因此只有已註冊的伺服器和工具可供存取。
- 系統會根據附加至管理專案的 IAM 存取權政策 (範圍為代理系列或專案中的所有代理),以及 Model Armor 範本,評估要求。如果是 Google Cloud 目的地,目標服務也會檢查授予代理身分的 IAM 角色。如果要求遭政策拒絕或由 Model Armor 標記,則會在到達目的地前遭到封鎖。
回應路徑和遙測:
- Model Armor 會根據範本檢查模型回覆和工具結果,並傳回給代理。
- 本機遙測收集器會將互動的追蹤記錄和使用屬性 (包括代理身分、代理系列、裝置和使用者) 匯出至 Google Cloud Observability。
部署作業生命週期
Agent Endpoint 將管理員設定與開發人員的日常使用區分開來:
- 部署前:
- 建立管理專案。
- 向 Workload Identity 集區註冊企業 CA,讓受管理裝置能使用現有憑證進行驗證。
- 在 Agent Registry 註冊核准的 MCP 伺服器和 API 端點。
- 定義代理系列。
- 附加 IAM 存取權政策和 Model Armor 範本。
- 裝置部署:
- 透過 MDM 將 Agent Endpoint 執行階段和啟動設定發布至受管理裝置。
- 使用現有的 MDM 和 OS 控制項,將 Agent Endpoint 設為受控管代理的核准啟動路徑。
- 部署後:
- 開發人員啟動代理。
- 代理會在自己的沙箱中執行,並使用 Agent Endpoint 提供的設定。
- 代理的模型和遠端工具流量會透過本機 Agent Gateway 轉送。開發人員不需選擇沙箱或政策。