


O Agent Endpoint estende a governança da plataforma Gemini para agentes de IA que são executados nos dispositivos gerenciados dos seus funcionários. Com ele, é possível definir políticas de acesso, segurança, identidade e observabilidade uma vez no Google Cloud e aplicá-las de forma consistente para agentes de programação locais, como o Claude Code e a CLI do Antigravity. Esse processo usa o mesmo plano de controle que você usa para agentes em execução na nuvem.
Os agentes de programação locais e os assistentes de produtividade podem ler e gravar no sistema de arquivos local, executar comandos e chamar ferramentas corporativas e externas, como GitHub, Jira e Slack. Como esses agentes são executados como o usuário conectado, eles herdam os privilégios, as credenciais locais e o acesso a dados reservados do usuário. Esses agentes geralmente operam fora dos frameworks de segurança e auditoria, de modo que as equipes de segurança e plataforma têm pouca visibilidade sobre quais modelos e ferramentas um agente chama, com qual identidade e quais dados saem do dispositivo.
O Agent Endpoint elimina essa lacuna sem que você precise substituir sua pilha de segurança de endpoint, segurança de rede ou gerenciamento de dispositivos móveis (MDM) e sem criar um modelo de governança separado para cada fornecedor de agente.
Visão geral
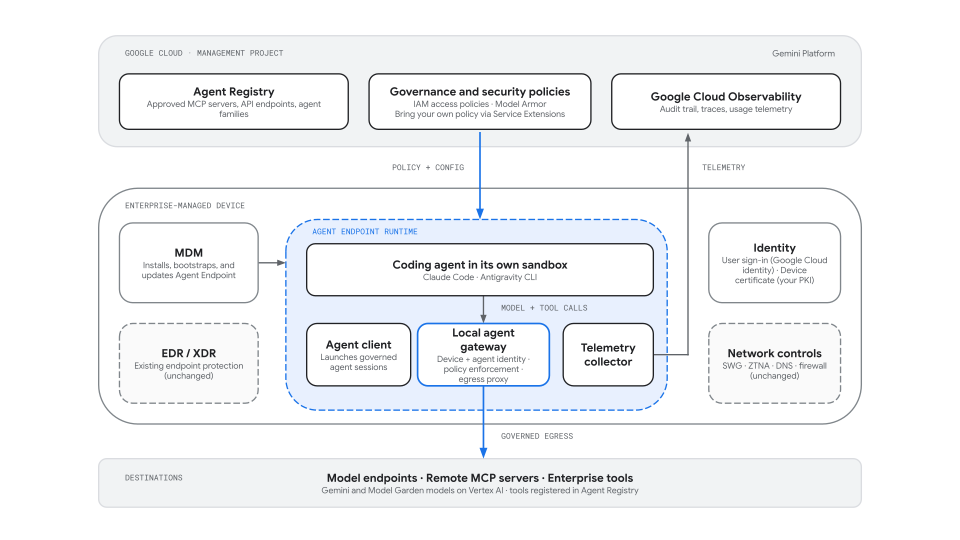
A figura a seguir mostra como o Agent Endpoint conecta o plano de controle do Agent Runtime na Gemini Enterprise Agent Platform no Google Cloud ao ambiente de execução do agente em um dispositivo gerenciado.
Modelo de identidade
O Agent Endpoint deriva a identidade de sistemas que você já opera, em vez de introduzir novos secrets no dispositivo. Quando um administrador define as configurações de sandbox de um agente, ele aprova os agentes para a frota como famílias de agentes, que são tipos de agentes aprovados, como o Claude Code ou a CLI do Antigravity.
Identidade do dispositivo: o certificado do cliente X.509 corporativo que o MDM ou a PKI empresarial já provisiona no keystore do SO ou no TPM do dispositivo. Primeiro, registre sua AC empresarial como uma âncora de confiança em um pool de Identidade da carga de trabalho. Quando o ambiente de execução do Agent Endpoint é iniciado, ele apresenta o certificado ao Google Cloud por mTLS para receber credenciais de curta duração. O Agent Endpoint não emite nem envia novos certificados de dispositivo.
Identidade do desenvolvedor: o login do desenvolvedor quando um agente é iniciado pela primeira vez. O desenvolvedor precisa fazer login na conta do Google Cloud no dispositivo, e a identidade dele é verificada usando os mesmos métodos de autenticação do dispositivo.
Identidade do agente: a identidade do desenvolvedor, com a adição da família de agentes aprovada. A identidade do agente é estabelecida depois que o login do desenvolvedor é verificado.
É possível aplicar políticas de acesso do Identity and Access Management (IAM) a todas as instâncias de agente no escopo de gerenciamento ou a identidades de agente específicas. Como as credenciais são obtidas no dispositivo com base no identificador do dispositivo, nenhuma chave de conta de serviço ou outra credencial estática Google Cloudprecisa ser armazenada onde um agente possa lê-las.
Controles de governança relacionados
| Camada de governança | Política ou mecanismo | Finalidade |
|---|---|---|
| Controle de acesso | Políticas de acesso do IAM | Controla quais identidades de agente estão autorizadas a se conectar a servidores MCP, ferramentas e endpoints de API registrados específicos, incluindo agentes em execução em dispositivos. |
| Segurança do conteúdo | Model Armor | Verifica comandos, respostas e chamadas de ferramentas de agentes locais em busca de injeção de comandos, jailbreaks e dados sensíveis. |
| Isolamento de execução | O próprio sandbox do agente de programação (Claude Code, CLI do Antigravity), configurado pelo Agent Endpoint | O Claude Code e a CLI do Antigravity vêm com um sandbox próprio, que usa primitivos de isolamento do sistema operacional (macOS Seatbelt, Linux bubblewrap ou namespaces) para confinar o acesso ao sistema de arquivos, ao processo e à rede local. Na pré-lançamento, o Agent Endpoint permite a administração centralizada dessas configurações de sandbox para cada família de agentes, com aplicação nativa pelo próprio sandbox do agente (por exemplo, o sandbox contido no Claude Code ou na CLI do Antigravity), complementando os controles do sistema operacional e do aplicativo que você já executa. Está planejado um sandbox gerenciado pelo Google empacotado com o Agent Endpoint, isolando todo o processo do agente. |
| Catálogo de ferramentas e endpoints | Agent Registry | Define os servidores MCP, os endpoints de API e as famílias de agentes aprovados que os agentes locais podem usar. |
| Gerenciamento de dispositivos | Seu MDM | Instala, inicializa, atualiza e mantém o ambiente de execução do Agent Endpoint presente nos dispositivos gerenciados. |
| Segurança de endpoint e rede | Seu EDR/XDR, gateway da Web seguro e acesso à rede de zero trust | Continuar protegendo o dispositivo e a rede de forma independente do Agent Endpoint. |
Plataformas, agentes e políticas compatíveis
Durante o pré-lançamento, o Agent Endpoint é compatível com as seguintes plataformas, agentes e controles de governança.
| Componente | Opções aceitas |
|---|---|
| Sistemas operacionais | - macOS - Linux |
| Agentes locais | - Claude Code - CLI do Antigravity |
| Sandbox | - O próprio sandbox do agente de programação (por exemplo, o sandbox do Claude Code, que usa o macOS Seatbelt ou o Linux bubblewrap). O Agent Endpoint não inclui um sandbox próprio na pré-lançamento. Ele configura e aplica centralmente as configurações de sandbox do agente. |
| Implantação de dispositivos | - Distribuição de MDM empresarial do ambiente de execução do Agent Endpoint e da configuração de inicialização - Certificados de dispositivo do seu MDM ou ICP empresarial atual |
| Identidade | - Login do usuário com uma conta do Google Workspace ou do Cloud Identity - Identificador do dispositivo do certificado X.509 corporativo no keystore do SO ou TPM do dispositivo, confiável por meio da federação de identidade da carga de trabalho X.509 - Identidade do agente (ID SPIFFE) por família de agentes aprovada em cada dispositivo, emitida por um pool de identidades de agente gerenciado pelo Google |
| Tráfego controlado | - Tráfego de modelos para modelos do Gemini na Gemini Enterprise Agent Platform e para provedores de modelos externos, inspecionados pelo Model Armor - Servidores MCP remotos (HTTP de streaming) e endpoints de API registrados no Agent Registry |
| Políticas | - Políticas de acesso do IAM em servidores MCP, ferramentas e endpoints de API registrados - Model Armor em comandos, respostas e chamadas de ferramentas |
| Observabilidade | - Traces de atividade do agente e telemetria de uso exportados para o Google Cloud Observability |
Fluxo de solicitação de aplicação
Quando um agente governado chama um modelo ou uma ferramenta MCP remota, o Agent Endpoint processa a solicitação nas seguintes fases:
Início do agente (dispositivo):
- O desenvolvedor inicia um agente pelo cliente do Agent Endpoint.
- O cliente faz login do desenvolvedor ou reutiliza o login armazenado dele e o usa para verificar com o registro de agentes se o desenvolvedor tem permissão para executar a família de agentes solicitada e registrar o agente do desenvolvedor nessa família.
- Na primeira inicialização dessa família de agentes, o cliente autentica o dispositivo com o certificado corporativo e recebe a identidade do agente para a família: um certificado e um ID do SPIFFE que são reutilizados em inicializações posteriores.
- O cliente inicia o agente no próprio sandbox, aplicando as configurações de sandbox definidas para a família de agentes e as regras de acesso ao sistema de arquivos (caminhos somente leitura, leitura e gravação e negados) que os administradores de TI distribuem para o dispositivo, com a saída de rede configurada para usar o gateway de agente local.
Caminho da solicitação (dispositivo e Google Cloud):
- O agente envia uma solicitação de modelo ou ferramenta. O gateway de agente local anexa a identidade do agente à solicitação. O agente nunca processa a credencial.
- Para chamadas MCP remotas, o gateway resolve o destino em relação ao catálogo do Agent Registry, de modo que apenas servidores e ferramentas registrados sejam acessíveis.
- A solicitação é avaliada de acordo com as políticas de acesso do IAM anexadas ao projeto de gerenciamento, com escopo para a família de agentes ou para todos os agentes no projeto, e de acordo com os modelos do Model Armor. Para destinos do Google Cloud , o serviço de destino também verifica os papéis do IAM concedidos à identidade do agente. As solicitações negadas pela política ou sinalizadas pelo Model Armor são bloqueadas antes de chegarem ao destino.
Caminho de resposta e telemetria:
- As respostas do modelo e os resultados da ferramenta são inspecionados pelo Model Armor de acordo com seus modelos e retornados ao agente.
- O coletor de telemetria local exporta traces e atributos de uso da interação, incluindo a identidade do agente, a família do agente, o dispositivo e o usuário, para o Google Cloud Observability.
Ciclo de vida da implantação
O Agent Endpoint separa a configuração do administrador do uso diário do desenvolvedor:
- Antes da implantação:
- Crie o projeto de gerenciamento.
- Registre sua AC empresarial em um pool de Identidade da carga de trabalho para que os dispositivos gerenciados possam se autenticar com os certificados atuais.
- Registre servidores MCP e endpoints de API aprovados no Agent Registry.
- Definir famílias de agentes.
- Anexar políticas de acesso do IAM e modelos do Model Armor.
- Implantação de dispositivos:
- Distribua o ambiente de execução do Agent Endpoint e uma configuração de inicialização para dispositivos gerenciados pelo MDM.
- Use os controles de MDM e SO atuais para tornar o Agent Endpoint o caminho de inicialização aprovado para agentes controlados.
- Após a implantação:
- Os desenvolvedores lançam o agente.
- O agente é executado em um sandbox próprio com as configurações fornecidas pelo Agent Endpoint.
- O tráfego do modelo e da ferramenta remota do agente é roteado pelo gateway de agente local. Os desenvolvedores não escolhem um sandbox ou uma política.