


Managed Agents API ב-Agent Platform מאפשר לכם ליצור סוכנים מנוהלים ואוטונומיים באמצעות קריאה אחת ל-API. כל סוכן מופעל באמצעות רתמת Antigravity ופועל בסביבת ארגז חול (sandbox) שבה הוא מסיק מסקנות, מתכנן, משתמש במיומנויות של סוכנים, מריץ קוד, מחפש באינטרנט וקורא וכותב קבצים.
ארכיטקטורת המערכת
Managed Agents API ב-Agent Platform משתמש בשני ממשקים עיקריים:
| API | תיאור |
|---|---|
| Agents API | מישור הבקרה לניהול נציגים. אפשר להשתמש בו כדי ליצור סוכנים מהגדרות אישיות ולהגדיר את סביבות ההפעלה שלהם, כולל טעינת מקורות נתונים חיצוניים והגדרת רשימות היתרים לרשת. המערכת מחילה את ההגדרות האלה על סביבת ההרצה של ארגז החול של הנציג. כדי לקשר מקורות נתונים וכלים חיצוניים, צריך לבצע אימות, בכפוף למגבלות שמפורטות בקטע אבטחה ושיטות מומלצות. |
| Interactions API | זהו מישור הנתונים, שמשמש כממשק הראשי לתקשורת ולאינטראקציה עם הנציגים שנפרסו בזמן הריצה. הוא מתחבר לסוכן שנוצר באמצעות ה-API של הסוכנים. |
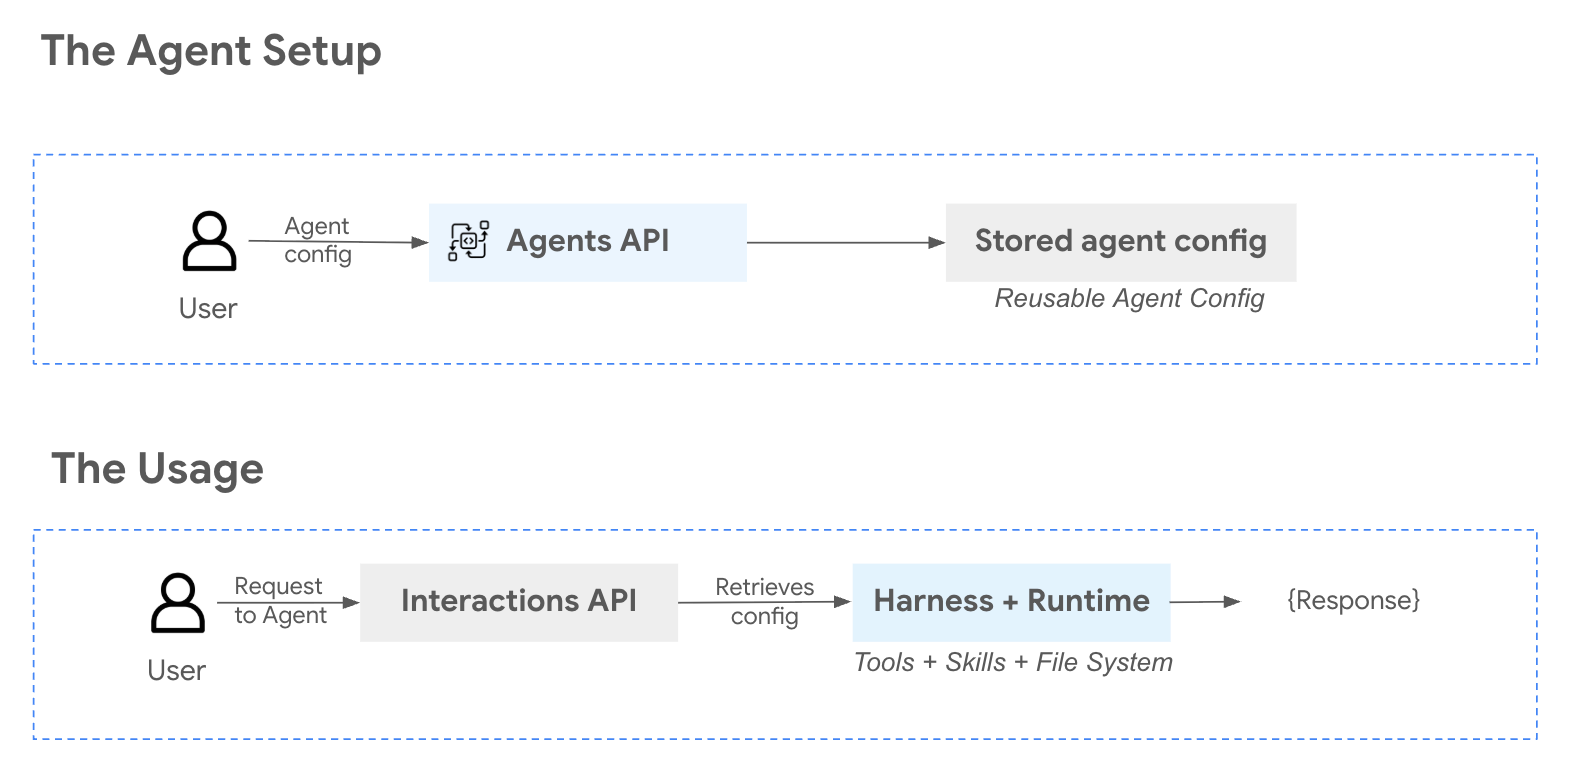
כדי לשפר את האבטחה, כל נציג פועל בסביבת ארגז חול מבודדת. כשמתאימים אישית את הסביבה באמצעות מקורות חיצוניים, כמו Cloud Storage, המערכת טוענת את הקבצים האלה ישירות למערכת הקבצים של הקונטיינר לפי דרישה, והנציג יכול לכתוב את התוצאות בחזרה ל-Cloud Storage. מידע נוסף זמין בחומרי העזר של Managed Agents API בסביבת ארגז החול של Agent Platform.
אבטחה ושיטות מומלצות
כברירת מחדל, כל נציג מבצע פעולות בסביבת ארגז חול (sandbox) ללא גישה למערכות, לרשתות או לפרטי כניסה חיצוניים. הסוכן יכול לבצע פעולות רק בקבצים, בחבילות ובנתונים שבתוך ארגז החול שלו.
כלומר, כברירת מחדל, הנציג לא יכול לבצע קריאות לרשת, לגשת למסדי נתונים או להגיע לתשתית הייצור שלכם.
כל קישוריות מעבר לארגז החול צריכה להיות מוגדרת באופן מפורש על ידי המפתח. מידע נוסף זמין במאמר הגדרת גישה לרשת.
גישה לרשת
הפעילו את האפשרות הזו רק אם תרחיש השימוש שלכם מחייב זאת, וצמצמו את היקף הגישה ככל האפשר.
כשמפעילים גישה לרשת בסביבה מסוימת, הנציג יכול לגשת לממשקי API חיצוניים, לשכפל מאגרים ציבוריים ולהוריד חבילות. לפני שמאפשרים גישה לרשת, חשוב להביא בחשבון את הדברים הבאים:
- הימנעו מחשיפת נקודות קצה רגישות. אל תפנו את הנציג לשירותים פנימיים, ללוחות בקרה של אדמינים או למסדי נתונים, אלא אם בדקתם את הסיכונים ואתם מוכנים לעקוב אחרי הפעילות של הנציג.
- בודקים את הפעולות של הנציג. כשהגישה לרשת מופעלת, חשוב לעקוב אחרי האינטראקציות של הנציג – במיוחד במהלך הפיתוח הראשוני – כדי לוודא שהוא ניגש רק למשאבים שאתם רוצים.
שיטות מומלצות לשימוש בפרטי כניסה
אם תהליך העבודה שלכם דורש מהנציג לבצע אימות מול שירותים חיצוניים, כמו שרתי MCP, אתם אחראים להקצות את פרטי הכניסה האלה ולהגדיר את ההיקף שלהם. כדי להפחית את הסיכון, כדאי לפעול לפי ההנחיות הבאות:
- השתמשו בפרטי כניסה עם הרשאות מינימליות. יוצרים חשבונות שירות או מפתחות API עם ההרשאות שהנציג צריך בלבד. אל תעבירו פרטי כניסה עם הרשאות גישה רחבות או הרשאות אדמין.
- עדיף להשתמש בטוקנים לטווח קצר. כשאפשר, כדאי להשתמש בפרטי כניסה או בטוקנים עם תוקף מוגבל, ולא במפתחות API עם תוקף ארוך.
- אל תעבירו פרטי כניסה שאתם לא רוצים שהסוכן ישתמש בהם. הסוכן יכול להשתמש בכל פרטי כניסה שיש לו גישה אליהם כדי להשלים את המשימה שנתתם לו. צריך לספק רק פרטי כניסה שאתם מוכנים לתת להם גישה מלאה.
- להחליף את פרטי הכניסה באופן קבוע. התייחסו לפרטי הכניסה ששותפו עם הסוכן כמו לכל פרטי כניסה פרוגרמטיים – החליפו אותם באופן קבוע.
חיבור כלים חיצוניים וממשקי API
Agents API תומך בחיבור של כלים וממשקי API חיצוניים (כמו שרתי MCP) כדי להרחיב את היכולות של הסוכן. כשעושים את זה:
- חשוב לבדוק היטב את מקורות הכלים. מומלץ לקשר רק כלים ממקורות מהימנים. כלי זדוני או כלי שכתוב בצורה לא טובה עלול לחשוף נתונים או לבצע פעולות לא מכוונות.
- הרשאות לכלי היקף. הגדירו את הכלים עם ההרשאות המינימליות שנדרשות לתרחיש לדוגמה. אם הכלי תומך במצב קריאה בלבד, השתמשו בו, אלא אם נדרשת גישת כתיבה.
- קודם בודקים בנפרד. לפני שמקשרים כלי למקור נתונים בסביבת הייצור, כדאי לבדוק אותו עם נתונים לדוגמה או נתונים סינתטיים כדי לוודא שהנציג משתמש בו כמו שצריך.
פיקוח אנושי
הסוכנים יכולים להסיק מסקנות, לתכנן ולבצע תהליכי עבודה עם כמה שלבים, ברמה גבוהה של אוטונומיה. למרות שזה כלי חזק, חשוב להפעיל פיקוח מתאים, במיוחד במשימות שמשנות נתונים או יוצרות אינטראקציה עם מערכות חיצוניות.
חשוב לבדוק פלטים קריטיים, כמו קוד שנוצר, טרנספורמציות של נתונים או שינויים בהגדרות, לפני שפורסים אותם.
תמיכה ומשוב
כדי לקבל תמיכה ולשלוח משוב על Managed Agents API ב-Agent Platform, אתם יכולים לשלוח אימייל לקבוצת הדיון הציבורית בכתובת managed-agents-in-agent-platform@google.com.
המאמרים הבאים
יצירה וניהול של נציגים
איך יוצרים, מעדכנים, מציגים, מקבלים ומוחקים סוכנים באמצעות ה-API בארכיטקטורת REST.
Managed Agents API בסביבת ארגז החול של Agent Platform
מידע ולמידה על קונטיינר ארגז החול המבודד, ההרשאות והחבילות או הכלים שמותקנים מראש.
הערכת נציגים
איך בודקים סוכנים שנוצרו באמצעות Managed Agents API בעזרת GenAI Evaluation Service.