


本文上次更新於 2026 年 10 月,內容反映截至撰文時的情況。我們一向持續提升客戶保護措施,因此安全性政策和系統日後可能會有所變動。
傳統上,企業會透過公有雲節省成本、試用新技術,以及提供成長空間。越來越多企業也開始尋求公有雲來保障安全性,因為他們瞭解雲端服務供應商在技術、人員和流程方面的投資,比企業能投入的更多,因此能提供更安全的基礎架構。
身為雲端創新者,Google 十分瞭解雲端的安全性。我們的雲端服務經過特別設計,在安全防護上的表現比許多傳統地端部署措施來得好。在為全球使用者提供服務時,我們將安全視為各項營運業務的首要任務。
Google 的組織架構、文化、訓練優先要務和招聘程序,都是以安全為概念來推動。它也形塑我們資料中心和存放技術的設計。對我們日常營運和災害規劃來說其至關重要,包括我們如何應對威脅。不論是處理客戶資料、帳戶控管、法規遵循稽核還是認證,我們都以安全為優先考量。
本文件說明我們針對Google Cloud(我們的公有雲產品和服務套件) 採取的安全性、隱私權和法規遵循做法。這份文件著重於我們為保護資料而部署的實體、管理和技術控制措施。
下圖顯示 Google 如何將文化、基礎架構、營運安全性、加密、資料治理和法規遵循整合至統一的縱深防禦架構:
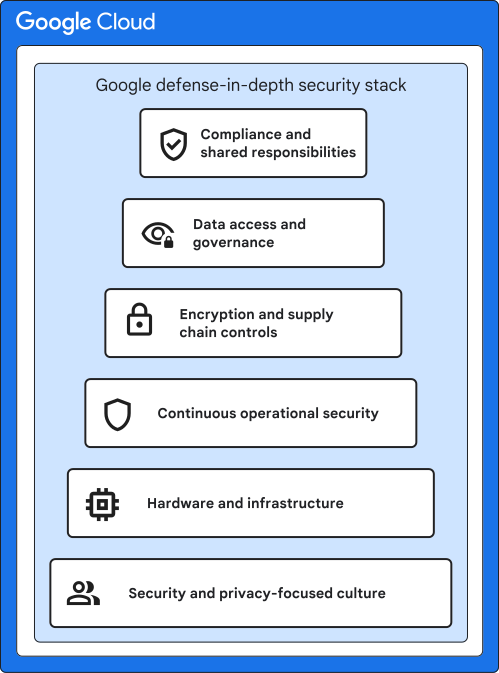
Google 注重安全和隱私保護的文化
Google 的文化強調保護客戶大量資訊的重要性。這種文化會影響我們的招募流程和新進人員訓練。我們透過持續舉辦著重安全性和隱私權的訓練和活動,推動並強化資料保護指南和技術。
專責的安全小組
我們的資安團隊囊括全世界最頂尖的專家,在資訊與應用程式安全防護、密碼學和網路安全領域各有豐碩成果。這個團隊負責維護防禦系統、制定安全性審查程序、建構安全性基礎架構,以及實施安全性政策。團隊會使用商用和自訂工具,主動掃描安全漏洞。此外,該團隊也會執行滲透測試、品質查驗和安全性審查。
資安團隊成員會審查網路和服務的安全計畫,並為產品和工程團隊提供特定專案的諮詢服務。舉例來說,如果推出的產品採用密碼技術,密碼學工程師會進行審查。
資安團隊會監控網路上的可疑活動,並視需要處理資訊安全威脅。該團隊也會執行例行性的安全性評估和稽核,包括請來外部專家進行定期安全性評估。
與安全性研究社群協同合作
我們長期與安全研究社群維持緊密關係,十分重視社群在Google Cloud 等各項 Google 產品中找到的潛在安全漏洞。我們的資安團隊會參與研究和推廣活動,造福網路社群。舉例來說,我們成立了 Project Zero,這是一支由安全研究人員組成的團隊,專門研究零時差安全漏洞。找出 Spectre 漏洞攻擊、Meltdown 漏洞攻擊、POODLE SSL 3.0 漏洞攻擊和加密套件弱點,都是這項研究所涵蓋的範圍。我們也率先推出 AI 輔助安全漏洞偵測功能,透過 Project Naptime 和 Big Sleep 代理,找出重要開放原始碼軟體中的零時差安全漏洞。
Google 的安全工程師和研究人員積極參與學術安全社群及隱私研究社群,並在社群中發布各種相關內容。此外,他們也籌辦並參與許多開放原始碼專案和學術會議。Google 的安全團隊在《打造安全可靠的系統》(Building Secure and Reliable Systems) 一書中,深入說明我們的做法和經驗。
我們的安全漏洞檢舉計畫會針對每個確認的安全漏洞,提供數萬美元的獎勵金。目的是鼓勵研究人員就設計和導入方面,回報可能導致客戶資料蒙受風險的問題。2025 年,Google 發給研究人員的獎金一共超過 1, 700 萬美元。為提升開放原始碼的安全性,安全漏洞檢舉計畫也為研究人員提供多項計畫。如要進一步瞭解這項計畫,包括我們提供的獎勵,請參閱 Bug Hunters 的「關鍵統計資料」(Key Stats) 部分。
我們的世界級密碼學專家參與了業界領先的密碼學專案。為保護 TLS 連線和資料不受量子電腦攻擊,我們在 Google Chrome、Google Front End (GFE) 和應用程式層傳輸安全性 (ALTS) 通訊協定中,使用 ML-KEM (FIPS 203) 演算法開發混合式後量子金鑰交換。此外,我們的密碼專家也開發了加密 API 的開放原始碼程式庫 Tink。我們也會在內部產品和服務中使用 Tink。
如要進一步瞭解如何回報安全性問題,請參閱「Google 如何處理安全漏洞」一文。如要進一步瞭解後量子密碼編譯藍圖,請參閱「PQC in Plaintext: Google Cloud's post-quantum cryptography roadmap」(PQC 簡介:Google Cloud 的後量子密碼編譯藍圖)。
內部安全和隱私權訓練
Google 全體員工的入職程序皆包含安全性和隱私權保護訓練,在職期間也會持續不斷接受這類訓練。新進員工在入職期間必須同意我們的《行為準則》,瞭解我們確保客戶資料安全無虞的承諾。
視職務而定,員工可能需要接受其他特定方面的安全訓練。舉例來說,資安團隊會為新進工程師提供安全碼相關措施、產品設計和安全漏洞自動測試工具方面的指導。工程師必須參加例行安全簡報,且會收到內容涵蓋最新威脅、攻擊模式和減緩措施等主題的安全電子報。
安全和隱私保護是不斷變化的領域,而我們也瞭解想要提升正確意識,關鍵就在於員工的全力參與。為提升安全和資料隱私保護方面的正確意識並推動創新,Google 會定期舉辦內部會議供全體員工參加。Google 會舉辦跨全球各辦公室的活動,目的是提升軟體開發、資料處理及政策落實方面的安全和隱私保護意識。
隱私權團隊
我們的專責隱私權團隊負責推展內部隱私保護計畫,協助改善重要程序、內部工具、產品和隱私權基礎架構。隱私權團隊與產品開發和安全機構分開運作。他們會審查設計說明文件和程式碼審查,確保 Google 產品發布時符合隱私權規定。確保產品推出時採用與收集使用者資料相關的嚴格隱私權標準。
我們的產品旨在為使用者和管理員提供有意義的隱私權設定選項。產品推出後,隱私權團隊會監督持續執行的自動化程序,確認產品收集的資料是否經過妥善處理。此外,隱私權團隊也會針對新興技術的隱私權最佳做法進行研究。如要瞭解我們如何致力保護使用者資料隱私,並遵守適用的隱私權法規和法律,請參閱我們對遵守資料保護法的承諾。詳情請參閱隱私權資源中心。
內部稽核和法規遵循專員
我們設有專屬的內部稽核團隊,負責審查 Google 產品是否遵循世界各地的安全法律和法規。隨著新的稽核標準陸續問世,而現有標準也持續更新,內部稽核團隊會判斷需要導入哪些控管措施、程序和系統,才能符合這些標準。該團隊會協助第三方完成獨立稽核和評估。詳情請參閱本文後續的「法規遵循支援」一節。
作業安全性
安全是雲端營運不可或缺的一環,而非事後的補救措施。本節說明我們的安全漏洞管理計畫、惡意軟體防範計畫、安全監控,以及事件管理計畫。
安全漏洞管理
Google 內部的安全漏洞管理程序,會主動掃描所有技術堆疊是否面臨安全威脅。這項程序會將市售工具、開放原始碼工具,以及依據特定用途建構的內部工具合併使用,而且會納入下列內容:
- 品質保證程序
- 軟體安全審查
- 密集的自動和手動滲透測試,包括大量的紅隊演練
- 外部稽核
安全漏洞管理機構及相關合作夥伴會負責記錄安全漏洞,並進行後續追蹤。問題必須徹底解決才能提高安全性,因此自動化管道會持續重新評估修補程式部署狀態,以緩解安全漏洞,並標記不正確或不完整的部署作業。
為了提升偵測能力,安全漏洞管理組織會著重於高品質指標,區分雜訊和代表實際威脅的信號。該組織也促進與業界和開放原始碼社群的互動。例如,他們針對 Tsunami 網路安全掃描器執行程式修補獎勵計畫,獎勵開發人員建立開放原始碼的安全漏洞偵測工具。
我們也會在安全漏洞管理生命週期中,使用 AI 代理和機器學習模型,掃描、驗證及修復基礎架構中的安全漏洞。Big Sleep 和 CodeMender 等專用 AI 代理可協助資安團隊找出零時差安全漏洞、在隔離沙箱中使用概念驗證攻擊驗證可利用性,並產生經過測試的修補程式供人工審查。
如要進一步瞭解我們已緩解的安全漏洞,請參閱 Google Cloud 安全性公告。
惡意軟體預防
Google 針對核心產品 (例如 Gmail、Google 雲端硬碟、Google Chrome、YouTube、Google Ads 和 Google 搜尋) 採用多種惡意軟體偵測技術,提供惡意軟體防護。為了主動偵測惡意軟體檔案,我們採用網路檢索、檔案引爆、自訂靜態偵測、動態偵測和機器學習偵測。我們也使用多個防毒引擎。
為保護員工,我們採用 Chrome Enterprise 進階版內建的進階安全功能,以及 Google Chrome 的安全瀏覽強化防護功能。這些功能可主動偵測員工瀏覽網路時遇到的網路釣魚和惡意軟體網站。我們也啟用 Google Workspace 中最嚴格的安全設定,例如 Gmail 安全沙箱,主動掃描可疑附件。這些功能的記錄會饋送至我們的安全監控系統,詳情請參閱下一節。
資安監控
安全監控計畫著重於收集內部網路流量、員工在系統上的動作,以及對於安全漏洞的外來知識。Google 秉持的主要原則是將安全遙測資料,全部匯總並儲存到同一個位置,然後統一進行安全分析。
在 Google 全球網路中的許多資料點,系統會檢查內部流量是否有可疑行為,例如出現可能代表殭屍網路連線的流量。我們會同時使用開放原始碼和市售工具來擷取及剖析流量,以利進行這項分析。以 Google 技術為基礎建構而成的專屬關聯系統,也會為這項分析提供協助。我們彌補網路分析不足之處的做法,是查看系統記錄來找出異常行為,例如企圖存取客戶資料的行為。
Google 安全工程師則會詳閱收到的安全報告,並監控公開郵寄清單、網誌文章和維基網站內容。系統會自動分析網路和系統記錄,藉此判斷是否可能存在不明威脅。如果自動程序偵測到問題,就會向我們的安全人員提報。
我們的威脅偵測系統也使用機器學習和 AI 模型,將基礎架構中的安全性信號建立關聯、偵測行為異常,並分析稽核記錄,找出非標準存取嘗試。為避免警示疲勞並加快應變速度,我們使用 AI 模型分類、簡化及排序大量警示串流,並整合為事件,提供威脅診斷背景資訊。詳情請參閱「識別」。
事件管理
Google 針對安全性事件制定嚴格的事件管理程序,因為這類事件可能會影響系統或資料的機密性、完整性或可用性。我們的安全事件管理計畫符合 NIST 針對事件處理方式所制定的規範 (NIST SP 800-61 修訂版 3)。我們的重要員工都接受過鑑識和證據處理方面的訓練,可為可能發生的事件做好萬全準備,包括使用第三方和專屬工具。
我們會測試重要領域 (例如儲存客戶資料的系統) 的事件應變計畫。這些測試會考量各種情境,包括內部威脅和軟體安全漏洞。為確保能迅速解決安全事件,Google 資安小組 24 小時全天候待命,隨時為全公司所有員工提供支援。發生事件時,我們也會使用 AI 工具,協助從應變管道中整理時間軸更新,並自動填入初步回顧草稿,供工程團隊審查。如果事件影響到您的資料,Google 或合作夥伴會通知您,並由我們的團隊調查事件。
如要進一步瞭解資料事件應變程序,請參閱「資料事件應變程序」。
以安全性為核心的技術
Google Cloud 採用的技術平台,在設計和建構時就考量到安全運作。我們是硬體、軟體、網路和系統管理技術的創新者。我們設計伺服器、專屬作業系統,以及遍布世界各地的資料中心。我們運用縱深防禦原則,打造出比傳統技術更安全、更易於管理的 IT 基礎架構。
防護技術先進的資料中心
Google 主要設計準則的關注重點之一,就是資安防護。Google 資料中心採取的實體安全機制,是多層安全防護措施。包括多種保護措施,例如量身訂做的電子門禁卡、警報系統、車輛進出閘門、圍欄、金屬探測器和生物特徵辨識技術。此外,為偵測和追蹤入侵者,我們也採用許多安全措施,例如雷射光入侵偵測,以及全天候的高解析度內外攝影機監控。如有事件發生,相關人員就會調閱存取記錄、活動記錄及監視影片。經驗豐富的保全人員都經過嚴格的背景調查和訓練,會定時巡邏資料中心。資料中心周圍則配備重重安全措施,防範甚嚴。資料中心樓層必須通過安全走廊才能抵達,這條走廊導入多重要素存取控管功能,並採用安全識別證和生物辨識技術。只有擔任特定職務並取得核准的員工才能進入。只有極少數 Google 員工能進入資料中心。
在資料中心內,我們在實體到邏輯空間採用安全控管措施,定義為「從機架中的機器到機器執行階段環境的距離」。這些控管機制包括硬體強化、工作型存取控管、異常事件偵測和系統自我防禦。詳情請參閱「Google 如何保護資料中心的實體空間和邏輯空間」。
支援資料中心持續運作
為確保各項功能全天候運作正常,並提供不間斷的服務,我們的資料中心採用備援電力系統和環境控制機制。每項關鍵元件都有主要和備用的電源系統,且兩種電源具有相同的功率。備用發電機可提供充足的緊急電力,確保每個資料中心都能全力運作。冷卻系統可讓伺服器和其他硬體在運作時維持恆溫狀態,有助於降低服務中斷的風險,同時盡可能減少對環境的影響。火災偵測和消防滅火設備可防止硬體受損。熱源偵測器、火災偵測器和煙霧偵測器,都會在資安營運控制台和遠端監控台觸發可聽見和看見的警報。
我們是第一家積極爭取外部認證的主要網際網路服務公司,致力於證明所有資料中心皆符合環保、工作場所安全和能源管理方面的自家標準。舉例來說,Google 為歐洲的資料中心取得了自願性 ISO 50001 認證,以展現對能源管理措施的承諾。如要進一步瞭解我們如何減少 Google Cloud對環境的影響,請參閱「效率」。
自訂伺服器硬體和軟體
我們的資料中心擁有依據特定用途建構的伺服器和網路設備,其中部分是由我們自行設計。雖然我們的伺服器經過特別打造,可充分提高效能、冷卻效果和節能效益,但本身的設計也能有效防範實體入侵攻擊。有別於大多數的市售硬體,我們的伺服器不含任何不必要的元件,例如顯示卡、晶片組或周邊連接器,這些元件可能會引發安全漏洞。我們審查元件供應商並慎選適合的元件,同時與供應商一起稽核及驗證這些元件提供的安全屬性。我們設計了自訂晶片 (例如 Titan),有助於我們安全地識別及驗證正規的 Google 硬體裝置,包括這些裝置用於啟動的程式碼。
在我們的伺服器機群中,Titanium 硬體安全架構使用專門建構的 Titanium 卸載處理器 (TOP),將管理、儲存和網路工作負載與主機 CPU 隔離、強制執行密碼編譯開機驗證,以及驗證韌體安全性修補程式等級。
伺服器資源會動態分配,動態分配為我們帶來成長的彈性,讓我們能添加或重新分配資源,又快又有效率地進行調整來滿足客戶需求。這個環境會由專屬軟體維護,可持續監控系統是否出現二進位層級的修改內容。我們可以透過自動自癒機制,監控和修復破壞穩定的事件、接收事件通知,並減緩網路中潛在入侵的速度。
硬體追蹤和處置方式
我們透過條碼和資產標記,精確地追蹤資料中心內設備的位置和狀態。我們採用金屬探測器和錄影監視功能,確保任何設備都必須獲得授權,才能離開資料中心樓層。如有元件在生命週期內的任何一個時間點沒有通過效能測試,就會從庫存中移除並淘汰。
我們的儲存裝置 (包括硬碟、固態硬碟和非揮發性雙列直插式記憶體模組 (DIMM)) 會使用全磁碟加密 (FDE) 和硬碟鎖定等技術,來保護靜態資料的安全。如有儲存裝置遭到淘汰,授權人員就會確認裝置的資料是否已清除。他們還會執行多步驟驗證程序,檢查裝置上是否仍有資料。如果裝置因故無法清除資料,就會進行實體銷毀。實體銷毀是指使用切碎機將裝置變為細小碎片,然後送往安全設施進行回收。每個資料中心都必須謹守嚴格的處置政策;如有任何不符規定的情況,應立即予以解決。詳情請參閱「Google Cloud的資料刪除」。
軟體開發做法
我們主動採取原始碼控制防護措施和兩方審查機制,盡可能避免安全漏洞。我們也提供許多資料庫,可防止開發人員引進特定類別的安全錯誤。舉例來說,我們有許多程式庫和架構,可消除網頁應用程式中的 XSS 安全漏洞。此外,我們還有多種自動化工具可以偵測安全錯誤,例如模糊測試工具、靜態分析工具和 Web Security Scanner。
我們透過安全編碼策略,優先使用記憶體安全語言 (例如 Rust),並在 C++ 中部署空間記憶體安全檢查。開發人員也會使用 AI 輔助編碼代理和 IDE 整合功能 (例如 CodeMender、Gemini Code Assist 和 Google Antigravity),在提交程式碼前偵測、測試及修復安全性問題。
詳情請參閱「安全軟體開發」。
重要安全控管措施
Google Cloud 服務經過特別設計,在安全防護上的表現比許多傳統地端部署解決方案來得好。本節說明我們主要採取哪些安全控管措施來保護您的資料。
加密
加密技術可為資料提供進一步的安全保障,加密可確保攻擊者即使取得資料存取權,也無法在未取得加密金鑰的情況下讀取資料。即使攻擊者取得您的資料存取權 (例如,透過存取資料中心之間的有線連線,或竊取儲存裝置),也無法理解或解密資料。
加密是我們採用的重要機制,可進一步保護資料隱私。透過這項技術,系統可以對資料進行備份等操作,而工程師也能為 Google 的基礎架構提供支援,不必將內容存取權授予這些系統或員工。
保護靜態資料
根據預設, Google Cloud 會使用多層加密機制,保護儲存在 Google 正式環境資料中心的使用者資料。加密機制會套用至應用程式層、儲存裝置層,或同時套用至這兩層。
如要進一步瞭解靜態資料加密,包括加密金鑰管理和 Keystore,請參閱「 Google Cloud中的靜態資料加密」。
保護傳輸中的資料安全
透過網際網路或網路傳輸的資料,可能很容易遇到未經授權存取的問題。裝置與 Google Front End (GFE) 之間的流量會使用 TLS 等強效加密通訊協定加密。
我們用於 TLS 的核心密碼編譯模組 BoringCrypto (BoringSSL 的一部分) 已通過 FIPS 140-3 第 1 級驗證。Google 等雲端服務供應商必須採用 FIPS 安全控管機制,以滿足美國和加拿大政府,以及其承包商與供應商的雲端運算要求。 Google Cloud使用通過 FIPS 140 驗證的模組處理傳輸中的資料,包括 SSH 連線、資料中心流量、服務之間的連線,以及使用 TLS 1.2 以上版本的外部介面。如要進一步瞭解我們如何遵循 FIPS 140-3,請參閱「FIPS 140 規定」。
在資料中心,我們使用 ALTS 保護網路流量,這項技術支援使用 ML-KEM (FIPS 203) 的混合式後量子金鑰交換,以及硬體卸載加密通訊協定,例如 Titanium 網路介面卡上的 PSP。
詳情請參閱「 Google Cloud的傳輸中資料加密」。
軟體供應鏈完整性
軟體供應鏈完整性會執行認證測試,驗證處理資料的服務所使用的基礎程式碼和二進位檔。我們在Google Cloud開發了 Borg 適用的二進位授權 (BAB),用於審查及授權我們部署的正式版軟體。BAB 有助於確保只有授權程式碼可以處理您的資料。除了 BAB 之外,我們也使用硬體安全晶片 (稱為 Titan),並部署在伺服器、裝置和周邊設備上。這些晶片提供核心安全防護功能,例如安全金鑰儲存空間、信任根和簽署授權。
為保護軟體供應鏈,您可以實作二進位授權,在部署程式碼前強制執行政策。如要瞭解如何保護供應鏈,請參閱「SLSA」。
保護使用中的資料
Google Cloud 支援機密運算,可加密使用中的資料。機密運算會使用受信任的執行環境 (TEE),提供硬體強制執行的記憶體加密、隔離和認證。機密運算會在加密隔離環境中執行運算,藉此保護工作負載,確保多租戶雲端環境中的機密性。這類加密隔離環境有助於防止未經授權存取或修改使用中的應用程式和資料。TEE 提供可獨立驗證的認證,證明系統狀態和程式碼執行情況。如果組織管理機密和受管制的資料,且需要可驗證的安全性和隱私權保證,機密運算可能是合適的選擇。
對於多方資料協作和隱私權保護 AI 工作負載,Confidential Space 可確保機密資料僅對經過授權和認證的工作負載顯示。
Google 全球網路的安全優勢
在其他雲端服務和地端部署解決方案中,客戶資料會透過網際網路,順著稱為「躍點」的路徑在不同裝置之間流通。至於躍點的數量,則取決於客戶的網際網路服務供應商 (ISP) 與資料中心之間的最佳路徑。然而,每多一個躍點,資料遭到攻擊或攔截的機會也就跟著提高了一點。我們的全球網路與全世界大多數的 ISP 都相連,因此我們的網路會限制網際網路上的躍點數量,有助於防止惡意行為人存取相關資料。
我們的網路受到層層防禦機制把關 (亦即縱深防禦),可避免遭受外部攻擊。只有獲得授權且符合 Google 安全規定的服務和通訊協定才能周遊 Google 網路,其他全都會自動遭到捨棄。為執行網路隔離措施,我們會使用防火牆和存取控制清單。流量會透過 GFE 伺服器轉送,以偵測及阻止惡意要求和分散式阻斷服務 (DDoS) 攻擊。我們也會例行性檢查記錄,避免有人利用程式設計錯誤從事任何不法行為。只有獲得授權的員工,才能存取連網裝置。
我們的全球基礎架構讓我們得以經營 Project Shield 服務,Project Shield 為容易遭受 DDoS 攻擊的資訊審查網站,免費提供無限制的防護。Project Shield 適用於新聞網站、人權網站和選舉監察網站。
低延遲、高可用性的解決方案
我們的 IP 數據網路是由自家光纖、市售光纖和海底纜線組成,可讓我們在全球提供高可用性、低延遲的服務。
Google 設計的平台元件具備強大的備援能力。而我們的伺服器設計、資料儲存方式、網路和網際網路連線能力,乃至於軟體服務本身,也都具備這樣的特性。這種「無所不備」的做法包括例外狀況處理,形成了一項不仰賴單一伺服器、資料中心或網路連線的解決方案。
我們的資料中心遍布全球各地,可大幅降低天災、局部停電等區域性事件對全球產品的影響。如果硬體、軟體或網路故障,平台服務和控制層會自動迅速移轉到另一個設施,這樣平台服務就能持續運作而不至於中斷。
在 Google 高備援性的基礎架構之下,您的商家可確保資料不會遺失。您可以在多個區域和可用區建立及部署 Google Cloud 資源,打造具有韌性的高可用性系統。當我們的平台需要維修或升級時,Google 的系統能夠將停機時間或維護期間縮到最短。如要進一步瞭解Google Cloud 如何從設計到營運,將韌性和可用性融入核心基礎架構和服務,請參閱Google Cloud 基礎架構可靠性指南。
Google Cloud 服務適用情形
部分 Google Cloud 服務僅適用於特定地理區域。有些服務中斷問題只是暫時 (由於發生非預期的事件,例如網路中斷),有些服務受限問題則屬於永久性 (由於政府施加限制)。Google 全方位的資訊公開報告和狀態資訊主頁,會顯示近期出現或持續存在的流量中斷情況,以及 Google Cloud 服務的可用性。Google 提供這項資料,是為了協助您分析和解讀服務可用性。
資料存取和限制
本節說明我們如何限制資料存取權,以及如何回應執法機關提出的資料要求。
數據用量
您儲存在我們系統中的資料屬於您。我們不會為了廣告目的掃描您的資料,也不會將資料販售給第三方,或未經許可就用於訓練 AI 模型。 Google Cloud 的《資料處理附加條款》說明我們對保護您資料的承諾。該文件指出,除了履行合約義務外,我們不會基於任何目的處理資料。如果您選擇停止使用我們的服務,我們提供的工具可讓您帶走資料,不需支付罰款或額外費用。如要進一步瞭解我們對Google Cloud的承諾,請參閱信任原則。
Google 員工的管理員權限
我們的基礎架構設計可從邏輯上隔離每位客戶的資料與其他客戶和使用者的資料,即使資料儲存在同一個實體伺服器上也是如此。只有少數員工能存取客戶資料。存取權和存取層級是根據員工的職務和角色劃分,我們會依照「最小權限原則」和「有知情必要」原則,根據職責需求授予相應存取權。我們的員工僅獲授予一組有限的預設權限,可存取公司資源,例如員工電子郵件和 Google 的內部員工入口網站。如需額外存取權,員工必須根據我們的安全性政策規定,依循正式流程提出申請,向資料或系統擁有者、管理員或其他高階主管取得核准。
核准作業由工作流程工具管理,可維護所有變更的稽核記錄。這些工具可控管授權設定的修改和核准程序,確保核准政策一致套用。員工的授權設定可用於控管資源存取權,包括 Google Cloud 產品的資料和系統。支援服務僅提供給獲得授權的客戶管理員。我們的專屬安全性團隊、隱私權團隊和內部稽核團隊會監控及稽核員工存取權,並透過 Google Cloud的資料存取透明化控管機制提供稽核記錄。此外,啟用存取權核准後,我們的支援人員和工程師必須獲得您的明確核准,才能存取您的資料。
根據零接觸正式環境和無人 (NoPe) 安全性原則,正式環境變更會透過自動化工具和可稽核的安全 Proxy 執行。工程師預設不具備永久管理員權限。如要取得較高層級的存取權,必須暫時取得合理的隨選存取權 (AoD) 授權,並獲得另一位合格人員的多方授權 (MPA) 核准。詳情請參閱「 Google Cloud中的特殊權限存取權」。
執法單位提出的資料調閱要求
身為資料擁有者,您應在執法機關提出資料要求時負起主要的回應責任。不過,如同許多科技公司,我們也會收到政府和法院直接提出的客戶資訊揭露要求。Google 制定了營運政策、程序和其他機構措施,防範公部門違法或過度索取使用者資料。相關團隊收到這類要求時,會先執行審查,確保這些程序符合法律規定和 Google 政策。一般來說,索取資料的要求須以書面提交,由索取方機構的授權官員簽署,並依相關法律提出。
我們認為大眾有權瞭解政府向我們索取資訊的完整情況。我們是第一家開始定期發布政府資料調閱要求報告的公司。如要進一步瞭解相關的資料要求及我們的回應方式,請參閱資訊公開報告。根據 Google 政策,除非法律或法院命令明確禁止,否則我們會在收到資料調閱要求時通知您。詳情請參閱「政府提出的 Cloud 客戶資料調閱要求」。
第三方供應商
對於大多數資料處理活動,我們在自己的基礎架構中提供服務。不過,我們可能會委託第三方供應商提供與 Google Cloud相關的服務,包括客戶服務和技術支援。在與供應商合作前,我們會評估其安全性和隱私權做法。這項評估會檢查供應商是否提供適當的安全性及隱私權防護層級,以符合其存取資料和提供服務範圍的需求。評估第三方供應商帶來的風險後,供應商必須簽訂適當的安全性、機密性和隱私權合約條款。
詳情請參閱《供應商行為準則》。
符合法規遵循要求
Google Cloud 會定期接受獨立驗證,確保安全性、隱私權和法規遵循控管機制符合標準,並取得認證、證明和稽核報告,證明符合法規要求。我們的資訊安全措施包括與客戶資料隱私相關的特定控管機制,有助於確保客戶資料安全性。
我們接受稽核時遵循的部分重要國際標準如下:
我們也參與特定產業和國家/地區的架構,例如 FedRAMP (美國政府)、BSI C5 (德國) 和 MTCS (新加坡)。我們也針對可能不需要或不適用正式認證或證明的架構,提供相關資源文件和對應資源。
如果您在金融、政府、醫療照護或教育等受監管的產業營運, Google Cloud 提供的產品和服務可協助您滿足多項產業專屬要求。如要瞭解如何在Google Cloud中實施法規要求,請參閱「Assured Workloads 總覽」。
如需完整的法規遵循服務清單,請前往法規遵循資源中心。
Google 模型的法規遵循
Google Cloud 服務可能包含 Google 模型。除非另有明確說明,否則 Google Cloud 服務取得的認證也適用於該服務包含的 Google 模型。
風險管理與保險
我們針對多種風險類型提供完善的保險計畫,包括網路和隱私權責任保險。這些保單涵蓋Google Cloud ,例如未經授權使用或存取我們的網路、可投保的監管行動、未能充分保護機密資訊、通知費用,以及危機管理費用 (包括鑑識調查)。
Google Cloud 安全性產品與服務
維護安全是共同責任。一般來說,您負責保護您帶到雲端的內容,而我們負責保護雲端本身。因此,您必須負責保護資料,我們則負責保護底層基礎架構。下圖以共同責任模式呈現這項關係,說明我們和您在 Google Cloud中各自承擔的責任。
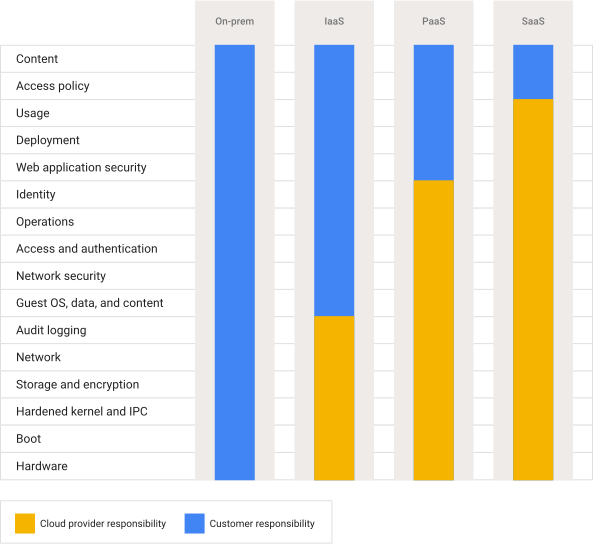
在基礎架構即服務 (IaaS) 模式中,我們只負責硬體、儲存空間和網路。在軟體式服務 (SaaS) 模式中,除了資料及其存取和使用方式外,其餘所有項目的安全性均由我們負責。
Google Cloud 提供多項安全防護服務,可協助您大規模保護雲端環境。詳情請參閱「 Google Cloud中的安全性和身分產品」。您也可以前往安全性最佳做法中心,查看更多資訊。
結論
保護資料是 Google 基礎架構、產品和營運的核心設計考量。我們的營運規模以及與安全研究社群的合作關係,讓我們得以快速修復安全漏洞,且往往能達到徹底防範之效。我們經營搜尋、YouTube 和 Gmail 等自家服務時使用的基礎架構,與提供給客戶的如出一轍,因此他們能直接受惠於我們的安全控管措施和做法。
我們提供的防護水準,只有少數公有雲服務供應商或私人企業 IT 團隊能夠媲美。保護資料是 Google 業務的核心,因此我們願意在安全性、資源和專業領域大規模投入大量資金,其他公司無法實現這一點。有了 Google 在這方面的投資,您就能將注意力放在業務和創新。我們提供強大的合約承諾,協助您控管資料及處理方式。我們不會將您的資料用於廣告或提供 Google Cloud 服務以外的其他用途。
許多創新機構都將最寶貴的資產 (資料) 交給我們。我們持續投資改善 Google Cloud 服務的安全性,讓您能在安全且透明的環境下,盡情使用各項服務。
後續步驟
- 如要進一步瞭解我們的安全文化和理念,請參閱《Building Secure and Reliable Systems》(打造安全可靠的系統) (O'Reilly 出版)。
- 如要瞭解我們創新的雲端安全性方法,請參閱 BeyondProd,其中說明如何保護程式碼變更,以及微服務中的使用者資料存取權。
- 如要為自己的工作負載採用類似的安全原則,請部署企業基礎藍圖。
- 如要進一步瞭解 Google Workspace 安全性,請參閱「Google Workspace 安全性」。