


בדף הזה מוסבר איך משתמשים בנקודות קצה של Private Service Connect כדי לגשת לנקודות קצה אזוריות ולנקודות קצה בכמה אזורים בממשקי Google APIs נתמכים.
אם אתם רוצים לוודא שהנתונים במעבר נשארים באזור מסוים או במספר אזורים, כדאי להשתמש בנקודות קצה אזוריות או בנקודות קצה במספר אזורים. למידע נוסף, ראו סקירה כללית על נקודת הקצה ל-API שלGoogle Cloud .
מידע נוסף על הגדרות אחרות של Private Service Connect זמין במאמר סקירה כללית על Private Service Connect.
תכונות ותאימות
בטבלה הבאה מפורטות התכונות שנתמכות בנקודות קצה שמשמשות לגישה לנקודות קצה אזוריות של Google APIs.
| הגדרות אישיות | פרטים |
|---|---|
| הגדרת הצרכן (נקודת קצה) | |
| זמינות גלובלית | אם הגישה הגלובלית מופעלת |
| תנועה ב-Cloud Interconnect | |
| תנועה ב-Cloud VPN | |
| גישה דרך קישור בין רשתות VPC שכנות (peering) | |
| הפצת החיבור דרך NCC | IPv4 בלבד |
| הגדרת DNS | הגדרת DNS ידנית |
| גרסת ה-IP | IPv4 או IPv6 |
| מפיק | |
| שירותים נתמכים | ממשקי Google API אזוריים נתמכים |
מפרטים
- שמות המארחים הציבוריים של נקודות קצה אזוריות מופיעים בפורמטים הבאים:
SERVICE.REGION.rep.DOMAIN. שמות המארחים הציבוריים של נקודות קצה בכמה אזורים מופיעים בפורמט הבא:
SERVICE.MULTI_REGION.rep.DOMAIN.מומלץ להשתמש בשמות המארחים הציבוריים כדי לציין את שירות היעד בהגדרות של נקודת הקצה ב-Private Service Connect.
רשת המשנה שמציינים כשיוצרים נקודת קצה היא רשת משנה רגילה. כתובת ה-IP שהוקצתה לנקודת הקצה היא כתובת IP פנימית אזורית.
כברירת מחדל, רק לקוחות שנמצאים באותו אזור ובאותה רשת VPC (או רשת VPC משותפת) כמו נקודת הקצה יכולים לגשת אליה. למידע על הפיכת נקודות קצה (endpoint) לזמינות באזורים אחרים, ראו גישה גלובלית.
מידע על יצירת ההגדרה הזו ברשת VPC משותפת זמין במאמר VPC משותף.
ארכיטקטורה
נקודות קצה (endpoints) של Private Service Connect שיש להן יעד של נקודת קצה אזורית או נקודת קצה במספר אזורים, מפנות לקובץ מצורף לשירות שנוצר על ידי Google כדי לנתב את התנועה לשירות.
- נקודות קצה אזוריות: התנועה מנותבת לנקודת הקצה של השירות האזורי באותו אזור של נקודת הקצה של Private Service Connect.
- נקודות קצה בכמה אזורים: נקודת הקצה של Private Service Connect היא אזורית (נוצרה באזור ספציפי, כמו
us-central1), אבל היעד הוא בכמה אזורים (כמוus). התנועה מנקודת הקצה האזורית של Private Service Connect עוברת איזון עומסים ל-frontend אזורי. ממשק המשתמש האזורי יכול להיות בכל אחד מהאזורים שמשויכים ליעד במספר אזורים.
לקוחות באותו אזור של נקודת הקצה יכולים לשלוח תנועה לנקודת הקצה. אפשר גם לגשת לנקודת הקצה מרשתות מחוברות באותו אזור. אם רוצים לגשת לנקודת הקצה מאזורים אחרים, צריך להגדיר גישה גלובלית.
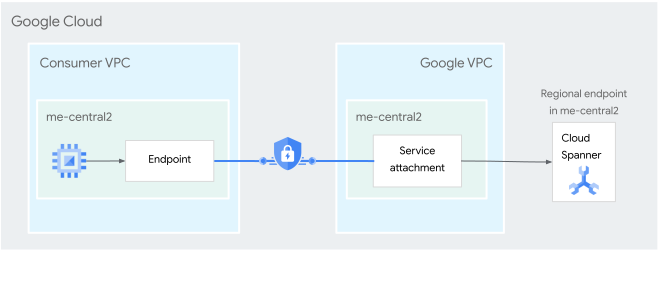
איור 1. נקודת קצה מאפשרת לצרכני שירות לשלוח תנועה מרשת ה-VPC של הצרכן לנקודות קצה של שירות אזורי עבור ממשקי Google API נתמכים, דרך חיבור שירות שמנוהל על ידי Google (לחצו להגדלה).
גישה גלובלית
כשיוצרים נקודת קצה, אפשר להגדיר גישה גלובלית. גישה גלובלית מאפשרת ללקוחות באזורים אחרים לגשת לנקודת הקצה. אפשר לגשת לנקודת הקצה גם מרשתות מחוברות.
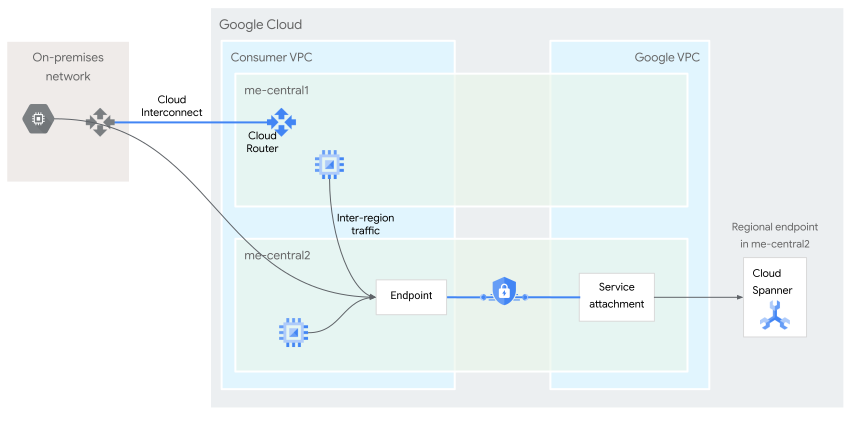
איור 2. לקוחות באזור אחר יכולים לגשת לנקודת קצה עם גישה גלובלית, כולל לקוחות ברשתות מחוברות (לחצו להגדלה).
אזורים ושירותים נתמכים
לרשימה של אזורים ושירותים נתמכים, ראו נקודות קצה אזוריות של שירותים.
הגדרה ופענוח של DNS
כשיוצרים נקודת קצה של Private Service Connect שמטרגטת נקודת קצה אזורית או בכמה אזורים, צריך ליצור רשומת DNS בתחום DNS פרטי כדי לשלוח אליה בקשות. לדוגמה, אם יוצרים נקודת קצה (endpoint) של Private Service Connect שמטרגטת את storage.us-east1.rep.googleapis.com, צריך ליצור רשומת DNS פרטית לשם המארח storage.us-east1.rep.googleapis.com שמפנה לכתובת ה-IP של נקודת הקצה של Private Service Connect.
אם לקוח מחפש את storage.us-east1.rep.googleapis.com ושם המארח הזה לא קיים בתחום DNS פרטי, השאילתה מועברת לשרתי ה-DNS הציבוריים של Google. שרתי ה-DNS הציבוריים מגיבים עם כתובת ה-IP הציבורית של נקודת הקצה האזורית או של נקודת הקצה במספר אזורים, ולא עם כתובת ה-IP הפנימית של נקודת הקצה של Private Service Connect.
אם אתם ניגשים לנקודת הקצה של Private Service Connect מלקוחות ברשתות היברידיות, צריך לבצע הגדרות נוספות כדי שהלקוחות ההיברידיים יוכלו לפתור בצורה נכונה את שם המארח של נקודת הקצה של Private Service Connect. מידע נוסף זמין במאמר גישה לנקודות קצה מרשתות היברידיות.
VPC משותף
אדמינים של פרויקטים של שירות יכולים ליצור נקודות קצה של Private Service Connect בפרויקטים של שירות VPC משותף, שמשתמשים בכתובות IP מרשתות VPC משותפות.
באופן כללי, מומלץ ליצור כללי העברה ומשאבי כתובות תואמים באותו פרויקט ב- Google Cloud . כך אפשר למנוע בעיות שעלולות לקרות כשמוחקים פרויקט.
אם אתם יוצרים נקודת קצה בפרויקט שירות ומשתמשים בכתובת IP סטטית שמורה בהגדרות, אתם צריכים להשתמש במשאב כתובת בפרויקט השירות או ליצור משאב כזה. משאב הכתובת יכול להפנות לכתובת IP מתת-רשת בפרויקט המארח, או מפרויקט השירות אם הוא מכיל תת-רשתות.
אנחנו לא ממליצים להשתמש במשאב כתובת מפרויקט מארח כדי ליצור נקודת קצה בפרויקט שירות.
כדי ליצור נקודת קצה בפרויקט שירות, צריך להשתמש ב-CLI של gcloud או ב-API, וההגדרה הזו דורשת הרשאות נוספות.
מידע נוסף זמין במאמר יצירת נקודת קצה אזורית של Private Service Connect בפרויקט שירות של VPC משותף.
תמחור
למידע על מחירים, ראו תמחור של ענן וירטואלי פרטי.
מכסות
במאמר מכסות ומגבלות, קראו את המכסה מספר נקודות הקצה האזוריות לכל פרויקט בכל אזור.
- יוצרים נקודת קצה (endpoint) של Private Service Connect כדי לגשת לממשקי Google API אזוריים או במספר אזורים.
- מידע נוסף על Private Service Connect