


תבנית האפליקציה Agent Platform with governance מאפשרת לפרוס סוכן AI ב-Gemini Enterprise Agent Platform ב- Google Cloud עם הגדרות עקביות של אבטחה, משילות וניראות. התבנית כוללת שערי תנועה, כללי מדיניות הרשאה ומסנני בטיחות לתשתית של הנציג. התבנית גם מחברת את הנציג לשרת MCP כדי לאחזר ולנתח נתונים מנוהלים.
לדוגמה, אתם יכולים להטמיע את התבנית הזו כדי לתת מענה לצרכים העסקיים הבאים:
| דוגמה | הצורך העסקי | הטמעה |
|---|---|---|
| מנתח נתונים מנוהל לקבוצות נתונים פיננסיים רגישים | חברה לשירותים פיננסיים צריכה להשתמש בקבוצות נתונים פנימיות כדי ליצור דוחות לאנליסטים. הם צריכים לזהות פרטים אישיים מזהים (PII) וניסיונות לעקוף את הכללים הפנימיים של הגישה לנתונים. | הנציג מגלה את מסד הנתונים הפיננסיים ושולח אליו שאילתות באמצעות פרוטוקול סטנדרטי. רק הזהות הספציפית של הנציג יכולה לגשת לכלי BigQuery. שכבת אבטחה סופית חוסמת באופן אוטומטי נתונים רגישים והנחיות זדוניות. |
| נציג תמיכת לקוחות אזורי עם מיקום אחסון הנתונים אזורי | מותג קמעונאי גלובלי צריך נציג תמיכת לקוחות באזור ספציפי כדי לעמוד בחוקים בנושא מיקום אחסון הנתונים. הסוכן חייב להיות מבודד כדי שהתנועה שלו תעבור רק דרך נקודות קצה אזוריות ספציפיות שעוברות ביקורת. | שערים אזוריים אוכפים את מיקום אחסון הנתונים על ידי הצמדת התנועה למיקומים ספציפיים. מדיניות ההרשאות מספקת גישה של אפס אמון, וכל תעבורת הנתונים הנכנסת והיוצאת מנותבת דרך מודולים אזוריים כדי לספק נתיב ביקורת מקיף. |
| מנהל תוכן אוטומטי בפורומים של הקהילה | חברת מדיה צריכה לסרוק תגובות שמשתמשים שלחו ולסמן אותן להסרה. החברה צריכה להפריד בין הלוגיקה של ניהול התוכן לבין מדיניות הבטיחות. | תוספים שמפנים לבדיקת הרשאות מפרידים בין לוגיקת הניהול לבין הגדרות הבטיחות, וההגנה המוגברת על המודל מזהה תוכן רעיל. הסוכן משתנה באופן אוטומטי בסביבת זמן ריצה מנוהלת ומשתמש בשירות הרישום כדי לקיים אינטראקציה מאובטחת עם מערך הנתונים. |
ארכיטקטורה
בתמונה הבאה מוצגים הרכיבים והחיבורים של התבנית:
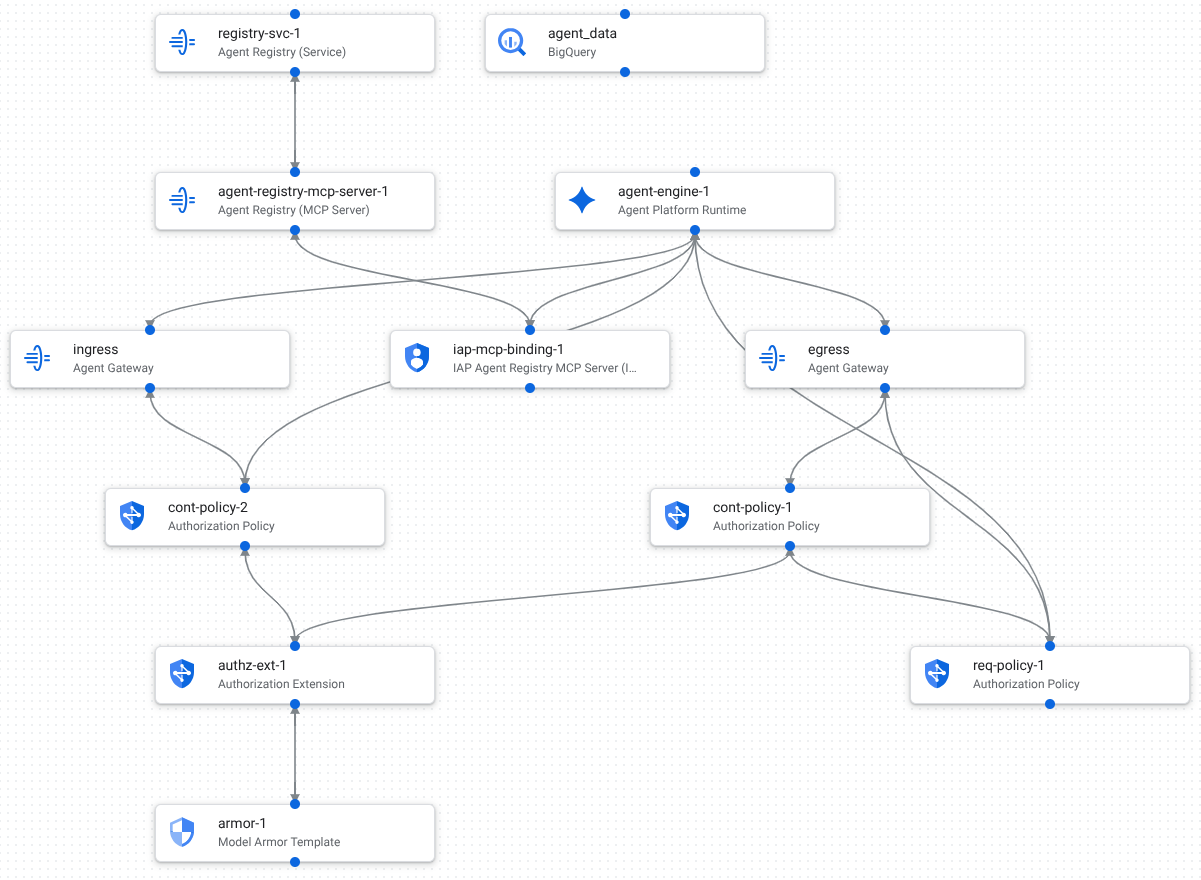
רכיבי התבנית מאורגנים בשכבות הבאות:
הרצת הלוגיקה של הסוכן
- Agent Runtime: מארח את הלוגיקה של הסוכן בסביבה מנוהלת ללא שרת (serverless).
ניהול תנועה
Agent Gateway: שרת proxy אזורי שמנהל את התנועה הנכנסת ומפנה בקשות לסביבת הסוכן. רכיב היציאה קובע איך ואיפה הנציג שולח נתונים או קורא לממשקי API חיצוניים.
מדיניות הרשאות: עוזרת לוודא שלמבקשים יש הרשאה לפעולות המבוקשות. בתבנית הזו מוגדרים כללי מדיניות ההרשאה הבאים:
- בקשות נכנסות.
- בקשות יוצאות.
- אימות תוכן.
הרשאות בתוספים לשירות: מספקות הוק (hook) שניתן לתכנות כדי להוסיף לוגיקת הרשאות בהתאמה אישית לתנועה נכנסת ויוצאת.
תבנית Model Armor: בודקת את הקלט והפלט של המודל כדי לחסום דליפות של מידע רגיש, ניסיונות פריצה או תוכן רעיל.
חיבור של מקור נתונים
שירות Agent Registry: קטלוג מרכזי שמאפשר לנהל, לגלות ולשמור גרסאות של כלים ושירותים.
שרת MCP של Agent Registry: עוזר לסוכן לגלות מקורות נתונים (BigQuery) ולתקשר איתם באמצעות פרוטוקול סטנדרטי. Google Cloud
שרת ה-MCP של Agent Registry ב-Identity-Aware Proxy (IAP): מקשר את הזהות של Agent Runtime לשרת ה-MCP.
BigQuery: קבוצת נתונים וטבלה לדוגמה שהסוכן משתמש בהם כדי לאחזר או לנתח נתונים. התבנית הזו מדגימה איך אפשר להחיל מדיניות פיקוח על האינטראקציות של הנציג עם מקורות נתונים דרך שרת MCP.
המאמרים הבאים
- במאמר מדריך למתחילים: התאמה אישית ופריסה של תבנית Google מוסבר איך לשכפל ולהתאים אישית תבניות.
- להגדיר הגדרות משלכם באמצעות עיצוב תבניות של אפליקציות.
- כדי לתכנן את אסטרטגיית האפליקציות מבוססות ה-AI, בחרו את רכיבי הארכיטקטורה של הסוכנים.