


VMware Cloud Foundation-Komponenten und -Netzwerke
Auf dieser Seite werden VMware Cloud Foundation-Domains (VCF), Verwaltungs-Appliances, Netzwerkkonstrukte und Automatisierungstools in der VMware-Lösung in Google Cloudbeschrieben.
VMware Cloud Foundation (VCF) kombiniert Computing (vSphere), Speicher (vSAN), Netzwerk (NSX) und Cloud-Verwaltungsdienste zu einer integrierten SDDC-Plattform (Software-Defined Data Center). In der VMware-Lösung stellen Sie VCF auf dedizierten Bare-Metal-Compute Engine-Instanzen in IhremGoogle Cloud -Projekt bereit. Dazu verwenden Sie Ihr eigenes portables VCF-Abo.
VCF-Domains und Kernkomponenten
Für eine VCF-Bereitstellung einer VMware-Lösung werden die folgenden Architekturbausteine verwendet:
- Verwaltungsdomain: Der erste SDDC-Cluster, der während der VCF-Bereitstellung erstellt wird und die wichtigsten Cloud-Verwaltungs-Appliances hostet, einschließlich vCenter Server, SDDC Manager und dem NSX Manager-Cluster. Weitere Informationen zur VCF-Bereitstellung finden Sie in der Broadcom-Dokumentation unter Neue VCF-Flotte oder neue VCF-Instanz bereitstellen.
- VI-Arbeitslastdomains: Richtlinienbasierte Ressourcencontainer, die vom SDDC Manager bereitgestellt werden, um Ihre Mandanten- und Produktionsarbeitslasten auf dedizierten Rechen-, vSAN-Speicher- und NSX-Netzwerkressourcen auszuführen.
- VMware SDDC Manager: Zentrale Verwaltungssoftware, die die Inbetriebnahme, Konfiguration und das Lebenszyklusmanagement (LCM) von VCF-Domains und Softwarepaketen automatisiert.
- NSX Federation: Bietet standortübergreifende Netzwerke, zentrale Durchsetzung von Sicherheitsrichtlinien und Orchestrierung der Notfallwiederherstellung über mehrere VCF-Instanzen oder Regionen hinweg.
VCF-Management-Appliances
In der folgenden Tabelle sind die VCF-Verwaltungs- und Edge-Appliances sowie die Anzahl der virtuellen Maschinen (VMs) aufgeführt, die für einfache Topologien im Vergleich zu Topologien mit Hochverfügbarkeit bereitgestellt werden:
| Appliance-Typ | Zweck | VMs mit einfacher Topologie | VMs mit HA-Topologie |
|---|---|---|---|
| SDDC Manager | Automatisiert die Bereitstellung, Konfiguration und Lebenszyklusverwaltung von VCF-Komponenten | 1 | 1 |
| vCenter-Server | Zentrale Verwaltungsplattform für ESXi-Hosts, Cluster und virtualisierte Rechenressourcen | 1 | 1 |
| NSX Manager | Bietet Netzwerkvirtualisierung und Sicherheitsverwaltung in der gesamten VCF-Infrastruktur | 1 | 3 (plus Cluster-VIP) |
| VCF Fleet Manager | Zentrale Appliance zur Verwaltung auf Flottenebene für die VCF-Orchestrierung an mehreren Standorten | 1 | 1 |
| VCF-Vorgänge | Bietet Leistungsüberwachung, Loganalysen, Kapazitätsplanung und operative Transparenz | 1 | 3 (primärer Knoten, Replikatknoten und Datenknoten sowie Load Balancer-VIP) |
| VCF-Automatisierung | Bietet Selfservice-Cloud-Automatisierung, Infrastrukturbereitstellung und Katalogorchestrierung | 1 | 3 (geclustert plus VIP) |
| Collector-Appliance | Erfasst Messwerte, Traces und Telemetriedaten über VCF-Dienste hinweg für den Betrieb und das Monitoring | 1 | 1 |
| NSX Edge | Bietet Tier-0- und Tier-1-Nord-Süd-Routing und Edge-Konnektivität für Arbeitslast-Traffic | 2 | 2 oder mehr (skaliert je nach Durchsatzanforderungen auf bis zu 8 aktive Edges) |
Underlay-VPC-Subnetze und dynamische Schnittstellen (NICs)
Die VMware-Lösung wird auf zwei verschiedenen Netzwerkschichten ausgeführt, wie im folgenden Diagramm dargestellt (zum Vergrößern klicken):
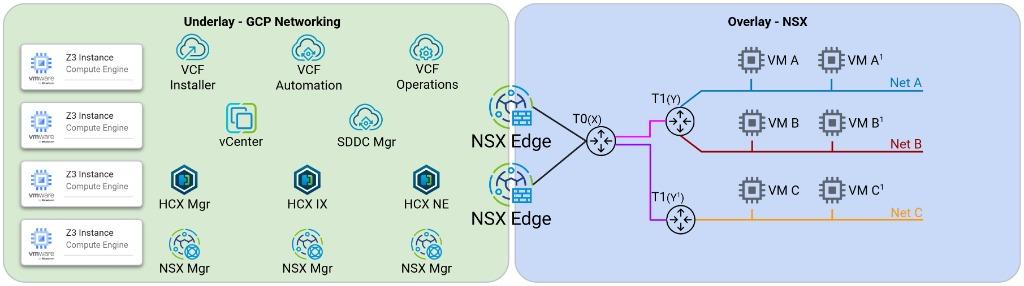
- Underlay (Google Cloud VPC): Das geroutete virtuelle Netzwerk, das Bare-Metal-ESXi-Instanzen, VMkernel-Schnittstellen und Kernverwaltungs-Appliances (vCenter Server-, SDDC Manager- und NSX Manager-Knoten) hostet.
- Overlay (VMware NSX SDN): Die virtualisierte Netzwerkstruktur, in der sich die Arbeitslast-VMs befinden, entkoppelt von der VPC-IP-Adressierung. ESXi-Hosts leiten Arbeitslast-Traffic über Host-Tunnelendpunkte (TEPs) mithilfe der Geneve-Kapselung weiter.
Um VMware-Traffictypen über das Google Cloud VPC-Underlay zu isolieren, verwendet jeder Bare-Metal-Knoten eine primäre Schnittstelle und dedizierte dynamische Netzwerkschnittstellen (NICs) mit 802.1Q-VLAN-Tags, die mit separaten VPC-Subnetzen verbunden sind:
- Primäre Netzwerkschnittstelle (
nic0): Überträgt nicht getaggten ESXi-Hostverwaltungstraffic (vmk0) und stellt eine Verbindung zu Ihrem Verwaltungs-VPC-Subnetz her. - Dynamische NIC für vSAN (
nic0.VLAN_ID): Überträgt Speicher-Clustering-Traffic (vmk2) zwischen ESXi-Hosts. - Dynamische NIC für vMotion (
nic0.VLAN_ID): Überträgt den Traffic für die Live-Migration von VMs (vmk1) zwischen Bare-Metal-Hosts. - Dynamische NIC für NSX-TEP (
nic0.VLAN_ID): Überträgt gekapselten Geneve-Tunnelendpunkt-Traffic (vmk10odervmk3) für NSX-Overlay-Netzwerke. - Zusätzliche dynamische NICs: Optionale VLAN-getaggte Subschnittstellen (
nic0.VLAN_ID) für NSX Edge-Uplinks (NSX-Uplink) oder dedizierte VLAN-Arbeitslastsegmente.
Netzwerk-Endpunktgruppen (NEG)
Die VMware-Lösung verwendet zonale Netzwerk-Endpunktgruppen (NEGs) und regionale interne Passthrough-Network-Load-Balancer mit der Fast IP Move-Richtlinie (GARP_RA), um Live-vMotion und HA-Failover für VCF-Verwaltungs-Appliances zu unterstützen, die im VPC-Underlay ausgeführt werden:
- Automatische Mitgliedschaft: Wenn Sie Knoten über den geführten Bereitstellungsworkflow oder E2E-Terraform-Module bereitstellen, werden die primären und NSX-Uplink-Schnittstellen jedes Knotens bei der entsprechenden zonalen NEG registriert.
- Clusteranforderung: Alle Knoten in einem vSphere-Cluster, die sich in einer einzelnen Zone befinden, müssen für ihre primären und TEP-Schnittstellen zur selben NEG gehören, damit regionale Load Balancer den VIP-Traffic der Appliance an den ESXi-Host weiterleiten können, auf dem die Verwaltungs-VM ausgeführt wird.
VMware-Lösungs-Toolkit
Das VMware-Lösungs-Toolkit ist eine Open-Source-Sammlung von Terraform-Modulen und Python-Automatisierungsskripts, die von Google Cloudentwickelt wurden. Das Toolkit automatisiert die Bereitstellung von VPC und Bare-Metal, konfiguriert ESXi-vSwitch0-Portgruppen und vSAN-Datenspeicher, richtet Cloud DNS-Einträge ein, stellt die VCF-Installations-Appliance aus dem regionalen Offline-Depot bereit und generiert eine validierte JSON-Spezifikation für die VCF-Inbetriebnahme.
Nächste Schritte
- Weitere Informationen zu Host-NIC-Zuordnungen und Layer-2-Broadcast-Domänen finden Sie unter Underlay-VPC-Netzwerke, Layer-2-MAC-Learning und DNS.
- Informationen zu Hochverfügbarkeit und vMotion für VCF-Appliances finden Sie unter Hochverfügbarkeits-Load-Balancing für VCF-Appliances.
- Prüfen Sie die Overlay- und BGP-Routingtopologien unter NSX-Overlay- und Edge-Routing.
- Folgen Sie der detaillierten Anleitung unter Knoten bereitstellen und Appliance-Netzwerk mit der Console konfigurieren oder Knoten vorbereiten und VCF mit dem Toolkit bereitstellen.