


NSX オーバーレイとエッジ ルーティング
Google Cloud の VMware ソリューションは、VMware NSX を使用して、VMware Cloud Foundation(VCF)ワークロード仮想マシン(VM)にソフトウェア定義ネットワーキング(SDN)とセキュリティを提供します。このドキュメントでは、NSX オーバーレイ ネットワークがGoogle Cloud Virtual Private Cloud(VPC)アンダーレイとどのようにやり取りするかについて説明し、NSX Edge ノードと VPC ネットワークのルーティング アーキテクチャを比較します。
Google Cloudの NSX の概要
VMware ソリューションでは、 Google Cloud VPC ネットワークが、ベアメタル ESXi ホスト(Compute Engine z3-highmem-192-highlssd-metal インスタンス)と管理アプライアンスに物理および仮想化アンダーレイを提供します。VMware NSX は、このアンダーレイの上に配置され、VCF ワークロード VM の抽象化されたネットワーク トポロジを提供します。
- Geneve オーバーレイ カプセル化: ESXi ホストと NSX Edge ノードは、専用の
NSX-TEPVPC サブネットにトランスポート エンドポイント(TEP)インターフェース(vmk10またはvmk3)を確立します。ワークロード VM トラフィックは Geneve パケット(UDP ポート6081)にカプセル化され、8896バイトの最大伝送単位(MTU)を使用して Google CloudVPC アンダーレイを介してホスト TEP 間でルーティングされます。 - 分離された IP アドレス指定: NSX オーバーレイ セグメントに接続されたワークロード VM は、基盤となる Google Cloud VPC サブネットの IP アドレスを消費したり、VPC サブネットの IP 割り当てに達したりすることなく、任意の IP アドレス範囲を使用できます。
- 多層ルーティング アーキテクチャ:
- Tier-1(T1)ゲートウェイ: オーバーレイ セグメント、ローカライズされた DHCP サービス、ゲートウェイ ファイアウォール ルール間の East-West ルーティングを提供します。
- Tier-0(T0)ゲートウェイ: NSX オーバーレイ環境と基盤となる Google Cloud VPC ネットワーク間の North-South ルーティングを提供します。
- 分散セキュリティ: NSX 分散ファイアウォール(DFW)は、VM が存在するオーバーレイ セグメントや ESXi ホストに関係なく、各ワークロード VM の仮想ネットワーク インターフェース カード(vNIC)にステートフルなマイクロセグメンテーション ポリシーを直接適用します。
アンダーレイ トポロジとオーバーレイ トポロジ
ネットワーク アーキテクチャは、次の図に示すように、 Google Cloud VPC アンダーレイと VMware NSX オーバーレイの 2 つの異なるレイヤに分割されています(クリックして拡大)。
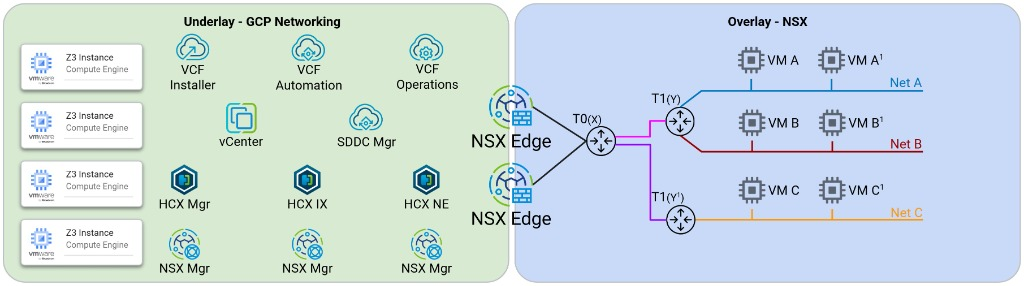
次の表に、各ネットワーク レイヤのコンポーネントと責任をまとめます。
| ネットワーク層 | 主要コンポーネント | 責任 |
|---|---|---|
| Google Cloud VPC アンダーレイ |
|
|
| NSX SDN オーバーレイ |
|
|
高度なアーキテクチャのユースケース
NSX と VPC のトポロジを構成して、さまざまな分離要件とマルチテナンシー要件をサポートできます。
- 単一の VPC に統合されたワークロード ドメイン: VCF 管理ドメインと 1 つ以上の VI ワークロード ドメインを単一のGoogle Cloud VPC ネットワーク内にデプロイします。各ワークロード ドメインは、同じ VPC 内の専用の
vSAN、vMotion、NSX-TEPサブネットを使用しながら、南北ルーティング用に NSX Edge クラスタを共有または分離します。 - マルチ VPC マッピング: 異なる NSX Tier-0 ゲートウェイまたは個別の NSX Edge クラスタを、分離された Google Cloud VPC ネットワーク(本番環境ワークロード、境界ネットワーク、共有サービス用の個別の VPC など)に接続します。このトポロジでは、一元化された VCF ライフサイクル管理を維持しながら、 Google Cloud で厳格な VPC レベルのファイアウォールとルーティングの境界を維持します。
NSX Edge ルーティング
NSX オーバーレイ セグメントと Google Cloud VPC ネットワーク間でトラフィックをルーティングするには、NSX Edge VM が NSX-Uplink VPC サブネットを介してルートを交換するか、パケットを転送する必要があります。NSX Tier-0 ゲートウェイと VPC ネットワーク間の南北ルーティングは、次のいずれかのオプションを使用して構成できます。
- オプション 1: VPC 静的ルーティング(アクティブ / スタンバイ)
- オプション 2: Network Connectivity Center ルーター アプライアンスを使用した動的 BGP ルーティング(アクティブ / アクティブ)
オプション 1: VPC 静的ルーティング(アクティブ / スタンバイ)
静的ルーティング トポロジでは、NSX Edge ノードのアクティブ / スタンバイ ペアは、リージョン内部パススルー ネットワーク ロードバランサをフロントエンドとする NSX-Uplink VPC サブネットのフローティング仮想 IP アドレス(VIP)を使用します。次の図をご覧ください(クリックして拡大)。
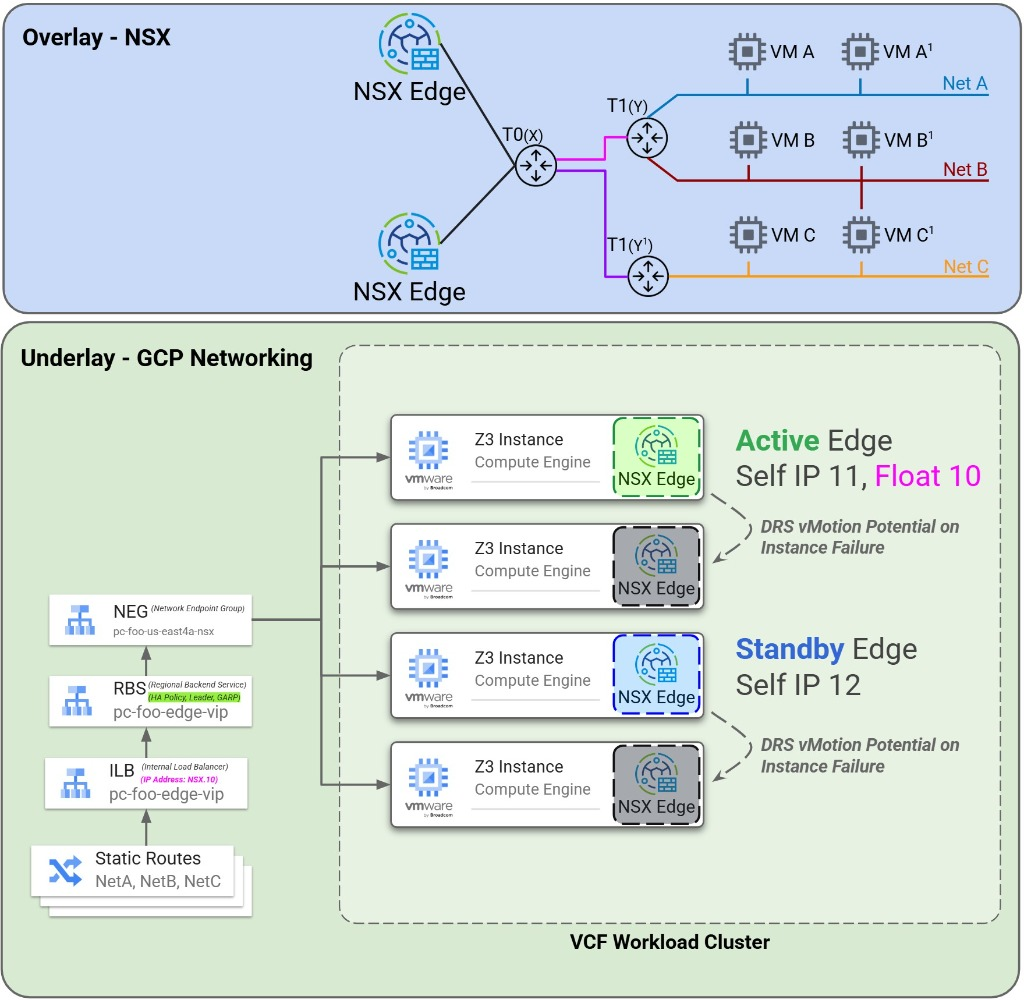
- ルーティング メカニズム:Google Cloud VPC ルートテーブルにカスタム静的ルートを作成します。このルートでは、NSX オーバーレイ ワークロード CIDR ブロックを宛先として指定し、NSX Edge フローティング VIP(または内部ロードバランサ転送ルール)をネクストホップとして指定します。
- 高可用性:
GARP_RA高可用性ポリシー(またはエイリアス IP 範囲のハンドオーバー)でリージョン内部バックエンド サービスを使用すると、アクティブな Edge ノードに障害が発生した場合に、トラフィックがスタンバイ NSX Edge ノードに自動的にリダイレクトされます。 - ユースケース: ワークロード CIDR ブロックが頻繁に変更されず、シングルエッジ帯域幅がスループット要件を満たす、小規模なデプロイや静的オーバーレイ トポロジに最適です。
オプション 2: Network Connectivity Center ルーター アプライアンスを使用した動的 BGP ルーティング(アクティブ / アクティブ)
動的ルート交換と水平帯域幅スケーリングを構成するには、次の図に示すように、Network Connectivity Center ルーター アプライアンスを使用して、NSX Tier-0 ゲートウェイと Cloud Router 間の Border Gateway Protocol(BGP)ピアリングを使用します(クリックして拡大)。
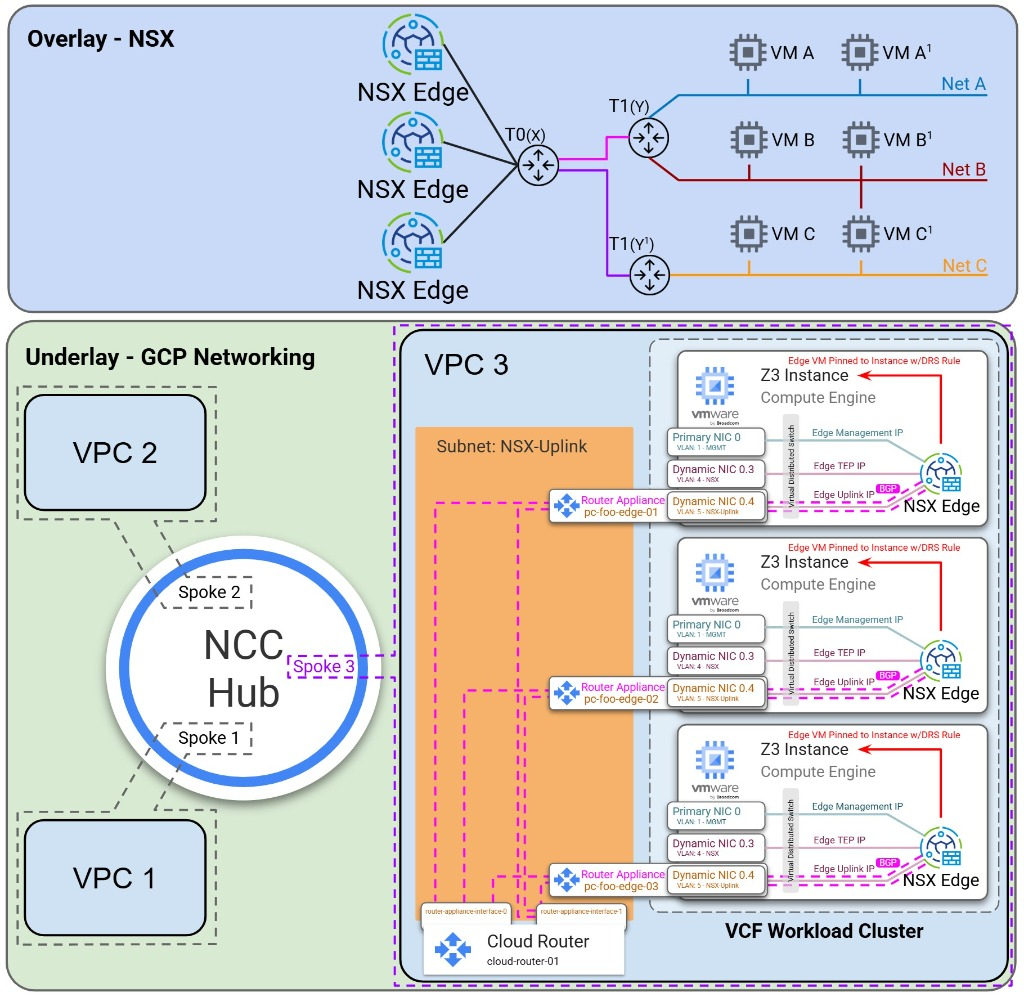
- 動的ルート交換: NSX Tier-0 ゲートウェイは、新しく作成された NSX オーバーレイ セグメントの CIDR ブロックを BGP 経由で Cloud Router に自動的にアドバタイズし、カスタムルート アドバタイズを介して VPC ルートとオンプレミス ルート(
0.0.0.0/0または特定のプレフィックス)を学習します。このアーキテクチャでは、VPC 静的ルートの手動更新が不要になります。 - アクティブ / アクティブ ECMP スケーリング: Tier-0 ゲートウェイあたり最大 8 つのアクティブな NSX Edge ノードで等価コスト マルチパス(ECMP)ルーティングをサポートし、南北のスループットをスケーリングして、Bidirectional Forwarding Detection(BFD)によるフェイルオーバーをサポートします。
- エッジからホストへの固定要件: NSX Edge VM は ESXi ホスト内で実行されるため、その仮想アップリンク インターフェースは、基盤となるベアメタル Compute Engine インスタンスの特定の Dynamic NIC にマッピングされます。Cloud Router が BGP とデータプレーンのトラフィックを各 NSX Edge VM が存在するベアメタル ホストに転送するように、VMware Distributed Resource Scheduler(DRS)アフィニティ ルール(
VM-Hostアフィニティ ルール)を構成して、各 NSX Edge VM を指定された ESXi ホストに固定する必要があります。 - 冗長 BGP セッション:
NSX-Uplinkサブネット上の各 NSX Edge ノードのアップリンク インターフェースと冗長 Cloud Router インターフェースの間にデュアル BGP セッションを構成して、ホスト メンテナンス イベント中にコントロール プレーンの可用性を継続的に維持します。
次のステップ
- アンダーレイ VPC ネットワーキング、レイヤ 2 MAC ラーニング、DNS を確認して、Dynamic NIC が ESXi 物理アダプタにどのようにマッピングされるかを理解します。
- VCF 管理 VM と NSX Edge ノードの VCF アプライアンスの高可用性ロード バランシングについて学習する。
- デプロイ オプションの概要を読む。