


VCF アプライアンスの高可用性ロード バランシング
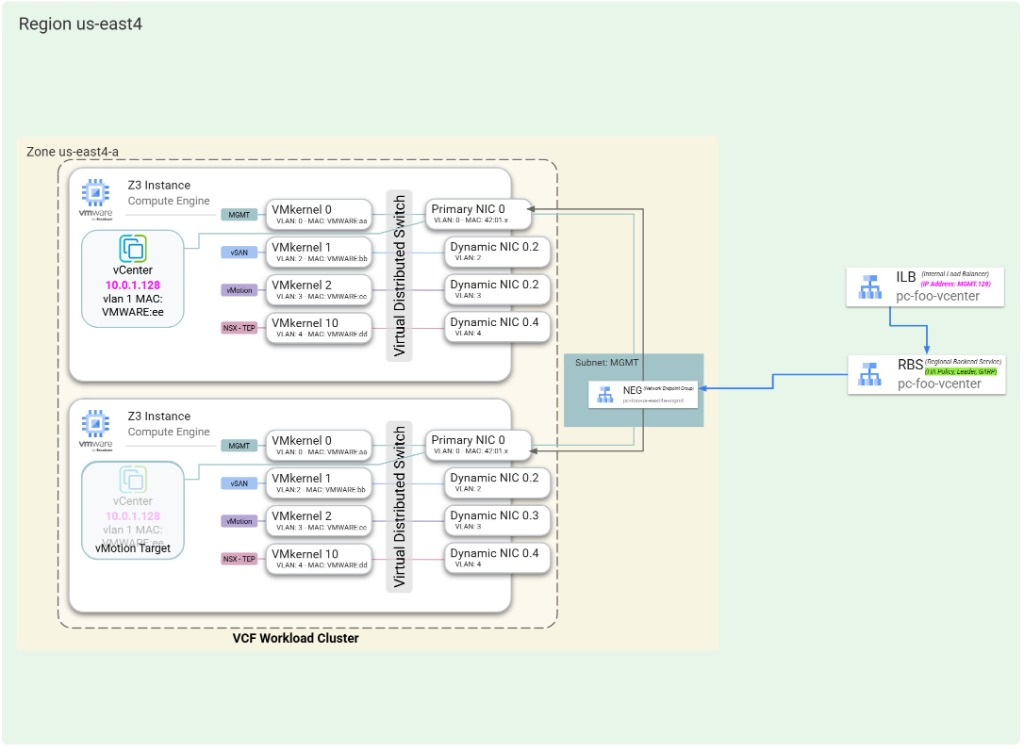
このドキュメントでは、 Google Cloud の VMware ソリューションのリージョン内部ロードバランサとゾーン ネットワーク エンドポイント グループ(NEG)が、Virtual Private Cloud(VPC)アンダーレイにデプロイされた VMware Cloud Foundation(VCF)管理アプライアンスに、レイヤ 2 の高可用性、仮想マシン モビリティ(vMotion)、自動フェイルオーバーを提供する方法について説明します。次の図をご覧ください(クリックして拡大)。
アンダーレイ アプライアンスにロードバランサが必要な理由
オンプレミスのデータセンターでは、vCenter Server、SDDC Manager、クラスタ化された NSX Manager ノードなどの管理仮想マシンは、物理レイヤ 2 ブロードキャスト ドメインに依存しています。アプライアンスがフェイルオーバーするか、vMotion を使用して ESXi ホスト間で移行すると、アプライアンスは Gratuitous ARP(GARP)パケットをブロードキャストして、物理トップオブラック(ToR)スイッチの MAC アドレス テーブルを更新し、IP アドレスが物理サーバー間でフローティングするようにします。
Google Cloud VPC ネットワークは、次の動作を行うルーティングされたレイヤ 3 ソフトウェア定義ネットワーキング(SDN)です。
- すべての IP アドレスは、SDN 転送テーブル内の特定の Compute Engine 仮想ネットワーク インターフェース(vNIC)にプログラムでバインドされます。
- VPC ルーティング プレーンは、物理スイッチの MAC 学習に依存して、レイヤ 3 トラフィックをフローティング IP アドレスにルーティングすることはありません。
- アンダーレイ管理 VM が別のベアメタル ESXi ホストに移動する場合、VPC ルーティング テーブルには、そのアプライアンスの IP アドレスのトラフィックを新しいホスト インターフェースに転送する明示的なメカニズムが必要です。
手動のルート更新や VM の再アドレス指定なしで IP モビリティをサポートするため、VMware ソリューションは、フローティング アンダーレイ管理アプライアンスごとに高速 IP 移動(GARP_RA)で構成されたリージョン内部パススルー ネットワーク ロードバランサをプロビジョニングします。
高可用性アーキテクチャのコンポーネント
VMware ソリューションの各ネットワーク アプライアンスは、3 層のGoogle Cloud ロード バランシング アーキテクチャを使用して、高可用性と vMotion モビリティをサポートします。
ゾーン ネットワーク エンドポイント グループ(NEG)
- 構成タイプ: ターゲット VPC サブネットで構成された
GCE_VM_IP_DEDICATED_BACKENDタイプのゾーン NEG。 - 機能: 各ゾーンの専用 NEG は、クラスタの vMotion モビリティ ドメインに属するすべてのベアメタル ESXi インスタンスのプライマリ ネットワーク インターフェースまたは動的ネットワーク インターフェースをグループ化します。
- 再利用性: 同じクラスタとサブネット内のすべてのアンダーレイ アプライアンス ロードバランサは、1 つのゾーン NEG セットを共有します。
高速 IP 移動を使用するリージョン バックエンド サービス
- 構成タイプ: クラスタのゾーン NEG を参照するリージョン バックエンド サービス(
loadBalancingScheme: INTERNAL、protocol: UNSPECIFIED)。 - フェイルオーバー ポリシー(
haPolicy):fastIPMove: GARP_RAで構成されています。 - 機能: Google Cloud Andromeda データプレーンに、管理アプライアンス VM から送信される GARP フレームとルーター アドバタイズ(RA)フレームのブロードキャスト対応サブネットをモニタリングし、アクティブなバックエンド ホストを動的に更新するよう指示します。
リージョン内部パススルー ネットワーク ロードバランサ
- 構成タイプ: アプライアンスの予約済み仮想 IP(VIP)アドレスで構成されたリージョン内部転送ルール。
- 機能: 管理アプライアンスまたはクラスタ VIP の永続的な IP エンドポイントとして機能します。管理者、ワークロード、その他の VCF コンポーネントは、この VIP アドレスに接続します。
専用 NEG を使用したアンダーレイの高可用性
複数のネットワーク インターフェース(プライマリ nic0 インターフェースや VLAN タグ付き Dynamic NIC など)が同じ VPC ネットワークに接続されている場合、標準の GCE_VM_IP NEG は任意のサブインターフェースをターゲットにできません。代わりに、VMware ソリューションは GCE_VM_IP_DEDICATED_BACKEND NEG を使用します。これは次のように動作します。
- 自動インターフェース ターゲティング: NEG のサブネットに一致する特定のプライマリ vNIC または Dynamic NIC を自動的に接続します。
- ゾーンごとに 1 つの NEG:
GCE_VM_IP_DEDICATED_BACKENDNEG で構成されたリージョン バックエンド サービスには、ゾーンごとに 1 つの NEG のみを含めることができます。 - 内部 HA ポリシーの要件:
GCE_VM_IP_DEDICATED_BACKENDNEG は、haPolicyを使用する内部パススルー ネットワーク ロードバランサ(loadBalancingScheme: INTERNAL)用に構成されたリージョン バックエンド サービスでのみサポートされます。
ブロードキャスト サブネットに対する HA ポリシーの制限
ARP ブロードキャストと MAC ラーニングが有効になっているサブネットに haPolicy バックエンド サービスをデプロイすると、次のルールが適用されます。
- ロード バランシング スキーム: 内部パススルー ネットワーク ロードバランサ(
INTERNAL)のみがサポートされています。 - サブネットの整合性: 特定のバックエンド サービスのすべてのゾーンにわたるすべてのバックエンド NEG は、同じ VPC サブネットに属している必要があります。
- 転送ルールのマッピング: ブロードキャスト NEG で構成されたバックエンド サービスは、1 つの転送ルールでのみ参照できます。
- 不変のバックエンド サブネット タイプ: バックエンド サービスを作成するときに、ARP ブロードキャスト サブネットにバックエンドを接続する必要があります。後で非ブロードキャスト サブネットのバックエンドに置き換えることはできません。
HA ポリシーのクロス クレームを防止する
ARP ブロードキャスト対応のサブネットでは、1 つの HA ポリシー バックエンド サービスに属するホスト インターフェースが、そのポリシーの転送ルール VIP の GARP フレームをブロードキャストすると、無関係な HA ポリシーのリーダーシップを一時的に要求する可能性があります。
意図しないクロス クレームを防ぐには、そのサブネットで動作するすべての HA ポリシー バックエンド サービスに、まったく同じ ESXi ホスト バックエンド(クラスタのゾーン NEG 内のすべてのホスト)を含めます。
次のステップ
- NSX オーバーレイとエッジ ルーティングで、オーバーレイ ルーティングと NSX Edge の高可用性を確認します。
- コンソールを使用してアプライアンス ネットワーキングを構成する方法については、コンソールを使用してノードをデプロイし、アプライアンス ネットワーキングを構成するをご覧ください。
- 2 日目に VCF 管理アプライアンスを追加する方法については、Terraform を使用して VCF アプライアンスを追加するをご覧ください。