


Enrutamiento perimetral y de superposición de NSX
La solución de VMware en Google Cloud usa VMware NSX para proporcionar red definida por software (SDN) y seguridad para las máquinas virtuales (VMs) de carga de trabajo de VMware Cloud Foundation (VCF). En este documento, se describe cómo interactúan las redes de superposición de NSX con la infraestructura de la nube privada virtual (VPC) deGoogle Cloud y se comparan las arquitecturas de enrutamiento entre los nodos de NSX Edge y tu red de VPC.
Descripción general de NSX en Google Cloud
En la solución de VMware, la red de VPC de Google Cloud proporciona la
infraestructura física y virtualizada para tus hosts de ESXi de Bare Metal
(instancias de Compute Engine z3-highmem-192-highlssd-metal) y dispositivos
de administración. VMware NSX se encuentra sobre esta infraestructura para proporcionar una topología de red
abstracta para tus VMs de carga de trabajo de VCF:
- Encapsulamiento de superposición de Geneve: Los hosts de ESXi y los nodos de NSX Edge establecen
interfaces de extremo de transporte (TEP) (
vmk10ovmk3) en la subred de VPCNSX-TEPdedicada. El tráfico de las VMs de carga de trabajo se encapsula en paquetes de Geneve (puerto UDP6081) y se enruta entre los TEP del host a través de la red subyacente de VPC de Google Cloud con una unidad de transmisión máxima (MTU) de8896bytes. - Direccionamiento IP desacoplado: Las VMs de carga de trabajo conectadas a segmentos de superposición de NSX pueden usar rangos de direcciones IP arbitrarios sin consumir direcciones IP de las subredes de VPC de Google Cloud subyacentes ni alcanzar las cuotas de IP de subred de VPC.
- Arquitectura de enrutamiento de varios niveles:
- Puertas de enlace de nivel 1 (T1): Proporcionan enrutamiento este-oeste entre segmentos de superposición, servicios de DHCP localizados y reglas de firewall de puerta de enlace.
- Puertas de enlace de nivel 0 (T0): Proporcionan enrutamiento norte-sur entre el entorno de superposición de NSX y la red de VPC de Google Cloud subyacente.
- Seguridad distribuida: El firewall distribuido (DFW) de NSX aplica políticas de microsegmentación con estado directamente en la tarjeta de interfaz de red virtual (vNIC) de cada VM de carga de trabajo, sin importar en qué segmento de superposición o host de ESXi resida la VM.
Topología de red subyacente frente a superpuesta
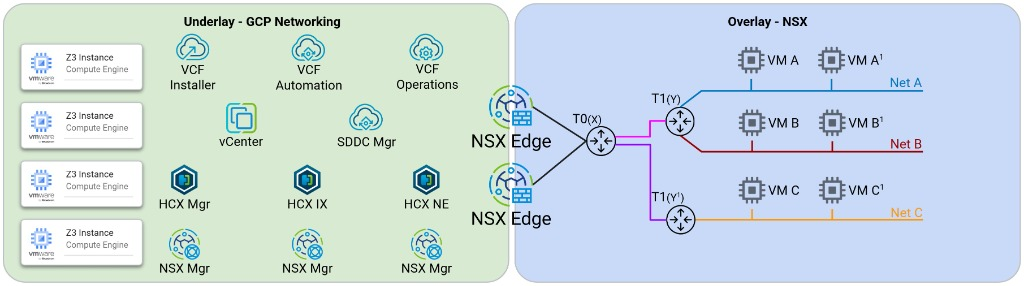
La arquitectura de red se divide en dos capas distintas: la capa subyacente de VPC de Google Cloud y la capa superpuesta de VMware NSX, como se muestra en el siguiente diagrama (haz clic para ampliar):
En la siguiente tabla, se resumen los componentes y las responsabilidades de cada capa de red:
| Capa de red | Componentes principales | Responsabilidades |
|---|---|---|
| Google Cloud Subyacente de VPC |
|
|
| Superposición de SDN de NSX |
|
|
Casos de uso de arquitectura avanzada
Puedes estructurar tus topologías de NSX y VPC para que admitan diferentes requisitos de aislamiento y multiusuario:
- Dominios de carga de trabajo consolidados en una sola VPC: Implementa tu dominio de administración de VCF y uno o más dominios de carga de trabajo de VI dentro de una sola red de VPC deGoogle Cloud . Cada dominio de carga de trabajo usa subredes
vSAN,vMotionyNSX-TEPdedicadas dentro de la misma VPC, a la vez que comparte o aísla clústeres de NSX Edge para el enrutamiento norte-sur. - Asignaciones de varias VPC: Conecta puertas de enlace de nivel 0 de NSX distintas o clústeres de NSX Edge independientes a redes de VPC de Google Cloud aisladas (por ejemplo, VPC independientes para cargas de trabajo de producción, redes perimetrales y servicios compartidos). Esta topología conserva los límites estrictos de firewall y enrutamiento a nivel de la VPC en Google Cloud , a la vez que mantiene la administración centralizada del ciclo de vida de VCF.
Enrutamiento de NSX Edge
Para enrutar el tráfico entre los segmentos de superposición de NSX y tu red de VPC de Google Cloud ,
las VMs de NSX Edge deben intercambiar rutas o reenviar paquetes a través de la
subred de VPC deNSX-Uplink. Puedes configurar el enrutamiento norte-sur entre las puertas de enlace de nivel 0 de NSX
y tu red de VPC con cualquiera de las siguientes opciones:
- Opción 1: Enrutamiento estático de VPC (activo-en espera)
- Opción 2: Enrutamiento dinámico de BGP con el dispositivo de router de Network Connectivity Center (activo-activo)
Opción 1: Enrutamiento estático de VPC (activo-en espera)
En una topología de enrutamiento estático, un par activo-en espera de nodos de NSX Edge usa una
dirección IP virtual (VIP) flotante en la subred de VPC de NSX-Uplink que tiene delante un
balanceador de cargas de red de transferencia interno regional, como se muestra en el siguiente
diagrama (haz clic para ampliarlo):
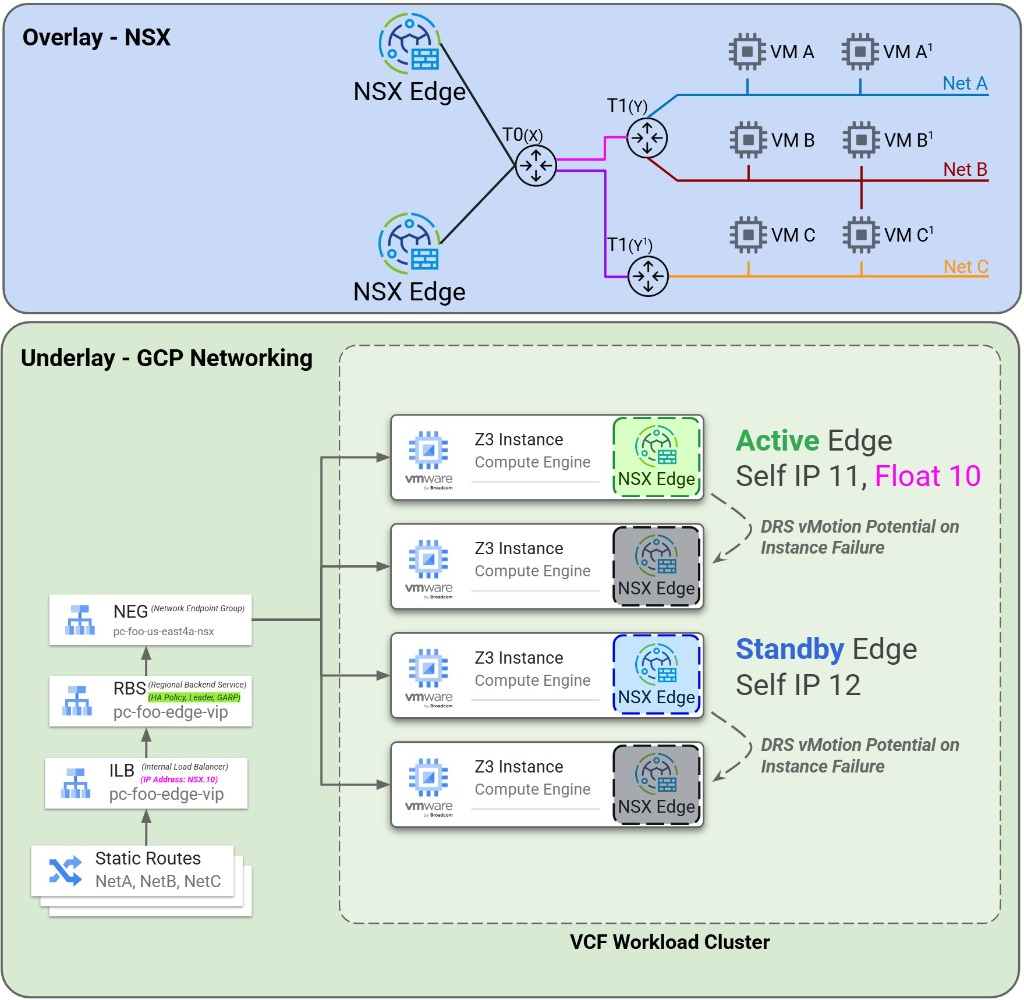
- Mecanismo de enrutamiento: Crea rutas estáticas personalizadas en tu tabla de rutas deGoogle Cloud VPC que especifiquen los bloques CIDR de la carga de trabajo de superposición de NSX como destino y la VIP flotante de NSX Edge (o la regla de reenvío del balanceador de cargas interno) como el próximo salto.
- Alta disponibilidad: Cuando usas un servicio de backend interno regional con
la política de alta disponibilidad
GARP_RA(o una entrega de rango de alias de IP), el tráfico se redirecciona automáticamente al nodo de NSX Edge en espera si falla el nodo de Edge activo. - Caso de uso: Es más adecuado para implementaciones más pequeñas o topologías de superposición estáticas en las que los bloques CIDR de carga de trabajo no cambian con frecuencia y el ancho de banda de un solo perímetro cumple con tus requisitos de capacidad de procesamiento.
Opción 2: Enrutamiento dinámico de BGP con el dispositivo de router de Network Connectivity Center (activo-activo)
Para configurar el intercambio de rutas dinámico y el escalamiento horizontal del ancho de banda, usa el intercambio de tráfico del protocolo de puerta de enlace de frontera (BGP) entre tu puerta de enlace de nivel 0 de NSX y Cloud Router con el dispositivo de router de Network Connectivity Center, como se muestra en el siguiente diagrama (haz clic para ampliarlo):

- Intercambio de rutas dinámicas: La puerta de enlace de nivel 0 de NSX anuncia automáticamente
los bloques CIDR del segmento de superposición de NSX recién creados a Cloud Router a través de BGP
y aprende las rutas de VPC y locales (
0.0.0.0/0o prefijos específicos) a través de anuncios de rutas personalizados. Esta arquitectura elimina las actualizaciones manuales de las rutas estáticas de VPC. - Escalamiento de ECMP activo-activo: Admite el enrutamiento de múltiples rutas de igual costo (ECMP) en hasta ocho nodos de NSX Edge activos por puerta de enlace de nivel 0, lo que escala la capacidad de procesamiento norte-sur y admite la conmutación por error con la detección de reenvío bidireccional (BFD).
- Requisito de fijación de Edge a host: Debido a que una VM de NSX Edge se ejecuta dentro de un
host de ESXi, su interfaz de vínculo superior virtual se asigna a una NIC dinámica específica en
la instancia de Compute Engine de Bare Metal subyacente. Para garantizar que
Cloud Router reenvíe el tráfico de BGP y del plano de datos al host de equipos físicos exacto
en el que reside cada VM de NSX Edge, debes configurar las reglas de afinidad de VMware Distributed
Resource Scheduler (DRS) (reglas de afinidad de
VM-Host) para fijar cada VM de NSX Edge a su host de ESXi designado. - Sesiones de BGP redundantes: Configura sesiones de BGP dobles entre las interfaces de vínculo ascendente de cada nodo de NSX Edge en la subred
NSX-Uplinky las interfaces de Cloud Router redundantes para mantener la disponibilidad continua del plano de control durante los eventos de mantenimiento del host.
¿Qué sigue?
- Revisa Herramientas de redes de VPC subyacentes, aprendizaje de MAC de capa 2 y DNS para comprender cómo se asignan las NIC dinámicas a los adaptadores físicos de ESXi.
- Obtén información sobre el balanceo de cargas de alta disponibilidad para dispositivos de VCF para las VMs de administración de VCF y los nodos de NSX Edge.
- Lee la descripción general de las opciones de implementación.