


Integrasi Cloud Service Mesh dengan Direktori Layanan
Dokumen ini memberikan ringkasan tentang cara menggunakan registry layanan Direktori Layanan dengan Cloud Service Mesh, yang memungkinkan Cloud Service Mesh merutekan traffic dan menerapkan kebijakan traffic ke layanan yang terdaftar di Direktori Layanan. Dokumen ini ditujukan untuk developer Cloud Service Mesh yang ingin mengintegrasikan aplikasi mereka dengan layanan lain di Google Cloud.
Direktori Layanan adalah registry layanan yang menyimpan informasi tentang layanan jaringan yang terdaftar di dalamnya, termasuk nama, lokasi, dan atributnya. Anda dapat mendaftarkan layanan secara otomatis, menangkap semua detail, dan semua layanan dapat didaftarkan, terlepas dari infrastrukturnya.
Registry dapat berisi tidak hanya Google Cloud layanan, tetapi juga layanan hybrid yang berjalan di lokal atau di cloud publik lainnya. Untuk memahami informasi dalam dokumen ini dengan lebih baik, sebaiknya Anda memahami dasar-dasar operasi Direktori Layanan.
Saat Anda menggunakan registry layanan Direktori Layanan dengan Cloud Service Mesh, integrasi ini akan menyediakan layanan di registry layanan untuk aplikasi di mesh Anda dan ke gateway yang dikonfigurasi oleh Cloud Service Mesh. Integrasi Cloud Service Mesh dengan Direktori Layanan didukung, dengan Envoy dan dengan gRPC tanpa proxy, untuk integrasi Direktori Layanan dengan Load Balancer Jaringan passthrough internal, Load Balancer Aplikasi internal, dan Private Service Connect L4.
Untuk mengintegrasikan layanan, Anda mendaftarkan layanan dengan Direktori Layanan, lalu mengikat layanan ke layanan backend Cloud Service Mesh. Setelah pengikatan dibuat, Cloud Service Mesh akan membuat kueri Direktori Layanan untuk mendapatkan informasi tentang layanan terdaftar dan cara layanan tersebut dapat dijangkau. Cloud Service Mesh juga melacak perubahan apa pun pada layanan. Dengan menggunakan integrasi ini, mesh layanan dan gateway yang dikelola sendiri dapat mengirim traffic ke layanan ini. Integrasi ini juga memungkinkan Anda menerapkan kebijakan—misalnya, kebijakan pengelolaan traffic lanjutan—yang Anda konfigurasi di Cloud Service Mesh.
Saat Anda menggunakan integrasi ini, pengikatan layanan akan bertindak sebagai backend, terlepas dari jenis backend yang digunakan oleh layanan itu sendiri. Integrasi ini menyederhanakan deployment Cloud Service Mesh Anda, karena Cloud Service Mesh dapat mengirim traffic ke layanan tanpa memperhatikan jenis backend.
Saat layanan terdaftar di Direktori Layanan, Anda tidak perlu mengonfigurasi grup instance atau berbagai jenis grup endpoint jaringan (NEG) untuk mendapatkan akses ke layanan yang Anda butuhkan. Anda dapat otomatis mendaftarkan Google Kubernetes Engine, load balancer internal, dan Private Service Connect ke Direktori Layanan, sehingga semakin menyederhanakan akses Cloud Service Mesh ke layanan ini.
Resource yang digunakan oleh integrasi
Integrasi antara Cloud Service Mesh dan Direktori Layanan menggunakan resource berikut.
Layanan Direktori Layanan
Direktori Layanan adalah registry layanan. Direktori Layanan memungkinkan Anda mendaftarkan berbagai jenis layanan, termasuk layanan yang berbasis di Google Cloud atau lingkungan lain (misalnya, pusat data lokal). Setiap layanan terdiri dari nama unik dan nol atau lebih endpoint layanan. Endpoint layanan terdiri dari alamat, port, properti, dan metadata. Jika tidak ada endpoint,Anda tidak dapat merutekan traffic ke layanan.
Pengikatan layanan
Pengikatan layanan adalah resource yang mencakup nama domain yang sepenuhnya memenuhi syarat (FQDN) dari layanan Direktori Layanan. Misalnya,
projects/test-proj/locations/us-east1/namespaces/test-namespace/services/test-service
adalah FQDN untuk layanan Direktori Layanan.
Layanan backend
Layanan backend adalah resource konfigurasi yang memberikan informasi ke Cloud Service Mesh, termasuk backend, seperti grup instance terkelola, yang menjadi tujuan traffic yang dirutekan oleh layanan backend. Layanan backend yang mereferensikan pengikatan layanan tidak dapat memiliki backend. Untuk menggunakan integrasi Cloud Service Mesh dengan Direktori Layanan, Anda membuat layanan backend baru untuk mereferensikan pengikatan layanan.
Layanan backend dapat memiliki beberapa pengikatan layanan. Konfigurasi ini berguna dalam situasi saat Anda memiliki deployment regional dari aplikasi yang sama. Anda dapat mendaftarkan setiap deployment regional ke instance regional Direktori Layanan, sebagai layanan regional 1 dan layanan regional 2. Setiap layanan Direktori Layanan regional ini kemudian dapat dikaitkan dengan layanan backend yang sama, menggunakan dua pengikatan layanan. Pengikatan layanan global 1 akan dikaitkan dengan layanan regional 1 di region A dan pengikatan layanan global 2 akan dikaitkan dengan layanan regional 2 di region B.
Kasus penggunaan
Mengintegrasikan deployment Cloud Service Mesh dengan Direktori Layanan memungkinkan kasus penggunaan baru yang berguna saat Anda bergantung pada layanan yang dimiliki atau dipublikasikan oleh tim atau organisasi lain.
Menyediakan layanan yang ada untuk Cloud Service Mesh
Direktori Layanan terintegrasi dengan Google Cloud produk seperti GKE, Load Balancer Jaringan passthrough internal, dan Load Balancer Aplikasi internal. Saat produsen layanan membuat layanan GKE atau load balancer, mereka dapat mendaftarkannya ke Direktori Layanan.
Setelah layanan terdaftar di Direktori Layanan, Anda dapat mengonfigurasi Cloud Service Mesh untuk berkomunikasi dengan layanan tersebut. Klien Cloud Service Mesh kemudian dapat berkomunikasi dengan layanan yang berjalan di balik Load Balancer Jaringan passthrough internal dan Load Balancer Aplikasi internal.
Meningkatkan koordinasi antara produsen dan konsumen layanan
Perusahaan besar memiliki banyak tim developer independen. Tim ini menyediakan layanan mereka untuk tim lain sehingga lebih banyak tim dapat menggunakan kemampuan yang disediakan oleh layanan bersama. Hal ini akan membuat dependensi lintas tim. Meskipun dependensi ini memungkinkan tim berbagi upaya, dependensi juga menciptakan overhead koordinasi.
Saat Anda menggunakan Direktori Layanan, satu tim (produsen) akan mendaftarkan layanan yang ingin disediakan untuk tim atau organisasi lain (konsumen). Produsen membagikan referensi ke layanan ini kepada konsumen. Konsumen dapat menggunakan referensi ini untuk mencari layanan produsen di Direktori Layanan dan menemukan endpoint layanan. Misalnya, endpoint mungkin berupa alamat IP virtual (VIP) yang digunakan oleh layanan produsen untuk menerima traffic.
Integrasi Cloud Service Mesh dengan Direktori Layanan memungkinkan Anda mengotomatiskan proses dengan mengikat layanan Direktori Layanan ke layanan backend Cloud Service Mesh, yang memiliki keuntungan berikut:
- Cloud Service Mesh otomatis menyelesaikan endpoint layanan dengan menyinkronkannya dari Direktori Layanan. Jika endpoint layanan Direktori Layanan diperbarui, Cloud Service Mesh akan otomatis menyinkronkan perubahan ini.
- Anda dapat menetapkan berbagai kebijakan perutean dan pengelolaan traffic, seperti waktu tunggu, di Cloud Service Mesh. Kebijakan ini memungkinkan Anda menyesuaikan cara aplikasi mengeluarkan permintaan ke layanan Direktori Layanan. Untuk mengetahui informasi tentang perutean dan pengelolaan traffic di Cloud Service Mesh, lihat Pengelolaan traffic lanjutan.
- Cloud Service Mesh menggunakan kemampuan pengelolaan traffic seperti load balancing berbasis kedekatan untuk mengarahkan traffic dari aplikasi ke endpoint secara optimal—misalnya, dengan meminimalkan waktu pulang pergi.
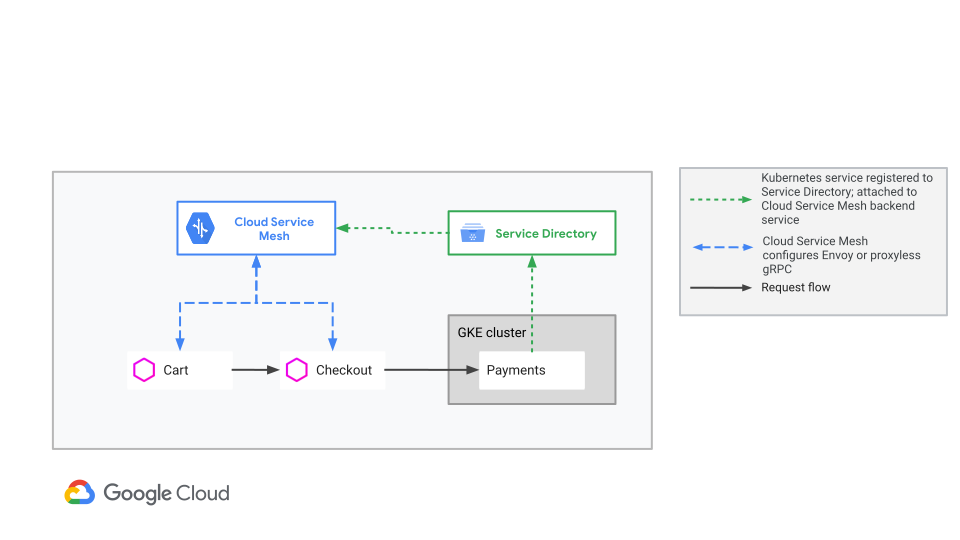
Saat Anda, sebagai konsumen, menggunakan Cloud Service Mesh dan melampirkan layanan backend ke layanan Direktori Layanan, overhead koordinasi lintas tim akan berkurang.
- Anda melampirkan layanan,
Payments, berdasarkan nama. Cloud Service Mesh membagikan informasi tentang layanan
Paymentskepada kliennya.- Misalnya, proxy sidecar yang berjalan di mesh layanan Anda kini mengetahui endpoint (misalnya
10.0.0.1:80) tempat layanan dapat dijangkau.
- Misalnya, proxy sidecar yang berjalan di mesh layanan Anda kini mengetahui endpoint (misalnya
Aplikasi Anda dapat memanggil layanan ini berdasarkan nama tanpa Anda atau aplikasi Anda perlu mengetahui apa pun tentang endpoint layanan eksternal. Dalam diagram, layanan ini adalah layanan
Payments.Saat produsen layanan memperbarui layanan eksternal (misalnya, mengubah endpoint-nya), Cloud Service Mesh akan mengambil update dan membagikannya secara lancar kepada kliennya.
Mengakses layanan dalam perimeter menggunakan titik ingress
Tim dapat mengelompokkan kumpulan layanan dalam perimeter Kontrol Layanan VPC dan mengekspos layanan tersebut melalui satu titik ingress. Titik ingress ini dapat didaftarkan ke Direktori Layanan dan disediakan untuk pengguna yang ingin mengakses layanan dalam perimeter. Untuk mengetahui informasi selengkapnya tentang perimeter Kontrol Layanan VPC, lihat Detail dan konfigurasi perimeter layanan.
Misalnya, tim membuat gateway ingress menggunakan Load Balancer Aplikasi internal yang mendistribusikan permintaan ke kumpulan layanan Kubernetes dalam cluster. Gateway ingress ini otomatis terdaftar sebagai layanan ke Direktori Layanan. Konsumen yang ingin mengakses layanan Kubernetes dapat mencari gateway ingress ini di Direktori Layanan. Konsumen kemudian dapat mengonfigurasi mesh Cloud Service Mesh untuk mengakses layanan dalam perimeter melalui gateway.
Menghubungkan layanan di seluruh domain
Anda mungkin memiliki layanan di domain yang berbeda yang perlu Anda hubungkan.
Menghubungkan layanan di seluruh organisasi
Anda mungkin menginginkan akses ke layanan yang dimiliki oleh organisasi lain, seperti Google API (misalnya, Cloud SQL) atau layanan terkelola pihak ketiga.
Direktori Layanan mendukung Private Service Connect. Saat Anda membuat endpoint Private Service Connect di jaringan, endpoint tersebut dapat didaftarkan sebagai layanan dengan Direktori Layanan. Anda kemudian dapat melampirkan layanan ini ke Cloud Service Mesh, sehingga klien mesh, seperti klien Envoy dan gRPC, serta gateway yang dikelola sendiri, seperti Apigee, dapat memanggil layanan ini.
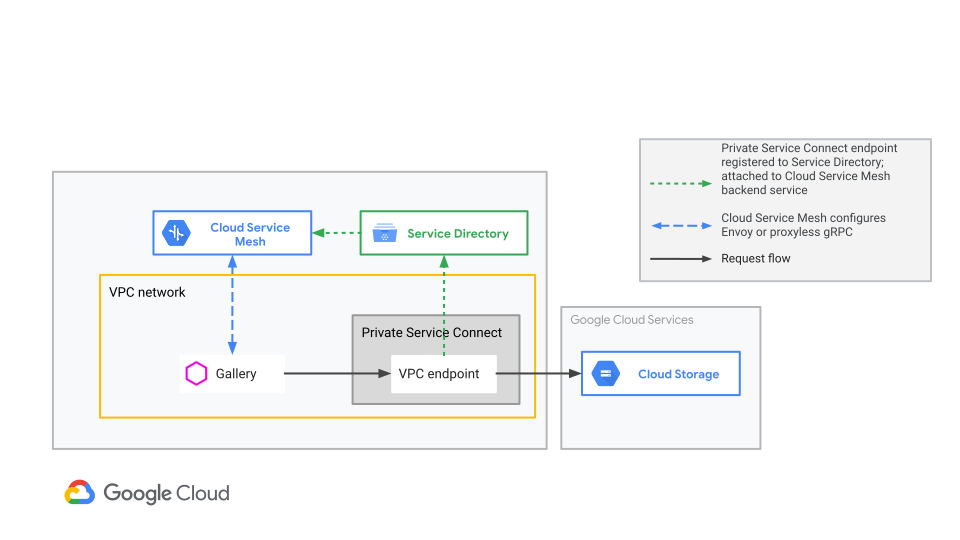
Contoh sebelumnya, menggunakan Cloud Storage, mengilustrasikan cara menggunakan Private Service Connect untuk memanggil Google API menggunakan endpoint di jaringan Virtual Private Cloud.
Menghubungkan layanan di seluruh jaringan VPC
Beberapa perusahaan menggunakan beberapa jaringan VPC sebagai bagian dari deployment mereka.Google Cloud Dalam kasus seperti itu, layanan di satu jaringan VPC mungkin perlu mengakses layanan di jaringan VPC lain. Anda dapat mengonfigurasi peering VPC untuk mengakses layanan di jaringan VPC lain, tetapi konfigurasi ini akan menimbulkan komplikasi jika ada rentang alamat IP yang tumpang-tindih antara jaringan yang di-peering.
Private Service Connect dapat membuat layanan di satu jaringan VPC dapat diakses oleh layanan di jaringan VPC lain secara aman dan pribadi, menggunakan satu endpoint IP:port.

Contoh tambahan di seluruh domain
Dua contoh sebelumnya mengilustrasikan kasus saat Anda mungkin perlu melintasi domain, tetapi ada banyak contoh tambahan. Misalnya, Anda membuat gateway yang berada di persimpangan dua Google Cloud region. Layanan di satu region dapat menjangkau layanan di region lain melalui gateway ini. Anda mendaftarkan gateway sebagai layanan di Direktori Layanan, lalu menggunakan gateway dengan Cloud Service Mesh seperti yang dijelaskan dalam dokumen ini.
Menerapkan kebijakan saat layanan diakses
Cloud Service Mesh mendukung kemampuan seperti pengelolaan traffic lanjutan yang dapat dikonfigurasi menggunakan kebijakan. Misalnya, Anda dapat menetapkan kebijakan duplikasi traffic sehingga setiap kali klien mengirim permintaan ke layanan backend tertentu, traffic juga akan dikirim ke layanan backend kedua.
Saat Anda mengikat layanan Direktori Layanan ke layanan backend Cloud Service Mesh, Anda dapat mengonfigurasi jenis kebijakan ini di Cloud Service Mesh. Proxy sidecar, proxy tengah atau edge, dan klien tanpa proxy akan mempelajari kebijakan ini dan menerapkannya.
Beberapa contoh:
- Pembagian traffic berbasis bobot—misalnya, antara dua layanan Direktori Layanan
- Duplikasi traffic—misalnya, ke layanan audit
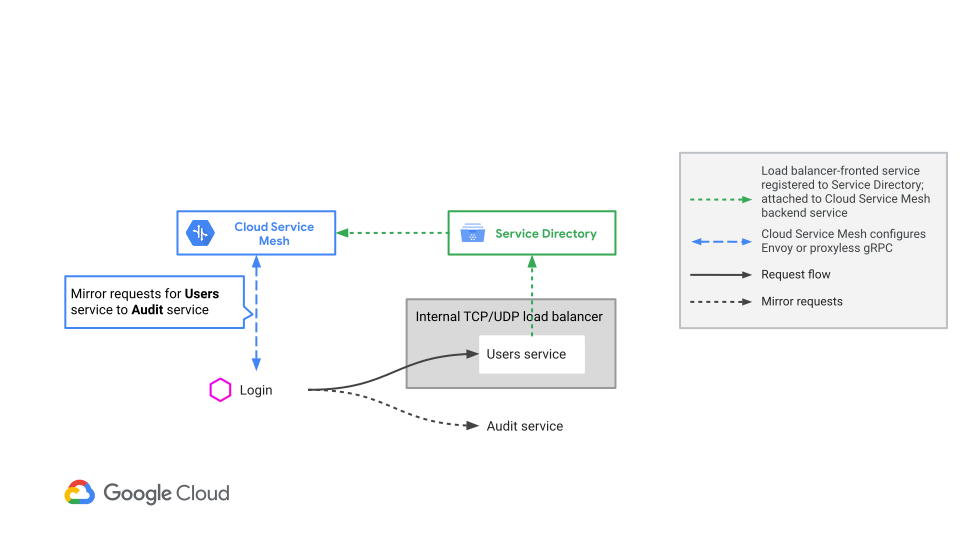
users diduplikasi ke layanan audit (klik untuk memperbesar)Dukungan untuk Cloud Service Mesh dan klien yang ada
Meskipun Cloud Service Mesh di-deploy di organisasi Anda, Anda mungkin memiliki klien yang tidak menggunakan Cloud Service Mesh. Misalnya, Anda mungkin perlu mengakses layanan dari mesin virtual yang bukan bagian dari mesh layanan.
Saat Anda mengikat layanan Direktori Layanan ke layanan backend Cloud Service Mesh, klien Cloud Service Mesh akan otomatis mendapatkan informasi terbaru tentang layanan tersebut. Klien Anda yang tidak menggunakan Cloud Service Mesh dapat mencari dan menggunakan informasi layanan di Direktori Layanan.
Batasan
Cloud Service Mesh tidak mendukung NEG FQDN (NEG INTERNET_FQDN_PORT) dalam integrasi Direktori Layanan.
Langkah berikutnya
- Pelajari cara menyiapkan integrasi.
- Untuk mengetahui informasi tentang observabilitas dengan integrasi ini, lihat Observabilitas dan proses debug dengan Direktori Layanan.