


Un gruppo di endpoint di rete (NEG) è una raccolta di endpoint di rete. Ogni endpoint in un NEG deve puntare a un indirizzo IP univoco dell'interfaccia di rete di una VM. Un endpoint di rete appartiene esattamente a un gruppo di endpoint di rete. Un singolo indirizzo IP non può essere utilizzato da più di un endpoint in un NEG. Tuttavia, un singolo indirizzo IP può essere utilizzato dagli endpoint in NEG diversi. Il seguente diagramma presenta una rappresentazione stilizzata di questo concetto. Nel diagramma, "indirizzo IP - 2" e "indirizzo IP - 3" sono indicati da endpoint di rete che si trovano in gruppi di endpoint di rete diversi.
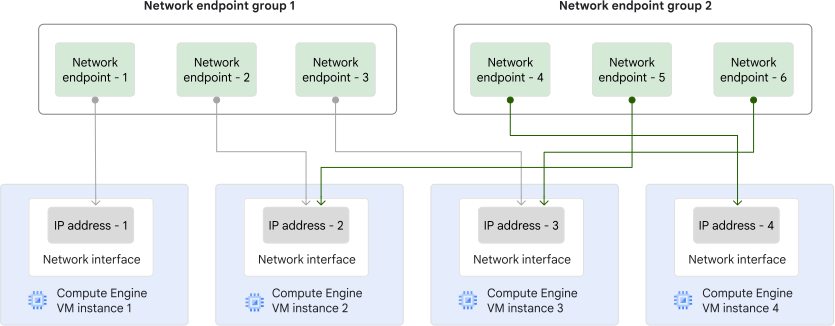
I NEG di zona sono risorse di zona che rappresentano raccolte di indirizzi IP o combinazioni di indirizzi IP e porte per le risorse Google Cloud all'interno di una singola subnet VPC. I NEG a livello di zona ti consentono di:
Instradare i pacchetti a qualsiasi interfaccia di rete di un'istanza VM, incluse interfacce diverse da
nic0. In questo modo puoi creare raggruppamenti logici di indirizzi IP e porte che rappresentano servizi software anziché intere VM.Crea un insieme flessibile di indirizzi IP univoci degli endpoint o di indirizzi IP e porte.
Esistono due tipi di NEG a livello di zona, a seconda del tipo di endpoint di rete che li compongono. I due tipi di NEG a livello di zona supportano casi d'uso e tipi di bilanciatore del carico diversi.
I NEG di zona con endpoint
GCE_VM_IPsono supportati come backend per i seguenti bilanciatori del carico:I NEG a livello di zona con endpoint
GCE_VM_IP_PORTsono supportati come backend per i seguenti bilanciatori del carico basati su proxy:
NEG con GCE_VM_IP endpoint
Questi NEG di zona contengono uno o più endpoint GCE_VM_IP, ciascuno con uno dei seguenti indirizzi IP:
- L'indirizzo IPv4 interno principale dell'interfaccia di rete di una VM di Compute Engine.
- Il primo indirizzo IPv6 (
/128) di un intervallo/96assegnato all'interfaccia di rete di una VM di Compute Engine.
Con un endpoint GCE_VM_IP, selezioni l'indirizzo IPv4 interno principale o il primo indirizzo IPv6 di un'interfaccia di rete, che fornisce un livello di granularità simile alla selezione diretta di un'interfaccia di rete.
Un endpoint GCE_VM_IP non può puntare a un indirizzo IP di un intervallo IPv4 alias.
L'interfaccia di rete a cui fa riferimento l'endpoint GCE_VM_IP deve trovarsi nella stessa subnet del NEG.
Come mostrato nella tabella seguente, gli endpoint GCE_VM_IP possono fare riferimento a un'interfaccia di rete di una VM il cui tipo di stack può essere solo IPv4, solo IPv6 o dual-stack.
Non puoi aggiungere un endpoint che sia contemporaneamente IPv4 e IPv6 (un endpoint a doppio stack) a un NEG a livello di zona GCE_VM_IP. In altre parole, puoi utilizzare un solo indirizzo IP quando crei un endpoint GCE_VM_IP.
| Endpoint di rete | Interfaccia di rete VM compatibile |
|---|---|
| Endpoint IPv4 (principale) | Interfaccia solo IPv4 |
| Endpoint IPv4 (principale) | Interfaccia dual-stack |
| Endpoint IPv6 (primo nell'intervallo) (anteprima) | Interfaccia solo IPv6 |
| Endpoint IPv6 (primo nell'intervallo) (anteprima) | Interfaccia dual-stack |
Poiché un endpoint GCE_VM_IP identifica un'interfaccia di rete, non puoi specificare una porta con un endpoint GCE_VM_IP.
Questi tipi di endpoint possono essere utilizzati solo come backend nei servizi di backend per i bilanciatori del carico di rete passthrough interni e i bilanciatori del carico di rete passthrough esterni regionali.
NEG con GCE_VM_IP_PORT endpoint
Questi NEG di zona contengono uno o più endpoint GCE_VM_IP_PORT, ciascuno con una delle seguenti combinazioni di indirizzi IP insieme alla porta di destinazione:
Indirizzo IPv4 principale + porta: l'indirizzo IPv4 interno principale di un'interfaccia di rete VM più un numero di porta di destinazione
Indirizzo IPv4 alias + porta: un indirizzo IPv4 interno dell'intervallo di indirizzi IP alias assegnato a un'interfaccia di rete della VM più un numero di porta di destinazione
Indirizzo IPv4 principale + qualsiasi indirizzo IPv6 + porta: l'indirizzo IPv4 interno principale di un'interfaccia di rete VM e qualsiasi indirizzo IPv6 (
/128) di un intervallo/96assegnato a un'interfaccia di rete VM più un numero di porta di destinazioneIndirizzo IPv4 alias + qualsiasi indirizzo IPv6 + porta: un indirizzo IPv4 interno dell'intervallo di indirizzi IP alias assegnato a un'interfaccia di rete VM e qualsiasi indirizzo IPv6 (
/128) di un intervallo/96assegnato a un'interfaccia di rete VM più un numero di porta di destinazioneIndirizzo IPv6 + porta: qualsiasi indirizzo IPv6 (
/128) di un intervallo/96assegnato a un'interfaccia di rete VM più un numero di porta di destinazione
Rispetto a un endpoint GCE_VM_IP, con un endpoint GCE_VM_IP_PORT puoi selezionare non solo l'indirizzo IP principale di un'interfaccia di rete, ma qualsiasi indirizzo IP, quindi il livello di granularità fornito da un endpoint GCE_VM_IP_PORT è maggiore rispetto alla semplice selezione di un'interfaccia di rete.
L'interfaccia di rete a cui fa riferimento l'endpoint GCE_VM_IP_PORT deve trovarsi nella stessa subnet del NEG. Se ometti un numero di porta da un endpointGCE_VM_IP_PORT, Google Cloud utilizza il numero di porta predefinito del NEG per l'endpoint.
Come mostrato nella tabella seguente, gli endpoint GCE_VM_IP_PORT possono fare riferimento a un'interfaccia di rete di una VM il cui tipo di stack può essere solo IPv4, solo IPv6 o dual-stack.
| Endpoint di rete | Interfaccia di rete VM compatibile |
|---|---|
| Endpoint IPv4 (principale o alias) | Interfaccia solo IPv4 |
| Endpoint IPv4 (principale o alias) | Interfaccia dual-stack |
Endpoint IPv6 (qualsiasi da un intervallo /96) (anteprima) |
Interfaccia solo IPv6 |
Endpoint IPv6 (qualsiasi da un intervallo /96) (anteprima) |
Interfaccia dual-stack |
Endpoint IPv4 (principale o alias) e IPv6 (qualsiasi da un intervallo Noto anche come endpoint dual-stack |
Interfaccia dual-stack |
Poiché questi backend NEG a livello di zona consentono di specificare indirizzi IP e porte,
puoi distribuire il traffico in modo granulare tra applicazioni o
container in esecuzione all'interno di istanze VM, ovvero il bilanciamento del carico nativo del container.
GKE utilizza gli endpoint GCE_VM_IP_PORT per:
Puoi creare bilanciatori del carico autogestiti che utilizzano NEG di zona i cui endpoint GCE_VM_IP_PORT sono gestiti da GKE.
Per saperne di più, consulta Bilanciamento del carico nativo del container tramite NEG di zona autonomi.
I bilanciatori del carico delle applicazioni e i bilanciatori del carico di rete proxy supportano i NEG di zona con endpoint GCE_VM_IP_PORT.
Specifiche degli endpoint
Quando crei un NEG, selezioni una zona, una rete e una subnet.
Se la rete selezionata è una rete VPC in modalità automatica, puoi omettere di specificare la subnet. Tuttavia, una subnet è ancora associata al NEG a livello di zona. Se specifichi una rete VPC in modalità automatica, ma non una subnet durante la creazione di un NEG a livello di zona, la subnet utilizzata è quella creata automaticamente nella regione che contiene la zona selezionata per il NEG a livello di zona.
Quando aggiungi un endpoint a un NEG, l'interfaccia di rete dell'istanza corrispondente deve trovarsi nella subnet del NEG. Se specifichi solo il nome dell'istanza, il sistema seleziona automaticamente l'interfaccia dell'istanza in quella subnet. Se specifichi anche un indirizzo IP, questo deve appartenere a quell'interfaccia specifica. Per le istanze multi-NIC, devi utilizzare un NEG associato alla subnet dell'interfaccia tramite la quale vuoi ricevere il traffico. In tutti i casi, il collegamento va a buon fine solo se l'interfaccia nella subnet del NEG è un'interfaccia di destinazione del bilanciatore del carico.
Il tipo di NEG a livello di zona che crei viene specificato quando crei il NEG (GCE_VM_IP o GCE_VM_IP_PORT). Questo determina i tipi di endpoint supportati dal NEG.
GCE_VM_IP NEG a livello di zona
All'interno di un determinato NEG, ogni endpoint GCE_VM_IP rappresenta effettivamente un'interfaccia di rete.
Per i NEG a livello di zona GCE_VM_IP deve essere soddisfatta la seguente condizione:
Devi specificare il nome della VM per ogni endpoint.
Ogni VM endpoint deve trovarsi nella stessa zona del NEG.
Ogni endpoint in un NEG
GCE_VM_IPdeve essere un indirizzo IP univoco. Un indirizzo IP endpoint univoco può essere utilizzato da più NEG.Ogni NEG
GCE_VM_IPè sempre associato a una rete e a una subnet. L'indirizzo IP di qualsiasi interfaccia di rete di un'istanza VM multi-NIC può essere aggiunto a un NEG, purché si trovi nella stessa subnet del NEG.Ogni NEG supporta fino al numero massimo di endpoint per NEG. Gli endpoint devono essere distribuiti tra tutte le VM univoche. Non è possibile posizionare più endpoint su una singola VM perché una VM non può avere più di un'interfaccia di rete associata alla stessa subnet.
Quando aggiungi un endpoint per un NEG GCE_VM_IP, puoi scegliere se specificare o meno l'indirizzo IP:
Se l'indirizzo IP è specificato, deve essere impostato sull'indirizzo IPv4 interno principale o sul primo indirizzo IPv6 (
/128) dell'interfaccia di rete della VM.Se ometti l'indirizzo IP, questo viene selezionato in base all'interfaccia di rete che si trova nella subnet del NEG. Se l'endpoint fa riferimento a un'interfaccia di rete solo IPv4 o a doppio stack, l'indirizzo IPv4 interno principale dell'interfaccia di rete della VM viene selezionato come indirizzo IP dell'endpoint. Se l'endpoint fa riferimento a un'interfaccia di rete solo IPv6, il primo indirizzo IPv6 (
/128) dell'interfaccia di rete della VM viene selezionato come indirizzo IP dell'endpoint.
GCE_VM_IP_PORT NEG a livello di zona
All'interno di un determinato NEG, ogni endpoint GCE_VM_IP_PORT può rappresentare non solo l'indirizzo IP principale di un'interfaccia di rete, ma qualsiasi indirizzo IP di un'interfaccia di rete.
Per i NEG a livello di zona GCE_VM_IP_PORT deve essere soddisfatta la seguente condizione:
Devi specificare il nome della VM per ogni endpoint.
Ogni VM endpoint deve trovarsi nella stessa zona del NEG.
Ogni endpoint nel NEG deve essere una combinazione univoca di indirizzo IP e porta. Una combinazione univoca di indirizzo IP e porta dell'endpoint può essere indicata da più di un NEG.
Ogni VM endpoint deve avere un'interfaccia di rete nella stessa rete VPC del NEG. Gli indirizzi IP degli endpoint devono essere associati alla stessa subnet specificata come NEG.
Ogni NEG supporta fino al numero massimo di endpoint per NEG. Gli endpoint possono essere distribuiti tra un numero di VM univoche o trovarsi tutti su una VM.
Quando aggiungi un endpoint per un NEG GCE_VM_IP_PORT, puoi scegliere di specificare un indirizzo IP e una porta, solo un indirizzo IP o nessuno dei due:
Se specifichi un indirizzo IP e una porta, l'indirizzo IP può essere un indirizzo IPv4, un indirizzo IPv6 o entrambi. La porta utilizzata è a tua scelta. Le diverse combinazioni di indirizzi IP e porte sono descritte nella sezione NEG con endpoint
GCE_VM_IP_PORTdi questo documento.L'indirizzo IPv4 può essere l'indirizzo IPv4 interno principale o un indirizzo IPv4 interno dell'intervallo di indirizzi IP alias nell'interfaccia di rete. L'indirizzo IPv6 può essere qualsiasi indirizzo IPv6 (
/128) di un intervallo/96assegnato a un'interfaccia di rete della VM. La porta utilizzata è a tua scelta.Se specifichi solo un indirizzo IP, questo può essere un indirizzo IPv4, un indirizzo IPv6 o entrambi. La porta utilizzata è il numero di porta predefinito del NEG per l'endpoint.
L'indirizzo IPv4 può essere l'indirizzo IPv4 interno principale o un indirizzo IPv4 interno dell'intervallo di indirizzi IP alias nell'interfaccia di rete. L'indirizzo IPv6 può essere qualsiasi indirizzo IPv6 (
/128) di un intervallo/96assegnato a un'interfaccia di rete VM. La porta utilizzata è il numero di porta predefinito del NEG per l'endpoint.Se ometti sia l'indirizzo IP sia la porta, l'indirizzo IP viene selezionato in base all'interfaccia di rete che si trova nella subnet del NEG. Se l'endpoint fa riferimento a un'interfaccia di rete solo IPv4 o a doppio stack, l'indirizzo IPv4 interno principale dell'interfaccia di rete della VM viene selezionato come indirizzo IP dell'endpoint. Se l'endpoint fa riferimento a un'interfaccia di rete solo IPv6, il primo indirizzo IPv6 (
/128) dell'interfaccia di rete della VM viene selezionato come indirizzo IP dell'endpoint.Per la porta, Google Cloud utilizza il numero di porta predefinito del NEG per l'endpoint.
Bilanciamento del carico con NEG di zona
I NEG di zona possono essere utilizzati come gruppi di backend collegati a un servizio di backend in un bilanciatore del carico. Quando utilizzi un NEG a livello di zona come gruppo di backend, gli altri gruppi di backend del servizio di backend devono essere NEG a livello di zona con lo stesso tipo di endpoint (tutti GCE_VM_IP o GCE_VM_IP_PORT). Non puoi utilizzare sia gruppi di istanze sia NEG a livello di zona come gruppi di backend nello stesso servizio di backend.
Puoi aggiungere lo stesso endpoint di rete a più di un NEG a livello di zona. Puoi anche utilizzare lo stesso NEG a livello di zona come backend per più di un servizio di backend.
I NEG di zona con endpoint GCE_VM_IP_PORT sono supportati dai bilanciatori del carico basati su proxy con le modalità di bilanciamento definite in Modalità di bilanciamento per i bilanciatori del carico delle applicazioni e Cloud Service Mesh e Modalità di bilanciamento per i bilanciatori del carico di rete proxy.
I NEG di zona con endpoint GCE_VM_IP sono supportati dai bilanciatori del carico di rete passthrough, con le modalità di bilanciamento definite in Modalità di bilanciamento per i bilanciatori del carico di rete passthrough.
Raggruppamento flessibile degli endpoint
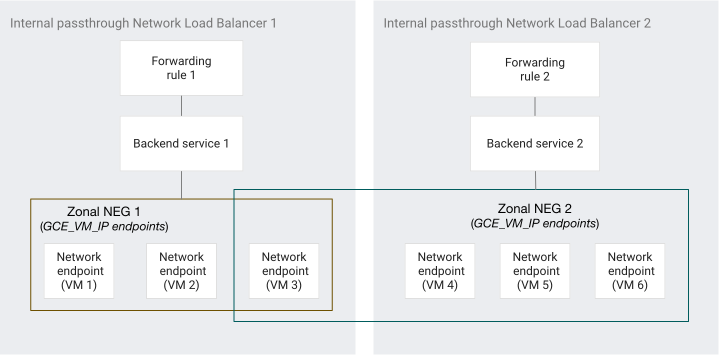
Come i gruppi di istanze, puoi utilizzare lo stesso NEG come backend per più bilanciatori del carico di rete passthrough. A differenza dei gruppi di istanze, un endpoint NEG può essere membro di più NEG e ciascuno di questi NEG può essere utilizzato come backend per uno o più bilanciatori del carico di rete passthrough. Rispetto ai gruppi di istanze, non hai il vincolo che un'istanza VM possa far parte di un solo gruppo di istanze.
La figura seguente mostra un'architettura di esempio di bilanciatore del carico di rete passthrough interno con una VM condivisa.
Interfacce di rete ed endpoint con bilanciamento del carico
I NEG di zona supportano la distribuzione del traffico con bilanciamento del carico alle vNIC nic0,
alle vNIC non nic0 e alle NIC dinamiche.
Per saperne di più, consulta Interfacce di destinazione del bilanciatore del carico.
Per informazioni sull'utilizzo dei NEG di zona con i bilanciatori del carico di rete passthrough, consulta i seguenti documenti:
GKE e NEG a livello di zona
GKE utilizza NEG a livello di zona con endpoint GCE_VM_IP e GCE_VM_IP_PORT:
GKE crea un NEG
GCE_VM_IPunivoco in ogni zona per ogni servizio LoadBalancer. Questi NEG contengono le VM dei nodi del cluster come endpoint, che GKE seleziona in base al valoreexternalTrafficPolicydel servizio e al numero di nodi nel cluster. Per saperne di più, consulta Raggruppamento dei nodi nel documento Informazioni sui servizi LoadBalancer.I controller gateway GKE e Ingress utilizzano i NEG
GCE_VM_IP_PORTper instradare il traffico direttamente ai pod (bilanciamento del carico nativo del container). Ogni endpoint in un NEGGCE_VM_IP_PORTcontiene l'indirizzo IP di un pod e la porta del container (targetPort). Il modo in cui GKE crea questi NEG dipende dalla risorsa Gateway o Ingress che utilizzi:Gateway interno ed esterno: GKE crea automaticamente i NEG
GCE_VM_IP_PORTper ogni servizio di riferimento. Consulta Informazioni sull'API Gateway.Ingress interno: GKE crea automaticamente i NEG
GCE_VM_IP_PORTper ogni servizio di riferimento. Consulta Configura Ingress per il bilanciatore del carico delle applicazioni interno.Ingress esterno: GKE crea NEG
GCE_VM_IP_PORTper ogni servizio di riferimento che include l'annotazionecloud.google.com/neg: '{"ingress": true}'. Consulta Configura Ingress per il bilanciatore del carico delle applicazioni esterno.
Puoi indicare a GKE di creare NEG
GCE_VM_IP_PORTautonomi e di mantenere i relativi endpoint dei pod in modo da poter collegare questi NEG come backend ai bilanciatori del carico delle applicazioni e ai bilanciatori del carico di rete proxy che gestisci autonomamente. Per saperne di più, consulta Bilanciamento del carico nativo del container tramite NEG di zona autonomi.
Limitazioni
- Non puoi utilizzare i NEG di zona con le reti legacy.
- La proprietà
default-portnon è supportata per i NEG a livello di zonaGCE_VM_IP.
Quote
- Per informazioni sulle quote dei NEG, ad esempio i NEG per progetto, i NEG per servizio di backend e gli endpoint per NEG, consulta la pagina delle quote di bilanciamento del carico.
Passaggi successivi
- Per informazioni sulla configurazione dei NEG a livello di zona, consulta Configura i gruppi di endpoint di rete a livello di zona.
- Per informazioni sull'utilizzo dei NEG di zona in Google Kubernetes Engine, consulta Bilanciamento del carico nativo del container tramite Ingress.