

שער NAT לתעבורת נתונים יוצאת ב-Google Distributed Cloud מאפשר לכם להקצות כתובת IP צפויה מראש לתעבורת נתונים יוצאת שנבחרה מאשכול משתמשים, באמצעות תרגום כתובת רשת (SNAT) של המקור. כך רשתות חיצוניות וחומות אש יכולות לזהות באופן מהימן בקשות מעומסי העבודה שלכם ולהוסיף אותן לרשימת ההיתרים. במאמר הזה מוסבר איך להפעיל את השער, לציין כתובות IP צפות וליצור כללי מדיניות של NAT לתעבורת נתונים יוצאת.
מבוא
לפעמים יש פודים שפועלים באשכול משתמש וצריכים לשלוח חבילות לרכיבים שפועלים בארגון, אבל מחוץ לאשכול. יכול להיות שתרצו לתכנן את הרכיבים החיצוניים האלה כך שיסננו את תנועת הרשת הנכנסת לפי קבוצה של כתובות IP ידועות של מקורות.
הנה כמה תרחישים:
יש לכם חומת אש לפני מסד נתונים שמאפשרת גישה רק לפי כתובת IP. והצוות שמנהל את חומת האש של מסד הנתונים שונה מהצוות שמנהל את אשכול המשתמשים.
עומסי עבודה באשכול המשתמשים צריכים לגשת ל-API של צד שלישי דרך האינטרנט. מטעמי אבטחה, ספק ה-API מאמת את התנועה ונותן לה הרשאה באמצעות כתובת ה-IP בתור הזהות.
שער NAT לתעבורת נתונים יוצאת מאפשר לכם לשלוט באופן מדויק בכתובות ה-IP של המקור שמשמשות לתנועה ברשת שיוצאת מאשכול.
איך פועל שער NAT לתעבורת נתונים יוצאת
בדרך כלל, כש-Pod שולח חבילה מחוץ לאשכול, החבילה מתורגמת באמצעות SNAT עם כתובת ה-IP של הצומת שבו ה-Pod פועל.
כשיש שער NAT לתעבורת נתונים יוצאת, אפשר לציין שחבילות נתונים יוצאות מסוימות יישלחו קודם לצומת שער ייעודי. ממשק הרשת בצומת השער מוגדר עם שתי כתובות IP: כתובת ה-IP הראשית וכתובת ה-IP של מקור התעבורה היוצאת.
כשמנה נבחרת לשימוש בשער ה-NAT לתעבורת נתונים יוצאת, המנה יוצאת מהאשכול מצומת השער ומתורגמת באמצעות SNAT עם כתובת ה-IP של מקור תעבורת הנתונים היוצאת שמוגדרת בממשק הרשת.
התרשים הבא ממחיש את זרימת החבילות:
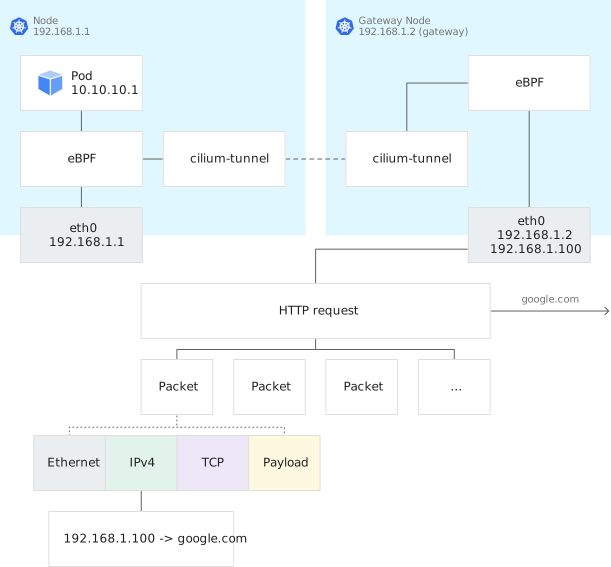
בתרשים הקודם אפשר לראות את הזרימה של חבילה שנשלחת מה-Pod.
בצומת עם כתובת ה-IP 192.168.1.1, Pod עם כתובת ה-IP 10.10.10.1 יוצר חבילת נתונים יוצאת.
החבילה תואמת לכלל תעבורת נתונים יוצאת, ולכן היא מועברת לצומת השער.
צומת השער משנה את כתובת ה-IP של המקור ל-192.168.1.100 ושולח את חבילת הנתונים אל מחוץ לאשכול.
תנועת החזרה חוזרת לצומת השער עם היעד 192.168.1.100.
צומת השער משתמש ב-conntrack כדי לשנות את כתובת ה-IP של היעד ל-10.10.10.1.
המערכת מתייחסת לחבילה כתעבורת נתונים בתוך האשכול, מעבירה אותה לצומת המקורי ומחזירה אותה ל-Pod המקורי.
תפקידים
הנושא הזה מתייחס לשתי פרסונות:
אדמין של אשכול. האדמין יוצר אשכול משתמשים ומציין כתובות IP צפות לשימוש של Anthos Network Gateway.
מפתח. האדם הזה מריץ עומסי עבודה באשכול המשתמש ויוצר מדיניות תעבורת נתונים יוצאת.
הפעלת שער NAT לתעבורת נתונים יוצאת
הקטע הזה מיועד לאדמינים של אשכולות.
כדי להגדיר שער NAT לתעבורת נתונים יוצאת, משתמשים בשדות enableDataplaneV2 ו-advancedNetworking בקובץ התצורה של אשכול המשתמשים, ויוצרים אובייקט אחד או יותר מסוג NetworkGatewayGroup.
בקובץ התצורה של האשכול, מגדירים את השדות האלה לערך true:
enableDataplaneV2: true
...
advancedNetworking: true
ציון כתובות IP צפות
הקטע הזה מיועד לאדמינים של אשכולות.
בוחרים קבוצה של כתובות IP שבהן רוצים להשתמש ככתובות מקור לתעבורת נתונים יוצאת. הכתובות האלה נקראות כתובות IP צפות, כי Network Gateway Group מקצה אותן, לפי הצורך, לממשקי הרשת של הצמתים שנבחרו לשמש כשערי יציאה.
כתובות ה-IP הצפות צריכות להיות באותה רשת משנה כמו כתובות ה-IP של הצמתים.
קבוצת כתובות ה-IP הצפות לא יכולה לחפוף לקבוצת כתובות ה-IP שציינתם לצמתים.
לדוגמה, נניח שלתת-רשת יש את טווח הכתובות 192.168.1.0/24. נניח שבחרתם להשתמש בכתובות 192.168.1.1 עד 192.168.1.99 לצמתים. אז תוכלו להשתמש בכתובות 192.168.1.100 עד 192.168.1.104 ככתובות IP צפות.
יצירת אובייקט NetworkGatewayGroup
הקטע הזה מיועד לאדמינים של אשכולות.
דוגמה למניפסט של אובייקט NetworkGatewayGroup:
kind: NetworkGatewayGroup
apiVersion: networking.gke.io/v1
metadata:
  namespace: kube-system
  name: default
spec:
  floatingIPs:
  - 192.168.1.100
  - 192.168.1.101
  - 192.168.1.102
  - 192.168.1.103
  - 192.168.1.104
מחליפים את המערך floatingIPs בכתובות ה-IP הצפות, ושומרים את המניפסט בקובץ בשם my-ngg.yaml.
יוצרים את האובייקט NetworkGatewayGroup:
kubectl --kubeconfig USER_CLUSTER_KUBECONFIG apply -f my-ngg.yaml
דוגמה למדיניות NAT לתעבורת נתונים יוצאת
הקטע הזה מיועד למפתחים.
דוגמה למשאב בהתאמה אישית של EgressNATPolicy:
kind: EgressNATPolicy
apiVersion: networking.gke.io/v1
metadata:
  name: alice-paul
spec:
  sources:
  - namespaceSelector:
      matchLabels:
        user: alice
    podSelector:
      matchLabels:
        role: frontend
  - namespaceSelector:
      matchLabels:
        user: paul
    podSelector:
      matchLabels:
        role: frontend
  action: SNAT
  destinations:
  - cidr: 8.8.8.0/24
  gatewayRef:
    name: default
    namespace: kube-system
במניפסט שלמעלה, אנחנו רואים:
Pod הוא מועמד ל-NAT יוצא אם הוא עומד באחד מהתנאים הבאים:
ל-Pod יש את התווית
role: frontend, וה-Pod נמצא במרחב שמות עם התוויתuser: alice.ל-Pod יש את התווית
role: frontend, וה-Pod נמצא במרחב שמות עם התוויתuser: paul.
תנועה מ-Pod מועמד לכתובת בטווח 8.8.8.0/24 נשלחת לשער ה-NAT של תעבורת הנתונים היוצאת.
הקטע
gatewayRefקובע את כתובת ה-IP של מקור תעבורת הנתונים היוצאת. המשאב המותאם אישית EgressNATPolicy משתמש בערכיםgatewayRef.nameו-gatewayRef.namespaceכדי למצוא אובייקט NetworkGatewayGroup. המדיניות משתמשת באחת מכתובות ה-IP הצפות של NetworkGatewayGroup ככתובת ה-IP של המקור לתעבורת הנתונים היוצאת. אם יש כמה כתובות IP צפות ב-NetworkGatewayGroup התואם, המדיניות משתמשת בכתובת ה-IP הראשונה ברשימהfloatingIPsומתעלמת מכל כתובות ה-IP האחרות. אם יש שדות לא חוקיים בקטעgatewayRef, לא תהיה אפשרות להחיל את האובייקט EgressNATPolicy.
יצירת אובייקט EgressNATPolicy
יוצרים מניפסט EgressNATPolicy משלכם. מגדירים את metadata.name להיות "my-policy".
שומרים את המניפסט בקובץ בשם my-policy.yaml.
יוצרים את האובייקט EgressNATPolicy:
kubectl apply --kubeconfig USER_CLUSTER_KUBECONFIG -f my-policy.yaml
הצגת מידע על מדיניות ה-NAT לתעבורת נתונים יוצאת
כדי לראות את הפרטים של מדיניות ה-NAT לתעבורת נתונים יוצאת ואת האובייקטים של NetworkGatewayGroup במרחב השמות kube-system, מריצים את הפקודות הבאות:
kubectl --kubeconfig USER_CLUSTER_KUBECONFIG get egressnatpolicy my-policy --output yaml

kubectl --kubeconfig USER_CLUSTER_KUBECONFIG get networkgatewaygroup --namespace kube-system --output yaml

kubectl --kubeconfig USER_CLUSTER_KUBECONFIG describe egressnatpolicy my-policy
סדר הפעולות
מדיניות NAT לתעבורת נתונים יוצאת תואמת לממשקי API של מדיניות רשת ב-Kubernetes. מדיניות רשת ב-Kubernetes נבדקת לפני מדיניות ה-NAT של תעבורת הנתונים היוצאת. אם מדיניות הרשת ב-Kubernetes קובעת שצריך להשמיט חבילה, החבילה מושמטת בלי קשר למדיניות ה-NAT של תעבורת הנתונים היוצאת.
כמה כללי מדיניות של תעבורת נתונים יוצאת
כפי שמתואר למעלה, כל EgressNATPolicy משתמש בכתובת ה-IP הראשונה ברשימה floatingIPs מ-NetworkGatewayGroup שתואמת ל-gatewayRef.name ול-gatewayRef.namespace. אם אתם יוצרים כמה כללי מדיניות ומתכוונים להשתמש בכתובות IP שונות, אתם צריכים ליצור כמה אובייקטים של NetworkGatewayGroup ולהפנות אליהם בהתאמה. אם יוצרים כמה כללי מדיניות, האובייקט gatewayRef חייב להיות ייחודי לכל מדיניות.
כל משאב NetworkGatewayGroup חייב להכיל כתובות IP צפות ייחודיות.
כדי להגדיר כמה אובייקטים של EgressNATPolicy שישתמשו באותה כתובת IP, צריך להשתמש באותם gatewayRef.name ו-gatewayRef.namespace לשניהם.
כדי להגדיר כמה כללי מדיניות תעבורת נתונים יוצאת וכמה אובייקטים של שערים:
יוצרים אובייקטים של שער במרחב השמות
kube-systemכדי לנהל כל כתובת IP צפה. בדרך כלל, לכל מדיניות תעבורת נתונים יוצאת צריך להיות אובייקט שער תואם כדי להבטיח שכתובת ה-IP הנכונה תוקצה.ואז מאמתים כל אובייקט שער באמצעות
kubectlכדי לקבל את סטטוס ההקצאה של כתובות ה-IP הצפות:kind: NetworkGatewayGroup apiVersion: networking.gke.io/v1 metadata: namespace: kube-system name: gateway1 spec: floatingIPs: - 192.168.1.100 status: ... floatingIPs: 192.168.1.100: worker1 --- kind: NetworkGatewayGroup apiVersion: networking.gke.io/v1 metadata: namespace: kube-system name: gateway2 spec: floatingIPs: - 192.168.1.101 status: ... floatingIPs: 192.168.1.101: worker2 --- kind: NetworkGatewayGroup apiVersion: networking.gke.io/v1 metadata: namespace: kube-system name: gateway3 spec: floatingIPs: - 192.168.1.102 status: ... floatingIPs: 192.168.1.102: worker1יוצרים כמה כללי מדיניות שמתייחסים לאובייקטים של השער, כמו
gateway1שנוצר בשלב הקודם:kind: EgressNATPolicy apiVersion: networking.gke.io/v1 metadata: name: egresspolicy1 spec: ... gatewayRef: name: gateway1 namespace: kube-system --- kind: EgressNATPolicy apiVersion: networking.gke.io/v1 metadata: name: egresspolicy2 spec: ... gatewayRef: name: gateway2 namespace: kube-system --- kind: EgressNATPolicy apiVersion: networking.gke.io/v1 metadata: name: egresspolicy3 spec: ... gatewayRef: name: gateway3 namespace: kube-system
(אופציונלי) מציינים את הצמתים שבהם רוצים להציב כתובות IP צפות
NetworkGatewayGroup משאבים תומכים בבוררי צמתים. כדי לציין קבוצת משנה של צמתים שנחשבים לאירוח של כתובת IP צפה, אפשר להוסיף את בורר הצמתים לאובייקט NetworkGatewayGroup, כמו שמוצג בדוגמה הבאה:
kind: NetworkGatewayGroup
apiVersion: networking.gke.io/v1
metadata:
  namespace: cluster-cluster1
  name: default
spec:
  floatingIPs:
  - 192.168.1.100
  - 192.168.1.101
  - 192.168.1.102
  nodeSelector:
    node-type: "egressNat"
בורר הצמתים מתאים לצמתים שיש להם את התווית שצוינה, ורק הצמתים האלה נלקחים בחשבון לאירוח של כתובת IP צפה. אם מציינים כמה בוררים, הלוגיקה שלהם מצטברת, כך שצומת צריך להתאים לכל תווית כדי שיוכל לארח כתובת IP צפה. אם אין הרבה צמתים עם תוויות תואמות, בורר צמתים יכול להפחית את איכויות הזמינות הגבוהה (HA) של מיקום כתובת ה-IP הצפה.