


本文說明如何為 Gemini Notebook Enterprise 啟用 Model Armor。Model Armor 是一項 Google Cloud 服務,可主動篩選透過 Gemini Notebook Enterprise 提供的提示和回覆,提升 AI 應用程式的安全性。這有助於防範各種風險,並確保落實負責任的 AI 做法。Gemini Notebook Enterprise 支援 Model Armor,無須額外付費。
Model Armor 不會移除或變更個人識別資訊 (PII),也不會遮蓋私密資料。不過,如果回覆內容觸發 Sensitive Data Protection 偵測器,Gemini Notebook Enterprise 就會封鎖該回覆。
Model Armor 對使用者查詢或 Gemini Notebook Enterprise 回覆中潛在問題的回應,會受到範本強制執行類型控管。
如果強制執行類型為「檢查並封鎖」,Gemini Notebook Enterprise 會封鎖要求並顯示錯誤訊息。使用控制台建立 Model Armor 範本時,這是預設的強制執行類型。
如果強制執行類型為「僅檢查」,Gemini Notebook Enterprise 就不會封鎖要求或回應。
詳情請參閱「定義強制執行類型」。
事前準備
請確認您和服務帳戶已獲派必要角色:
如要在 Gemini Notebook Enterprise 中啟用 Model Armor,您需要「Gemini Enterprise 管理員」(
roles/discoveryengine.agentspaceAdmin) 角色。如要建立 Model Armor 範本,您需要「Model Armor 管理員」 (
roles/modelarmor.admin) 角色。如要呼叫 Model Armor API,您需要「Model Armor 使用者」角色 (
roles/modelarmor.user)。如果 Model Armor 範本與 Gemini Notebook Enterprise 中的筆記本位於不同專案,範本的專案必須將Model Armor 使用者角色 (
roles/modelarmor.user) 授予筆記本的服務帳戶。服務帳戶 ID 為service-PROJECT_NUMBER@gcp-sa-discoveryengine.iam.gserviceaccount.com,其中PROJECT_NUMBER是 Gemini Notebook Enterprise 執行個體的專案編號。
建立 Model Armor 範本
您可以為使用者提示和助理的回覆建立並使用相同的 Model Armor 範本,也可以建立兩個不同的 Model Armor 範本。詳情請參閱「建立及管理 Model Armor 範本」。
為 Gemini Notebook Enterprise 建立 Model Armor 範本時,請考慮下列設定:
您可以在一個專案中集中建立 Model Armor 範本,並在不同專案中重複使用。如果使用跨專案範本,請確保已按照「事前準備」一節所述,設定跨專案權限。
在「Regions」(區域) 欄位中選取「Multi-region」(多區域)。下表說明如何將 Model Armor 範本區域對應至 Gemini Notebook Enterprise 區域:
Gemini Notebook Enterprise 多區域 Model Armor 多區域 全球 - 美國 (多個美國地區)
- 歐盟 (多個歐盟區域)
美國 (多個美國地區) 美國 (多個美國地區) 歐盟 (多個歐盟區域) 歐盟 (多個歐盟區域) Google 不建議在 Gemini Notebook Enterprise 的 Model Armor 範本中設定 Cloud Logging。這項設定可能會將敏感資料公開給具有私密記錄檢視者 (
roles/logging.privateLogViewer) IAM 角色的使用者。請改用下列選項:如要記錄透過 Model Armor 範本傳輸的資料,可以將記錄重新導向至 BigQuery 等安全儲存空間,這類儲存空間提供更嚴格的存取控制。詳情請參閱「將記錄檔轉送至支援的目的地」。
您可以設定「資料存取」稽核記錄,分析及回報 Model Armor 生成的要求和回應篩選結果。詳情請參閱「設定稽核記錄」。
使用 Model Armor 範本設定 Gemini Notebook Enterprise
下列步驟說明如何將 Model Armor 範本新增至 Gemini Notebook Enterprise。
REST
如要將 Model Armor 範本新增至 Gemini Notebook Enterprise,請執行下列指令:
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "X-Goog-User-Project: PROJECT_ID" \
"https://ENDPOINT_LOCATION-discoveryengine.googleapis.com/v1alpha/projects/PROJECT_NUMBER?update_mask=customerProvidedConfig" \
-d '{
  "customerProvidedConfig": {
    "notebooklmConfig": {
      "modelArmorConfig": {
        "userPromptTemplate": "QUERY_PROMPT_TEMPLATE",
        "responseTemplate": "RESPONSE_PROMPT_TEMPLATE"
      }
    }
  }
}'
更改下列內容:
PROJECT_ID:專案的 ID。PROJECT_NUMBER: Google Cloud 專案的編號。ENDPOINT_LOCATION:API 要求適用的多區域。請指定下列其中一個值:us適用於美國多區域eu代表歐盟多區域global適用於全域位置
QUERY_PROMPT_TEMPLATE:您建立的 Model Armor 範本的資源名稱。如要取得「資源名稱」,請按照「查看 Model Armor 範本」一文中的步驟操作,並複製「資源名稱」值。
RESPONSE_PROMPT_TEMPLATE:您建立的 Model Armor 範本資源名稱。您可以使用在相同專案中建立的 Model Armor 範本,也可以使用其他專案的範本。
測試是否已啟用 Model Armor 範本
設定 Model Armor 範本後,請測試 Gemini Notebook Enterprise 是否會根據 Model Armor 篩選器中設定的信賴度,主動篩選及封鎖使用者提示詞和回覆。
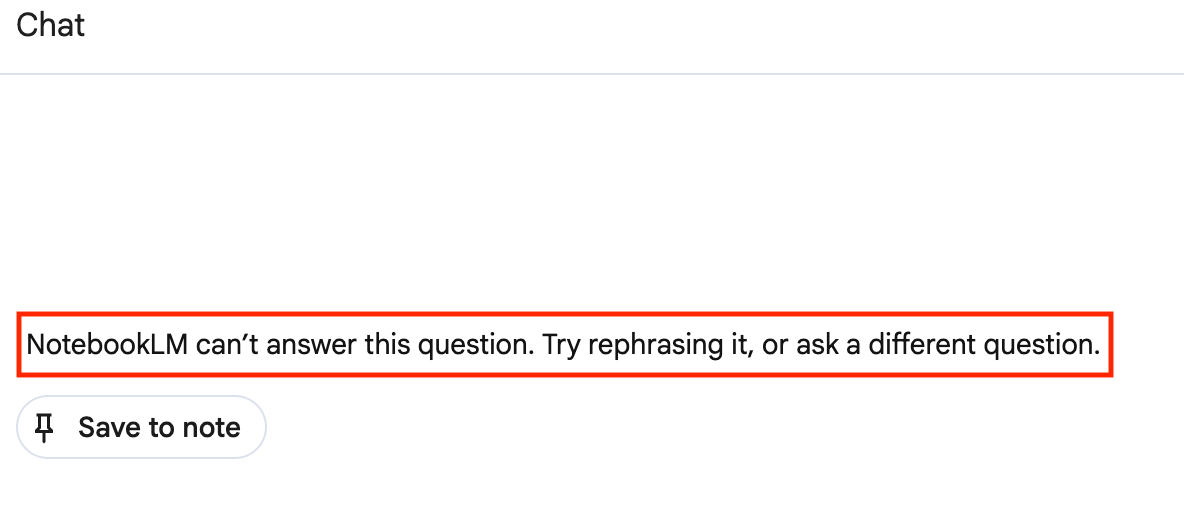
如果 Model Armor 範本設定為檢查並封鎖違反政策的要求,系統會顯示下列政策違規訊息:
控制台
舉例來說,您看到以下違反政策的訊息:
REST
包含下列項目的 JSON 回應:
例如:json
"answer.state": "SKIPPED",
"answer.assist_skipped_reasons": "CUSTOMER_POLICY_VIOLATION_REASON"
從 Gemini Notebook Enterprise 移除 Model Armor 範本
如要從 Gemini Notebook Enterprise 移除 Model Armor 範本,請執行下列指令:
REST
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "X-Goog-User-Project: PROJECT_ID" \
"https://ENDPOINT_LOCATION-discoveryengine.googleapis.com/v1alpha/projects/PROJECT_NUMBER?update_mask=customerProvidedConfig" \
-d '{
  "customerProvidedConfig": {
    "notebooklmConfig": {
      "modelArmorConfig": {}
    }
  }
}'
更改下列內容:
PROJECT_ID:專案的 ID。PROJECT_NUMBER: Google Cloud 專案的編號。ENDPOINT_LOCATION:API 要求適用的多區域。請指定下列其中一個值:us適用於美國多區域eu代表歐盟多區域global適用於全域位置
使用 Model Armor 的注意事項
在 Gemini Notebook Enterprise 中使用 Model Armor 時,請注意下列事項:
| 去識別化和遮蓋 |
當 Model Armor 使用 Sensitive Data Protection 範本掃描提示詞或回覆時,Model Armor 會檢查內容是否符合範本中定義的偵測工具條件。雖然 Sensitive Data Protection 支援根據範本設定進行去識別化,但 Model Armor 不會將去識別化或遮蓋的資料傳回 Gemini Notebook Enterprise。如果內容觸發 Sensitive Data Protection 的任何偵測器,且強制執行類型為 INSPECT_AND_BLOCK,Gemini Notebook Enterprise 會封鎖要求或回覆,而不是去識別化。 |
|---|---|
| 詞元數量上限和配額 | 雖然搭配 Gemini Notebook Enterprise 使用 Model Armor 時沒有直接的權杖限制,但 Model Armor 評估的總輸送量仍會間接受到 Gemini Enterprise 系統配額和 Model Armor API 速率限制的影響。 |
| 服務水準協議 | Gemini Notebook Enterprise 提供服務水準協議。如果 Gemini Notebook Enterprise 設定為使用 Model Armor,無論是使用「fail-open」或「fail-closed」模式,遭封鎖的查詢都不會計入服務等級協議違規事項。 |
| 法規遵循 | Gemini Notebook Enterprise 和 Model Armor 都通過多項法規認證。如果同時使用這兩項產品,有效的法規遵循認證會是兩項產品的共同子集。請查看這兩項產品的法規遵循認證,確認是否符合您的法規要求。 |
| 文件審查 | 如果 Model Armor 範本已設定為篩選使用者提示或回覆,系統會在要求中傳送從來源擷取的篩選後文件文字。不過,系統不會篩選文件中嵌入的圖片。如需支援的文件類型清單,請參閱「文件篩選」。 |
設定稽核記錄
Model Armor 會記錄資料存取稽核記錄,您可以使用這些記錄分析要求和回覆的篩選結果。這些記錄不含使用者查詢或 Gemini Notebook Enterprise 的回覆,因此可安心用於報表和分析。詳情請參閱「Model Armor 的稽核記錄」。
如要存取這些記錄,您必須具備「私密記錄檢視者」(roles/logging.privateLogViewer) IAM 角色。
啟用資料存取稽核記錄
如要啟用資料存取稽核記錄,請按照下列步驟操作:
在 Google Cloud 控制台中,依序前往「IAM & Admin」(IAM 與管理) >「Audit Logs」(稽核記錄)。
選取「Model Armor API」。
在「權限類型」部分,選取「資料讀取」權限類型。
按一下 [儲存]。
檢查資料存取稽核記錄
如要檢查資料存取稽核記錄,請按照下列步驟操作:
前往 Google Cloud 控制台的「Logs Explorer」。
在記錄中搜尋下列方法名稱:
google.cloud.modelarmor.v1.ModelArmor.SanitizeUserPrompt查看已篩選的使用者要求。google.cloud.modelarmor.v1.ModelArmor.SanitizeModelResponse查看已篩選的回覆。