


במאמר הזה מוסבר איך להפעיל את Model Armor ב-Gemini Notebook Enterprise. הגנה מוגברת על המודל הוא Google Cloud שירות שמשפר את האבטחה והבטיחות של אפליקציות ה-AI שלכם על ידי סינון יזום של ההנחיות והתשובות שמתקבלות באמצעות Gemini Notebook Enterprise. כך אפשר להגן על המשתמשים מפני סיכונים שונים, וליישם שיטות לפיתוח אחראי של AI. הגנה מוגברת על המודל נתמכת ב-Gemini Notebook Enterprise ללא עלות נוספת.
Model Armor לא מסיר או משנה פרטים אישיים מזהים (PII) ולא מסתיר נתונים רגישים. עם זאת, Gemini Notebook Enterprise חוסם כל תשובה שמפעילה גלאים של Sensitive Data Protection.
התשובה של Model Armor לבעיות פוטנציאליות בשאילתות של משתמשים או בתשובות מ-Gemini Notebook Enterprise כפופה לסוג האכיפה של התבנית.
אם סוג האכיפה הוא בדיקה וחסימה, Gemini Notebook Enterprise חוסם את הבקשה ומציג הודעת שגיאה. זהו סוג האכיפה שמוגדר כברירת מחדל כשיוצרים תבנית של הגנה מוגברת על המודל באמצעות המסוף.
אם סוג האכיפה הוא בדיקה בלבד, Gemini Notebook Enterprise לא חוסם את הבקשות או התשובות.
מידע נוסף זמין במאמר בנושא הגדרת סוג האכיפה.
לפני שמתחילים
מוודאים שהתפקידים הנדרשים הוקצו לכם ולחשבון השירות:
כדי להפעיל את הגנה מוגברת על המודל ב-Gemini Notebook Enterprise, צריך להיות לכם התפקיד אדמין של Gemini Enterprise (
roles/discoveryengine.agentspaceAdmin).כדי ליצור את התבניות של הגנה מוגברת על המודל, צריך להיות לכם התפקיד אדמין של הגנה מוגברת על המודל (
roles/modelarmor.admin).כדי להפעיל את ממשקי ה-API של הגנה מוגברת על המודל, צריך להקצות את התפקיד משתמש הגנה מוגברת על המודל (
roles/modelarmor.user).אם תבנית הגנה מוגברת על המודל נמצאת בפרויקט אחר מזה של המחברת ב-Gemini Notebook Enterprise, בפרויקט של התבנית צריך להעניק את התפקיד משתמש ב-Model Armor (
roles/modelarmor.user) לחשבון השירות של המחברת. מזהה חשבון השירות הואservice-PROJECT_NUMBER@gcp-sa-discoveryengine.iam.gserviceaccount.com, כאשרPROJECT_NUMBERהוא מספר הפרויקט של מופע Gemini Notebook Enterprise.
יצירת תבנית של הגנה מוגברת על המודל
אתם יכולים ליצור תבנית Model Armor אחת ולהשתמש בה להנחיות של משתמשים ולתשובות של העוזר הדיגיטלי, או ליצור שתי תבניות Model Armor נפרדות. מידע נוסף זמין במאמר בנושא יצירה וניהול של תבניות הגנה מוגברת על המודל.
כשיוצרים תבנית הגנה מוגברת על המודל ל-Gemini Notebook Enterprise, כדאי לשקול את ההגדרות האלה:
אפשר ליצור תבניות של Model Armor באופן מרכזי בפרויקט אחד ולעשות בהן שימוש חוזר בפרויקטים שונים. אם משתמשים בתבנית חוצת-פרויקטים, צריך לוודא שההרשאות חוצות-הפרויקטים מוגדרות כמו שמתואר בקטע לפני שמתחילים.
בוחרים באפשרות Multi-region בשדה Regions. בטבלה הבאה מוסבר איך למפות אזורים בתבנית הגנה מוגברת על המודל לאזורים ב-Gemini Notebook Enterprise:
Gemini Notebook Enterprise multi-region הגנה מוגברת על המודל במספר אזורים עולמי - ארצות הברית (מספר אזורים בארצות הברית)
- האיחוד האירופי (מספר אזורים באיחוד האירופי)
ארצות הברית (מספר אזורים בארצות הברית) ארצות הברית (מספר אזורים בארצות הברית) האיחוד האירופי (מספר אזורים באיחוד האירופי) האיחוד האירופי (מספר אזורים באיחוד האירופי) Google לא ממליצה להגדיר את Cloud Logging בתבנית הגנה מוגברת על המודל ל-Gemini Notebook Enterprise. ההגדרה הזו עלולה לחשוף מידע אישי רגיש למשתמשים עם תפקיד IAM של צפייה ביומנים פרטיים (
roles/logging.privateLogViewer). במקום זאת, אפשר לנסות את האפשרויות הבאות:אם אתם צריכים לרשום ביומן את הנתונים שעוברים דרך תבנית Model Armor, אתם יכולים לנתב מחדש את היומנים לאחסון מאובטח כמו BigQuery, שמציע אמצעי בקרה מחמירים יותר על הגישה. מידע נוסף זמין במאמר ניתוב יומנים ליעדים נתמכים.
אתם יכולים להגדיר יומני ביקורת של גישה לנתונים כדי לנתח את תוצאות הבדיקה של הבקשות והתשובות שנוצרו על ידי Model Armor ולדווח עליהן. מידע נוסף מופיע במאמר הגדרת יומני ביקורת.
הגדרת Gemini Notebook Enterprise באמצעות תבניות של הגנה מוגברת על המודל
בשלבים הבאים מוסבר איך להוסיף את תבניות Model Armor ל-Gemini Notebook Enterprise.
REST
כדי להוסיף את תבניות Model Armor ל-Gemini Notebook Enterprise, מריצים את הפקודה הבאה :
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "X-Goog-User-Project: PROJECT_ID" \
"https://ENDPOINT_LOCATION-discoveryengine.googleapis.com/v1alpha/projects/PROJECT_NUMBER?update_mask=customerProvidedConfig" \
-d '{
  "customerProvidedConfig": {
    "notebooklmConfig": {
      "modelArmorConfig": {
        "userPromptTemplate": "QUERY_PROMPT_TEMPLATE",
        "responseTemplate": "RESPONSE_PROMPT_TEMPLATE"
      }
    }
  }
}'
מחליפים את מה שכתוב בשדות הבאים:
-
PROJECT_ID: מזהה הפרויקט. -
PROJECT_NUMBER: מספר הפרויקט ב- Google Cloud . -
ENDPOINT_LOCATION: האזור הרב-אזורי של בקשת ה-API. מציינים אחד מהערכים הבאים:-
usלאזור עם מספר אזורים בארה"ב -
euלאזור עם מספר אזורים באיחוד האירופי globalלמיקום הגלובלי
-
QUERY_PROMPT_TEMPLATE: שם המשאב של תבניות Model Armor שיצרתם.כדי לקבל את שם המשאב, פועלים לפי השלבים במאמר הצגת תבנית של Model Armor ומעתיקים את הערך של שם המשאב.
RESPONSE_PROMPT_TEMPLATE: שם המשאב של תבניות Model Armor שיצרתם. אפשר להשתמש בתבניות של הגנה מוגברת על המודל שנוצרו באותו פרויקט או בפרויקט אחר.
בדיקה אם תבנית הגנה מוגברת על המודל מופעלת
אחרי שמגדירים את תבנית Model Armor, בודקים אם Gemini Notebook Enterprise מסנן וחוסם באופן יזום הנחיות ותשובות של משתמשים בהתאם לרמות הביטחון שהוגדרו במסננים של Model Armor.
אם תבנית Model Armor מוגדרת לבדיקה וחסימה של בקשות שמפירות את המדיניות, תוצג ההודעה הבאה על הפרת המדיניות:
המסוף
לדוגמה, אם מוצגת לכם ההודעה על הפרת המדיניות:
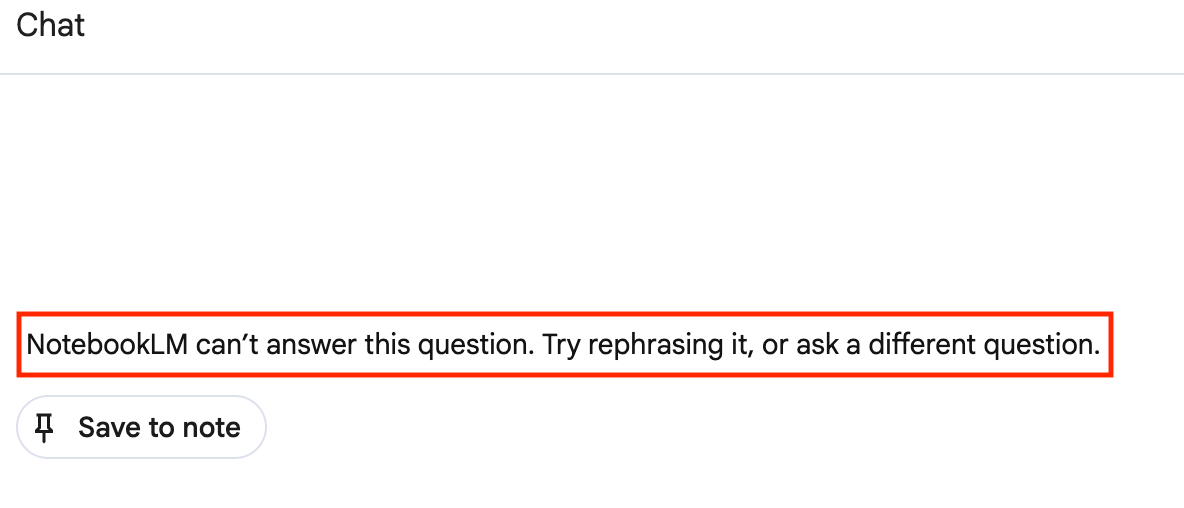
REST
תגובת JSON שכוללת את הפרטים הבאים:
לדוגמה: json
"answer.state": "SKIPPED",
"answer.assist_skipped_reasons": "CUSTOMER_POLICY_VIOLATION_REASON"
הסרת תבניות הגנה מוגברת על המודל מ-Gemini Notebook Enterprise
כדי להסיר את התבניות של Model Armor מ-Gemini Notebook Enterprise, מריצים את הפקודה הבאה:
REST
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "X-Goog-User-Project: PROJECT_ID" \
"https://ENDPOINT_LOCATION-discoveryengine.googleapis.com/v1alpha/projects/PROJECT_NUMBER?update_mask=customerProvidedConfig" \
-d '{
  "customerProvidedConfig": {
    "notebooklmConfig": {
      "modelArmorConfig": {}
    }
  }
}'
מחליפים את מה שכתוב בשדות הבאים:
-
PROJECT_ID: מזהה הפרויקט. -
PROJECT_NUMBER: מספר הפרויקט ב- Google Cloud . -
ENDPOINT_LOCATION: האזור הרב-אזורי של בקשת ה-API. מציינים אחד מהערכים הבאים:-
usלאזור עם מספר אזורים בארה"ב -
euלאזור עם מספר אזורים באיחוד האירופי globalלמיקום הגלובלי
-
שיקולים לשימוש בהגנה מוגברת על המודל
כשמשתמשים בהגנה מוגברת על המודל עם Gemini Notebook Enterprise, חשוב לשים לב לנקודות הבאות:
| הסרת פרטי הזיהוי ואנונימיזציה |
כש-Model Armor משתמש בתבנית של Sensitive Data Protection כדי לסרוק הנחיות או תשובות, הוא בודק אם התוכן תואם לקריטריונים של הגלאי שמוגדרים בתבנית. למרות שהפתרון להגנה על מידע אישי רגיש תומך בהסרת פרטי הזיהוי על סמך הגדרת התבנית, Model Armor לא מעביר נתונים עם הסרת פרטי הזיהוי או נתונים מוסווים בחזרה ל-Gemini Notebook Enterprise. אם התוכן מפעיל גלאים כלשהם מ-Sensitive Data Protection וסוג האכיפה הוא INSPECT_AND_BLOCK, Gemini Notebook Enterprise חוסם את הבקשה או התגובה במקום להסיר את הפרטים המזהים.
|
|---|---|
| מגבלות ומכסות של טוקנים | למרות שאין מגבלות ישירות על טוקנים כשמשתמשים ב-Model Armor עם Gemini Notebook Enterprise, התפוקה הכוללת של ההערכות של Model Armor עדיין נשלטת באופן עקיף על ידי מכסות המערכת של Gemini Enterprise ומגבלות הקצב של Model Armor API. |
| הסכם רמת שירות (SLA) | Gemini Notebook Enterprise מספק הסכם רמת שירות. כשמגדירים את Gemini Notebook Enterprise להשתמש בהגנה מוגברת על המודל, שאילתות שנחסמות לא נספרות כהפרות של הסכם רמת השירות (SLA), בלי קשר למצב fail-open או fail-closed שבו נעשה שימוש. |
| עמידה בדרישות | Gemini Notebook Enterprise ו-Model Armor מציעים אישורים שונים לתאימות. כשמשתמשים בשני המוצרים יחד, האישורים הרלוונטיים הם אלה שמשותפים לשניהם. כדאי לעיין באישורים לתאימות של שני המוצרים כדי לוודא שהם עומדים בדרישות הרגולטוריות שלכם. |
| בדיקת מסמכים | אם תבנית הגנה מוגברת על המודל מוגדרת לסריקת הנחיות או תשובות של משתמשים, טקסט של מסמכים שחולץ ממקורות נסרק כששולחים אותו בבקשות. עם זאת, תמונות שמוטמעות במסמכים לא נסרקות. רשימת סוגי המסמכים הנתמכים מופיעה במאמר בנושא בדיקת מסמכים. |
הגדרת יומני ביקורת
הגנה מוגברת על המודל מתעד יומני ביקורת של גישה לנתונים שבהם אפשר להשתמש כדי לנתח את תוצאות הבדיקה של הבקשה והתגובה. היומנים האלה לא מכילים את השאילתות של המשתמשים או את התשובות מ-Gemini Notebook Enterprise, ולכן אפשר להשתמש בהם בבטחה לדיווח ולניתוח. מידע נוסף זמין במאמר בנושא רישום ביומן ביקורת של הגנה מוגברת על המודל.
כדי לגשת ליומנים האלה, צריך לקבל את תפקיד ה-IAM Private Logs Viewer (roles/logging.privateLogViewer).
הפעלת יומני ביקורת של גישה לנתונים
כדי להפעיל את יומני הביקורת Data Access, פועלים לפי השלבים הבאים:
במסוף Google Cloud , נכנסים אל IAM & Admin > Audit Logs.
בוחרים באפשרות Model Armor API.
בקטע Permission type, בוחרים את סוג ההרשאה Data read.
לוחצים על Save.
בדיקת יומני ביקורת של גישה לנתונים
כדי לבדוק את יומני הביקורת לגבי גישה לנתונים:
במסוף Google Cloud , עוברים אל Logs Explorer.
מחפשים ביומנים את שמות השיטות הבאים:
google.cloud.modelarmor.v1.ModelArmor.SanitizeUserPromptכדי לראות את בקשות המשתמשים שנבדקו.google.cloud.modelarmor.v1.ModelArmor.SanitizeModelResponseכדי לראות את התשובות שנבדקו.