Os agentes geralmente precisam de acesso à API em tempo real a plataformas externas de software como serviço (SaaS) voltadas ao público para recuperar históricos de interação ou acionar fluxos de trabalho operacionais imediatos. Isso é feito configurando ferramentas e retornos de chamada.
Categorias de saída
Para oferecer interações em tempo real e com reconhecimento de contexto, o CX Agent Studio precisa fazer interface com um ecossistema diversificado de fontes de dados e plataformas de automação de fluxo de trabalho. Isso exige mecanismos de roteamento de saída robustos e seguros, capazes de atravessar limites da Internet pública e redes privadas altamente restritas. As arquiteturas de integração geralmente se enquadram em duas categorias principais de saída:
Saída de SaaS pública e híbrida
Por padrão, os agentes do CX Agent Studio operam em um projeto de locatário gerenciado pelo Google que roteia o tráfego de saída da Internet por um pool compartilhado e dinâmico de endereços IP públicos. Se a arquitetura de segurança depende da lista de permissões do firewall e precisa acomodar esse caminho padrão, você pode recuperar a lista completa de intervalos de IP públicos alocados para APIs e serviços do Google.
No entanto, como o Google gerencia esses endereços IP globalmente, os intervalos publicados são amplos, compartilhados entre vários Google Cloud clientes e sujeitos a mudanças frequentes. Não é possível isolar blocos de IP específicos dedicados exclusivamente à instância do aplicativo de agente individual usando esse método.
Para acompanhar essas mudanças dinâmicas e manter a sincronização do firewall, implemente um processo de sincronização automatizado:
O Google publica os intervalos de IP para domínios padrão em um payload JSON. Como esses intervalos mudam com frequência sem notificação prévia, configure um script automatizado diário (como um cron job ou uma função do Cloud) para buscar o payload, analisar os blocos CIDR e atualizar programaticamente as regras de firewall corporativas.
Saída privada, de multicloud e local
Para dados altamente sensíveis ou proprietários, os aplicativos de agente podem ser configurados para rotear o tráfego com segurança para ambientes isolados. Isso inclui a interface com ferramentas do Protocolo de Contexto de Modelo (MCP) hospedadas de forma privada, middleware personalizado e bancos de dados principais ou plataformas SaaS públicas que obedecem a firewalls de entrada rigorosos, aproveitando um endereço IP externo estático e estável. As topologias de rede compatíveis incluem:
- O Cross-Cloud Interconnect (CCI) conecta aplicativos de agente diretamente a endpoints privados hospedados em provedores de nuvem secundários (como AWS, Azure ou OCI) por um link físico dedicado, ignorando completamente a Internet pública para garantir baixa latência e alta segurança.
- O Cloud Interconnect e a VPN de alta disponibilidade (HA-VPN) conectam agentes GECX a redes locais, fazendo a ponte do projeto de locatário gerenciado pelo Google para sua VPC e, em seguida, roteando o tráfego diretamente para o data center por uma conexão de fibra física privada.
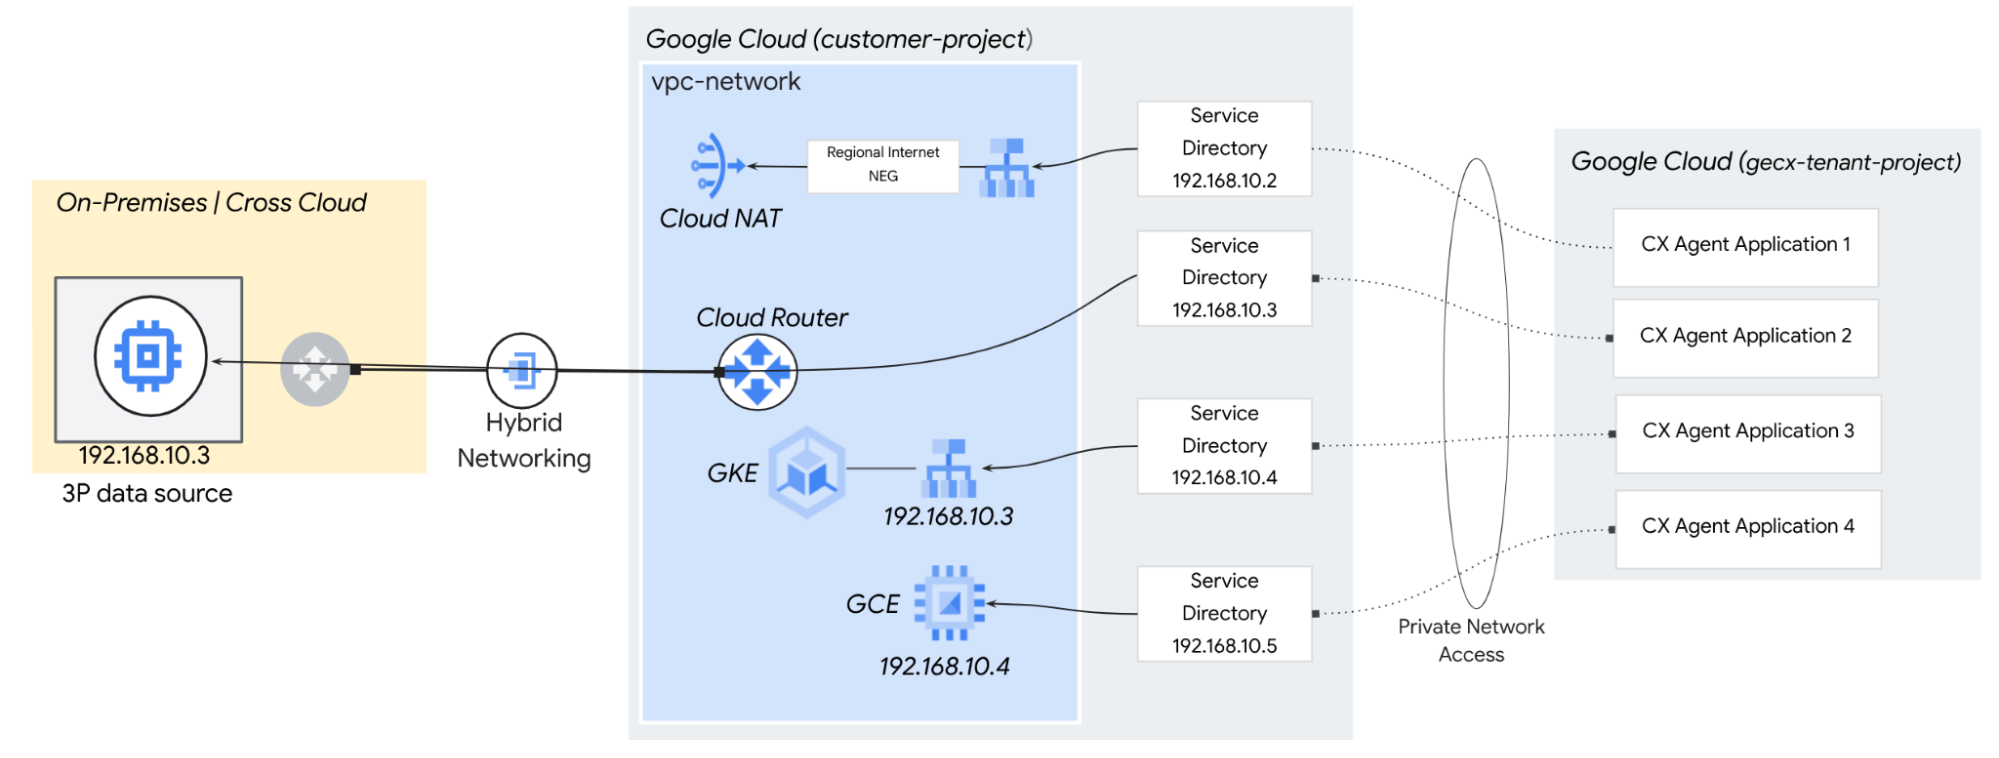
- SaaS pública:para fornecer um endereço IP externo estático e estável para saída da Internet, você pode implantar uma infraestrutura dedicada na sua própria VPC autogerenciada e expô-la ao aplicativo de agente usando o Diretório de serviços. Essa arquitetura faz a ponte do projeto de locatário gerenciado pelo Google para sua rede privada, permitindo que o GECX roteie o tráfego de saída da Internet pelos gateways gerenciados (como o Cloud NAT, o Network Virtual Appliance), em que é possível atribuir e controlar endereços IP externo estáticos e permanentes.
Diretório de serviços e acesso à rede privada
O CX Agent Studio é integrado ao Diretório de serviços, um registro gerenciado que permite que as organizações registrem e resolvam serviços para saída segura na VPC. Para o CX Agent Studio, o Diretório de serviços atua como o registro de roteamento fundamental, mapeando conexões do projeto de locatário gerenciado pelo Google diretamente para seu ambiente particular.
Acesso à rede privada
O CX Agent Studio aproveita o acesso à rede privada para estabelecer um caminho de saída seguro e isolado para ferramentas de agente. Quando uma ferramenta de agente invoca uma API que faz referência ao Diretório de serviços, o sistema ignora o roteamento público normal e protege o caminho de dados usando o seguinte:
- O CX Agent Studio facilita o roteamento de tráfego direto na sua nuvem privada virtual (VPC) associando dados de saída a um endereço IP privado designado do endpoint do Diretório de serviços. Essa configuração cria um gateway privado que transfere solicitações com eficiência para a infraestrutura de rede interna.
- Em vez de rotear o tráfego pela Internet pública, o que introduz latência e riscos de segurança, o CX Agent Studio estabelece um túnel seguro, privado e ponto a ponto. Esse tráfego viaja totalmente pela rede interna do Google, garantindo que dados sensíveis nunca toquem na infraestrutura pública.
- Ao combinar o acesso à rede privada com o Diretório de serviços, essa arquitetura permite que os agentes alcancem endpoints privados, ferramentas locais legadas e recursos de multicloud isolados com segurança. As organizações podem conceder acesso operacional a agentes de IA para APIs internas ou rotear o tráfego com segurança para APIs públicas usando endereços IP externo estáticos e previsíveis para controle de acesso de firewall rigoroso.
As ferramentas do CX Agent Studio podem ser configuradas para usar o Diretório de serviços para conectividade de rede privada. Como alternativa, elas podem usar o caminho de saída da Internet padrão da rede de locatário.
A tabela a seguir descreve a compatibilidade de cada recurso do CX Agent Studio com base nessas opções de conectividade:
| Recurso do CX Agent Studio | Particular | Público |
|---|---|---|
| OpenAPI | ✅ Acesso à rede privada | ✅ Usando a Internet pública |
| Servidor MCP | ✅ Acesso à rede privada | ✅ Usando a Internet pública |
| Ferramenta do Salesforce | ✅ Acesso à rede privada | ✅ Usando a Internet pública |
| Ferramenta do ServiceNow | ✅ Acesso à rede privada | ✅ Usando a Internet pública |
| Ferramenta de código Python | ❌ | ✅ Usando a Internet pública |
| Retorno de chamada do Python | ❌ | ✅ Usando a Internet pública |
Como usar o diretório de serviços para acesso a redes privadas
O acesso à rede privada do Diretório de serviços permite que o CX Agent Studio se comunique com o recurso de rede de nuvem privada virtual (VPC) depois que uma ferramenta for configurada com o Diretório de serviços. As solicitações são enviadas pela rede privada, aplicando o Identity and Access Management(IAM) e o VPC Service Controls.
Os recursos de rede compatíveis como destinos são:
- Endereços IP locais, acessados pelo Cloud Interconnect ou pelo Cloud VPN
- Balanceadores de carga de aplicativo internos regionais
- Instâncias de máquina virtual (VM)
- Balanceadores de carga de rede de passagem interna
Para mais informações, consulte Como usar o diretório de serviços para acesso a redes privadas.
Limitações do Diretório de serviços:
- O Diretório de serviços opera como um serviço regional.
- Cada aplicativo de agente do CX Agent Studio é limitado a uma única configuração do Diretório de serviços.
- O Diretório de serviços não oferece suporte a um endpoint do PSC.
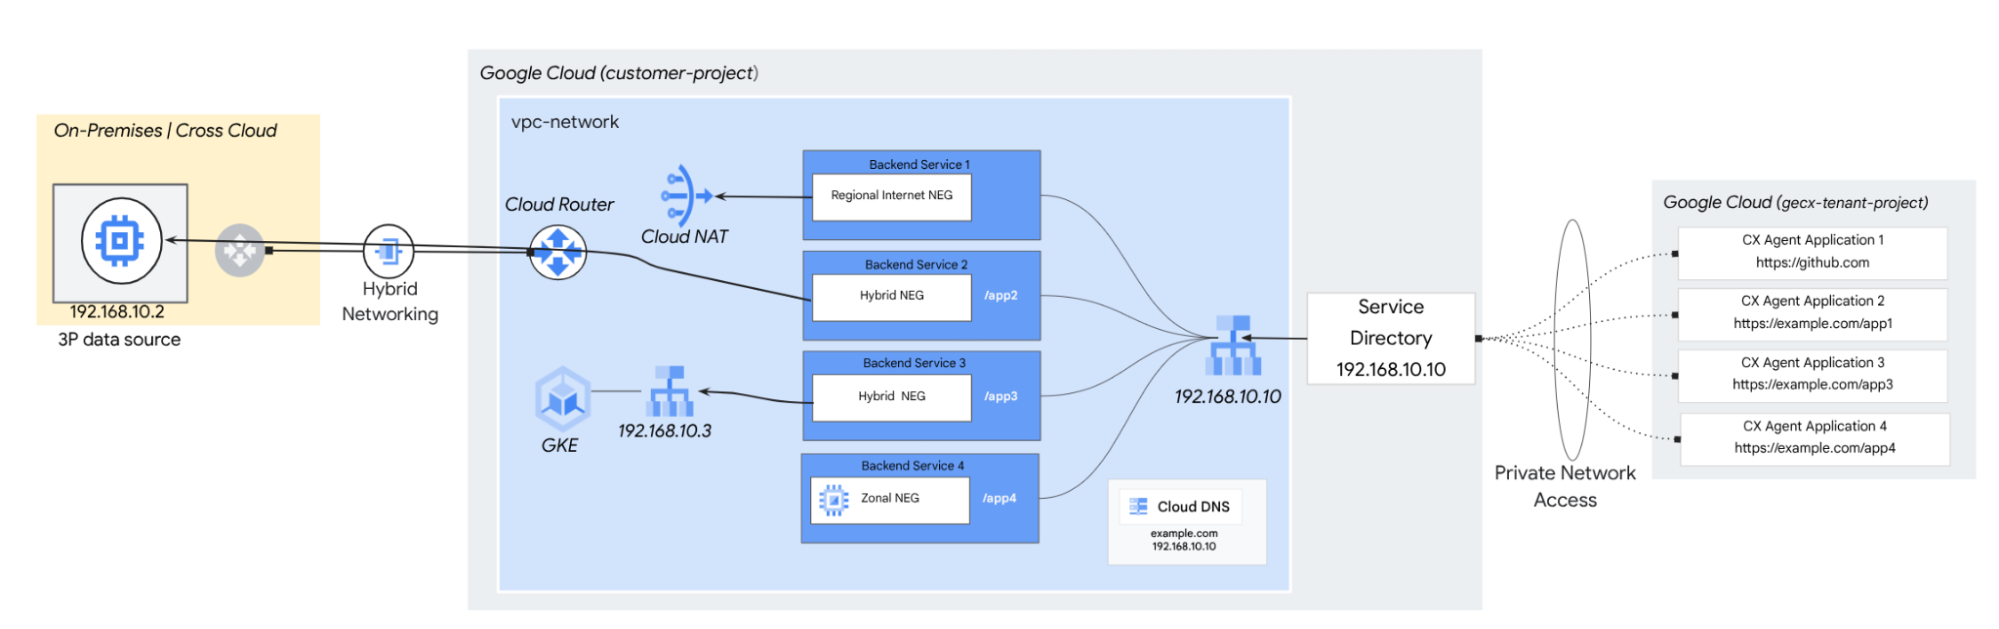
Padrões de rede de saída
Para otimizar a conectividade, configure uma entrada do Diretório de serviços para segmentar um balanceador de carga de aplicativo (ALB) interno. Essa abordagem fornece acesso centralizado a vários endpoints de saída, aproveitando mapas de URL e roteamento de indicação de nome do servidor (SNI) para direcionar o tráfego pelos serviços de back-end.