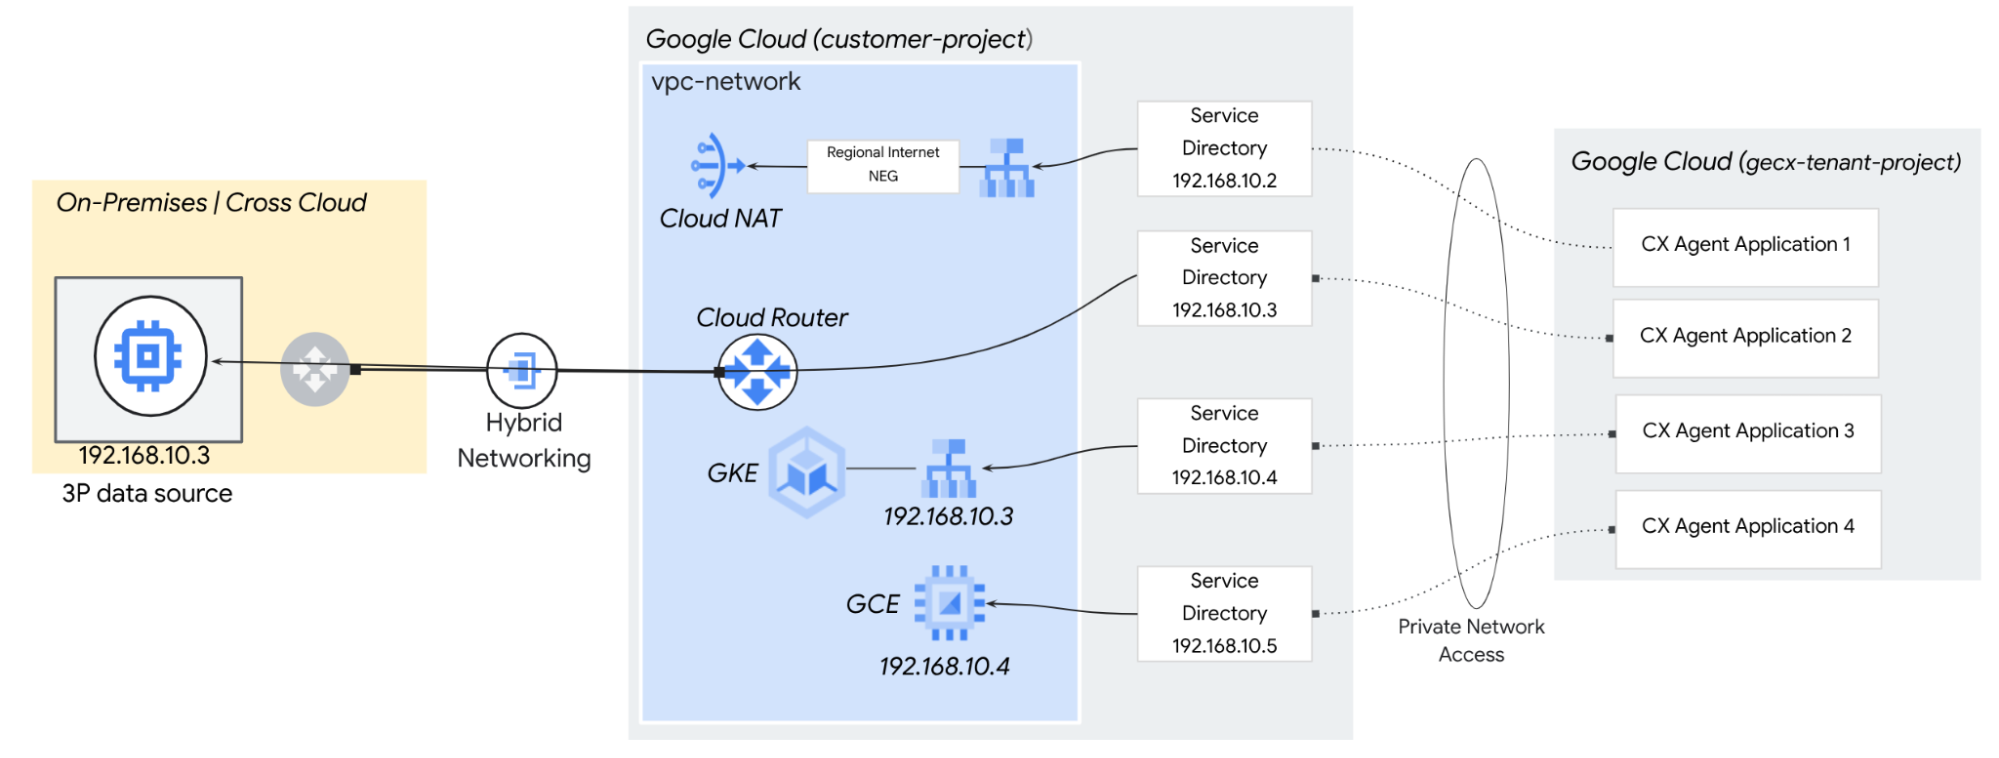
Les agents ont souvent besoin d'un accès API en temps réel aux plates-formes SaaS (Software-as-a-Service) externes et publiques pour récupérer l'historique des interactions ou déclencher des workflows opérationnels immédiats. Pour ce faire, ils doivent configurer des outils et des rappels.
Catégories de sortie
Pour fournir des interactions en temps réel et contextualisées, CX Agent Studio doit s'interfacer de manière transparente avec un écosystème diversifié de sources de données et de plates-formes d'automatisation des workflows. Cela nécessite des mécanismes de routage de sortie robustes et sécurisés, capables de traverser à la fois les limites de l'Internet public et les réseaux privés très restreints. Les architectures d'intégration se répartissent généralement en deux catégories de sortie principales :
Sortie SaaS publique et hybride
Par défaut, les agents CX Agent Studio fonctionnent dans un projet locataire géré par Google qui achemine le trafic Internet sortant via un pool partagé et dynamique d'adresses IP publiques. Si votre architecture de sécurité repose sur une liste d'autorisation de pare-feu et doit s'adapter à ce chemin par défaut, vous pouvez récupérer la liste complète des plages d'adresses IP publiques allouées aux API et services Google.
Toutefois, comme Google gère ces adresses IP à l'échelle mondiale, les plages publiées sont larges, partagées entre plusieurs Google Cloud clients et sujettes à des modifications fréquentes. Il n'est pas possible d'isoler des blocs d'adresses IP spécifiques dédiés exclusivement à votre instance d'application d'agent individuelle à l'aide de cette méthode.
Pour suivre ces modifications dynamiques et maintenir la synchronisation du pare-feu, vous devez implémenter un processus de synchronisation automatisé :
Google publie ses plages d'adresses IP pour les domaines par défaut dans une charge utile JSON. Étant donné que ces plages changent fréquemment sans notification préalable, vous devez configurer un script automatisé quotidien (tel qu'un job Cron ou une fonction Cloud) pour récupérer la charge utile, analyser les blocs CIDR et mettre à jour par programmation les règles de pare-feu de votre entreprise.
Sortie privée, multicloud et sur site
Pour les données hautement sensibles ou propriétaires, les applications d'agent peuvent être configurées pour acheminer le trafic de manière sécurisée vers des environnements isolés. Cela inclut l'interface avec des outils MCP (Model Context Protocol) hébergés en privé, des middleware personnalisés et des bases de données principales ou des plates-formes SaaS publiques conformes à des pare-feu d'entrée stricts en utilisant une adresse IP externe statique et stable. Les topologies de réseau compatibles incluent les suivantes :
- Cross-Cloud Interconnect (CCI) connecte directement les applications d'agent à des points de terminaison privés hébergés sur des fournisseurs de services cloud secondaires (tels qu'AWS, Azure ou OCI) via une liaison physique dédiée, en contournant entièrement l'Internet public pour garantir une faible latence et une sécurité élevée.
- Cloud Interconnect et le VPN haute disponibilité (HA-VPN) connectent les agents GECX aux réseaux sur site en reliant le projet locataire géré par Google à votre VPC, puis en acheminant le trafic directement vers votre centre de données via une connexion physique privée par fibre optique.
- SaaS public : pour fournir une adresse IP externe statique et stable pour la sortie Internet, vous pouvez déployer une infrastructure dédiée dans votre propre VPC autogéré et l'exposer à votre application d'agent à l'aide de l'Annuaire des services. Cette architecture relie le projet locataire géré par Google à votre réseau privé, ce qui permet à GECX d'acheminer le trafic Internet sortant via vos passerelles gérées (telles que Cloud NAT, Network Virtual Appliance), où vous pouvez attribuer et contrôler des adresses IP externes statiques permanentes.
Annuaire des services et accès réseau privé
CX Agent Studio s'intègre à l'Annuaire des services, un registre géré qui permet aux organisations d'enregistrer et de résoudre des services pour une sortie sécurisée dans leur VPC. Pour CX Agent Studio, l'Annuaire des services sert de registre de routage de base, en mappant les connexions du projet locataire géré par Google directement à votre environnement privé.
Accès réseau privé
CX Agent Studio exploite l'accès réseau privé pour établir un chemin de sortie sécurisé et isolé pour les outils d'agent. Lorsqu'un outil d'agent appelle une API référençant l'Annuaire des services, le système contourne le routage public normal et sécurise le chemin de données à l'aide des éléments suivants :
- CX Agent Studio facilite le routage direct du trafic dans votre cloud privé virtuel (VPC) en associant les données de sortie à une adresse IP privée désignée à partir du point de terminaison de l'Annuaire des services. Cette configuration crée une passerelle privée qui transfère efficacement les requêtes vers votre infrastructure réseau interne.
- Au lieu d'acheminer le trafic sur l'Internet public, ce qui introduit des risques de latence et de sécurité, CX Agent Studio établit un tunnel point à point privé et sécurisé. Ce trafic transite entièrement sur le réseau interne de Google, ce qui garantit que les données sensibles ne touchent jamais l'infrastructure publique.
- En combinant l'accès réseau privé avec l'Annuaire des services, cette architecture permet aux agents d'atteindre de manière sécurisée des points de terminaison privés, des outils sur site hérités et des ressources multicloud isolées. Les organisations peuvent accorder de manière transparente aux agents d'IA un accès opérationnel aux API internes ou acheminer de manière sécurisée le trafic vers des API publiques à l'aide d'adresses IP externes statiques prévisibles pour un contrôle strict des accès au pare-feu.
Les outils CX Agent Studio peuvent être configurés pour utiliser l'Annuaire des services pour la connectivité réseau privée. Ils peuvent également utiliser le chemin de sortie Internet par défaut à partir du réseau locataire.
Le tableau suivant décrit la compatibilité de chaque fonctionnalité de CX Agent Studio en fonction de ces options de connectivité :
| Fonctionnalité de CX Agent Studio | Privé | Public |
|---|---|---|
| OpenAPI | ✅ Accès réseau privé | ✅ Utilisation de l'Internet public |
| Serveur MCP | ✅ Accès réseau privé | ✅ Utilisation de l'Internet public |
| Outil Salesforce | ✅ Accès réseau privé | ✅ Utilisation de l'Internet public |
| Outil ServiceNow | ✅ Accès réseau privé | ✅ Utilisation de l'Internet public |
| Outil de code Python | ❌ | ✅ Utilisation de l'Internet public |
| Rappel Python | ❌ | ✅ Utilisation de l'Internet public |
Utiliser l'Annuaire des services pour l'accès privé au réseau
L'accès réseau privé de l'Annuaire des services permet à CX Agent Studio de communiquer avec votre ressource de réseau de cloud privé virtuel (VPC) une fois qu'un outil est configuré avec l'Annuaire des services. Les requêtes sont envoyées sur le réseau privé tout en appliquant Identity and Access Management(IAM) et VPC Service Controls.
Les ressources réseau compatibles en tant que destinations sont les suivantes :
- Adresses IP sur site, accessibles via Cloud Interconnect ou Cloud VPN
- Équilibreurs de charge d'application internes régionaux
- Instances de machines virtuelles (VM)
- Équilibreurs de charge réseau passthrough internes
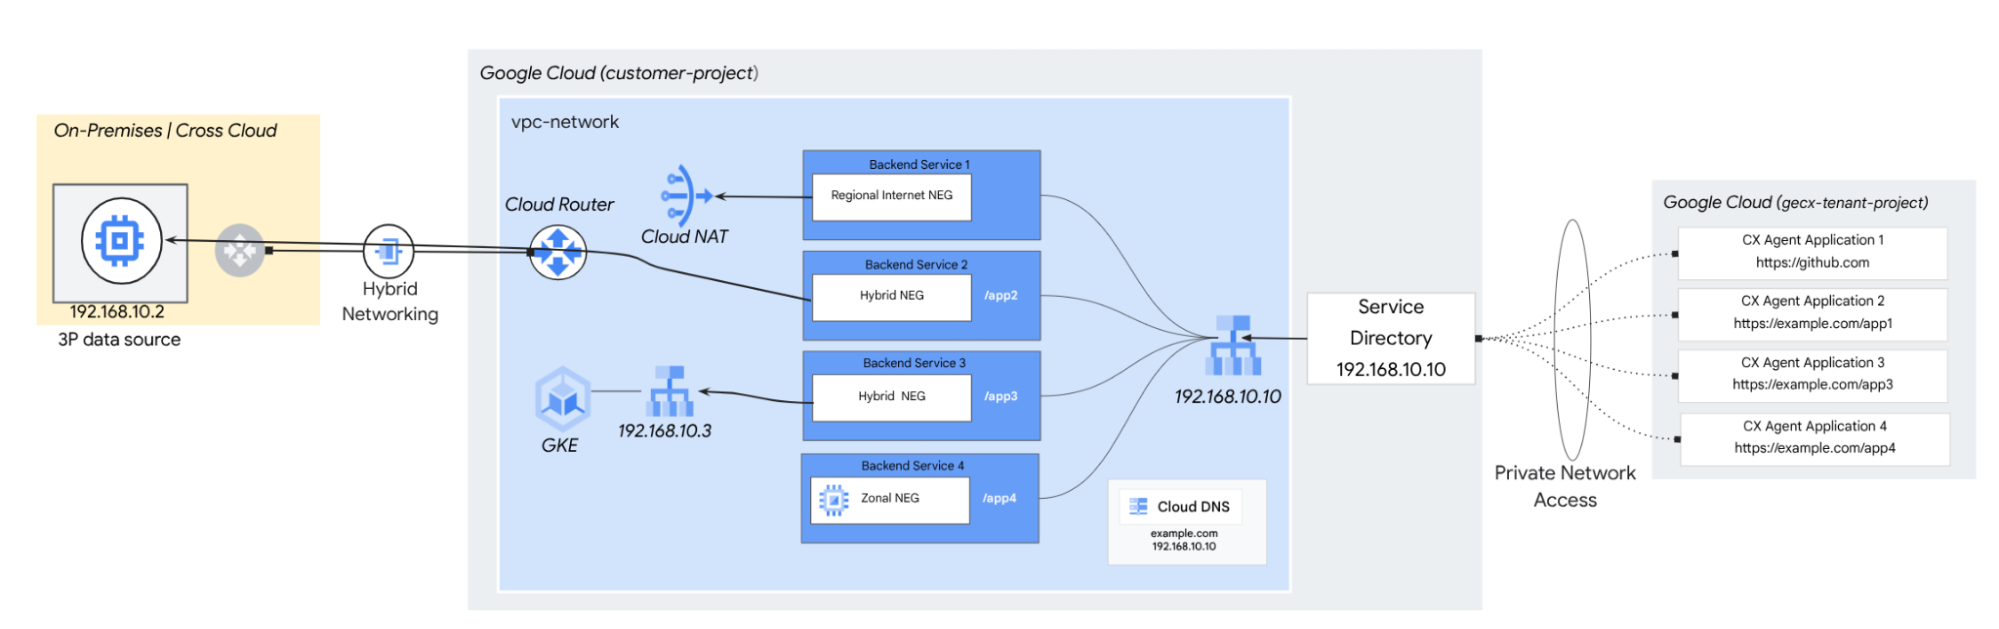
Pour en savoir plus, consultez la section Utiliser l'Annuaire des services pour l'accès privé au réseau.
Limites de l'Annuaire des services :
- L'Annuaire des services fonctionne comme un service régional.
- Chaque application d'agent CX Agent Studio est limitée à une seule configuration de l'Annuaire des services.
- L'Annuaire des services n'est pas compatible avec le ciblage d'un point de terminaison PSC.
Modèles de réseau sortant
Pour optimiser la connectivité, configurez une entrée de l'Annuaire des services afin de cibler un équilibreur de charge d'application (ALB) interne. Cette approche fournit un accès centralisé à plusieurs points de terminaison de sortie, en exploitant les mappages d'URL et le routage SNI (Server Name Indication) pour diriger le trafic vers vos services de backend.