


Agent Gateway es la capa de aplicación de medidas de seguridad y administración para la administración de agentes de Google Cloud . Actúa como el punto de entrada y salida de la red definida por software para todas las interacciones de agentes en entornos de ejecución administrados, plataformas de contenedores, máquinas virtuales de infraestructura como servicio (IaaS) y entornos multinube.
Agent Gateway les brinda a los administradores de plataformas y seguridad empresarial la capacidad de aplicar posturas de seguridad coherentes y de privilegio mínimo para todas las interacciones de los agentes, ya sea que ocurran entre usuarios humanos y agentes, agentes y herramientas del Protocolo de contexto del modelo (MCP) o entre agentes autónomos.
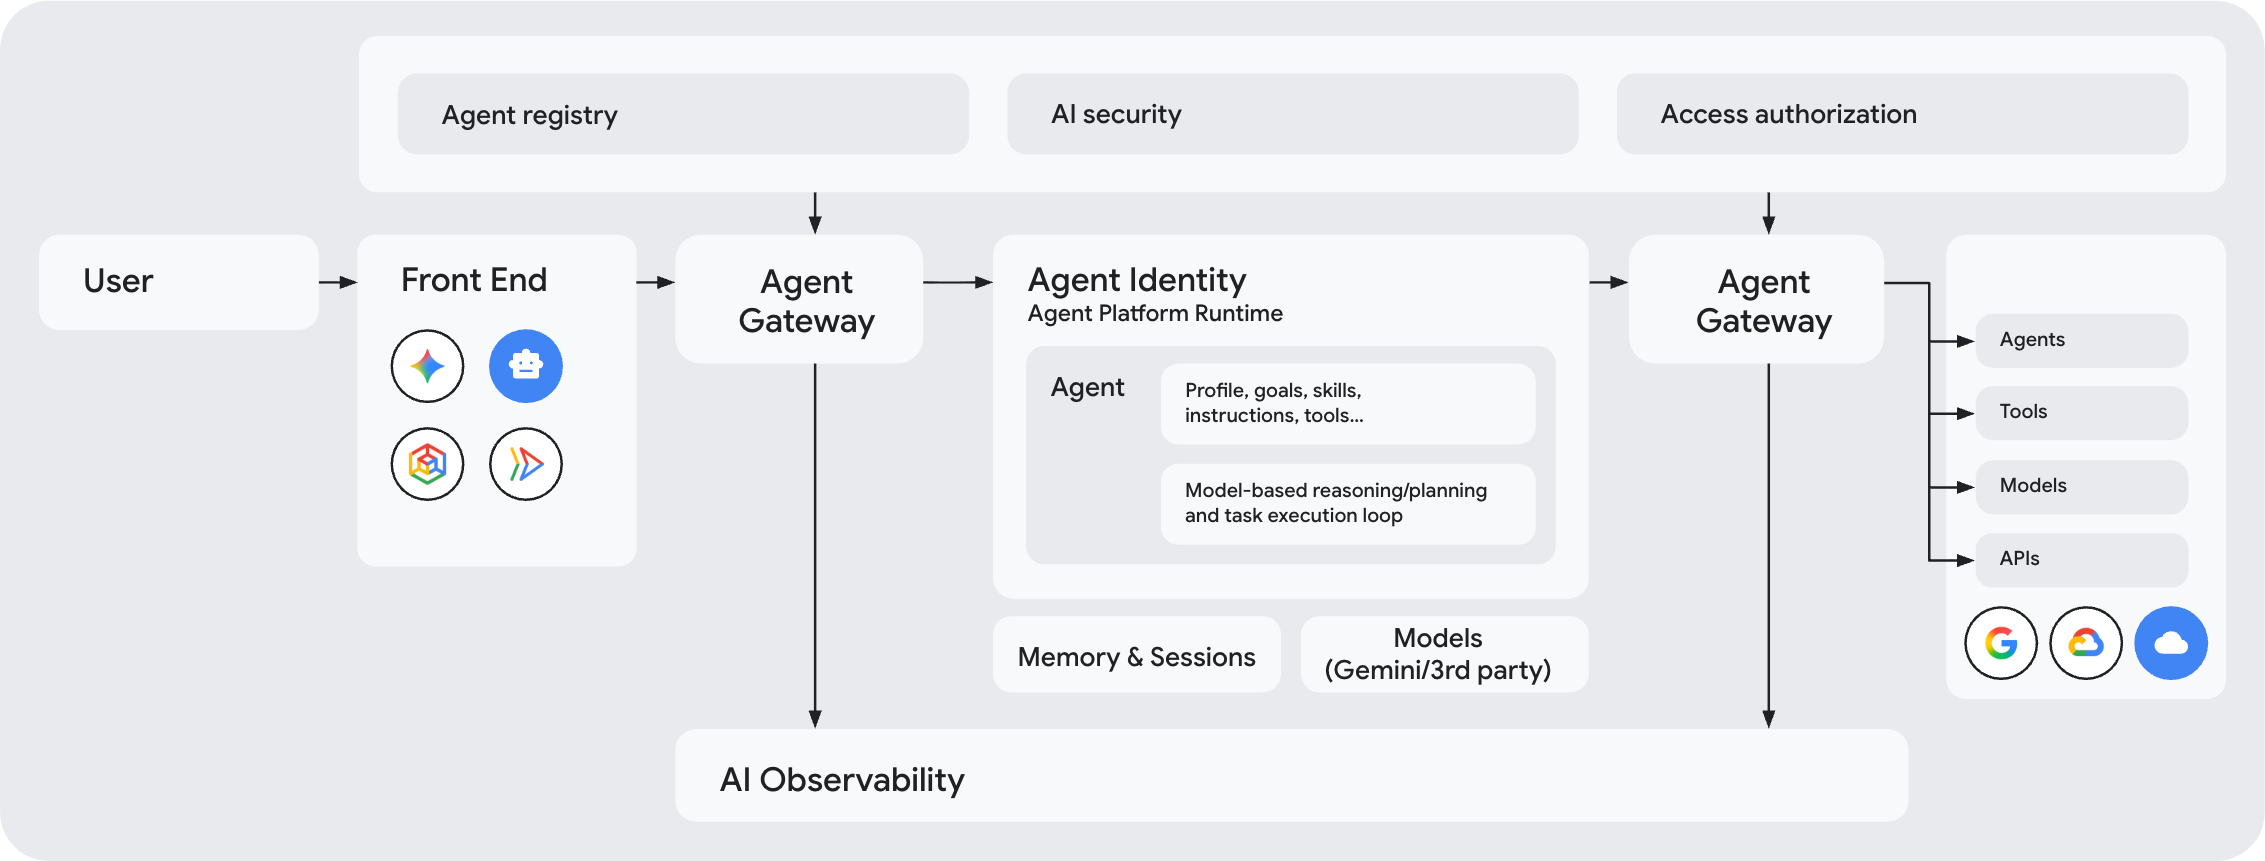
Componentes principales de la administración
Los siguientes componentes de la plataforma de agentes trabajan juntos para proporcionar una arquitectura de administración de agentes unificada:
Identidad del agente (¿Quién realizó la solicitud?): Asigna un ID único y seguro (un ID de SPIFFE) a cada agente. Esta identidad actúa como la firma digital del agente para la autenticación, el control de acceso y la auditoría.
Las identidades de los agentes están protegidas de forma predeterminada con el Acceso adaptado al contexto, que aplica la autenticación criptográfica de extremo a extremo con mTLS y DPoP.
Agent Registry (¿Qué destinos están aprobados?): Actúa como el directorio central para todos los agentes, herramientas, servidores de Protocolo de contexto del modelo (MCP) y extremos (como las APIs de Google Cloud esenciales) aprobados en tu organización. Agent Gateway usa este directorio para verificar los permisos antes de permitir las conexiones.
Políticas (¿Qué acciones se permiten?): Te permite implementar conjuntos enriquecidos de políticas de seguridad y administración de agentes que controlan qué agentes pueden acceder a recursos específicos y qué contenido puede pasar:
- Políticas de acceso unificado de IAM: Son reglas de acceso que vinculan la identidad de un agente con herramientas y extremos aprobados en el registro de agentes. De forma predeterminada, se bloquean todas las conexiones, a menos que una política de IAM explícita otorgue acceso.
- Model Armor: Filtros de seguridad de contenido adjuntos a las puertas de enlace. Model Armor analiza las instrucciones de los usuarios y las respuestas de las herramientas en tiempo real para bloquear los ataques de inyección de instrucciones, las filtraciones de datos sensibles y el contenido dañino.
- Políticas de gobernanza semánticas: Son reglas escritas en lenguaje sencillo que controlan cómo los agentes usan las herramientas. Aplican reglas empresariales en el entorno de ejecución para evitar que los agentes realicen acciones no deseadas, como ejecutar combinaciones de herramientas no seguras.
- Políticas de administración de tokens: Son políticas que supervisan y atribuyen el uso de tokens de modelos de lenguaje grandes (LLM) y aplican presupuestos de tokens compartidos en tus agentes y aplicaciones para evitar el consumo descontrolado de tokens y los aumentos inesperados de costos.
- Motores de autorización personalizados: Son extensiones de autorización personalizadas que te permiten delegar decisiones de autorización a sistemas de terceros con Service Extensions.
De forma interna, todos estos tipos de políticas se aplican mediante políticas de autorización o vinculaciones de extensiones administradas a través de extensiones de servicio.
Agent Gateway (¿Dónde se aplican las políticas?): Sirve como el punto de entrada y salida principal para el tráfico de red entre clientes y agentes, y entre agentes y cualquier otro destino, y aplica políticas de seguridad y administración a todo el tráfico que pasa por la puerta de enlace. Para obtener más información, consulta Cómo Agent Gateway aplica las políticas.
Observabilidad de agentes: Agent Gateway genera telemetría de observabilidad para todas las interacciones de los agentes en la capa de red y la exporta a Observabilidad de agentes para proporcionarte una comprensión integral de las acciones de los agentes.
Ventajas clave
Agent Gateway aborda las complejidades de seguridad, cumplimiento y redes que implica operar agentes de IA a gran escala en entornos de ejecución de procesamiento heterogéneos.
Para desarrolladores de IA:
- Innovación simplificada: Enfócate en compilar la lógica del agente sin administrar el enrutamiento de VPC subyacente, las configuraciones de Envoy ni la rotación de certificados de mTLS.
- Mediación de protocolos: Conecta agentes sin problemas con el Protocolo de contexto del modelo (MCP), Agent-to-Agent (A2A), REST o gRPC, mientras cumples con los estándares de administración empresarial.
- Independiente del framework: Admite agentes creados con frameworks de IA estándar o clientes personalizados en cualquier entorno de ejecución.
- Transporte e identidad seguros: Finaliza automáticamente los protocolos de enlace de mTLS y se integra en el administrador de autenticación de Agent Identity de Agent Platform para controlar de forma transparente los protocolos de enlace de OAuth 2.0 y la federación de identidades para cargas de trabajo (WIF).
Para equipos de seguridad empresarial y administradores de plataformas:
- Administración centralizada en todos los entornos de ejecución: Define y aplica políticas de acceso unificadas, RBAC de herramientas y protecciones de seguridad en los entornos de ejecución administrados, los clústeres de Google Kubernetes Engine (GKE), los servicios de Cloud Run y los clústeres que no son deGoogle Cloud Kubernetes.
- Barreras de seguridad de la IA: Intercepta y limpia las instrucciones entrantes y las cargas útiles de herramientas salientes con proveedores de seguridad integrados, como Model Armor, para bloquear la inyección de instrucciones, los jailbreaks y la filtración de datos sensibles.
- Seguridad perimetral y protección contra el robo de datos: Dirige el tráfico a través de adjuntos de red de nube privada virtual (VPC) privada para aplicar reglas estrictas del perímetro de los Controles del servicio de VPC.
- Observabilidad de extremo a extremo: Captura seguimientos de OpenTelemetry enriquecidos de las capas 7 y 8, y accede a los registros en Cloud Logging y Cloud Trace para obtener una auditabilidad completa.
Rutas de acceso administradas
Agent Gateway facilita dos rutas de acceso administradas principales: De cliente a agente (entrada) y De agente a cualquier lugar (salida).
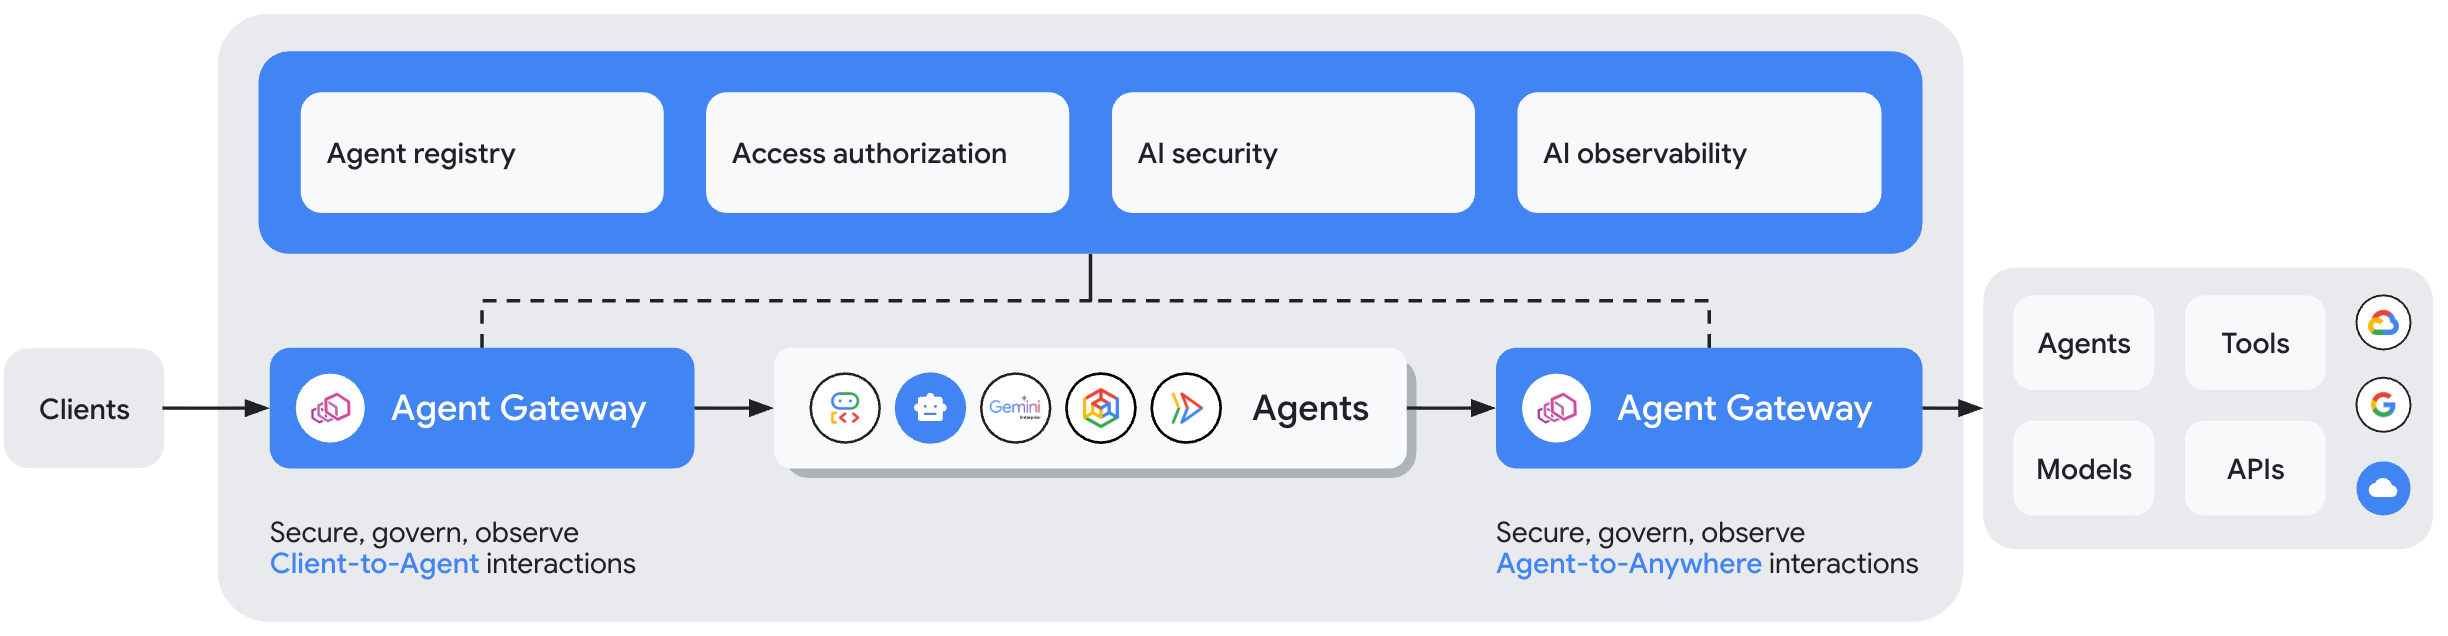
De cliente a agente (entrada): Protege las comunicaciones entre los clientes (como las aplicaciones web, las CLI para desarrolladores o los sistemas externos) y los agentes alojados o las herramientas de MCP. La puerta de enlace actúa como un punto de aplicación de políticas de frontend, autentica las credenciales de los usuarios entrantes y, además, inspecciona las instrucciones.
De agente a cualquier destino (salida): Controla las solicitudes salientes que inician los agentes a herramientas externas, servidores de MCP remotos, APIs de SaaS o agentes downstream. Aplica la identidad vinculada a la carga de trabajo, el cumplimiento del registro de destino, las políticas de acceso de Identity and Access Management (IAM) y la limpieza de la carga útil.
Modelos de implementación
Para admitir diversas arquitecturas de aplicaciones de IA, Agent Gateway proporciona modelos de implementación flexibles que determinan dónde y cómo se aprovisiona, administra e integra la infraestructura de proxy de puerta de enlace con tus cargas de trabajo de agentes. Ya sea que tus agentes se ejecuten en entornos de ejecución de Google Cloud completamente administrados, clústeres de Kubernetes autoadministrados, máquinas virtuales o entornos multinube, Agent Gateway ofrece una opción de implementación adaptada a tus preferencias de control de infraestructura y requisitos de perímetro de red.
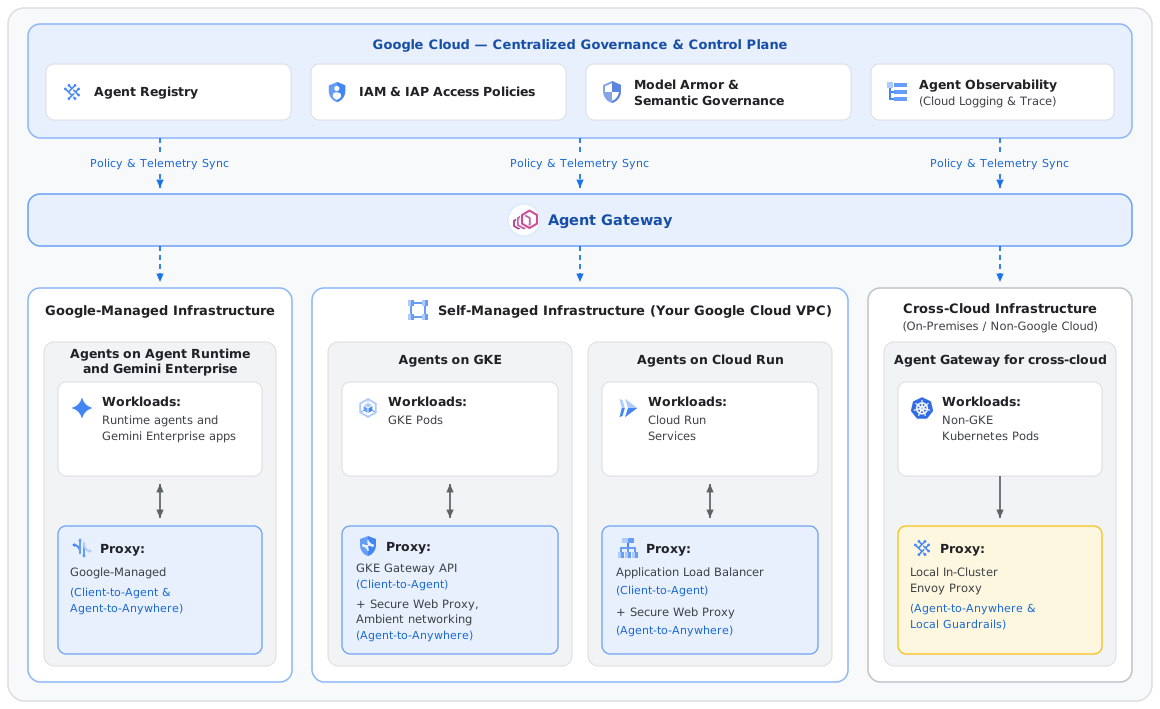
Resumen de los modelos de implementación
| Entorno host del agente | Modelo de implementación compatible | Infraestructura de proxy | Documentación |
|---|---|---|---|
| Agent Runtime y Gemini Enterprise | Agent Gateway en Google Cloud (Administrada por Google) |
No aplicable (administrado por Google) | Descripción general Configuración |
| GKE | Agent Gateway en Google Cloud (Autoadministrado) |
De cliente a agente: API de GKE Gateway Agent-to-Anywhere para la conectividad externa y entre clústeres: Secure Web Proxy Agent-to-Anywhere para la conectividad entre Pods: Ambient networking |
Próximamente |
| Cloud Run | Agent Gateway en Google Cloud (Autoadministrado) |
De cliente a agente: Balanceador de cargas de aplicaciones De agente a cualquier lugar: Secure Web Proxy |
Próximamente |
| Entornos multinube (que no sean deGoogle Cloud) | Agent Gateway para multinube | Proxy de Envoy autoadministrado en tu entorno | Próximamente |
Agent Gateway en Google Cloud
Agent Gateway en Google Cloud controla los agentes y los servidores de MCP que se ejecutan en los entornos de procesamiento de Google Cloud , incluidos Agent Runtime, Gemini Enterprise, GKE y Cloud Run. Según tu entorno de host, Google administra la infraestructura del proxy de puerta de enlace por ti o adjuntas Agent Gateway a los recursos de proxy y balanceo de cargas que administras en tu propio proyecto. En todos los entornos de ejecución de Google Cloud , usas el mismo plano de control central para administrar las identidades de los agentes, las entradas de Agent Registry y las políticas de acceso.
Para Agent Runtime y Gemini Enterprise
Agent Gateway proporciona una infraestructura de puerta de enlace completamente administrada por Google y sin mantenimiento alojada directamente en Google Cloud. Está optimizado específicamente para agentes que se ejecutan en Agent Runtime y Gemini Enterprise.
- Arquitectura e infraestructura: Google administra por completo los servicios de administración de puertas de enlace y la infraestructura de proxy. Las organizaciones no requieren configuración de proxy, administración de contenedores ni sobrecarga de mantenimiento manual.
- Funciones clave: Proporciona finalización de mTLS integrada sin mantenimiento, políticas de acceso de IAP, análisis de instrucciones y DLP de Model Armor, y políticas de administración semántica.
- Caso de uso principal: Es ideal para equipos empresariales que crean agentes de IA sin servidores en Google Cloud y que desean una administración integral sin administrar la infraestructura de red.
Para obtener detalles de la configuración, consulta Descripción general de Agent Gateway en Agent Platform.
Para GKE
Agent Gateway extiende la administración de Agent Platform a los agentes y los servidores de MCP que ejecutas en tus propios clústeres de GKE. Los equipos de plataforma configuran la administración con recursos nativos de Kubernetes y la API de Gateway de Google Kubernetes Engine. La misma identidad del agente, el registro de agentes y las políticas que rigen a los agentes en Agent Runtime también se aplican a los agentes en GKE.
- Arquitectura e infraestructura: Ejecutas la infraestructura del proxy en
tu propio proyecto.
- Client-to-Agent: El tráfico del cliente ingresa al clúster a través de un GKE Gateway, que es un balanceador de cargas de aplicaciones regional.
- Agent-to-Anywhere: Las herramientas de redes de Ambient de GKE redireccionan el tráfico saliente del agente a Secure Web Proxy sin sidecars, y las políticas se aplican antes de que el tráfico salga del clúster. El tráfico de agente a agente dentro del clúster se rige por proxies de ambiente de capa 7 que se ejecutan por espacio de nombres.
- Funciones clave: Configuración de políticas nativas de Kubernetes, control de acceso basado en la identidad con la identidad de SPIFFE de cada agente, filtrado de instrucciones y respuestas de Model Armor, inspección de TLS del tráfico de agentes saliente y motores de políticas personalizados a través de vinculaciones de extensiones.
- Caso de uso principal: Equipos de plataforma y seguridad que ejecutan agentes en GKE y desean controlar el tráfico de agentes entrante, saliente y dentro del clúster con las herramientas de Kubernetes que ya usan.
Próximamente, se agregará la compatibilidad de Agent Gateway con los agentes de GKE. Las funciones y los plazos están sujetos a cambios. Para solicitar acceso anticipado, regístrate para obtener la versión preliminar.
Cloud Run:
Agent Gateway extiende la administración de Agent Platform a los agentes y servidores de MCP que implementas en Cloud Run. Debes conectar Agent Gateway a la infraestructura de redes deGoogle Cloud que ya administras en tu proyecto. Secure Web Proxy rige el tráfico saliente de tus agentes, y un balanceador de cargas de aplicaciones rige el tráfico entrante a tus agentes. Agent Gateway aplica políticas en ambas rutas de acceso según la identidad del agente y del emisor, sin realizar cambios en el código del agente.
Arquitectura e infraestructura: Ejecutas la infraestructura del proxy en tu propio proyecto.
- Client-to-Agent: En el caso del tráfico de cliente a agente, los clientes se comunican con tus agentes a través de un balanceador de cargas de aplicaciones regional, ya sea externo para los clientes de Internet o interno para los clientes de tu red de VPC. Agent Gateway se conecta al balanceador de cargas, por lo que autentica y verifica cada solicitud entrante antes de que llegue al agente.
- Agent-to-Anywhere: Para el tráfico de agente a cualquier lugar, las redes de Ambient de Cloud Run interceptan el tráfico saliente desde el contenedor de tu agente. Luego, reenvía ese tráfico a través de la salida de VPC directa por un túnel autenticado de forma mutua (mTLS) que lleva la identidad del agente a una instancia de Secure Web Proxy en tu red de VPC que actúa como el punto de aplicación de la política.
Creas y administras los recursos de Secure Web Proxy y del balanceador de cargas, y mantienes el control de tu red de VPC, los certificados y el perímetro de red.
Funciones clave: Políticas de acceso basadas en la identidad para llamadas salientes a herramientas, modelos y APIs, autenticación y autorización de emisores de llamadas entrantes a través de Identity-Aware Proxy (IAP), análisis de Model Armor de instrucciones, respuestas y cargas útiles de herramientas en ambas direcciones, inspección de TLS del tráfico saliente con una autoridad certificadora que controlas y un conjunto central de políticas en muchos servicios de Cloud Run, con motores de políticas personalizados a través de vinculaciones de extensiones.
Caso de uso principal: Equipos de seguridad y de plataforma que ejecutan agentes en Cloud Run y necesitan una administración centralizada del tráfico de agentes entrante y saliente. Esto incluye a las organizaciones que requieren la aplicación de medidas de seguridad en la infraestructura que es independiente del entorno de ejecución de la aplicación y a las organizaciones que enrutan el tráfico a través de una red de VPC de concentrador y radio para su inspección.
Próximamente se admitirá Agent Gateway para los agentes de Cloud Run. Las funciones y los plazos están sujetos a cambios. Para solicitar acceso anticipado, regístrate para obtener la versión preliminar.
Agent Gateway para multinube
Agent Gateway para multinube extiende la administración de Agent Platform a los agentes que se ejecutan en clústeres de Kubernetes fuera de Google Cloud, como Amazon EKS, Azure AKS, Red Hat OpenShift o clústeres en tus propios centros de datos. La administración se realiza de forma centralizada en Google Cloud, y las políticas se aplican dentro de tu propio clúster.
- Arquitectura e infraestructura: Google Cloud aloja el plano de administración, en el que defines las identidades de los agentes, las entradas de registro y las políticas. Implementas una Agent Gateway ligera basada en Envoy y sus componentes de respaldo en tu clúster de Kubernetes. Eres responsable de las redes de tu clúster, lo que incluye enrutar el tráfico del agente a la puerta de enlace. El tráfico del agente permanece en tu entorno. Solo las verificaciones de políticas que configures, como el filtrado de Model Armor, llaman a Google Cloud.
- Funciones clave: Control del tráfico de agente a cualquier lugar desde tus agentes, intercambio de credenciales de cargas de trabajo de Kubernetes por credenciales de identidad de agente a través de la federación de identidades para cargas de trabajo y aplicación de políticas que definas de forma centralizada, como Model Armor. También extiende el registro de agentes y la observabilidad de agentes (registros de acceso y seguimientos) a los agentes fuera de Google Cloud.
- Caso de uso principal: Empresas que ejecutan agentes en varias nubes o en sus propios centros de datos y quieren un conjunto de políticas de administración, un registro y una vista de la actividad de los agentes para todos sus agentes.
Agent Gateway para multinube estará disponible próximamente. Las funciones y los plazos están sujetos a cambios. Para solicitar acceso anticipado, regístrate para obtener la versión preliminar.
Protocolos admitidos
Agent Gateway admite protocolos de comunicación de agentes estándar basados en HTTP en todos los modelos de implementación, incluidos los siguientes:
- Protocolo de contexto del modelo (MCP): Controla las llamadas de herramientas de MCP entrantes y salientes a través de eventos enviados por el servidor (SSE) o solicitudes POST de HTTP.
- Agent-to-Agent (A2A): Controla las APIs de delegación entre agentes y ejecución de tareas.
- REST y gRPC: Admite el tráfico HTTP/1.1 y HTTP/2 (gRPC) en las implementaciones de GKE, Cloud Run y multinube.
Para el tráfico de MCP, Agent Gateway inspecciona las solicitudes de JSON-RPC para extraer nombres de herramientas y atributos de métodos, lo que habilita políticas de acceso a herramientas detalladas en todos los modelos de implementación. Para obtener más detalles, consulta Autorización basada en atributos de MCP.
Limitaciones
- Cada instancia de Agent Gateway puede controlar hasta 5,000 recursos registrados en Agent Registry.
- Revisa las siguientes páginas para obtener información sobre las limitaciones asociadas con el modelo de implementación y las funciones que elegiste:
Referencia de API y gcloud
Para obtener detalles sobre los métodos disponibles para Agent Gateway, consulta los siguientes temas de referencia:
- Referencia de gcloud:
gcloud network-services agent-gateways - Referencia de la API de REST: agentGateways
¿Qué sigue?
Codelab: Administra cargas de trabajo de agentes con Agent Platform
Aprende a administrar las cargas de trabajo de agentes con Agent Gateway en Gemini Enterprise Agent Platform.
Socios de Agent Gateway
Explora el ecosistema de proveedores de seguridad de IA y de identidad que se integran en Agent Gateway.
Soluciona problemas de Agent Gateway
Aprender a solucionar problemas de conectividad de Agent Gateway