


Agent Endpoint extiende la administración de Gemini Platform a los agentes de IA que se ejecutan en los dispositivos administrados de tus empleados. Te permite definir políticas de acceso, seguridad, identidad y observabilidad una vez en Google Cloud y aplicarlas de forma coherente para los agentes de programación locales, como Claude Code y la CLI de Antigravity. Este proceso usa el mismo plano de control que usas para los agentes que se ejecutan en la nube.
Los agentes de programación locales y los asistentes de productividad pueden leer y escribir en el sistema de archivos local, ejecutar comandos y llamar a herramientas empresariales y externas, como GitHub, Jira y Slack. Debido a que estos agentes se ejecutan como el usuario que accedió, heredan los privilegios, las credenciales locales y el acceso a los datos de propiedad del usuario. Por lo general, estos agentes operan fuera de tus marcos de trabajo de seguridad y auditoría existentes, por lo que los equipos de seguridad y de la plataforma tienen poca visibilidad de los modelos y las herramientas a los que llama un agente, con qué identidad y qué datos salen del dispositivo.
Agent Endpoint cierra esta brecha sin que tengas que reemplazar tu pila de seguridad de extremos, seguridad de redes o administración de dispositivos móviles (MDM), y sin crear un modelo de administración independiente para cada proveedor de agentes.
Descripción general
En la siguiente figura, se muestra cómo Agent Endpoint conecta el plano de control de Agent Runtime en Gemini Enterprise Agent Platform en Google Cloud con el entorno de ejecución del agente en un dispositivo administrado.
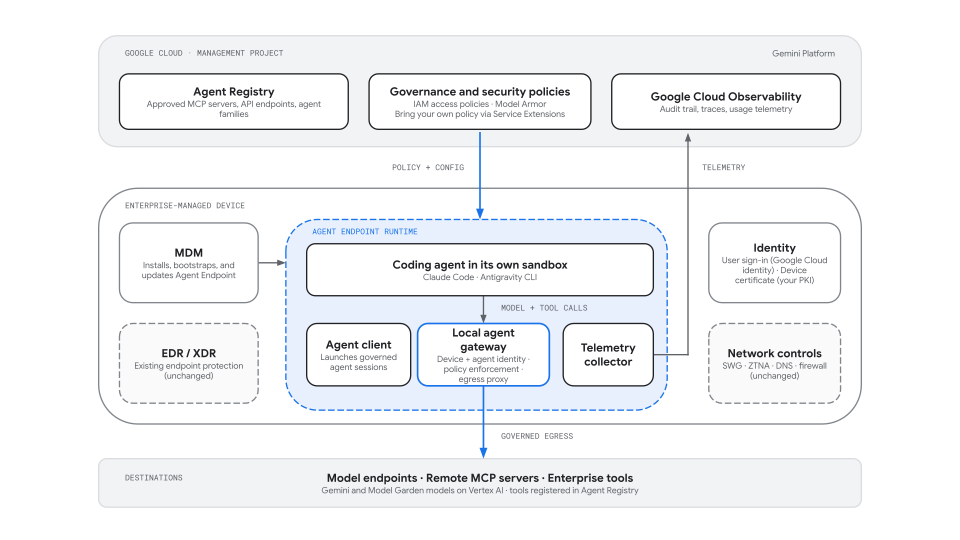
Modelo de identidad
Agent Endpoint deriva la identidad de los sistemas que ya usas en lugar de introducir nuevos secretos en el dispositivo. Cuando un administrador configura los parámetros de la zona de pruebas de un agente, aprueba los agentes para la flota como familias de agentes, que son tipos de agentes aprobados, como Claude Code o la CLI de Antigravity.
Identidad del dispositivo: Es el certificado de cliente X.509 corporativo que tu MDM o PKI empresarial ya aprovisiona en el almacén de claves del SO o el TPM del dispositivo. Primero, debes registrar la CA de tu empresa como un ancla de confianza en un grupo de identidades para cargas de trabajo. Cuando se inicia el entorno de ejecución de Agent Endpoint, presenta el certificado a Google Cloud a través de mTLS para obtener credenciales de corta duración. Agent Endpoint no emite ni envía certificados de dispositivos nuevos.
Identidad del desarrollador: Es el acceso del desarrollador cuando se inicia un agente por primera vez. El desarrollador debe acceder a su cuenta de Google Cloud en el dispositivo, y su identidad se verifica a través de los mismos métodos de autenticación que el dispositivo.
Identidad del agente: Es la identidad del desarrollador, con la adición de la familia de agentes aprobada. La identidad del agente se establece después de que se verifica el acceso del desarrollador.
Puedes aplicar políticas de acceso de Identity and Access Management (IAM) a todas las instancias de agentes en tu permiso de administración o a identidades de agentes específicas. Debido a que las credenciales se obtienen en el dispositivo a partir de la identidad del dispositivo, no es necesario almacenar claves de cuenta de servicio ni otras credenciales estáticas de Google Cloud en un lugar donde un agente pueda leerlas.
Controles de administración relacionados
| Capa de administración | Política o mecanismo | Objetivo |
|---|---|---|
| Control de acceso | Políticas de acceso de IAM | Controla qué identidades de agentes están autorizadas para conectarse a servidores de MCP, herramientas y endpoints de API registrados específicos, incluidos los agentes que se ejecutan en dispositivos. |
| Seguridad del contenido | Model Armor | Analiza las instrucciones, las respuestas y las llamadas a herramientas de los agentes locales en busca de inyección de instrucciones, jailbreaks y datos sensibles. |
| Aislamiento de la ejecución | La zona de pruebas propia del agente de programación (Claude Code, CLI de Antigravity), configurada por Agent Endpoint | Claude Code y la CLI de Antigravity se envían con su propia zona de pruebas, que usa primitivas de aislamiento del sistema operativo (Seatbelt de macOS, bubblewrap o espacios de nombres de Linux) para confinar el acceso al sistema de archivos, los procesos y la red local. En la versión preliminar, Agent Endpoint permite la administración centralizada de esos parámetros de configuración de la zona de pruebas para cada familia de agentes, con la aplicación de medidas por incumplimiento realizada de forma nativa por la propia zona de pruebas del agente (por ejemplo, la zona de pruebas contenida en Claude Code o la CLI de Antigravity), lo que complementa los controles a nivel del sistema operativo y de la aplicación que ya ejecutas. Se planea incluir una zona de pruebas administrada por Google empaquetada con Agent Endpoint, que aísle todo el proceso del agente. |
| Catálogo de herramientas y extremos | Agent Registry | Define los servidores de MCP, los endpoints de API y las familias de agentes aprobados que pueden usar los agentes locales. |
| Administración de dispositivos | Tu MDM | Instala, inicia, actualiza y mantiene el entorno de ejecución de Agent Endpoint presente en los dispositivos administrados. |
| Seguridad de extremos y de redes | Tu EDR/XDR, puerta de enlace web segura y acceso a la red de confianza cero | Seguir protegiendo el dispositivo y la red de forma independiente de Agent Endpoint |
Plataformas, agentes y políticas compatibles
Mientras se encuentra en versión preliminar, Agent Endpoint admite las siguientes plataformas, agentes y controles de administración.
| Componente | Opciones admitidas |
|---|---|
| Sistemas operativos | - macOS - Linux |
| Agentes locales | - Claude Code - CLI de Antigravity |
| Zonas de pruebas | - La zona de pruebas propia del agente de programación (por ejemplo, la zona de pruebas de Claude Code, que usa Seatbelt de macOS o bubblewrap de Linux). Agent Endpoint no incluye una zona de pruebas propia en la versión preliminar, sino que configura y aplica de forma centralizada los parámetros de configuración de la zona de pruebas del agente. |
| Implementación de dispositivos | - Distribución de MDM empresarial del entorno de ejecución de Agent Endpoint y la configuración de arranque - Certificados de dispositivos de tu MDM o PKI empresarial existente |
| Identidad | - Acceso de usuario con una cuenta de Google Workspace o Cloud Identity - Identidad del dispositivo del certificado X.509 corporativo en el almacén de claves del SO o el TPM del dispositivo, de confianza a través de la federación de identidades para cargas de trabajo X.509 - Identidad del agente (ID de SPIFFE) por familia de agentes aprobada en cada dispositivo, emitida desde un grupo de identidades de agentes administrado por Google |
| Tráfico controlado | - Tráfico de modelos a modelos de Gemini en Gemini Enterprise Agent Platform y a proveedores de modelos externos, inspeccionado por Model Armor - Servidores de MCP remotos (HTTP de transmisión) y endpoints de API registrados en Agent Registry |
| Políticas | - Políticas de acceso de IAM en servidores de MCP, herramientas y endpoints de API registrados - Model Armor en instrucciones, respuestas y llamadas a herramientas |
| Observabilidad | - Seguimientos de la actividad de los agentes y telemetría de uso exportados a Google Cloud Observability |
Flujo de solicitud de aplicación de medidas por incumplimiento
Cuando un agente gobernado llama a un modelo o a una herramienta de MCP remota, Agent Endpoint procesa la solicitud en las siguientes fases:
Inicio del agente (dispositivo):
- El desarrollador inicia un agente a través del cliente de Agent Endpoint.
- El cliente hace que el desarrollador acceda o reutiliza el acceso almacenado del desarrollador y lo usa para verificar con el Registro de agentes que el desarrollador tiene permiso para ejecutar la familia de agentes solicitada y registrar el agente del desarrollador en esa familia.
- En el primer inicio de esa familia de agentes, el cliente autentica el dispositivo con su certificado corporativo y obtiene la identidad del agente para la familia: un certificado y un ID de SPIFFE que se reutilizan en inicios posteriores.
- El cliente inicia el agente en su propia zona de pruebas, aplicando la configuración de zona de pruebas definida para su familia de agentes y las reglas de acceso al sistema de archivos (rutas de acceso de solo lectura, de lectura y escritura, y denegadas) que tus administradores de TI distribuyen al dispositivo, con su salida de red configurada para usar el Agent Gateway local.
Ruta de la solicitud (dispositivo y Google Cloud):
- El agente envía una solicitud de modelo o herramienta. El Agent Gateway local adjunta la Agent Identity a la solicitud; el agente nunca controla la credencial.
- Para las llamadas remotas de MCP, la puerta de enlace resuelve el destino en el catálogo de Agent Registry, por lo que solo se puede acceder a los servidores y las herramientas registrados.
- La solicitud se evalúa en función de las políticas de acceso de IAM adjuntas al proyecto de administración, con alcance a la familia de agentes o a todos los agentes del proyecto, y en función de tus plantillas de Model Armor. Para los destinos de Google Cloud , el servicio de destino también verifica los roles de IAM otorgados a la identidad del agente. Las solicitudes que se rechazan por política o que Model Armor marca se bloquean antes de que lleguen al destino.
Ruta de respuesta y telemetría:
- Model Armor inspecciona las respuestas del modelo y los resultados de las herramientas según tus plantillas y los devuelve al agente.
- El recopilador de telemetría local exporta los seguimientos y los atributos de uso de la interacción, incluidos la identidad del agente, la familia del agente, el dispositivo y el usuario, a Google Cloud Observability.
Ciclo de vida de la Deployment
Agent Endpoint separa la configuración del administrador del uso diario del desarrollador:
- Antes de la implementación:
- Crea el proyecto de administración.
- Registra la AC de tu empresa en un grupo de identidades para cargas de trabajo para que los dispositivos administrados puedan autenticarse con sus certificados existentes.
- Registra los servidores de MCP y los endpoints de API aprobados en Agent Registry.
- Definir familias de agentes
- Adjunta políticas de acceso de IAM y plantillas de Model Armor.
- Implementación de dispositivos:
- Distribuye el entorno de ejecución de Agent Endpoint y una configuración de arranque a los dispositivos administrados a través de tu MDM.
- Usa los controles existentes de MDM y del SO para que Agent Endpoint sea la ruta de inicio aprobada para los agentes gobernados.
- Después de la implementación:
- Los desarrolladores inician el agente.
- El agente se ejecuta en su propia zona de pruebas con la configuración que proporciona Agent Endpoint.
- El tráfico del modelo y de la herramienta remota del agente se enruta a través del Agent Gateway local. Los desarrolladores no eligen una zona de pruebas ni una política.