


בדף הזה מוסבר על התפקידים וההרשאות שמשמשים מופעים של Cloud Data Fusion עם בקרת גישה מבוססת-תפקידים (RBAC) מופעלת.
כדי לאכוף גישה ברמת מרחב השמות ומטה, צריך להשתמש במשאבים ובהרשאות של מישור הנתונים עם RBAC.
היררכיית המשאבים
היררכיית המשאבים של Cloud Data Fusion היא:
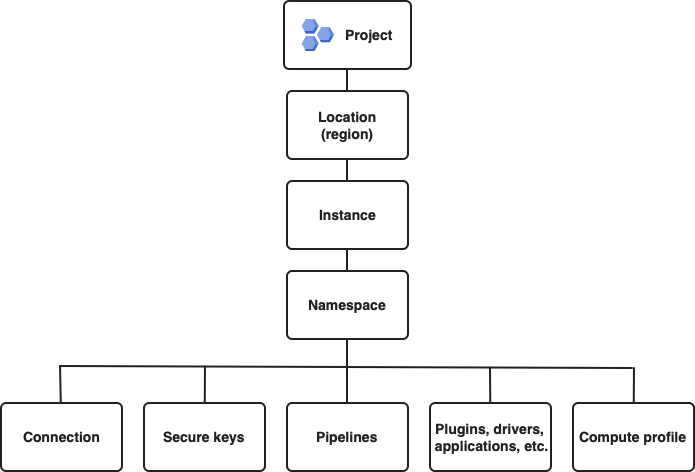
באיור הזה מוצגת היררכיית המשאבים בסדר יורד (מהרחב ביותר לצר ביותר): Google Cloud פרויקט, מיקום, מופע של Cloud Data Fusion ומרחבי שמות. מתחת למרחבי השמות מופיעים, ללא סדר מסוים, חיבורים, מפתחות מאובטחים, צינורות, ארטיפקטים (כמו פלאגינים, דרייברים ואפליקציות) ופרופילי מחשוב.
המשאבים הבאים הם משאבים של מישור הנתונים ב-Cloud Data Fusion שאתם שולטים בהם באמצעות API בארכיטקטורת REST או ב-Cloud Data Fusion Studio: מרחבי שמות, חיבורים, מפתחות מאובטחים, פייפליינים, ארטיפקטים ופרופילי מחשוב.
תפקידים מוגדרים מראש ל-RBAC
ב-Cloud Data Fusion RBAC יש כמה תפקידים מוגדרים מראש שבהם אפשר להשתמש:
- תפקיד גישה למופע (
datafusion.accessor) - נותנת למשתמש גישה למופע של Cloud Data Fusion, אבל לא למשאבים בתוך המופע. אפשר להשתמש בתפקיד הזה בשילוב עם תפקידים אחרים שספציפיים למרחב שמות כדי לספק גישה מדויקת למרחב השמות.
- תפקיד הצופה (
datafusion.viewer) - מעניקה גישה לישות ראשית במרחב שמות כדי להציג צינורות, אבל לא כדי ליצור או להריץ צינורות.
- תפקיד אופרטור (
datafusion.operator) - הענקת גישה לחשבון משתמש במרחב שמות כדי לגשת לצינורות, להריץ אותם, לשנות את פרופיל ה-Compute, ליצור פרופילים של Compute או להעלות ארטיפקטים. יכולים לבצע את אותן פעולות כמו מפתחים, למעט תצוגה מקדימה של צינורות.
- תפקיד המפתח (
datafusion.developer) - הענקת גישה לישות (principal) במרחב שמות כדי ליצור ולשנות משאבים מוגבלים, כמו צינורות, במרחב השמות.
- תפקיד עורך (
datafusion.editor) - מעניקה לישות הראשית גישה מלאה לכל המשאבים של Cloud Data Fusion במרחב שמות בתוך מכונת Cloud Data Fusion. צריך להקצות את התפקיד הזה לחשבון הראשי בנוסף לתפקיד Instance Accessor. בעזרת התפקיד הזה, החשבון הראשי יכול ליצור, למחוק ולשנות משאבים במרחב השמות.
- תפקיד אדמין של מכונה (
datafusion.admin) - מעניקה גישה לכל המשאבים במופע Cloud Data Fusion. הוקצו באמצעות IAM. לא הוקצה ברמת מרחב השמות באמצעות RBAC.
| פעולה | datafusion.accessor | datafusion.viewer | datafusion.operator | datafusion.developer | datafusion.editor | datafusion.admin |
|---|---|---|---|---|---|---|
| מכונות | ||||||
| גישה למופע | ||||||
| מרחבי שמות | ||||||
| יצירת מרחב שמות | * | |||||
| גישה למרחב שמות עם גישה מפורשת שאושרה | ||||||
| גישה למרחב שמות ללא הרשאת גישה מפורשת | * | |||||
| עריכת מרחב שמות | ||||||
| מחיקת מרחב שמות | ||||||
| חשבון שירות של מרחב שמות | ||||||
| הוספת חשבון שירות | ||||||
| עריכה של חשבון השירות | ||||||
| להסרה של חשבון השירות | ||||||
| שימוש בחשבון שירות | ||||||
| RBAC | ||||||
| הענקה או ביטול של הרשאות לישויות אחרות במרחב השמות | * | |||||
| לוחות זמנים | ||||||
| יצירת לוח זמנים | ||||||
| הצגת לוח הזמנים | ||||||
| שינוי לוח הזמנים | ||||||
| פרופילים של מחשוב | ||||||
| יצירת פרופילי מחשוב | ||||||
| צפייה בפרופילי מחשוב | ||||||
| עריכת פרופילי מחשוב | ||||||
| מחיקת פרופילים של מחשוב | ||||||
| חיבורים | ||||||
| יצירת חיבורים | ||||||
| צפייה בחיבורים | ||||||
| עריכת קישורים | ||||||
| מחיקת מכשירים מחוברים | ||||||
| שימוש בחיבורים | ||||||
| סביבות עבודה של Wrangler | ||||||
| יצירת סביבות עבודה | ||||||
| צפייה בסביבות עבודה | ||||||
| עריכת סביבות עבודה | ||||||
| מחיקת סביבות עבודה | ||||||
| שימוש בסביבות עבודה | ||||||
| צינורות עיבוד נתונים | ||||||
| יצירת צינורות עיבוד נתונים | ||||||
| הצגת צינורות עיבוד נתונים | ||||||
| עריכת צינורות | ||||||
| מחיקת צינורות עיבוד נתונים | ||||||
| תצוגה מקדימה של צינורות עיבוד נתונים | ||||||
| פריסת צינורות עיבוד נתונים | ||||||
| הפעלת צינורות עיבוד נתונים | ||||||
| מפתחות מאובטחים | ||||||
| יצירת מפתחות מאובטחים | ||||||
| הצגת מפתחות מאובטחים | ||||||
| מחיקת מפתחות מאובטחים | ||||||
| תגים | ||||||
| יצירת תגים | ||||||
| הצגת תגים | ||||||
| מחיקת תגים | ||||||
| Cloud Data Fusion Hub | ||||||
| פריסת פלאגינים | ||||||
| ניהול בקרת מקורות | ||||||
| הגדרת מאגר של בקרת מקור | ||||||
| סנכרון צינורות עיבוד נתונים ממרחב שמות | ||||||
| Lineage | ||||||
| הצגת שושלת נתונים | ||||||
| יומנים | ||||||
| צפייה ביומנים | ||||||
רשימה מלאה של ההרשאות שכלולות בתפקיד המוגדר מראש של Cloud Data Fusion מופיעה במאמר תפקידים מוגדרים מראש ב-Cloud Data Fusion.
תפקידים בהתאמה אישית ל-RBAC
אי אפשר להטמיע חלק מהתרחישים לדוגמה באמצעות התפקידים המוגדרים מראש ב-Cloud Data Fusion. במקרים כאלה, כדאי ליצור תפקיד בהתאמה אישית.
דוגמאות
בדוגמאות הבאות מוסבר איך ליצור תפקידים בהתאמה אישית ל-RBAC:
כדי ליצור תפקיד בהתאמה אישית שנותן גישה רק למפתחות המאובטחים במרחב שמות, יוצרים תפקיד בהתאמה אישית עם ההרשאות
datafusion.namespaces.getו-datafusion.secureKeys.*.כדי ליצור תפקיד בהתאמה אישית שמעניק הרשאת קריאה בלבד למפתחות מאובטחים, צריך ליצור תפקיד בהתאמה אישית עם ההרשאות
datafusion.namespaces.get,datafusion.secureKeys.getSecretו-datafusion.secureKeys.list.
הרשאות לפעולות נפוצות
יכול להיות שהרשאה אחת שמוגדרת מראש לא תספיק לביצוע הפעולה המתאימה. לדוגמה, כדי לעדכן מאפיינים של מרחב שמות, יכול להיות שתצטרכו גם הרשאה מסוג datafusion.namespaces.get. בטבלה הבאה מתוארות פעולות נפוצות שמבצעים במופע של Cloud Data Fusion וההרשאות הנדרשות ב-IAM:
| פעולה | ההרשאה שנדרשת |
|---|---|
| גישה למכונה | datafusion.instances.get |
| יצירת מרחב שמות | datafusion.namespaces.create |
| קבלת מרחב שמות | datafusion.namespaces.get |
| עדכון המטא-נתונים של מרחב השמות (כמו מאפיינים) |
|
| מחיקת מרחב שמות (רק אם מופעל איפוס שלא ניתן לשחזור) |
|
| הצגת הרשאות במרחב שמות | datafusion.namespaces.getIamPolicy |
| מתן הרשאות במרחב שמות | datafusion.namespaces.setIamPolicy |
| שליפת צינורות (Pipelines) מההגדרה של SCM במרחב שמות |
|
| העברת צינורות (Pipelines) למאגר SCM עבור מרחב שמות |
|
| אחזור הגדרת SCM של מרחב שמות | datafusion.namespaces.get |
| עדכון ההגדרה של SCM במרחב שמות | datafusion.namespaces.updateRepositoryMetadata |
| הגדרת חשבון שירות למרחב שמות |
|
| ביטול ההגדרה של חשבון שירות למרחב שמות |
|
| הקצאת פרטי כניסה לחשבון שירות למרחב שמות | datafusion.namespaces.provisionCredential |
| הצגת טיוטה של ערוץ | datafusion.namespaces.get |
| יצירה או מחיקה של טיוטה של פייפליין |
|
| הצגת רשימה של פרופילי מחשוב | datafusion.profiles.list |
| יצירת פרופיל מחשוב | datafusion.profiles.create |
| הצגת פרופיל מחשוב | datafusion.profiles.get |
| עריכת פרופיל מחשוב | datafusion.profiles.update |
| מחיקת פרופיל Compute | datafusion.profiles.delete |
| יצירת חיבור |
|
| הצגת חיבור |
|
| עריכת חיבור |
|
| מחיקת חיבור |
|
| עיון, דגימה או הצגת מפרטי חיבור |
|
| יצירת סביבת עבודה של Wrangler |
|
| צפייה בסביבת עבודה של Wrangler |
|
| עריכה או דגימה מחדש של סביבת עבודה ב-Wrangler |
|
| מחיקה של סביבת עבודה ב-Wrangler |
|
| החלת קבוצת הנחיות על סביבת עבודה של Wrangler |
|
| הצגת רשימה של פייפליינים |
|
| יצירת פייפליין |
|
| הצגת הפייפליין |
|
| עריכת הפייפליין |
|
| עריכת מאפייני צינור |
|
| מחיקת צינור |
|
| תצוגה מקדימה של הפייפליין | datafusion.pipelines.preview |
| הרצת פייפליין | datafusion.pipelines.execute |
| יצירת לוח זמנים | datafusion.pipelines.execute |
| הצגת לוח הזמנים |
|
| שינוי לוח הזמנים | datafusion.pipelines.execute |
| רשימת מפתחות אבטחה |
|
| יצירת מפתחות מאובטחים |
|
| צפייה במפתחות מאובטחים |
|
| מחיקת מפתחות מאובטחים |
|
| רשימת ארטיפקטים* |
|
| יצירת פריט מידע שנוצר בתהליך פיתוח (Artifact)* |
|
| קבלת פריט מידע שנוצר בתהליך פיתוח (Artifact)* |
|
| מחיקה של פריט מידע שנוצר בתהליך פיתוח (Artifact)* |
|
| העדפות, תגים ומטא-נתונים | העדפות, תגים ומטא-נתונים מוגדרים ברמת המשאב עבור המשאב הספציפי (datafusion.RESOURCE.update).
|
| הרשאות למערך נתונים (הוצא משימוש) | datafusion.namespaces.update |
המאמרים הבאים
- מידע נוסף על RBAC ב-Cloud Data Fusion