


O backup vault é um recurso regional gerenciado pelo Google que fornece armazenamento isolado, imutável e indelével para backups. Ele organiza os dados em uma hierarquia de vaults, fontes de dados e backups, protegendo os dados contra exclusão acidental ou maliciosa por meio de períodos de retenção aplicados e isolamento de identidade no nível do projeto.
Neste documento, explicamos como os backup vaults funcionam, incluindo o modelo de recurso hierárquico, as cargas de trabalho compatíveis, os modelos de backup, a compatibilidade de local, a disponibilidade e os requisitos de nomenclatura.
Hierarquia de recursos
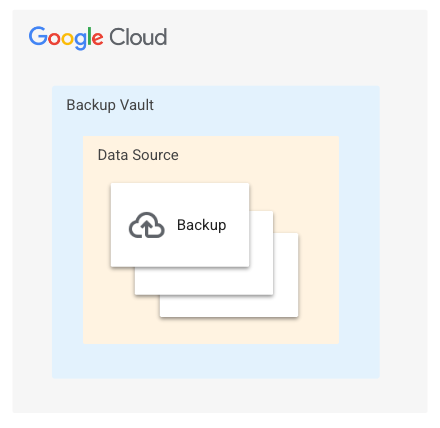
Os dados no Backup e DR são organizados em uma hierarquia de três níveis no backup vault:
Backup vault: um contêiner de nível superior que aplica políticas globais de retenção mínima.
Fonte de dados: um recurso filho que representa uma entidade protegida específica (por exemplo, uma instância do Compute Engine). O sistema cria esse bucket automaticamente no primeiro backup.
Backup: um recurso filho de uma fonte de dados que representa um backup discreto com um ponto de recuperação pontual específico.
O diagrama a seguir mostra o modelo de recurso do backup vault:
Limitações
Nesta página, descrevemos os backup vaults para recursos gerenciados pelo console doGoogle Cloud (como o Compute Engine ou o Cloud SQL). Se você estiver usando o console de gerenciamento do dispositivo para cargas de trabalho como o Oracle ou o Google Cloud VMware Engine, consulte Visão geral dos backup vaults gerenciados no console de gerenciamento do dispositivo.
Os clusters do AlloyDB e as instâncias do Filestore em backup vaults não são compatíveis com multirregiões.
O Backup e DR não impõe nenhuma restrição aos locais de destino compatíveis ao restaurar uma carga de trabalho de um backup do backup vault.
Pode haver cobrança de taxas de transferência de rede dependendo dos locais do backup vault e da carga de trabalho de origem. Para mais informações, consulte Preços do Backup e DR.
Recursos suportados
| Tipo de carga de trabalho | Gerenciamento |
|---|---|
| Instância do Compute Engine | Console doGoogle Cloud |
| Disco do Compute Engine | Console doGoogle Cloud |
| Instância do Filestore | Console doGoogle Cloud |
| Instância do Cloud SQL | Console doGoogle Cloud |
| Cluster do AlloyDB | Console doGoogle Cloud |
| Google Cloud VMware Engine, banco de dados Oracle e banco de dados SQL Server | Console de gerenciamento do dispositivo |
Modelos de backup para recursos
| Modelo centralizado | Modelo descentralizado | |
|---|---|---|
| Console doGoogle Cloud | Consolida o gerenciamento de backups criando backup vaults e planos de backup em um projeto de administrador central. Os administradores podem usar esses planos gerenciados de forma centralizada para proteger recursos em vários projetos de serviço ou usar permissões do IAM para delegar o acesso ao plano de backup aos proprietários de aplicativos. |
Isola o gerenciamento de backup criando um backup vault e um plano de backup separados em cada projeto. Essa abordagem é ideal para organizações descentralizadas em que as equipes de aplicativos individuais são responsáveis por fazer backup dos próprios recursos. |
| Console de gerenciamento do dispositivo | Consolida o gerenciamento de backup implantando o console de gerenciamento do dispositivo e criando backup vaults em um projeto de administrador central. Os administradores configuram políticas de backup no console de gerenciamento central para proteger recursos, como VMs do Google Cloud VMware Engine, em vários projetos de serviço. |
Isola o gerenciamento de backup implantando um console de gerenciamento de dispositivo e um backup vault separados para cada projeto ou linha de negócio. Essa abordagem é ideal para organizações descentralizadas, em que as responsabilidades de gerenciamento de backup são divididas entre várias equipes. |
Locais compatíveis com o backup vault
É possível criar um backup vault na mesma região da carga de trabalho de origem (regional), em uma região diferente da carga de trabalho de origem (entre regiões) ou em várias regiões (multirregional).
Regiões com disponibilidade e regiões cruzadas
É possível criar backup vaults nas seguintes regiões e entre regiões:
| Área geográfica | Nome da região | Descrição do local regional | |
|---|---|---|---|
| América do Norte | |||
northamerica-northeast1 * |
Montreal |
 Baixo CO2 |
|
northamerica-northeast2 |
Toronto |
Baixo CO2
|
|
us-central1 |
Iowa |
CO2 baixo
|
|
us-east1 |
Carolina do Sul | ||
us-east4 |
Norte da Virgínia | ||
us-east5 |
Columbus | ||
us-south1 |
Dallas |
Baixo CO2
|
|
us-west1 |
Oregon |
Baixo CO2
|
|
us-west2 |
Los Angeles | ||
us-west3 |
Salt Lake City | ||
us-west4 |
Las Vegas | ||
northamerica-south1 * |
Querétaro | ||
| América do Sul | |||
southamerica-east1 |
São Paulo |
Baixo CO2
|
|
southamerica-west1 |
Santiago |
Baixo CO2
|
|
| Europa | |||
europe-central2 |
Varsóvia |
Baixo CO2
|
|
europe-north1 |
Finlândia |
Baixo CO2
|
|
europe-north2 |
Estocolmo |
Baixo CO2
|
|
europe-southwest1 |
Madri |
Baixo CO2
|
|
europe-west1 |
Bélgica |
Baixo CO2
|
|
europe-west2 |
Londres |
CO2 baixo
|
|
europe-west3 |
Frankfurt | ||
europe-west4 |
Países Baixos |
Baixo CO2
|
|
europe-west6 |
Zurique |
Baixo CO2
|
|
europe-west8 |
Milão |
Baixo CO2
|
|
europe-west9 |
Paris |
Baixo CO2
|
|
europe-west10 |
Berlim | ||
europe-west12 |
Turim |
Baixo CO2
|
|
| Oriente Médio | |||
me-central1 |
Doha | ||
me-central2 |
Damã | ||
me-west1 |
Israel | ||
| África | |||
africa-south1 |
Johannesburgo | ||
| Ásia-Pacífico | |||
asia-east1 |
Taiwan | ||
asia-east2 |
Hong Kong | ||
asia-northeast1 |
Tóquio | ||
asia-northeast2 * |
Osaka | ||
asia-northeast3 |
Seul | ||
asia-southeast1 |
Singapura | ||
asia-southeast2 |
Jacarta | ||
australia-southeast1 |
Sydney | ||
australia-southeast2 |
Melbourne | ||
| Índia | |||
asia-south1 |
Mumbai | ||
asia-south2 |
Délhi |
* Querétaro (northamerica-south1), Montreal (northamerica-northeast1) e Osaka (asia-northeast2) não são compatíveis com a separação de zonas. Isso significa que as várias zonas dentro de cada uma dessas regiões podem não estar localizadas em campi de data center fisicamente separados. Consequentemente, um único desastre físico localizado pode afetar várias zonas na mesma região, aumentando o risco de perda de dados em comparação com regiões que oferecem suporte à separação de zonas.
Locais multirregionais compatíveis
É possível criar backup vaults nas seguintes multirregiões:
| Nome multirregional | Descrição |
|---|---|
ASIA |
Data centers na Ásia |
EU |
Data centers na União Europeia |
US |
Data centers nos Estados Unidos |
Compatibilidade de local da carga de trabalho
A tabela a seguir descreve os locais de backup vault compatíveis para cada carga de trabalho aceita ao usar backup vaults regionais e entre regiões. Os planos de backup no console do Google Cloud precisam ser criados na mesma região da carga de trabalho de origem.
| Carga de trabalho | O backup vault precisa estar na mesma região que a carga de trabalho de origem. | Suporte regional | Suporte multirregional | Suporte entre regiões |
|---|---|---|---|---|
| Instância do Compute Engine | Não | |||
| Disco do Compute Engine | Não | |||
| Instância do Cloud SQL | Sim | |||
| Cluster do AlloyDB | Sim | |||
| Instância do Filestore | Não | |||
| Google Cloud VMware Engine, banco de dados Oracle e banco de dados SQL Server | Não |
Compatibilidade multirregional
Os seguintes requisitos precisam ser atendidos para usar multirregiões:
Se uma carga de trabalho for compatível com backup vaults multirregionais, o local da carga de trabalho de origem precisará ser compatível com o local do backup vault multirregional.
Só é possível fazer backup de recursos em regiões que compartilham o mesmo prefixo. Por exemplo, os recursos em regiões com o prefixo
asiasó podem ser copiados para a multirregiãoasia.
A tabela a seguir descreve os locais de backup vault compatíveis para cada carga de trabalho ao usar backup vaults multirregionais:
| Tipo de carga de trabalho | É compatível com o uso de backup vaults multirregionais? | Multirregiões compatíveis com o backup vault |
|---|---|---|
| Instância do Compute Engine | asia, eu, us |
|
| Disco do Compute Engine | asia, eu, us |
|
| Instância do Filestore | N/A | |
| Instância do Cloud SQL | asia, eu, us |
|
| Cluster do AlloyDB | N/A | |
| Google Cloud VMware Engine, banco de dados Oracle e banco de dados SQL Server | N/A |
Disponibilidade
Os backup vaults criados em locais regionais e entre regiões oferecem resiliência contra uma falha temporária em uma única zona. Os dados de backup são armazenados de maneira redundante em pelo menos duas zonas separadas.
Os backup vaults criados em locais multirregionais oferecem resiliência contra uma interrupção em uma única região. Os dados de backup são armazenados de maneira redundante em pelo menos duas regiões separadas.
Comparar backup vaults multirregionais e entre regiões
| Critérios | Backups multirregionais | Backups entre regiões |
|---|---|---|
| Criação do backup | Automatizado pelo Google em duas regiões de um continente. | Autonomia para definir explicitamente uma região para criar o backup. |
| Caso de uso | Alta disponibilidade e simplicidade operacional | Conformidade estrita, leis de residência de dados ou sites de recuperação de desastres direcionados, dentro e fora dos limites regionais de origem. |
| Gerenciamento | Baixo overhead. Cofre único, balanceamento automatizado | Sobrecarga média. Requer a configuração de pareamento de destino específico. |
| Chaves de criptografia gerenciadas pelo cliente (CMEK, na sigla em inglês) | O backup vault multirregional precisa usar a CMEK da mesma região do backup vault. | O backup vault entre regiões precisa usar a CMEK da mesma região do backup vault. |
| Implicações no custo | Cobrança de upload e download multirregional, quando aplicável. Cobrança de armazenamento de backup para backup vault multirregional. Cobrança de gerenciamento. | Cobranças de transferência de dados entre regiões. Cobrança de armazenamento de backup. Cobrança de gerenciamento. |
| Cargas de trabalho compatíveis |
|
|
Nomes de backup vaults
Os nomes dos seus backup vaults precisam atender aos requisitos a seguir:
Os nomes dos backup vaults só podem conter letras minúsculas, caracteres numéricos e hífens (
-). Espaços não são permitidos.Os nomes dos backup vaults precisam começar e terminar com um número ou uma letra.
Os nomes dos backup vaults precisam ter de 3 a 63 caracteres. Nomes que contenham pontos podem ter até 222 caracteres, mas cada componente separado por ponto não pode ter mais do que 63 caracteres.
Os nomes de backup vault não podem ser representados como um endereço IP na notação decimal com pontos. Por exemplo,
192.0.2.255
Impedir exclusão de backup
Para proteger seus dados contra exclusão acidental ou mal-intencionada, você (o administrador) configura um período de armazenamento obrigatório para o backup vault. Depois de configurados, os backups são completamente imutáveis. Eles não podem ser excluídos manualmente por você, por qualquer outro usuário ou pelo Google até que o período especificado tenha passado.
Você controla a retenção obrigatória usando três configurações principais do Vault:
- Retenção mínima obrigatória: ao criar um vault, você precisa definir um período de armazenamento de referência (entre 1 dia e 99 anos). Isso cria um preço mínimo obrigatório para todo o Vault:
Nenhum backup pode ser excluído antes desse período. Qualquer plano de backup que armazene dados neste vault precisa ter um período de armazenamento de backup igual ou maior que esse mínimo.
Herdar a retenção da regra de backup: em vez de depender apenas do mínimo de referência do vault, é possível configurar o vault para adotar o período de armazenamento exato definido nos seus planos de backup específicos. É necessário ativar essa configuração durante a criação do vault.
Se o mínimo do vault for de 3 dias, mas a retenção do plano de backup for de 7 dias, o backup será bloqueado por todos os 7 dias. Resultado: a exclusão manual é totalmente impedida. Os backups só são excluídos automaticamente quando a duração específica do plano de backup expira.
Bloquear o período de armazenamento obrigatório: para requisitos de compliance rigorosos, é possível bloquear permanentemente a configuração de retenção mínima obrigatória.
Ao definir um bloqueio, você seleciona uma data de início da vigência. Antes do início da vigência, você ainda pode ajustar o período mínimo de retenção para cima ou para baixo para corrigir erros. Após o início da vigência, ninguém (nem mesmo um Proprietário do Projeto) pode diminuir o período de armazenamento. Só é permitido aumentar o valor.
Restrição de acesso ao backup vault
A configuração de restrições de acesso de um backup vault permite controlar as fontes de onde os dados podem ser armazenados em backup ou restaurados de um backup vault. Essa configuração determina os tipos de recursos que podem ser armazenados em um backup vault.
É possível selecionar uma das seguintes configurações de restrição de acesso para um backup vault. Essa configuração é permanente e não pode ser alterada.
Restringir o acesso à organização atual: as operações de backup e restauração são compatíveis apenas com a organização atual. Essa seleção torna o backup vault compatível com recursos gerenciados pelo console doGoogle Cloud , como instâncias do Compute Engine, mas não com recursos gerenciados pelo console de gerenciamento do dispositivo.
Restringir o acesso ao projeto atual: as operações de backup e restauração só são compatíveis com o projeto atual. Essa seleção torna o backup vault compatível com recursos gerenciados pelo console doGoogle Cloud (por exemplo, instâncias do Compute Engine), mas não com recursos gerenciados pelo console de gerenciamento do dispositivo.
Restringir o acesso à organização atual e fornecer acesso irrestrito para dispositivos de backup: para recursos gerenciados pelo console do Google Cloud , as operações de backup e restauração são compatíveis apenas com a organização atual. Os recursos gerenciados pelo console de gerenciamento do dispositivo (por exemplo, VMs do Google Cloud VMware Engine) também são compatíveis, mas as operações de backup e restauração desses recursos não são restritas à sua organização atual. Essa seleção torna o backup vault compatível com recursos gerenciados pelo console doGoogle Cloud e com recursos gerenciados pelo console de gerenciamento do dispositivo.
Permitir acesso irrestrito: permite operações de backup e restauração de ou para qualquer projeto ou organização. Essa seleção torna o backup vault compatível com recursos gerenciados pelo console do Google Cloud e com recursos gerenciados pelo console de gerenciamento do dispositivo.
Criptografia
Por padrão,o Google Cloud criptografa automaticamente os dados em repouso usando Google-owned and Google-managed encryption keys. Caso você precise atender a requisitos específicos de compliance e conformidade relacionados às chaves que protegem seus dados, use as chaves de criptografia gerenciadas pelo cliente (CMEKs) para os backups. Consulte Chaves de criptografia gerenciadas pelo cliente (CMEK).
A seguir
- Automatizar a proteção de instâncias do Compute Engine
- Criar e gerenciar um backup vault no console do Google Cloud
- Fazer backup de discos em um backup vault