


Application Design Center のエンタープライズ グレードの本番環境 Google Kubernetes Engine(GKE)テンプレートを使用すると、高セキュリティ クラスタとステートレス ウェブ アプリケーションをデプロイできます。エンタープライズ グレードの本番環境 GKE クラスタ テンプレートを使用すると、整合性、高度なネットワーキング、障害復旧用に構成された、安全なプライベート GKE クラスタをプロビジョニングできます。その後、エンタープライズ グレードの本番環境 GKE ワークロード テンプレート(プレビュー)と組み合わせて、高可用性、信頼性、サービス継続性を実現するように構成された Helm チャートをデプロイできます。
たとえば、次のビジネスニーズに対応するために、クラスタ テンプレートとワークロード テンプレートをデプロイできます。
| 例 | ビジネスニーズ | 実装 |
|---|---|---|
| グローバルな取引プラットフォーム | ある金融機関が、高頻度取引を処理するために、低レイテンシでグローバルに分散された取引プラットフォームを必要としています。このプラットフォームには、最大限の稼働時間、厳格なセキュリティ、監査可能なコンプライアンスが求められます。 | 複数のリージョンにまたがるグローバルに分散されたリージョン クラスタと高度なネットワーキングを使用して、超低レイテンシと復元力を実現します。強力なネットワーク ポリシー、プライベート クラスタ構成、高度なセキュリティ機能を実装して、データ保護と規制遵守を実現します。 |
| マルチテナント SaaS プラットフォーム | Software as a Service(SaaS)プロバイダは、数千の企業顧客向けに、高度にスケーラブルで安全、かつ費用が最適化されたプラットフォームをホストする必要があります。これには、厳格なテナント分離、動的なリソース割り当て、ダウンタイムなしでの新機能の継続的デリバリーが必要です。 | 堅牢な Namespace 分離、ネットワーク セグメンテーション、割り当て管理を備えたマルチテナント クラスタを使用して、テナント間で公平なリソース共有とセキュリティを確保します。 |
| 重要なオペレーションのためのリアルタイム推論 | ある組織が、ミッション クリティカルな不正行為検出アプリケーションでリアルタイム推論を行うために AI / ML モデルをデプロイする必要があります。このアプリケーションには、極めて低いレイテンシ、高スループット、完全な監査可能性を備えた新しいモデル バージョンに迅速に適応する能力が求められます。 | AI 推論用の専用ノードプールを使用してクラスタを構成します。低レイテンシのネットワーク接続を確保し、推論エンドポイントへの効率的なトラフィック ルーティングを可能にします。 |
アーキテクチャ
次の図は、テンプレートのコンポーネントと接続を示しています。
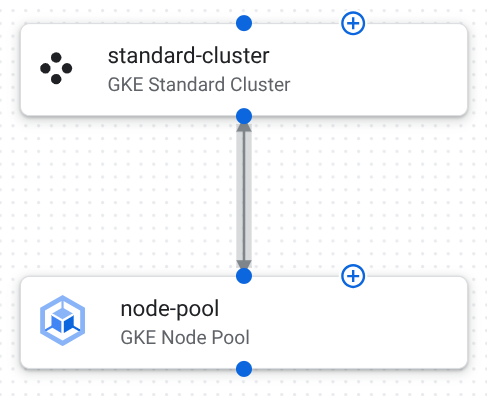
このテンプレートのコンポーネント構成は次のとおりです。
GKE Standard クラスタ: ワークロードが実行されるクラスタ。
次の表に、このテンプレートのクラスタ構成を示します。
構成 目的 location: us-central1地理的な境界内でのデータの局所性とコンプライアンスを確保します。リージョン内のマルチゾーン設定により、高可用性が実現されます。 network: projects/PROJECT_ID/global/networks/enterprise-vpc通常、ネットワーク セグメンテーションと接続用に設計された既存の VPC を指定します。 subnetwork: projects/PROJECT_ID/regions/us-central1/subnetworks/gke-subnetVPC 内のクラスタのサブネットワークを指定します。通常、このサブネットワークは、適切な IP 割り当てとネットワーク分離を考慮して設計されています。 master_authorized_networks_config: [{"cidr_block": "10.0.0.0/8", "display_name": "Internal Network"}]コントロール プレーン エンドポイントへのアクセスを、特定の信頼できる IP CIDR ブロックに制限します。これにより、クラスタ管理 API への不正アクセスを防止できます。 private_cluster_config.enable_private_endpoint: trueコントロール プレーンに、VPC 内の内部 IP アドレスまたは承認済みネットワークを使用してのみアクセスできるようにします。これにより、パブリックに公開されることがなくなり、セキュリティが強化されます。 private_cluster_config.enable_private_nodes: trueすべてのワーカーノードにプライベート IP アドレスのみが割り当てられるようにして、公共のインターネットから分離し、攻撃対象領域を縮小します。 release_channel: STABLE予測可能で十分にテストされた更新により、本番環境の安定性が維持されます。 network_policy.enabled: trueKubernetes ネットワーク ポリシーを有効にします。これにより、Pod 間の通信を制御して、セキュリティとマイクロセグメンテーションを強化できます。 binary_authorization: {"evaluation_mode": "PROJECT_SINGLETON_POLICY_ENFORCE"}デプロイ ポリシーを適用して、信頼できる署名付きコンテナ イメージのみがクラスタで実行されるようにします。 database_encryption: {"state": "ENCRYPTED_WITH_CMEK", "key_name": "projects/PROJECT_ID/locations/us-central1/keyRings/gke-keyring/cryptoKeys/gke-etcd-key"}顧客管理の暗号鍵(CMEK)はデータベースを暗号化し、データ セキュリティを提供してコンプライアンス要件を満たします。 workload_identity_config: {"enabled": true}Kubernetes サービス アカウントが Google Cloud サービス アカウントとして機能できるようにします。これにより、IAM を使用してリソースへのきめ細かい安全なアクセスが可能になります。 logging_configとmonitoring_configが{"component_config": {"enable_components": ["SYSTEM_COMPONENTS", "WORKLOADS"]}}に設定されているCloud Logging および Cloud Monitoring と統合され、本番環境ワークロードの包括的なオブザーバビリティ、監査、アラートを実現します。 maintenance_policy: {"daily_maintenance_window": {"start_time": "03:00"}, "recurring_window": {"start_time": "00:00", "end_time": "04:00", "recurrence": "FREQ=WEEKLY;BYDAY=SAT,SUN"}}メンテナンスの時間枠は、GKE が自動アップグレードを実行するタイミングを制御し、重要なアプリケーションへの影響を最小限に抑えます。 enable_shielded_nodes: trueShielded GKE Nodes は、セキュアブートや整合性モニタリングなどのセキュリティ機能を提供し、ルートキットやブートレベルのマルウェアから保護します。 gateway_api_config: {"channel": "CHANNEL_STANDARD"}エンタープライズ アプリケーションにおける複雑なルーティング、ロード バランシング、API 管理のための高度なトラフィック管理。 security_posture_config: {"mode": "ENTERPRISE", "vulnerability_mode": "VULNERABILITY_ENTERPRISE"}脆弱性スキャンやポリシーの適用など、高度なセキュリティ ポスチャー管理。 GKE ノードプール: アプリケーションのコンテナを実行するワーカーノードのグループ。
次の表に、このテンプレートのノードプール構成を示します。
構成 目的 location: us-central1。このノードプールが作成されるリージョンを指定します。クラスタのロケーションと同様に、これによりノードプール リソースが単一の地理的エリアに配置されます。 autoscaling: {"max_node_count":3, "min_node_count":1}。このノードプールのクラスタ オートスケーラーを構成します。ノードプールが常に少なくとも 1 つのノードを維持するようにし、上限を 3 つのノードに設定して、費用とリソース消費を制御します。 node_config: {"machine_type":"e2-medium", "oauth_scopes":["https://www.googleapis.com/auth/cloud-platform"], "shielded_instance_config":{"enable_secure_boot":true}}。このプール内のノードの構成をグループ化します。マシンタイプは、汎用ワークロードに適した CPU とメモリのバランスです。サービス アカウントに付与されるアクセス権を定義します。Shielded VM インスタンスでセキュアブートを有効にして、ブートレベルのマルウェアから保護します。
Helm チャートの構成
次の表に、GKE で基本的なウェブ アプリケーションをデプロイしてスケーリングするためにカスタマイズされた Helm チャートの構成を示します。
| 構成 | 目的 |
|---|---|
replicaCount: 3 |
3 つの初期レプリカを作成して、アプリケーションの初期レベルの冗長性と基本的な高可用性を確立します。 |
image.repository: gcr.io/google-samples/hello-app |
基本的なウェブサーバーの Docker イメージをプレースホルダとして使用します。 |
resources.requests: {"cpu": "100m", "memory": "128Mi"} |
各 Pod に予約される CPU とメモリの最小量を指定します。これにより、使用可能なリソースと効率的なスケジューリングが確保されます。 |
resources.limits: {"cpu": "250m", "memory": "256Mi"} |
各 Pod に予約される CPU とメモリの最大量を指定し、単一の Pod によるリソースの独占を防ぎます。 |
networkPolicy.enabled: true |
アプリケーションの Kubernetes ネットワーク ポリシーを有効にします。これにより、Pod が相互に通信する方法や他のネットワーク エンドポイントと通信する方法のルールを定義して、ネットワーク セグメンテーションと分離を適用できます。 |
service: {"type": "ClusterIP", "port": 80} |
標準の HTTP ポートでクラスタ内の内部アクセス用にサービスを構成します。 |
pdb: {"enabled": true, "minAvailable": 1} |
Pod Disruption Budget を有効にして、自発的な中断中に少なくとも 1 つのレプリカが使用可能な状態を維持し、高可用性を維持します。 |
ウェブ アプリケーションを作成する
エンタープライズ グレードの本番環境 GKE クラスタとワークロード テンプレートを使用して、ウェブ アプリケーションをデプロイします。
ウェブ インフラストラクチャをデプロイする
エンタープライズ グレードの本番環境 GKE クラスタ テンプレートを構成してデプロイし、ウェブ ワークロードが実行される基盤となるインフラストラクチャを作成します。
エンタープライズ グレードの本番環境 GKE クラスタ テンプレートを複製してデプロイします。
選択したデプロイ プロジェクトに GKE クラスタが作成されます。
コンポーネントを構成します。詳しくは以下をご覧ください。
[デプロイ] をクリックします。アプリケーションは数分後にデプロイされます。
[アプリケーションの詳細] パネルで、[出力] タブをクリックします。
アプリケーションの cluster_id を特定します。この情報は、Helm チャートをデプロイするときに使用します。
ウェブ ワークロードをデプロイする
エンタープライズ グレードの本番環境 GKE ワークロード テンプレートを使用して、作成したクラスタにウェブ ワークロードをデプロイします。ウェブ ワークロード構成を含む Helm チャートをデプロイします。
[Google テンプレート] ページの [エンタープライズ グレードの本番環境 GKE ワークロード] テンプレートで、[新しいアプリケーションを作成] をクリックします。
[名前] フィールドに、アプリケーションの一意の名前を入力します。
[GKE Deployment Target] 領域で、次の操作を行います。
[プロジェクト] リストから、エンタープライズ グレードの本番環境 GKE クラスタ アプリケーションから GKE クラスタをデプロイしたプロジェクトを選択します。
[リージョン] リストから、GKE クラスタをデプロイしたリージョンを選択します。
[クラスタ] リストから、デプロイされた GKE クラスタを選択します。
[Namespace] フィールドに、ワークロードの Namespace を入力します。名前を変更していない場合は、「
default」と入力します。[アプリケーションを作成] をクリックします。
アプリケーションが作成され、構成ファイルが表示されます。
[Helm チャート] パネルで、次の操作を行います。
構成の詳細を確認します。
省略可: 独自のニーズに合わせて構成をカスタマイズします。
Helm チャートをクラスタにデプロイするには、[デプロイ] をクリックします。
詳しい手順については、アプリケーションをデプロイするをご覧ください。
数分後、Helm チャート構成が GKE クラスタにデプロイされます。
次のステップ
- テンプレートを複製してカスタマイズする方法については、クイックスタート: Google テンプレートをカスタマイズしてデプロイするをご覧ください。
- アプリケーション テンプレートを設計して、独自の構成を定義する。
- Google Cloud アーキテクチャ フレームワークで、一般的なアーキテクチャのベスト プラクティスを確認する。