


מנוע הסיכונים מאפשר לזהות שילובים רעילים, שהם קבוצות של בעיות אבטחה שיוצרות נתיב תקיפה למשאבים בעלי ערך גבוה. הוא גם מזהה נקודות חנק, שהן משאבים משותפים שבהם כמה נתיבי תקיפה מתכנסים, ומאפשר לכם לתקן כמה שילובים רעילים בפעולה אחת.
מנוע הסיכון מזהה שילובים רעילים במהלך הסימולציות של מסלולי ההתקפה שהוא מריץ. מנוע הסיכונים יוצר ממצא לכל שילוב רעיל שהוא מזהה. לכל שילוב רעיל יש ציון חשיפה ייחודי להתקפה, שנקרא ציון שילוב רעיל. הציון הזה מודד את הסיכון של השילוב הרעיל לקבוצת המשאבים החשובים בסביבת הענן. מנוע הסיכונים גם יוצר תצוגה חזותית של נתיב ההתקפה שהשילוב הרעיל יוצר למשאבים בקבוצת המשאבים החשובים.
אפשר לזהות שילובים רעילים וצווארי בקבוק בפלטפורמות הבאות של ספקי שירותי ענן:
- Google Cloud. זמין לרמות השירות Premium ו-Enterprise (הוצאה משימוש).
- Amazon Web Services (AWS) (גרסת טרום-השקה (Preview)). זמין לרמת השירות Enterprise (הוצאה משימוש).
- Microsoft Azure (גרסת טרום-השקה (Preview)). זמין לרמת השירות Enterprise (הוצאה משימוש).
רשימת המשאבים הנתמכים מופיעה במאמר תמיכה בתכונות של מנוע הסיכונים.
הצגת שילובים רעילים וצווארי בקבוק
השילובים הרעילים וצווארי הבקבוק בסיכון הגבוה ביותר מוצגים כבעיות בדפים Risk Overview ו-Issues של Security Command Center במסוף.
ברמת השירות Enterprise (הוצאה משימוש), אפשר לראות שילובים רעילים גם בדף Cases במסוף Security Operations.
אפשר לראות שילובים רעילים גם בדף Cases ברמת השירות Enterprise (הוצאה משימוש).
כדי לראות ממצאים שקשורים לשילובים רעילים ולנקודות חסימה במסוףGoogle Cloud , נכנסים לדף Findings ומסננים לפי סיווג הממצאים Toxic combination או Chokepoint.
ממצאים שקשורים לשילובים רעילים ולנקודות חסימה מתועדים בדוחות סיכונים. מידע נוסף מופיע במאמר סקירה כללית של דוחות סיכונים.
ציוני חשיפה להתקפות על שילובים רעילים ונקודות חנק
מנוע הסיכונים מחשב את ציון החשיפה להתקפה לכל שילוב רעיל ונקודת חסימה. הציון הזה משקף את מידת החשיפה של משאב אחד או יותר בקבוצת המשאבים החשובים להתקפות פוטנציאליות, בגלל שילוב רעיל או נקודת חנק. ככל שהציון גבוה יותר, כך הסיכון גבוה יותר.
חישוב ציון החשיפה להתקפה
הציונים של חשיפה להתקפה לשילובים רעילים ולנקודות חסימה נגזרים מהגורמים הבאים:
- מספר המשאבים החשופים בקבוצת המשאבים החשובים, וערכי העדיפות וציוני החשיפה להתקפות של המשאבים האלה.
- הסבירות שתוקף נחוש יצליח להגיע למשאב בעל ערך גבוה על ידי ניצול השילוב הרעיל או צוואר הבקבוק.
בהתאם לציון החשיפה להתקפה, לשילובים הרעילים יכולה להיות אחת מרמות החומרה הבאות:
- קריטי: שילובים רעילים עם ציון חשיפה להתקפה של 10 ומעלה.
- גבוהה: שילובים רעילים עם ציון חשיפה להתקפה < 10.
לנקודות חסימה תמיד יש ציון חשיפה להתקפה של 10 ומעלה, ולכן תמיד יש להן דירוג חומרת קריטי.
מידע נוסף זמין במאמר ציוני חשיפה להתקפות.
המחשות חזותיות של נתיבי התקפה לשילובים רעילים ולנקודות חנק
מנוע הסיכונים מספק תיאור חזותי של השילוב הרעיל ושל נתיבי ההתקפה בנקודות החסימה שמובילים לקבוצת המשאבים החשובים. מסלול התקפה מייצג סדרה של שלבי התקפה שכוללים בעיות אבטחה ומשאבים קשורים, שתוקף פוטנציאלי יכול להשתמש בהם כדי להגיע למשאבים שלכם.
מסלולי התקפה עוזרים לכם להבין את הקשרים בין בעיות אבטחה ספציפיות בשילוב רעיל או בנקודת חנק, ואיך הן יוצרות מסלולים למשאבים בקבוצת המשאבים החשובים שלכם. בתצוגה החזותית של הנתיב מוצג גם מספר המשאבים החשובים שנחשפו, והחשיבות היחסית שלהם לסביבת הענן.
המשאבים בנתיב ההתקפה מסומנים בצבעים באופן הבא:
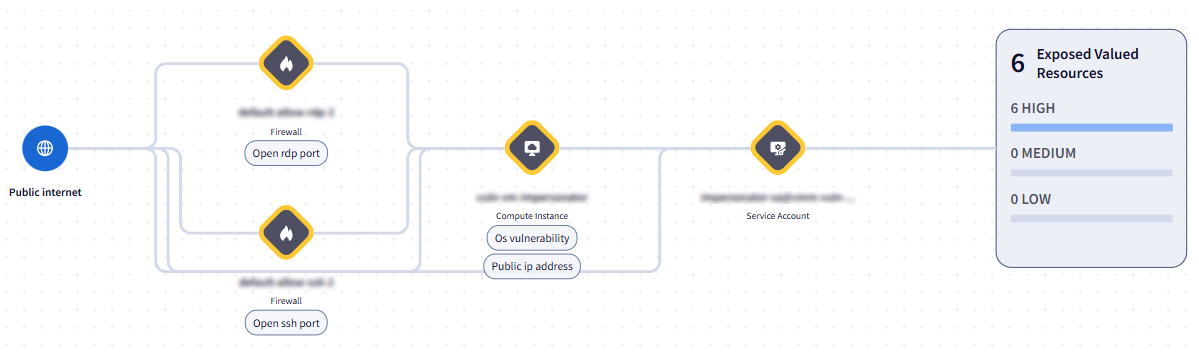
- משאבים עם בעיות אבטחה שתורמים לשילוב הרעיל מודגשים במסגרת צהובה.
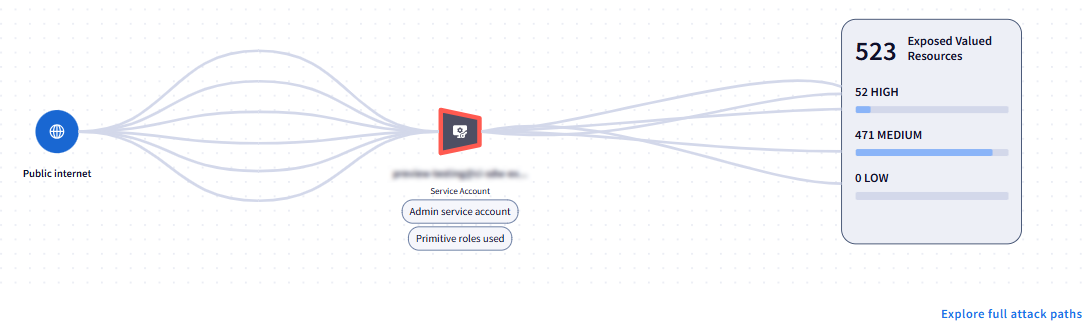
- משאבים שזוהו כנקודת חנק מודגשים בגבול אדום.
יש כמה מקומות שבהם אפשר לראות את נתיבי ההתקפה.
ברמת השירות Premium, אפשר לראות את נתיב ההתקפה המלא בדף Attack paths. מידע נוסף זמין במאמר נתיבי התקפה. אפשר גם לראות גרסה פשוטה של נתיב ההתקפה במקומות הבאים:
- הדף סקירת סיכונים, לפריטים בווידג'ט הבעיות המסוכנות ביותר.
- הדף Issues, כשבוחרים בעיה. אפשר לגשת לנתיב ההתקפה הפשוט בכרטיסייה Overview של הבעיה.
בגרסה הפשוטה של מסלול ההתקפה ברמת השירות Enterprise (הוצאה משימוש), אפשר לראות את הפרטים הבאים:
- הדף Risk > Overview, לפריטים בווידג'ט Riskiest issues.
- הדף Risk > Issues, כשבוחרים בעיה. אפשר לגשת לנתיב ההתקפה הפשוט בכרטיסייה Overview של הבעיה.
- הדף Risk > Cases, כשבוחרים בקשת תמיכה. אפשר לגשת לנתיב ההתקפה הפשוט בכרטיסייה
 Case overview.
כדי לראות את הגרסה המלאה של נתיב התקפה, פותחים את הגרסה הפשוטה ולוחצים על Explore full attack paths.
בצילום המסך הבא מוצגת דוגמה לנתיב התקפה פשוט של שילוב רעיל:
צילום המסך הבא הוא דוגמה לנתיב התקפה פשוט של נקודת חנק:
ממצאים קשורים
הרבה מהסיכונים הנפרדים שמרכיבים שילובים רעילים ונקודות חסימה מזוהים גם על ידי שירותי זיהוי אחרים של Security Command Center. שירותי הזיהוי האחרים האלה יוצרים ממצאים נפרדים לגבי הסיכונים האלה, שמופיעים בבעיות ובמקרים כממצאים קשורים. ממצאים קשורים מזוהים גם בנתיבי התקפה.
במקרים של שילובים רעילים, נפתחים מקרים נפרדים לממצאים הקשורים, מופעלים פלייבוקים שונים, וחברים אחרים בצוות שלכם עשויים לעבוד על התיקון שלהם בנפרד מהתיקון של ממצא השילוב הרעיל. בדקו את הסטטוס של בקשות התמיכה שקשורות לממצאים האלה, ובקשו מהבעלים של בקשות התמיכה לתת עדיפות לטיפול בהן כדי לפתור את השילוב הרעיל.
בקשות תמיכה
ברמת השירות Enterprise (הוצאה משימוש), Security Command Center פותח בקשה לכל ממצא של שילוב רעיל שנוצר. נקודות חסימה לא יוצרות פניות.
בתצוגת הפרטים של הפנייה, אפשר למצוא את המידע הבא שקשור לשילובים רעילים:
- תיאור של השילוב הרעיל
- ציון החשיפה להתקפה של השילוב הרעיל
- המחשה חזותית של נתיב ההתקפה שנוצר על ידי השילוב הרעיל
- מידע על המשאבים המושפעים
- מידע על הפעולות שאפשר לבצע כדי לתקן את השילוב הרעיל
- מידע על ממצאים קשורים משירותי זיהוי אחרים של Security Command Center, כולל קישורים לבקשות התמיכה שמשויכות אליהם
- מדריכים רלוונטיים
- כרטיסי תמיכה משויכים
בדף Risk > Cases במסוף Security Operations, אתם יכולים לשלוח שאילתות או לסנן את המקרים של שילובים רעילים באמצעות התג Toxic Combination. אפשר גם לזהות באופן חזותי את המקרים של שילובים רעילים ברשימת המקרים באמצעות הסמל הבא:  .
מידע נוסף על הצגת מקרים של שילובים רעילים זמין במאמר הצגת מקרים של שילובים רעילים.
רמת העדיפות של בקשת התמיכה
כברירת מחדל, רמת העדיפות של בקשות תמיכה שקשורות לשילובים רעילים זהה לרמת החומרה של הממצא של השילוב הרעיל, ושל ההתראה שמשויכת אליו בבקשת התמיכה הקשורה. כלומר, לכל המקרים של שילובים רעילים יש בהתחלה עדיפות של Critical או High.
אחרי שפותחים בקשת תמיכה, אפשר לשנות את רמת העדיפות של הבקשה או של ההתראה. שינוי העדיפות של בקשה או התראה לא משנה את חומרת הממצא.
סגירת בקשות תמיכה
כשממצא נוצר בפעם הראשונה לשילוב רעיל, הסטטוס שלו הוא Active.
אם תטפלו בשילוב הרעיל, מנוע הסיכונים יזהה את הטיפול באופן אוטומטי במהלך הסימולציה הבאה של נתיב ההתקפה ויסגור את המקרה. הסימולציות פועלות בערך כל 48 שעות.
לחלופין, אם אתם מחליטים שהסיכון שנובע משילוב רעיל הוא קביל או בלתי נמנע, אתם יכולים לסגור את התיק על ידי השתקת הממצא.
כשמשתיקים ממצא, הוא נשאר פעיל, אבל Security Command Center סוגר את המקרה ומשמיט את הממצא מהשאילתות ומהתצוגות שמוגדרות כברירת מחדל.
מידע נוסף זמין במאמרים הבאים:
- איך סוגרים מקרים של שילובים רעילים
- סקירה כללית של בקשות תמיכה
- השתקת ממצאים ב-Security Command Center