


Google Cloud 資源階層結構提供結構化方式,可讓您整理雲端資源。除了階層中最高的資源外,所有資源都只有一個父項。階層頂端是「組織」 (根),接著是分組用的「資料夾」 (選用),然後是「專案」,其中包含 Compute Engine 虛擬機器和儲存空間值區等實際服務資源。
使用結構化階層有下列優點:
- 擁有權:將資源的生命週期繫結至直屬父項。專案屬於組織,而非建立專案的個別員工。即使員工離職,專案仍會保持啟用和安全。
- 沿用:提供存取控管和組織政策的附加點,這些政策會沿著階層向下傳遞。您可以在較高層級 (例如組織或資料夾) 授予角色,所有子資源都會沿用這些角色,因此不必手動設定每項專案的權限。
下圖說明 Google Cloud 資源階層。
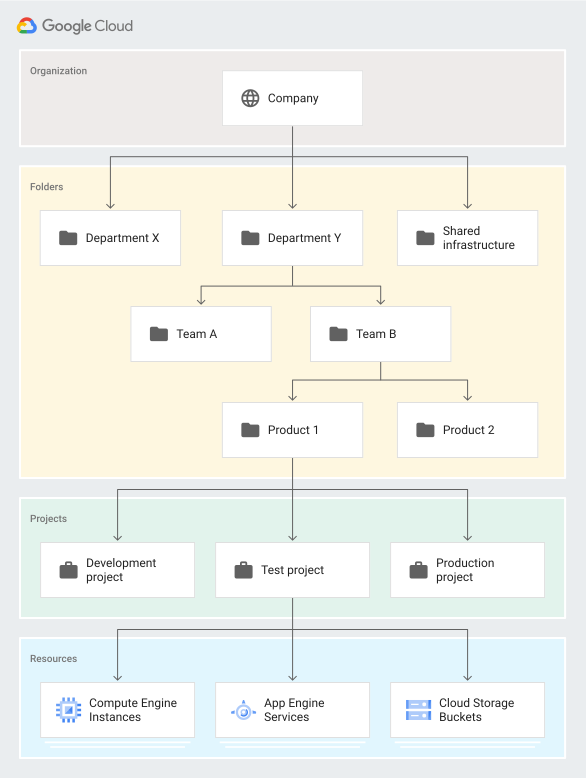
組織資源
組織資源代表實體 (例如公司),是Google Cloud 資源階層的根節點。這項服務提供下列主要功能:
- 組織是所有資料夾和專案資源的上層。
- 在這個層級套用的存取控管政策 (例如 Identity and Access Management (IAM) 角色) 和組織政策,會由組織中的所有資源繼承。
- 雖然並非所有 Google Cloud 使用者都必須使用組織資源,但必須使用組織資源才能使用特定 Resource Manager 功能。
與 Google Workspace 或 Cloud Identity 帳戶的關聯
您必須擁有 Google Workspace 或 Cloud Identity 帳戶,才能存取組織資源。
- 一個 Google Workspace 或 Cloud Identity 帳戶只能與一項組織資源建立關聯。
- 擁有 Google Workspace 或 Cloud Identity 帳戶的使用者建立 Google Cloud 專案資源時,系統會自動為其佈建組織資源。
下圖顯示 Google Workspace 帳戶、Cloud Identity 和 Google Cloud 資源階層之間的連結。
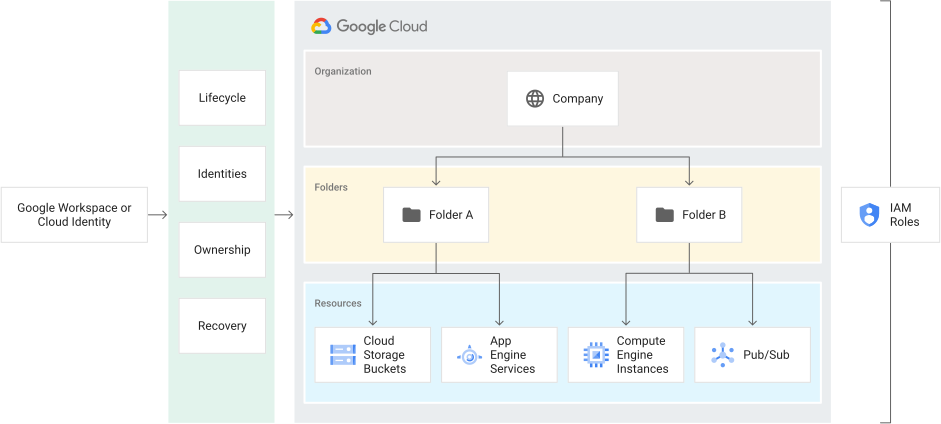
Google Workspace 超級管理員負責驗證網域擁有權,也是帳戶救援的聯絡人。因此,Google Workspace 超級管理員預設可指派 IAM 角色。Google Workspace 超級管理員在 Google Cloud 方面的主要職責,是將組織管理員 IAM 角色指派給網域中的適當使用者。這項設定可將 Google Workspace 和 Google Cloud管理責任分開,符合使用者通常追求的效果。
受管理使用者的專案建立規則
網域有組織資源後,建立專案時必須遵守嚴格規則:
- 受管理使用者 (帳戶網域成員) 必須在組織內建立專案。與組織資源相關聯的帳戶,無法建立與組織資源無關聯的專案資源。
- 根據預設,新專案會歸屬於與使用者相關聯的組織。
- 如果使用者具備適當權限,可以在建立專案時指定其他組織資源,否則預設為所屬組織。
組織資源的優點
有了組織資源,專案資源就會歸屬於組織,而非建立資源的員工。也就是說,當員工離職時,貴機構仍會保留專案資源。專案資源會遵循 Google Cloud上組織資源的生命週期。
此外,組織管理員會集中控管所有資源。他們可以查看及管理貴公司的所有專案資源。這可防止影子專案或惡意管理員。
您也可以在組織層級授予角色,組織資源下的所有專案和資料夾資源都會繼承這些角色。舉例來說,您可以在組織層級將網路管理員角色授予網路團隊,讓他們管理公司所有專案資源中的所有網路,而不必為每個專案資源授予角色。
組織資源由下列屬性定義:
- 組織資源 ID,這是組織的專屬 ID。
- 顯示名稱,根據 Google Workspace 或 Cloud Identity 中的主網域名稱產生。
- 組織資源的建立時間。
- 組織資源的上次修改時間。
- 組織資源的擁有者,也就是 Directory API 中的 Google Workspace 客戶 ID。您在建立組織資源時指定擁有者,且無法變更。
下列程式碼片段顯示組織資源的結構:
{
  "creationTime": "2020-01-07T21:59:43.314Z",
  "displayName": "my-organization",
  "lifecycleState": "ACTIVE",
  "name": "organizations/34739118321",
  "owner": {
    "directoryCustomerId": "C012ba234"
  }
}
新組織資源的初始允許政策會將專案建立者和帳單帳戶建立者角色授予整個 Google Workspace 網域。也就是說,使用者可以繼續建立專案資源和帳單帳戶,就像組織資源不存在一樣。建立機構資源時,不會建立其他資源。允許、拒絕和組織政策會沿用階層結構,階層中每項資源的有效政策,都是直接套用至資源的政策,以及沿用自祖系資源的政策。
資料夾資源
資料夾資源是組織資源和專案資源之間的選用分組機制。必須有組織資源才能使用資料夾。資料夾資源及其子項專案資源位於組織資源下方。
資料夾資源可為專案劃定明確的隔離分界。其功能類似於組織資源中的子組織。資料夾資源可用來為公司內的不同法人、部門和團隊建立模型。舉例來說,資料夾的第一層可以代表機構中的主要部門。資料夾可以包含專案和其他資料夾,因此每個資料夾都能包含代表不同團隊的子資料夾。每個團隊資料夾可能包含額外的子資料夾,來代表不同應用程式。如要進一步瞭解如何使用資料夾資源,請參閱「建立資料夾」。
如果組織資源含有資料夾資源,且您具備適當的檢視權限,就能在 Google Cloud 控制台查看這些資源。如需更詳細的操作說明,請參閱「查看、更新及刪除資料夾」。
資料夾資源可讓您委派管理權限。例如,您可以授予各部門主管其部門內所有 Google Cloud 資源的完整擁有權。同樣地,資料夾資源也可以限制資源存取權,因此某個部門的使用者只能存取和建立該資料夾資源中的 Google Cloud資源。
下列程式碼片段顯示資料夾資源的結構:
{
  "createTime": "2030-01-07T21:59:43.314Z",
  "displayName": "Engineering",
  "lifecycleState": "ACTIVE",
  "name": "folders/634792535758",
  "parent": "organizations/34739118321"
}
與組織和專案資源一樣,資料夾資源也是允許、拒絕和組織政策的政策繼承點。資料夾資源中授予的 IAM 角色,會由該資料夾中的所有專案和資料夾資源繼承。
專案資源
專案資源是基本的組織實體。組織和資料夾資源可以包含多項專案。您需要專案資源才能使用 Google Cloud。您必須建立專案,才能建立、啟用及使用所有Google Cloud 服務、管理 API、啟用計費功能、新增及移除協作者,以及管理權限。
所有專案資源都包含下列項目:
- 兩個 ID:
- 專案資源 ID,這是專案資源的專屬 ID。
- 專案資源編號,在您建立專案時自動指派。它是唯讀的。
- 一個可變動的顯示名稱。
- 專案資源的生命週期狀態,例如 ACTIVE 或 DELETE_REQUESTED。
- 可用來篩選專案的標籤集合。
- 專案資源的建立時間。
下列程式碼片段顯示專案資源的結構:
{
  "createTime": "2020-01-07T21:59:43.314Z",
  "lifecycleState": "ACTIVE",
  "name": "my-project",
  "parent": {
    "id": "634792535758",
    "type": "folder"
  },
  "projectId": "my-project",
  "labels": {
     "my-label": "prod"
  },
  "projectNumber": "464036093014"
}
如要與大多數 Google Cloud 資源互動,每個要求都必須提供專案資源 ID。您可以透過兩種方式識別專案資源:專案資源 ID 或專案資源編號。在程式碼片段中,這些是 projectId 和 projectNumber。
專案資源 ID 是您在建立專案時選擇的自訂名稱。如果啟用的 API 需要專案,您可以建立新專案,或使用專案資源 ID 選取現有專案。UI 中顯示的 name 字串與專案資源 ID 不同。
Google Cloud 會自動產生專案資源編號。您可以在Google Cloud 控制台的專案資訊主頁中,找到專案資源 ID 和編號。如要瞭解如何取得專案 ID 和其他專案資源管理工作,請參閱「建立專案」。
新建立專案資源的初始 IAM 政策會將擁有者角色授予專案建立者。
所有使用者 (包括免費試用使用者、免費方案使用者,以及 Google Workspace 和 Cloud Identity 客戶) 都可以建立專案資源。Google Cloud 免費計畫的使用者只能在專案中建立專案資源和服務資源。專案資源可以位於階層頂端,但前提是必須由免費試用或免費方案使用者建立。Google Workspace 和 Cloud Identity 客戶可使用 Google Cloud 資源階層的其他功能,例如機構和資料夾資源。詳情請參閱「Cloud Identity 總覽」。位於階層頂端的專案資源沒有父項資源,但只要為網域建立組織資源,就能將專案資源遷移至組織資源。如要進一步瞭解如何遷移專案資源,請參閱「在組織資源之間遷移專案」。
後續步驟
- 瞭解如何建立 Google Cloud 資源階層結構
- 瞭解管理界限和功能設定
- 瞭解如何列出階層中的所有專案、資料夾和組織