

Google Distributed Cloud ist eine vollständig verwaltete Software- und Hardwarelösung, die die Infrastruktur und Dienste vonGoogle Cloud auf Ihr Rechenzentrum ausweitet. Google Distributed Cloud ist sowohl in vernetzten als auch in Konfigurationen mit Air Gap verfügbar, die auf von Google bereitgestellter Hardware ausgeführt werden. Google Distributed Cloud ist auch als reine Softwarelösung verfügbar, die auf Ihrer eigenen Hardware entweder auf VMware oder auf Bare Metal ausgeführt wird. Dieser Leitfaden gilt für Google Distributed Cloud-Software, die auf Ihrer eigenen Hardware in einer VMware vSphere-Umgebung ausgeführt wird.
Google Distributed Cloud basiert auf der Google Kubernetes Engine (GKE) und hat ein eigenes Kubernetes-Paket, das GKE für die Verwendung in einer lokalen Umgebung erweitert. Mit Google Distributed Cloud können Sie GKE-Cluster lokal erstellen, verwalten und aktualisieren und dabeiGoogle Cloud -Funktionen verwenden. Außerdem können Sie Containeranwendungen mithilfe der Google-Infrastruktur in großem Maßstab auf Ihren Clustern bereitstellen und betreiben.
Wenn Sie die Google Distributed Cloud-Software installiert haben, können Sie vieleGoogle Cloud -Funktionen zum Steuern, Verwalten und Betreiben von Containerarbeitslasten im großen Maßstab verwenden. Weitere Informationen zu den auf VMware verfügbaren Funktionen finden Sie in der GKE-Übersicht.
Diese Seite bietet einen Überblick über die Funktionsweise von Google Distributed Cloud auf VMware und liefert die erforderlichen Hintergrundinformationen, bevor Sie mit einer Mindest- oder Produktionsinstallation fortfahren.
Funktionsweise
Google Distributed Cloud erweitert die GKE, sodass Sie GKE-Cluster lokal in einer vSphere-Umgebung erstellen und in Google Cloud zusammen mit regulären GKE-Clustern und Clustern in anderen Umgebungen als Teil einer Flotte verwalten können.
Da die Google Distributed Cloud-Software in Ihrem Rechenzentrum und nicht inGoogle Cloudausgeführt wird, müssen Sie zusätzlich zur GKE-Software auch Administrator- und Steuerungsebenensoftware installieren. Die in Ihrem Rechenzentrum ausgeführte Software wird im Rahmen der Installations- und Upgradeprozesse heruntergeladen.
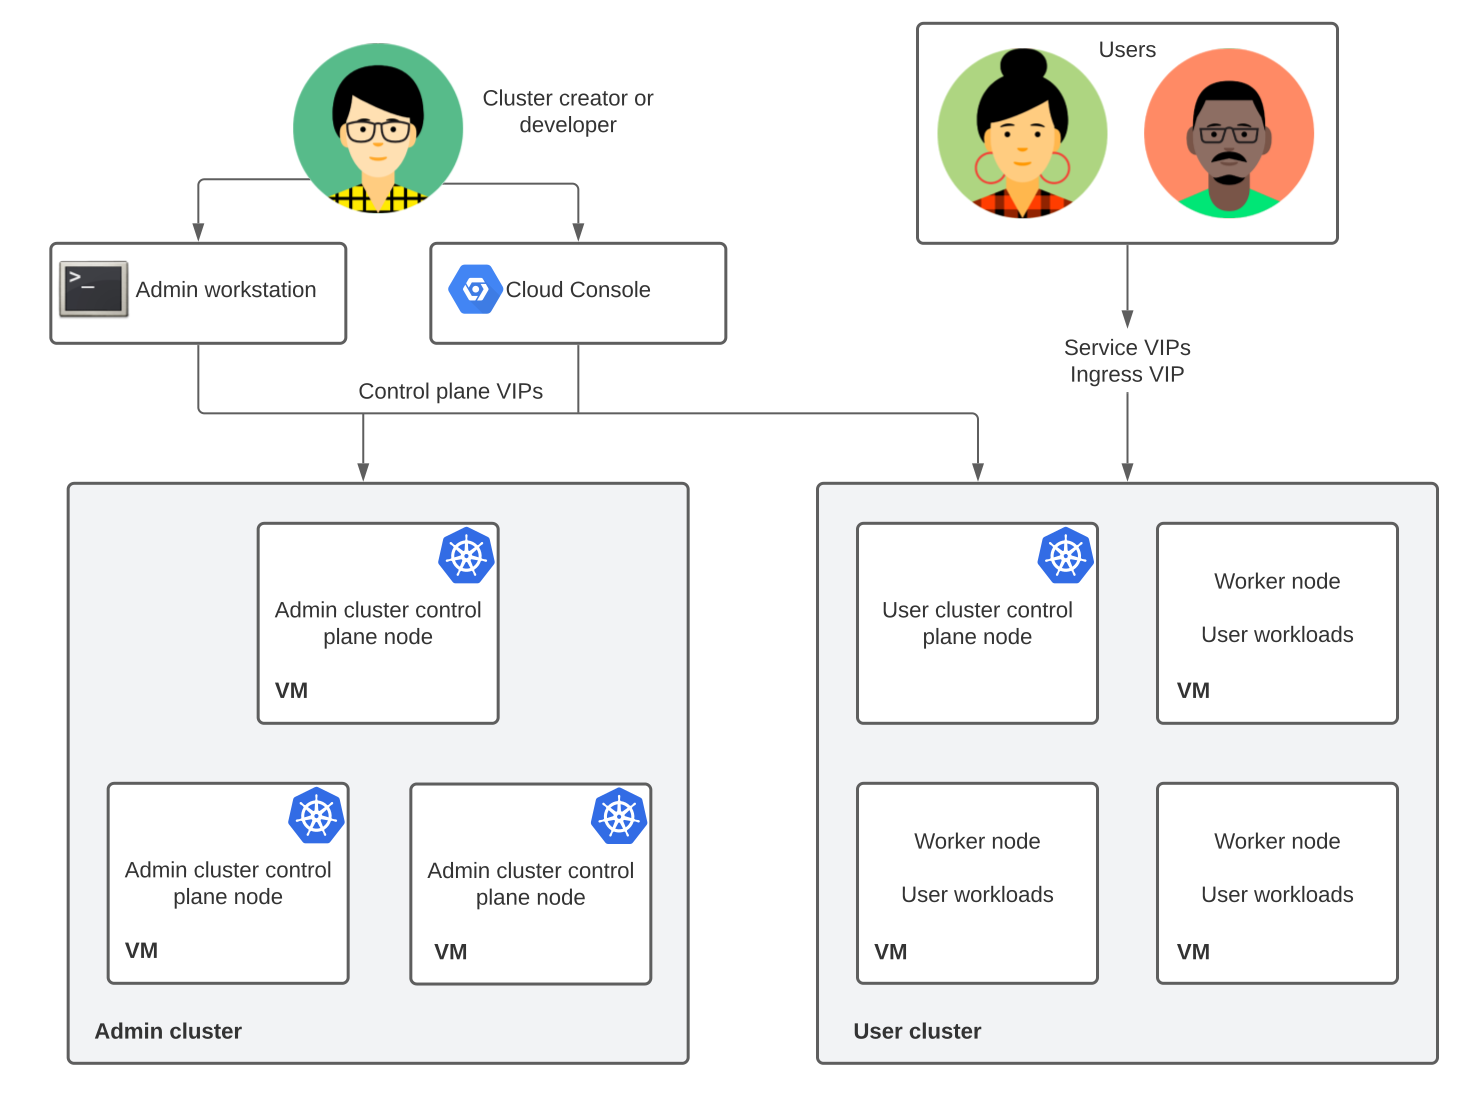
Das folgende Diagramm zeigt das vereinfachte Ergebnis einer abgeschlossenen Installation.
Schlüsselkomponenten
Die folgenden Komponenten bilden eine reine Softwareinstallation von Google Distributed Cloud auf VMware:
In einem Nutzercluster werden die Arbeitslasten ausgeführt, die Ihre Anwendungen implementieren, z. B. in GKE auf Google Cloud. Die Knoten, auf denen Ihre Arbeitslasten ausgeführt werden, werden als Worker-Knoten bezeichnet. Ein Nutzercluster hat auch einen oder mehrere Knoten der Steuerungsebene. Im obigen Diagramm hat der Nutzercluster einen Knoten der Steuerungsebene.
Der Administratorcluster verwaltet einen oder mehrere Nutzercluster. Im obigen Diagramm hat der Administratorcluster drei Knoten auf Steuerungsebene.
Die Administrator-Workstation ist ein separater Computer, der die Tools enthält, die Clusterersteller und Entwickler zum Verwalten ihrer Installation benötigen:
- Wenn Sie
gkectlauf der Administrator-Workstation ausführen, können Sie Cluster erstellen und aktualisieren sowie einige andere Verwaltungsaufgaben ausführen. - Wenn Sie
kubectlauf der Administrator-Workstation ausführen, können Sie mit Ihren Administrator- und Nutzerclustern interagieren, einschließlich der Bereitstellung und Verwaltung von Arbeitslasten.
- Wenn Sie
Die Google Cloud Console bietet eine Weboberfläche für Ihr Google Cloud -Projekt, einschließlich Ihrer Cluster auf VMware. Sie können eine Teilmenge von Verwaltungsaufgaben, einschließlich der Clustererstellung, über die Google Cloud Console ausführen, anstatt Befehle auf der Administrator-Workstation auszuführen.
Clusteradministratoren und ‑entwickler verwenden
kubectlund virtuelle IP-Adressen (VIPs), um auf die Steuerungsebenen in den Administrator- und Nutzerclustern zuzugreifen. Sie konfigurieren VIPs während der Clustererstellung. Nutzer und Entwickler, die Arbeitslasten in Ihren Nutzerclustern aufrufen, verwenden Dienst- und Ingress-VIPs. Jeder Knoten in der Installation hat auch eine eigene IP-Adresse. Weitere Informationen zur IP-Planung für Google Distributed Cloud finden Sie unter IP-Adressen planen.
Verbindung zur Flotte herstellen
Alle Google Distributed Cloud-Cluster sind Mitglieder einer Flotte: einer logischen Gruppierung von Kubernetes-Clustern. Mit Flotten können Sie die Verwaltung von einzelnen Clustern bis hin zu ganzen Clustergruppen optimieren und Ihren Teams helfen, ähnliche Best Practices wie bei Google anzuwenden. Sie können Flottencluster in der Google Cloud -Konsole gemeinsam ansehen und verwalten und flottenfähige Funktionen verwenden, um Ihre Arbeitslasten im großen Maßstab zu verwalten, zu steuern und auszuführen. Eine vollständige Liste der verfügbaren Flottenfunktionen für lokale Umgebungen finden Sie hier.
Die Verbindung jedes Flottenclusters zu Google Cloud wird von einem Connect Agent verwaltet, der im Rahmen der Installation von Google Distributed Cloud bereitgestellt wird. Weitere Informationen zur Funktionsweise dieses Agenten finden Sie in der Übersicht zum Connect-Agenten.
Die Flottenmitgliedschaft wird auch verwendet, um die Preise für Google Distributed Cloud zu verwalten, wie im nächsten Abschnitt beschrieben.
Preise
Lokale GKE-Cluster, die im Rahmen von Google Distributed Cloud erstellt wurden, werden pro vCPU abgerechnet. Sie aktivieren die Abrechnung, indem Sie die Anthos API in Ihrem Google Cloud -Projekt aktivieren.
Vollständige Preisinformationen, einschließlich der Kontaktaufnahme mit dem Vertrieb, finden Sie unter GKE-Preise.
Google Distributed Cloud on VMware installieren
Da die Google Distributed Cloud-Software in Ihrer eigenen Infrastruktur ausgeführt wird, ist sie in hohem Maße konfigurierbar, um Ihren spezifischen organisatorischen und Anwendungsfallanforderungen gerecht zu werden: Sie können aus einer Reihe unterstützter Load Balancing-Modi, vSphere-Konfigurationen, IP-Adressierungsoptionen, Sicherheitsfunktionen, Verbindungsoptionen und mehr auswählen. Das bedeutet, dass Sie bei der Einrichtung von Google Distributed Cloud vor und während der Installation Entscheidungen in Absprache mit Ihren Netzwerk-, vSphere- und Anwendungsteams treffen müssen, damit Ihre Installation Ihren Anforderungen entspricht. Diese Dokumentationsreihe enthält Leitfäden, die Ihrem Team bei diesen Entscheidungen helfen.
Wenn Sie Google Distributed Cloud jedoch nur in Aktion sehen möchten, bieten wir auch einen grundlegenden Installationspfad für eine kleine Testinstallation an, bei der wir viele dieser Entscheidungen für Sie getroffen haben, sodass Sie eine Arbeitslast schnell einrichten und ausführen können.
Der Installationsvorgang ist jeweils folgender:
- Installation vorbereiten Dazu gehört mindestens, dass Sie die Ressourcen- und vSphere-Anforderungen für Google Distributed Cloud erfüllen und Ihre IP-Adressen planen.
- Richten Sie Ihre lokale Umgebung ein, um Google Distributed Cloud zu unterstützen. Dazu gehört auch das Einrichten von vSphere-Inventarobjekten und Ihrer Verbindung zu Google.
- Richten Sie Google Cloud -Ressourcen ein, einschließlich des Google Cloud -Projekts, das Sie beim Einrichten und Verwalten von Google Distributed Cloud verwenden.
- Erstellen Sie eine Administrator-Workstation mit den Ressourcen und Tools, die Sie zum Erstellen von Clustern benötigen.
- Erstellen Sie einen Administratorcluster, um Nutzercluster zu erstellen, zu verwalten und zu aktualisieren.
- Nutzercluster erstellen, um Ihre tatsächlichen Arbeitslasten auszuführen.
Unterstützte Versionen
Diese Dokumentation deckt alle unterstützten Versionen von Google Distributed Cloud ab. Gegebenenfalls finden Sie in dieser Dokumentation auch begrenzte Informationen zu älteren, nicht mehr unterstützten Versionen. Versionsspezifische Unterschiede bei Anforderungen und Verhalten werden in der Dokumentation erwähnt. Wenn eine neue Funktion verfügbar wird, wird auch die unterstützte Version für die Funktion dokumentiert.
Eine Liste der unterstützten Nebenversionen und verfügbaren Patches finden Sie unter Versionsverwaltung.
Ab Version 1.29 wird für die vorherige Nebenversion kein Verzeichnis mehr erstellt. Unterschiede im Verhalten werden in der Dokumentation erwähnt. Wenn eine neue Funktion verfügbar wird, wird auch die unterstützte Version für die Funktion dokumentiert.
Die vollständige Dokumentation für eine frühere Version finden Sie, indem Sie die Nummer der Nebenversion in die folgende URL einfügen:
https://cloud.google.com/anthos/clusters/docs/on-prem/VERSION/
Ersetzen Sie VERSION durch eine Nebenversion von 1.0 bis 1.16 und kopieren Sie die URL in die Adressleiste Ihres Browsers.
Wo deine Daten gespeichert werden
Wenn Sie die Distributed Cloud-Software nur für VMware ausführen, bleiben Ihre Cluster, Anwendungen und Geschäftsdaten in Ihrem Rechenzentrum. Standardmäßig sendet Google Distributed Cloud Google Cloud -Informationen zu Ihren Clustern, z. B. zu deren Einstellungen, Zustand und Nutzung, aber keine Anwendungsdaten.
Daten, die in Ihrem Rechenzentrum verbleiben
Die folgenden Daten verbleiben in Ihrem Rechenzentrum:
- Container, Pods, PersistentVolumes und die Daten, die Ihre Anwendungen verarbeiten.
- Alle Kubernetes-Objekte werden auf der Steuerungsebene und in der
etcd-Datenbank gespeichert. - Auf der Steuerungsebene des Administratorclusters werden selbst signierte
etcdprivate Schlüssel, Nutzerclusterschlüssel und Cluster-Zertifizierungsstellen (CAs) gespeichert. - Anwendungs-Secrets, OAuth-Tokens, private SSH-Schlüssel, Container Registry-Anmeldedaten, vCenter- und F5 BIG-IP-Anmeldedaten sowie Dienstkontoschlüsseldateien, die in
etcdoder auf Ihrer Administrator-Workstation gespeichert sind. Sie werden nicht an die GKE On-Prem API gesendet und aus Diagnose-Snapshots entfernt. - Die Konfigurationsdateien für Administratorcluster, Nutzercluster und Anmeldedaten werden auf Ihrer Administrator-Workstation gespeichert.
- Audit-Logs werden auf den Knoten der Steuerungsebene des Administratorclusters und in Nutzerclustern auf das Laufwerk geschrieben.
- Sie können Diagnosesnapshots in Cloud Storage hochladen.
Daten, die an Google Cloudgesendet werden
In der folgenden Tabelle sehen Sie, was gesendet wird, wie es verwendet und gespeichert wird und ob Sie es deaktivieren können:
| Daten | Welche Daten werden gesendet? | Verwendung und Lagerung | Standard |
|---|---|---|---|
| Verbindung und Flottenregistrierung ( gkehub.googleapis.com,
gkeconnect.googleapis.com) |
|
Cluster über dieGoogle Cloud -Konsole, das Connect-Gateway und die Flotte mit dem Connect-Agent verwalten. Ihr kube-apiserver authentifiziert, autorisiert und protokolliert jede Anfrage. |
Erforderlich |
| Clustereinstellungen und -status ( gkeonprem.googleapis.com) |
|
Ermöglicht die Verwaltung von Clustern mit der Google Cloud Console, der Google Cloud CLI oder Terraform. Die GKE On-Prem API speichert diese Daten in der Region, die in gkeOnPremAPI.location festgelegt ist. |
An in Version 1.16 und höher, wenn die GKE On-Prem API in Ihrem Google Cloud -Projekt aktiviert ist. Wenn Sie die Funktion deaktivieren möchten, setzen Sie gkeOnPremAPI.enabled auf false. |
| Abrechnungsnutzung ( anthos.googleapis.com) |
vCPU-Kapazität, Knotenanzahl und Lizenzberechtigungsstatus. | Wird für Messung, Abrechnung und Lizenzprüfungen verwendet. | Erforderlich. Abrechnungsdaten werden während eines Ausfalls zwischengespeichert und später gesendet. |
| Systemzustandsdaten ( logging.googleapis.com, monitoring.googleapis.com,
opsconfigmonitoring.googleapis.com) |
|
Wird für Cloud Monitoring, Statusansichten der Google Cloud Console und die Fehlerbehebung durch den Kundenservice verwendet. Wird im Projekt Google Cloud gespeichert, das in stackdriver.projectID festgelegt ist. Messwerte werden in der Region stackdriver.clusterLocation gespeichert und Logs folgen Ihren Logrouter-Einstellungen. |
Ein für Systemprotokolle und Messwerte, die für den vollständigen Customer Care-Support und die SLA-Abdeckung erforderlich sind. Aus für Anwendungslogs und -messwerte, es sei denn, Sie setzen in der Ressource Stackdriver die Option enableCloudLoggingForApplications oder enableGMPForApplications auf true. |
| Audit-Logs ( anthosaudit.googleapis.com) |
Audit-Logs zur Administratoraktivität: Wer hat was über die kube-apiserver geändert und wann? Die Einträge enthalten die Uhrzeit, den Cluster, den Host oder die VM, den Nutzer oder das Dienstkonto, die RBAC-Rolle, den Vorgang und das Ergebnis. Leseanfragen werden nicht aufgezeichnet. |
Werden in Cloud-Audit-Logs im Projekt Google Cloud gespeichert, das in cloudAuditLogging.projectID festgelegt ist, im Bucket _Required, und 400 Tage lang aufbewahrt. |
Optional: Füllen Sie den Abschnitt cloudAuditLogging aus, um die Funktion zu aktivieren. Bei Administratorclustern können Sie sie nur beim Erstellen aktivieren. Wenn Sie die Funktion für einen Nutzercluster deaktivieren möchten, löschen Sie den Abschnitt und aktualisieren Sie den Cluster. |
Nächste Schritte
- Informationen zum Starten einer minimalen Proof of Concept-Installation finden Sie unter Minimale Infrastruktur einrichten.
- Informationen zu den Überlegungen, die für die Planung einer Google Distributed Cloud-Installation, den Start einer Produktionsinstallation oder beides erforderlich sind, finden Sie in der Installationsübersicht.