


סקירה כללית
הפתרון הזה נותן מענה לצורך במנגנון סטנדרטי, מאובטח וניתן להרחבה לשילוב שרתי Model Context Protocol (MCP) בסביבות Distributed Cloud software only (GDC) שבהן kagent פרוס כפלטפורמת ה-AI האקטיבי.
הבעיה העיקרית היא שאין ממשק אחיד לחיבור אפליקציות של מודל שפה גדול (LLM) למקורות נתונים מחנויות מקומיות ולכלים באשכולות GDC מפוקחים. הארכיטקטורה הזו מספקת מסגרת Bring Your Own (BYO) שמאפשרת למפתחים לפרוס שרתי MCP בהתאמה אישית, שחושפים יכולות ספציפיות של הארגון ככלים לסוכני AI.
הארכיטקטורה הזו כוללת את פרוטוקולי התקשורת בין kagent לשרתי MCP ואת הטופולוגיה של הרכיבים ב-GDC. היא לא כוללת את הלוגיקה הפנימית של שרתי MCP של צד שלישי.
קהל היעד של המסמך הזה כולל מנהלי פלטפורמות של GDC, מפתחי אפליקציות AI ובודקי אבטחה שאחראים לאישור שילובים של כלים חיצוניים.
תכונות ויכולות
kagent מספק מסגרת גמישה שמאפשרת לארגונים להשתמש בשרתי MCP מסוג BYO כדי לשלב מודלים גדולים של שפה (LLM) עם כלים מקומיים או קנייניים. היכולת הזו מאפשרת לסוכנים לקיים אינטראקציה עם מקורות נתונים מיוחדים ולבצע משימות מורכבות בתוך אשכול GDC.
רכיבים פונקציונליים ותחומי אחריות
הארכיטקטורה כוללת את הרכיבים הפונקציונליים הבאים:
- פלטפורמת סוכני AI (kagent): פועלת כמתזמר המרכזי. הוא מנהל את מחזור החיים של הסשן של הסוכן, מנתב את שאילתות המשתמשים ל-LLM ומתאם את הפעלת הכלים דרך לקוח ה-MCP.
- מודל שפה גדול (LLM): מטפל בהבנת שפה טבעית (NLU) ובהסקת מסקנות. הוא קובע מתי נדרש כלי ספציפי כדי למלא בקשה, ויוצר את הפרמטרים שדרושים כדי להפעיל את הכלי הזה.
- שרת MCP: חושף כלים ספציפיים דרך MCP כשירות עצמאי. הוא מטפל בלוגיקה ברמה נמוכה של אינטראקציה עם מערכות ארגוניות או מאגרי נתונים בקצה העורפי.
ממשקים וזרימת נתונים
הארכיטקטורה מקצה לקצה מסתמכת על ממשקים סטנדרטיים כדי לשמור על יכולת פעולה הדדית ועל אבטחה:
- תעבורת MCP: kagent מתקשר עם שרת ה-MCP באמצעות JSON-RPC סטנדרטי דרך תעבורת MCP נתמכת, כמו Streamable HTTP (או HTTP עם SSE) או
stdio. הממשק הזה מגדיר איך הכלים מזוהים, מתוארים ומופעלים. - זרימת הנתונים: מחזור החיים של הבקשה כולל את השלבים הבאים:
- המשתמש שולח הנחיה ל-kagent.
- kagent מעביר את ההנחיה ל-LLM.
- ה-LLM מזהה קריאת API לכלי ומחזיר אותה ל-kagent.
- kagent מעביר את הבקשה לשרת ה-MCP.
- שרת ה-MCP מריץ את הכלי מול מקור הנתונים המקומי ומחזיר את התוצאה.
- kagent שולח את התוצאה בחזרה ל-LLM כדי ליצור את התשובה הסופית.
ארכיטקטורה
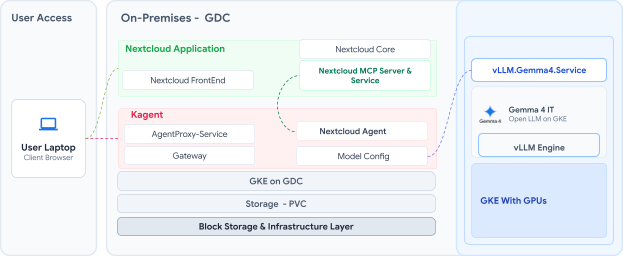
כדי להדגים איך פורסים שרת MCP מסוג BYO ומשתמשים בו, בארכיטקטורה לדוגמה הזו אנחנו משתמשים באפליקציית הקוד הפתוח Nextcloud, בשרת ה-MCP שלה ובסוכן Nextcloud ב-Solo Enterprise for kagent.
בדוגמה הזו, המודל Gemma 4 מופעל באמצעות vLLM.
הארכיטקטורה מקשרת בין Nextcloud, kagent ומודל Gemma 4 בסביבת GDC. במצב הזה, kagent משתמש ב-Nextcloud כמאגר נתונים, כדי שמודל Gemma 4 יוכל לגשת למידע ב-Nextcloud ולעבד אותו באמצעות ממשקי MCP סטנדרטיים.
Nextcloud היא פלטפורמה בקוד פתוח לאירוח עצמי של שיתוף פעולה ואחסון בענן, שתומכת בפריסה מקומית כדי לעזור לכם לשמור על השליטה והפרטיות של נתוני המשתמשים. הוא רכיב של openDesk.
Nextcloud כולל את התכונות הבאות:
- סנכרון ושיתוף של קבצים: אחסון קבצים, סנכרון שלהם בין מחשבים ומכשירים ניידים באמצעות אפליקציות ייעודיות, ושיתוף שלהם באמצעות קישורים.
- כלים לשיפור הפרודוקטיביות: שימוש ביומן, באנשי קשר, בניהול משימות ובתוכנות אימייל מובנים.
- שיתוף פעולה: שילוב של חבילות Office, כמו Collabora Online או ONLYOFFICE, ישירות ב-Nextcloud כדי לערוך ביחד מסמכים, גיליונות אלקטרוניים ומצגות בזמן אמת.
- הרחבה: אפשר להתקין פלאגינים מחנות האפליקציות כדי להוסיף תכונות כמו מנהלי סיסמאות, לוחות קנבן או נגני מוזיקה.
כדי להשתמש בפתרון הזה, צריך GDC עם kagent ו-vLLM שממלא בקשות של מודל Gemma 4. התרשים הבא ממחיש את הגדרת האימות:
חומרים נוספים
- פריסת Solo Enterprise ל-kagent בהטמעת עזר של תוכנת Distributed Cloud בלבד
- הוספת שרת MCP משלכם להטמעת העזר של kagent