

Google Distributed Cloud est une solution matérielle et logicielle entièrement gérée qui étend l'infrastructure et les servicesGoogle Cloud à votre centre de données. Google Distributed Cloud est disponible dans des configurations connectées et sous air gap qui s'exécutent sur du matériel fourni par Google. Google Distributed Cloud est également disponible sous forme de produit logiciel uniquement qui s'exécute sur votre propre matériel. Le logiciel Google Distributed Cloud peut être installé sur VMware ou sur solution bare metal. Ce guide est destiné au logiciel Google Distributed Cloud qui s'exécute directement sur vos machines Bare Metal.
Le logiciel Google Distributed Cloud est basé sur Google Kubernetes Engine (GKE), avec son propre package Kubernetes qui étend GKE pour une utilisation dans un environnement sur site. Avec Google Distributed Cloud, vous pouvez créer, gérer et mettre à niveau des clusters GKE sur site tout en utilisant les fonctionnalitésGoogle Cloud , et déployer et exploiter des applications conteneurisées sur vos clusters à grande échelle à l'aide de l'infrastructure de Google.
Pourquoi utiliser Distributed Cloud (logiciel uniquement) pour Bare Metal ?
L'exécution de Distributed Cloud (logiciel uniquement) pour solution Bare Metal exploite votre infrastructure d'entreprise existante et vous aide à moderniser les applications tout au long de leur cycle de vie.
Utilisation de votre propre nœud
Avec une installation logicielle Google Distributed Cloud sur Bare Metal, vous déployez des applications directement sur votre propre infrastructure matérielle, ce qui offre des performances et une flexibilité optimales. Vous contrôlez directement l'évolutivité des applications, leur sécurité et la latence du réseau. Vous bénéficiez également des avantages des applications conteneurisées grâce aux composants GKE.
Performances améliorées et réduction des coûts
Google Distributed Cloud gère le déploiement et l'état des applications dans vos centres de données d'entreprise existants pour un fonctionnement plus efficace. Vous pouvez également exécuter des conteneurs en périphérie du réseau, afin que les applications d'analyse puissent s'exécuter avec des performances optimales.
L'utilisation du logiciel Distributed Cloud uniquement pour Bare Metal au lieu de machines virtuelles vous permet de gérer des conteneurs d'applications sur une grande variété de types de matériel optimisés pour les performances, tels que les GPU et les SSD. Exécuter Distributed Cloud (logiciel uniquement) pour solution Bare Metal permet également aux applications d'accéder directement au matériel.
Sécurité compatible
Comme vous contrôlez l'environnement de votre nœud, vous pouvez optimiser votre réseau, votre matériel et vos applications pour répondre à vos besoins spécifiques. Vous pouvez ainsi contrôler directement la sécurité du système, sans vous soucier de la compatibilité avec les machines virtuelles et les systèmes d'exploitation.
Déploiement d'applications surveillées
Google Distributed Cloud fournit une surveillance avancée de l'état et des performances de votre environnement. Cette fonctionnalité de surveillance vous aide à ajuster l'échelle des applications tout en maintenant la fiabilité malgré les fluctuations de la charge de travail et du trafic réseau.
Vous gérez la surveillance, la journalisation et l'analyse des clusters et des charges de travail via l'agent Connect.
Latence et flexibilité du réseau
Comme vous gérez vos exigences réseau, votre réseau peut être optimisé pour une faible latence. Cette optimisation du réseau peut être cruciale pour les performances des analyses commerciales ou financières, ainsi que d'autres applications d'entreprise ou de périphérie du réseau.
Haute disponibilité
Google Distributed Cloud est compatible avec plusieurs nœuds de plan de contrôle dans un cluster. Si un nœud du plan de contrôle tombe en panne, vous pouvez toujours administrer votre environnement.
Conception et contrôle sécurisés
Vous pouvez personnaliser la sécurité de votre infrastructure selon vos besoins, avec un nombre minimal de connexions à des ressources externes. Plus important encore, il n'y a pas de complexité de VM supplémentaire lors du déploiement des systèmes de sécurité. De plus, vous disposez d'un contrôle complet de l'OS lors de l'interaction avec les systèmes de sécurité existants.
Google Distributed Cloud fonctionne avec des connexions sécurisées légères aux API Google. Vous pouvez gérer les clusters et les applications de manière centralisée avec Connect et Cloud Monitoring. Cette centralisation contribue également au bon fonctionnement de vos déploiements et permet à l'assistance Google Cloud de résoudre les problèmes plus efficacement.
Vérifications préalables à l'installation
Avec Google Distributed Cloud, vos clusters s'exécutent sur des systèmes Open Source et Enterprise Linux, ainsi que sur une infrastructure matérielle minimale, en vous offrant une flexibilité sur votre environnement. Il inclut également diverses vérifications préalables pour garantir la réussite des configurations et des installations.
Déploiement d'applications et équilibrage de charge
Google Distributed Cloud inclut des mécanismes d'équilibrage de charge de couche 4 et de couche 7 lors de la création du cluster.
Amélioration de la fiabilité de etcd
Pour surveiller la taille des bases de données etcd et assurer leur défragmentation, les plans de contrôle Google Distributed Cloud comprennent un pod etcddefrag. Le pod etcddefrag récupère de l'espace de stockage sur des bases de données etcd volumineuses et récupère etcd en cas de dépassement de la limite d'espace disque.
Fonctionnement
Google Distributed Cloud étend Google Kubernetes Engine (GKE) pour vous permettre de créer des clusters sur vos propres serveurs Linux, dans vos propres locaux. Vous gérez ces clusters sur site Google Cloudconjointement à vos clusters GKE standards et à ceux hébergés dans d'autres environnements, dans le cadre d'un parc.
Les clusters GKE s'exécutent dans Google Cloud , où le plan de contrôle et l'infrastructure réseau Kubernetes sont gérés par Google Cloud. Étant donné que les clusters créés avec Google Distributed Cloud s'exécutent dans votre centre de données, nous fournissons des logiciels d'administration et de plan de contrôle en plus du logiciel GKE. Le logiciel exécuté dans votre centre de données est téléchargé lors du processus d'installation et de mise à niveau.
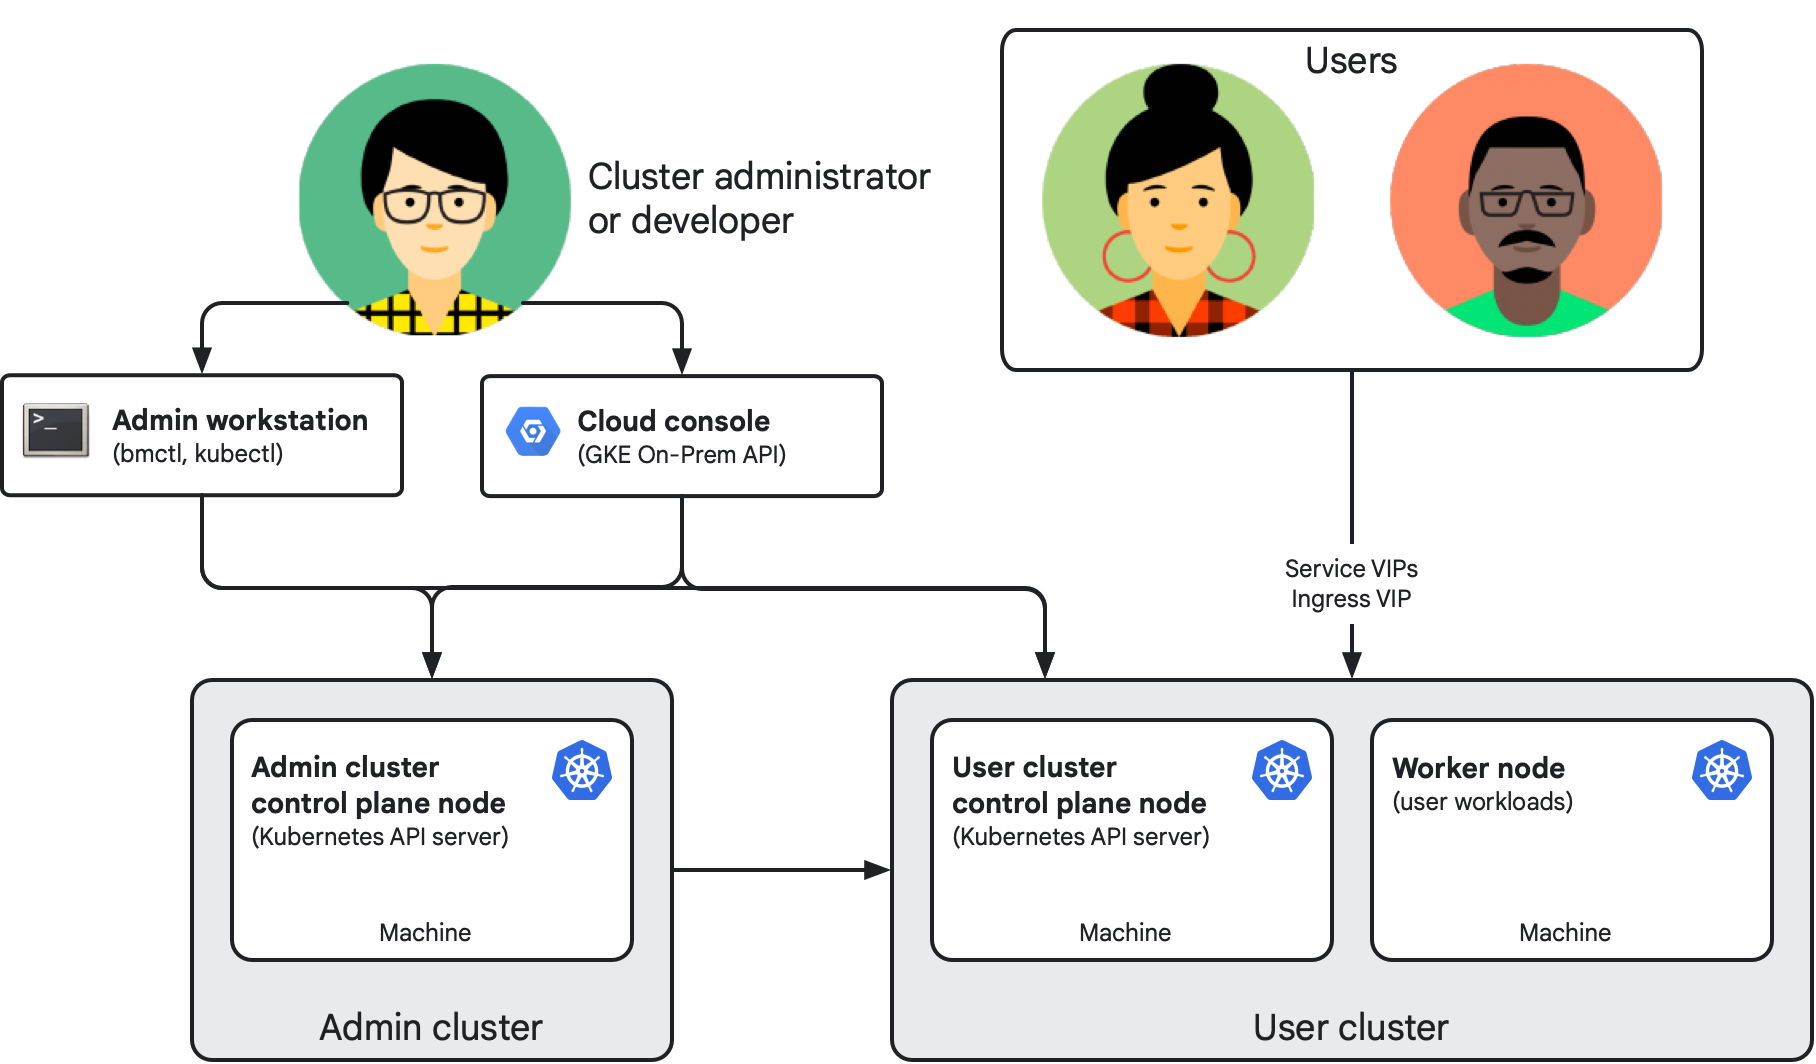
Le schéma suivant illustre le résultat simplifié d'une installation terminée :
Composants clés
Les composants suivants constituent une installation logicielle uniquement sur solution Bare Metal de Google Distributed Cloud :
Le cluster d'administrateur se compose d'un ou de plusieurs nœuds de plan de contrôle. Chaque nœud est une machine physique exécutant un système d'exploitation Linux compatible. Le déploiement standard se compose d'un cluster d'administrateur qui gère le cycle de vie d'un ou de plusieurs clusters d'utilisateur via la gestion des ressources Kubernetes (KRM). Chaque machine de nœud de l'installation possède sa propre adresse IP.
Un cluster d'utilisateur est l'endroit où s'exécutent les charges de travail qui implémentent vos applications, comme dans GKE sur Google Cloud. Chaque cluster d'utilisateur se compose d'au moins un nœud de plan de contrôle et d'un nœud de calcul.
Le poste de travail administrateur est une machine distincte (généralement) qui inclut les outils et les artefacts de cluster, tels que les fichiers de configuration. Les créateurs et les développeurs de clusters utilisent ces outils et artefacts pour gérer leurs clusters sur site, avec les autorisations appropriées :
L'exécution de
bmctlà partir du poste de travail administrateur vous permet de créer et de mettre à jour des clusters, ainsi que d'effectuer d'autres tâches d'administration.L'exécution de
kubectlà partir du poste de travail administrateur vous permet d'interagir avec vos clusters d'administrateur et d'utilisateur, y compris de déployer et de gérer des charges de travail.
L'API GKE On-Prem est l'API hébergée par Google Cloudpour la gestion du cycle de vie des clusters. Vous utilisez les clients API (Google Cloud console, Google Cloud CLI et Terraform) pour créer et gérer le cycle de vie de vos clusters sur site, au lieu de vous connecter au poste de travail administrateur pour gérer vos clusters avec la CLI
bmctl.La console fournit également une interface Web pour votre projetGoogle Cloud , y compris les clusters sur site. La console affiche des métriques clés sur vos clusters pour vous aider à surveiller leur état.
Les administrateurs et les développeurs de clusters utilisent
kubectlpour accéder aux plans de contrôle des clusters via des adresses IP virtuelles (VIP) spécifiées dans la configuration du cluster. Les utilisateurs et les développeurs d'applications utilisent des adresses IP virtuelles Service et Ingress pour accéder aux charges de travail et les exposer, respectivement.
Se connecter au parc
Tous les clusters d'utilisateur (et éventuellement les clusters d'administrateur) sont membres d'un parc : un regroupement logique de clusters Kubernetes. Les parcs facilitent la gestion de votre entreprise avec des groupes de clusters plutôt que des clusters individuels, et peuvent aider vos équipes à adopter les bonnes pratiques similaires à celles utilisées chez Google. Vous pouvez afficher et gérer les clusters de parc ensemble dans la console Google Cloud , et utiliser les fonctionnalités GKE compatibles avec les parcs pour vous aider à gérer, gouverner et exploiter vos charges de travail à grande échelle. Vous pouvez consulter la liste complète des fonctionnalités de parc disponibles pour les environnements sur site.
La connexion de chaque cluster de parc à Google Cloud est gérée par un agent Connect, qui est déployé dans le cadre du processus d'installation de Google Distributed Cloud. Pour en savoir plus sur le fonctionnement de cet agent, consultez la présentation de l'agent Connect.
L'appartenance à un parc permet également de gérer la tarification de Google Distributed Cloud sur Bare Metal, comme décrit dans la section suivante.
Tarifs
Les clusters sur site créés à l'aide de Google Distributed Cloud sont facturés par processeur virtuel. Pour activer la facturation, vous devez activer l'API Anthos dans votre projet Google Cloud.
Pour en savoir plus sur les tarifs, y compris sur la façon de contacter le service commercial, consultez la page Tarifs de Google Kubernetes Engine.
Versions
Pour en savoir plus sur les versions de Google Distributed Cloud, consultez la Politique de compatibilité avec les versions.
Cette documentation couvre toutes les versions prises en charge de Google Distributed Cloud. Le cas échéant, nous conservons également dans cette documentation des informations limitées pour les anciennes versions non compatibles. Les différences au niveau des exigences et du comportement selon les versions sont indiquées dans la documentation. De même, lorsqu'une nouvelle fonctionnalité est disponible, la version compatible de la fonctionnalité est documentée.
Pour obtenir la liste des versions mineures compatibles et des correctifs disponibles, consultez la page Gestion des versions.
À partir de la version 1.29, nous ne créons plus de répertoire numéroté pour la documentation de la version mineure précédente. Vous pouvez trouver la documentation archivée pour les versions 1.16 et antérieures en ajoutant le numéro de version mineure dans l'URL suivante :
https://cloud.google.com/anthos/clusters/docs/bare-metal/VERSION/
Remplacez VERSION par une version mineure comprise entre 1.6 et 1.16, puis copiez l'URL dans la barre d'adresse de votre navigateur.
Installer Distributed Cloud (logiciel uniquement) pour Bare Metal
Comme les clusters créés à l'aide de Google Distributed Cloud s'exécutent dans votre propre infrastructure, ils sont hautement configurables. Une fois que vous avez sélectionné le modèle de déploiement répondant aux besoins de votre organisation et de votre cas d'utilisation spécifiques, vous pouvez choisir parmi un éventail de modes d'équilibrage de charge, d'options d'adressage IP et de fonctionnalités de sécurité compatibles, d'options de connectivité, etc. La configuration d'un cluster implique de prendre des décisions avant et pendant l'installation. Cet ensemble de documentation comprend des guides pour aider votre équipe à choisir les fonctionnalités et les options qui vous conviennent. Pour vous assurer que votre installation répond aux besoins de votre organisation, consultez vos équipes réseau et d'application.
Où vos données sont-elles stockées ?
Lorsque vous exécutez Distributed Cloud sous forme logicielle uniquement pour solution Bare Metal, vos clusters, vos applications et vos données d'entreprise restent dans votre centre de données. Par défaut, Google Distributed Cloud envoie des informations Google Cloudsur vos clusters, telles que leurs paramètres, leur état et leur utilisation, mais il n'envoie pas les données de votre application.
Données qui restent dans votre centre de données
Les données suivantes restent dans votre centre de données :
- Les conteneurs, les pods, les PersistentVolumes, les backends de stockage local et les données traitées par vos applications.
- Le plan de contrôle (
kube-apiserver,kube-scheduleretkube-controller-manager) et la base de donnéesetcd, qui stocke tous vos objets Kubernetes. - Clés privées des autorités de certification (CA), y compris la CA du cluster, la CA
etcdet la CA du proxy frontal. L'espace de noms du cluster d'utilisateur du cluster d'administrateur stocke les autorités de certification du cluster d'utilisateur. - Les secrets d'application, les jetons OAuth, les clés privées SSH, les identifiants de Container Registry et les fichiers de clé de compte de service sont stockés dans
etcdou sur votre poste de travail administrateur. Elles ne sont pas envoyées à l'API GKE On-Prem, et l'instantané de diagnostic par défaut n'inclut pas les identifiants du cluster. - Votre fichier de configuration de cluster est stocké sur votre poste de travail administrateur. Si un cluster est enregistré dans l'API GKE On-Prem, certains paramètres sont envoyés. Pour en savoir plus, consultez Données envoyées à Google Cloud.
- Les journaux d'audit ne sont écrits sur le disque que si vous désactivez Cloud Audit Logs sur les nœuds du plan de contrôle.
- Si vous configurez un compte de service pour l'importation d'instantanés de diagnostic, le fichier est importé dans Cloud Storage. Vous pouvez choisir de partager ou non un instantané avec Cloud Customer Care.
Données envoyées à Google Cloud
Le tableau suivant indique ce qui est envoyé, comment ces données sont utilisées et stockées, et si vous pouvez désactiver cette fonctionnalité :
| Données | Quelles données sont envoyées | Utilisation et stockage | Par défaut |
|---|---|---|---|
| Connexion et enregistrement du parc ( gkehub.googleapis.com,
gkeconnect.googleapis.com) |
|
Gérez les clusters depuis la consoleGoogle Cloud , la passerelle Connect et le parc avec l'agent Connect. | Obligatoire |
| Paramètres et état du cluster ( gkeonprem.googleapis.com) |
|
Vous permet de gérer les clusters à l'aide de la console Google Cloud , de Google Cloud CLI ou de Terraform. Stockées par l'API GKE On-Prem dans la région définie dans gkeOnPremAPI.location, qui est définie par défaut sur clusterOperations.location. |
Activé dans la version 1.16 et les versions ultérieures, si l'API GKE On-Prem est activée dans votre projet Google Cloud . Pour la désactiver, définissez gkeOnPremAPI.enabled sur false. |
| Utilisation de la facturation ( anthos.googleapis.com) |
Capacité de vCPU, nombre de nœuds et état des droits de licence. | Utilisé pour la mesure, la facturation et les vérifications de licence. | Obligatoire. Les enregistrements de facturation sont mis en mémoire tampon pendant une panne et envoyés ultérieurement. |
| Données de santé du système ( logging.googleapis.com, monitoring.googleapis.com,
opsconfigmonitoring.googleapis.com) |
|
Utilisé pour Cloud Monitoring, les vues d'état de la console Google Cloud et le dépannage par le service client. Stocké dans le projet Google Cloud défini dans clusterOperations.projectID. Les métriques sont stockées dans la région définie dans clusterOperations.location, et les journaux suivent vos paramètres de routeur de journaux. |
Activé pour les journaux système et les métriques, ce qui est requis pour bénéficier d'une assistance complète du service client et d'une couverture SLA. Désactivé pour les journaux et les métriques d'application, sauf si vous définissez enableCloudLoggingForApplications ou enableGMPForApplications sur true dans la ressource Stackdriver. |
| Journaux d'audit ( anthosaudit.googleapis.com) |
Journaux d'audit des activités d'administration (audit-proxy) : qui a modifié quoi via kube-apiserver, et quand. Les entrées incluent l'heure, le cluster, l'hôte ou la VM, l'utilisateur ou le compte de service, le rôle RBAC, l'opération et le résultat. Les requêtes de lecture ne sont pas enregistrées. |
Stockés dans Cloud Audit Logs dans votre projet Google Cloud , dans le bucket _Required, et conservés pendant 400 jours. |
On. Pour la désactiver, définissez clusterOperations.disableCloudAuditLogging sur true.
Les journaux d'audit ne sont alors conservés que sur les disques des nœuds du plan de contrôle. |
Étapes suivantes
Pour commencer à utiliser Google Distributed Cloud, consultez les guides suivants :
- Créer des clusters d'administrateur et d'utilisateur Google Distributed Cloud de démonstration sur des VM Compute Engine
- Planifier une installation de base sur votre matériel
- Créer des clusters de base sur votre matériel