

Google Distributed Cloud es una solución de software y hardware completamente administrada que extiende la infraestructura y los servicios deGoogle Cloud hasta tu centro de datos. Google Distributed Cloud está disponible en configuraciones conectadas y aisladas que se ejecutan en el hardware proporcionado por Google. Google Distributed Cloud también está disponible como un producto solo de software que se ejecuta en tu propio hardware. El software de Google Distributed Cloud se puede instalar en VMware o en equipos físicos. Esta guía está destinada al software de Google Distributed Cloud que se ejecuta directamente en tus máquinas de equipos físicos.
El software de Google Distributed Cloud se basa en Google Kubernetes Engine (GKE), con su propio paquete de Kubernetes que extiende GKE para su uso en un entorno local. Con Google Distributed Cloud, puedes crear, administrar y actualizar clústeres de GKE en tus propias instalaciones mientras usas las funciones deGoogle Cloud , además de implementar y operar aplicaciones alojadas en contenedores en tus clústeres a gran escala con la infraestructura de Google.
¿Por qué usar el software de Distributed Cloud solo para equipos físicos?
La ejecución del software de Distributed Cloud solo para Bare Metal aprovecha tu infraestructura empresarial existente y te ayuda a modernizar las aplicaciones durante su ciclo de vida.
Usa tu propio nodo
Con una instalación de solo software en equipos físicos de Google Distributed Cloud, puedes implementar aplicaciones directamente en tu propia infraestructura de hardware, lo que proporciona el mejor rendimiento y flexibilidad. Tienes control directo sobre el escalamiento de las aplicaciones, la seguridad y la latencia de la red. También obtienes los beneficios de las aplicaciones alojadas en contenedores a través de los componentes de GKE.
Rendimiento mejorado y menor costo
Google Distributed Cloud administra la implementación y el estado de las aplicaciones en tus centros de datos corporativos existentes para obtener operaciones más eficientes. Además, puedes ejecutar contenedores en el perímetro de la red para que las apps de análisis se ejecuten con un rendimiento completo.
El uso del software de Distributed Cloud solo para equipos físicos en lugar de máquinas virtuales te permite administrar contenedores de aplicaciones en una amplia variedad de tipos de hardware con rendimiento optimizado, como GPU y SSD. La ejecución del software de Distributed Cloud solo para equipos físicos también permite el acceso directo de aplicaciones al hardware.
Seguridad compatible
Dado que controlas el entorno de nodos, puedes optimizar la red, el hardware y las aplicaciones para que satisfagan tus requisitos específicos. Como resultado, puedes controlar directamente la seguridad del sistema, sin tener que preocuparte por la compatibilidad con las máquinas virtuales y los sistemas operativos.
Implementación de aplicaciones supervisada
Google Distributed Cloud proporciona supervisión avanzada del estado y el rendimiento de tu entorno. Esta capacidad de supervisión te ayuda a ajustar la escala de las aplicaciones y, al mismo tiempo, mantener la confiabilidad, a pesar de las fluctuaciones en la carga de trabajo y el tráfico de red.
Administra la supervisión, el registro y el análisis de clústeres y cargas de trabajo a través del agente de Connect.
Latencia y flexibilidad de red
Debido a que administras tus requisitos de red, la red se puede optimizar para obtener una latencia baja. Esta optimización de red puede ser fundamental para el rendimiento en estadísticas comerciales o financieras y otras aplicaciones empresariales o de la red perimetral.
Alta disponibilidad
Google Distributed Cloud incluye compatibilidad para varios nodos del plano de control en un clúster. Si un nodo del plano de control falla, aún puedes administrar tu entorno.
Diseño y control seguros
La seguridad de tu infraestructura se puede personalizar para satisfacer tus propias necesidades, con conexiones mínimas a recursos externos. Lo que es más importante, no existe la complejidad de VMs adicionales cuando se implementan sistemas de seguridad y se mantiene una transparencia completa del SO cuando interactúas con sistemas de seguridad existentes.
Google Distributed Cloud funciona con conexiones seguras y ligeras a las APIs de Google. Puedes administrar clústeres y aplicaciones desde una ubicación central con Connect y Cloud Monitoring. Esta centralización también ayuda a que las implementaciones se ejecuten sin problemas y permite que la Atención al cliente de Google Cloud solucione los problemas de manera más eficaz.
Comprobaciones previas en la instalación
Con Google Distributed Cloud, tus clústeres se ejecutan en sistemas Linux de código abierto y empresariales, y en una infraestructura de hardware mínima, lo que crea flexibilidad en tu entorno. También incluye varias verificaciones previas para garantizar que las instalaciones y las configuraciones sean exitosas.
Implementación de aplicaciones y balanceo de cargas
Google Distributed Cloud incluye mecanismos de balanceo de cargas de capa 4 y capa 7 durante la creación del clúster.
Mayor confiabilidad de etcd.
Para supervisar el tamaño y desfragmentar las bases de datos de etcd, los planos de control de Google Distributed Cloud incluyen un Pod etcddefrag. El Pod etcddefrag recupera
el almacenamiento de las bases de datos etcd grandes y recupera etcd cuando se excede el espacio en
el disco.
Cómo funciona
Google Distributed Cloud extiende Google Kubernetes Engine (GKE) para permitirte crear clústeres en tus propios servidores de Linux locales. Administras estos clústeres locales en Google Cloud junto con los clústeres de GKE normales y en otros entornos, como parte de una flota.
Los clústeres de GKE se ejecutan en Google Cloud , donde Google Cloud administra el plano de control de Kubernetes y la infraestructura de red. Debido a que los clústeres creados con Google Distributed Cloud se ejecutan en tu centro de datos, proporcionamos software de plano de control y administración, además del software de GKE. El software que se ejecuta en el centro de datos se descarga como parte de los procesos de instalación y actualización.
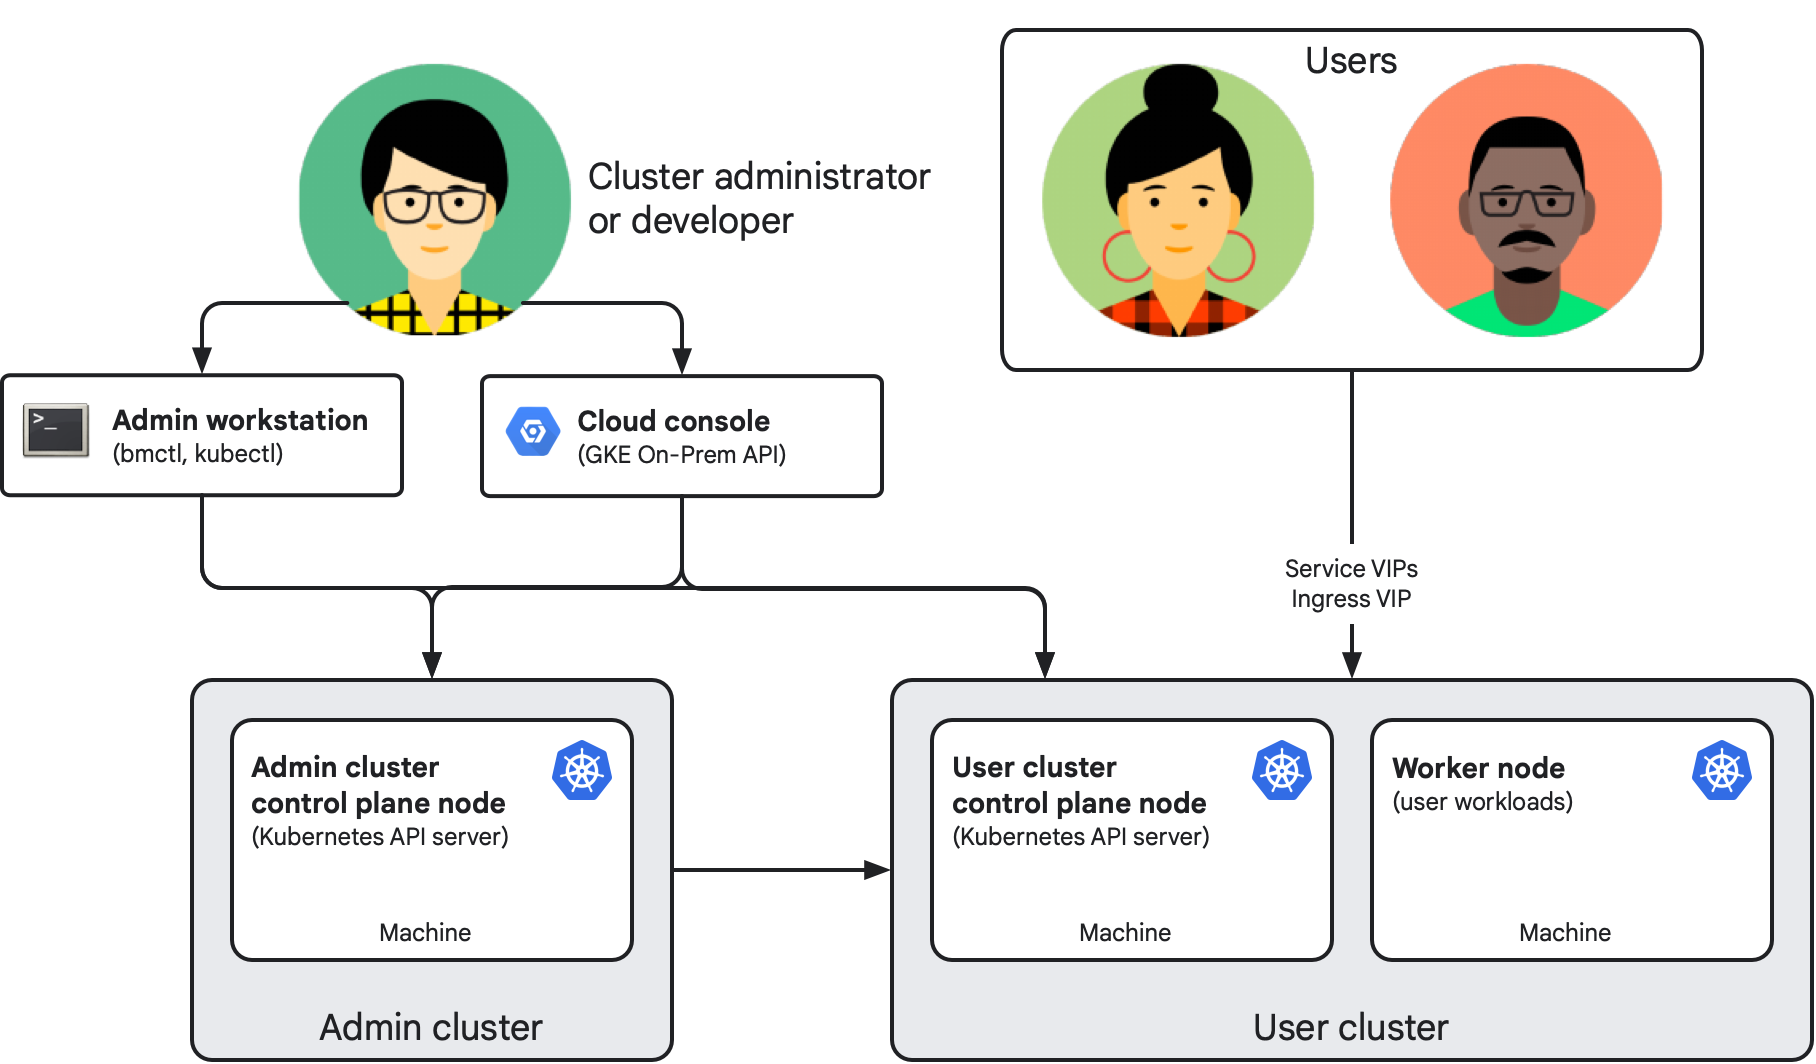
En el siguiente diagrama, se muestra el resultado simplificado de una instalación completada:
Componentes clave
Los siguientes componentes conforman una instalación de solo software en equipos físicos de Google Distributed Cloud:
El clúster de administrador consta de uno o más nodos del plano de control. Cada nodo es una máquina física que ejecuta un sistema operativo Linux compatible. La implementación estándar consiste en un clúster de administrador que administra el ciclo de vida de uno o más clústeres de usuario a través de Kubernetes Resource Management (KRM). Cada máquina de nodo en la instalación tiene su propia dirección IP.
Un clúster de usuario es donde se ejecutan las cargas de trabajo que implementan tus aplicaciones, como en GKE en Google Cloud. Cada clúster de usuario consta de al menos un nodo del plano de control y un nodo trabajador.
La estación de trabajo de administrador es una máquina independiente (por lo general) que incluye las herramientas y los artefactos del clúster, como los archivos de configuración. Los creadores y desarrolladores de clústeres usan estas herramientas y artefactos para administrar sus clústeres locales, con los permisos adecuados:
Ejecutar
bmctldesde la estación de trabajo de administrador te permite crear y actualizar clústeres y realizar algunas otras tareas administrativas.La ejecución de
kubectldesde la estación de trabajo de administrador te permite interactuar con los clústeres de administrador y de usuario, incluida la implementación y la administración de cargas de trabajo.
La API de GKE On-Prem es la API alojada en Google Cloudpara la administración del ciclo de vida de los clústeres. Usa los clientes de API (la consola deGoogle Cloud , Google Cloud CLI y Terraform) para crear y administrar el ciclo de vida de los clústeres locales como alternativa al acceso a la estación de trabajo de administrador para administrar los clústeres con la CLI de
bmctl.La consola también proporciona una interfaz web para el proyecto deGoogle Cloud , incluidos los clústeres locales. La consola muestra métricas clave sobre tus clústeres para ayudarte a supervisar su estado.
Los administradores y desarrolladores de clústeres usan
kubectlpara acceder a los planos de control del clúster a través de direcciones IP virtuales (VIP) especificadas como parte de la configuración del clúster. Los usuarios y desarrolladores de aplicaciones usan las VIP de Ingress y Service para acceder y exponer las cargas de trabajo, respectivamente.
Conéctate a la flota
Todos los clústeres de usuario (y, de forma opcional, los clústeres de administrador) son miembros de una flota: una agrupación lógica de clústeres de Kubernetes. Las flotas permiten que tu organización mejore la administración de clústeres individuales a grupos completos de clústeres y pueden ayudar a tus equipos a adoptar prácticas recomendadas similares a las que se usan en Google. Puedes ver y administrar clústeres de flotas juntos en la consola de Google Cloud y usar funciones de GKE habilitadas para la flota para ayudarte a administrar, controlar y operar tus cargas de trabajo a gran escala. Puedes ver una lista completa de las funciones de flota disponibles para entornos locales.
La conexión de cada clúster de flota a Google Cloud es administrada por un agente de Connect, que se implementa como parte del proceso de instalación de Google Distributed Cloud. Para obtener más información sobre cómo funciona este agente, consulta la descripción general del agente de Connect.
La membresía de la flota también se usa para administrar los precios de Google Distributed Cloud en equipos físicos, como se describe en la siguiente sección.
Precios
Los clústeres locales creados con Google Distributed Cloud se facturan por CPU virtual. Para habilitar la facturación, habilita la API de Anthos en tu proyecto de Google Cloud.
Para obtener información completa sobre los precios, incluso cómo comunicarte con Ventas, consulta los precios de Google Kubernetes Engine.
Versiones
Para obtener más información sobre las versiones de Google Distributed Cloud, consulta la Política de compatibilidad de versiones.
En esta documentación, se abarcan todas las versiones compatibles de Google Distributed Cloud. Cuando corresponda, también conservamos información limitada para las versiones anteriores y no compatibles en esta documentación. Las diferencias específicas de la versión en los requisitos y el comportamiento se indican en la documentación. Del mismo modo, cuando una función nueva está disponible, se documenta la versión compatible de la función.
Para obtener una lista de las versiones secundarias compatibles y los parches disponibles, consulta Control de versiones.
A partir de la versión 1.29, ya no creamos un directorio numerado para la documentación de la versión secundaria anterior. Para encontrar la documentación archivada de la versión 1.16 y anteriores, agrega el número de versión secundario en la siguiente URL:
https://cloud.google.com/anthos/clusters/docs/bare-metal/VERSION/
Reemplaza VERSION por una versión secundaria de 1.6 a 1.16 y copia la URL en la barra de direcciones de tu navegador.
Instala el software de Distributed Cloud solo para equipos físicos
Debido a que los clústeres creados con Google Distributed Cloud se ejecutan en tu propia infraestructura, son altamente configurables. Una vez que selecciones el modelo de implementación que satisface tus necesidades organizativas y de caso de uso particulares, puedes elegir entre una variedad de modos de balanceo de cargas compatibles, opciones de direccionamiento IP, funciones de seguridad, opciones de conectividad y mucho más. La configuración de un clúster implica tomar decisiones antes y durante la instalación. Este conjunto de documentación incluye guías que ayudan a tu equipo a decidir las características y opciones adecuadas para ti. Para asegurarte de que la instalación cumpla con las necesidades de la organización, consulta con los equipos de redes y aplicaciones.
Dónde se almacenan tus datos
Cuando ejecutas el software de Distributed Cloud solo para equipos físicos, tus clústeres, aplicaciones y datos de la empresa permanecen en tu centro de datos. De forma predeterminada, Google Distributed Cloud envía Google Cloud información sobre tus clústeres, como su configuración, estado y uso, pero no envía los datos de tu aplicación.
Datos que permanecen en tu centro de datos
Los siguientes datos permanecen en tu centro de datos:
- Contenedores, Pods, PersistentVolumes, backends de almacenamiento local y los datos que procesan tus aplicaciones.
- El plano de control (
kube-apiserver,kube-schedulerykube-controller-manager) y la base de datosetcd, que almacena todos tus objetos de Kubernetes. - Claves privadas para las autoridades certificadoras (CA),
incluidas la CA del clúster, la CA de
etcdy la CA de proxy principal. El espacio de nombres del clúster de usuario del clúster de administrador almacena las AC del clúster de usuario. - Los secretos de la aplicación, los tokens de OAuth, las claves privadas de SSH, las credenciales de Container Registry y los archivos de claves de la cuenta de servicio se almacenan en
etcdo en tu estación de trabajo de administrador. No se envían a la API de GKE On-Prem, y la instantánea de diagnóstico predeterminada no incluye credenciales del clúster. - El archivo de configuración del clúster se almacena en tu estación de trabajo de administrador. Si un clúster está inscrito en la API de GKE On-Prem, se envían algunos parámetros de configuración. Consulta Datos que se envían a Google Cloud para obtener más información.
- Los registros de auditoría se escriben en el disco solo si desactivas los Registros de auditoría de Cloud en los nodos del plano de control.
- Si configuras una cuenta de servicio para subir instantáneas de diagnóstico, el archivo se sube a Cloud Storage. Puedes elegir si deseas compartir una instantánea con la Atención al cliente de Cloud.
Datos que se envían a Google Cloud
En la siguiente tabla, se muestra qué se envía, cómo se usa y almacena, y si puedes desactivarlo:
| Datos | Qué se envía | Uso y almacenamiento | Predeterminado |
|---|---|---|---|
| Conexión y registro de flotas ( gkehub.googleapis.com,
gkeconnect.googleapis.com) |
|
Administra clústeres desde la consola deGoogle Cloud , la puerta de enlace de Connect y la flota con el agente de Connect. | Obligatorio |
| Configuración y estado del clúster ( gkeonprem.googleapis.com) |
|
Te permite administrar clústeres con la consola de Google Cloud ,
Google Cloud CLI o Terraform. La API de GKE On-Prem los almacena en la región establecida
en gkeOnPremAPI.location, que, de forma predeterminada, es
clusterOperations.location. |
Activado en la versión 1.16 y posteriores, si la API de GKE On-Prem está
habilitada en tu proyecto de Google Cloud . Para desactivarla, establece
gkeOnPremAPI.enabled en false. |
| Uso de facturación ( anthos.googleapis.com) |
La capacidad de CPU virtuales, el recuento de nodos y el estado de los derechos de licencia. | Se usa para la medición, la facturación y las verificaciones de licencias. | Obligatorio. Los registros de facturación se almacenan en búfer durante una interrupción y se envían más tarde. |
| Datos de estado del sistema ( logging.googleapis.com, monitoring.googleapis.com,
opsconfigmonitoring.googleapis.com) |
|
Se usa para Cloud Monitoring, las vistas de estado de la consola de Google Cloud y
la solución de problemas de Atención al cliente. Se almacena en el proyecto de Google Cloud
establecido en clusterOperations.projectID. Las métricas se almacenan en la
región establecida en clusterOperations.location, y los registros siguen la
configuración del enrutador de registros. |
Activado para los registros del sistema y las métricas, que requieren la asistencia completa de Atención al cliente y la cobertura del ANS. Desactivado
para las métricas y los registros de la aplicación, a menos que configures
enableCloudLoggingForApplications o
enableGMPForApplications como true en el
recurso Stackdriver. |
| Registros de auditoría ( anthosaudit.googleapis.com) |
Registros de auditoría de actividad del administrador (audit-proxy): quién cambió qué
a través de kube-apiserver y cuándo. Las entradas incluyen la hora,
el clúster, el host o la VM, el usuario o la cuenta de servicio, el rol de RBAC, la operación y
el resultado. No se registran las solicitudes de lectura. |
Se almacenan en los Registros de auditoría de Cloud en tu proyecto de Google Cloud , en el
bucket de_Required, y se conservan durante 400 días. |
Activado. Para desactivarla, establece
clusterOperations.disableCloudAuditLogging en true.
Luego, los registros de auditoría solo se conservan en los discos de los nodos del plano de control. |
¿Qué sigue?
Para comenzar a usar Google Distributed Cloud, consulta las siguientes guías:
- Crea clústeres de administrador y de usuario de Google Distributed Cloud de demostración en las VMs de Compute Engine
- Planifica una instalación básica en tu hardware
- Crea clústeres básicos en tu hardware