


במאמר הזה מוסבר איך להגן על מידע אישי רגיש ב-Gemini Notebook Enterprise באמצעות שילוב עם Sensitive Data Protection.
מידע על Sensitive Data Protection ב-Gemini Notebook Enterprise
מדיניות תוכן של Sensitive Data Protection בודקת נתונים כדי לזהות הפרות מדיניות או תוכן לא רצוי. אתם יכולים להגדיר מדיניות תוכן כדי לחסום העלאות של קבצים ל-Gemini Notebook Enterprise אם הם מפרים את המדיניות. זוהי שיטה לפיתוח אחראי של AI שמגינה על ה-notebooks מפני חשיפה של מידע אישי רגיש.
השילוב בין Sensitive Data Protection לבין Model Armor
Sensitive Data Protection ו-Model Armor פועלים יחד ב-Gemini Notebook Enterprise כדי לספק הגנה רב-שכבתית על מסמכי ה-Notebook. הם מגנים על היבטים שונים של האינטראקציות שלכם עם המחברת.
הגנה על מקורות שהועלו באמצעות Sensitive Data Protection
Sensitive Data Protection מונעת העלאה והטמעה של מידע אישי רגיש ב-Notebooks. מדיניות התוכן יכולה לבדוק את התוכן במקורות לפני שהם מתווספים לתיקיית ה-Notebook, ולחסום מקורות אם התוכן מפר את מדיניות התוכן.
חלק מסוגי המקורות לא נתמכים. מידע נוסף על מגבלות
ההגנה המוגברת על המודל מאבטחת את נתיב האינטראקציה
הכלי "הגנה מוגברת על המודל" בודק את ההנחיות שהמשתמשים שולחים ל-Notebook לפני העיבוד, ואת התשובות לפני שהן מוצגות למשתמש. התכונה Model Armor בודקת את הפרומפטים והתשובות כדי להגן מפני החדרת פרומפטים, כתובות URL זדוניות וסיכוני בטיחות אחרים. אם יש הפרה של מדיניות, Gemini Notebook Enterprise חוסם את האינטראקציה ומציג הודעת שגיאה.
מידע נוסף על השימוש ב-Model Armor עם Gemini Notebook Enterprise זמין במאמר הפעלת Model Armor.
מגבלות
המגבלות הבאות חלות על כללי מדיניות התוכן של Sensitive Data Protection ב-Gemini Notebook Enterprise:
כללי מדיניות התוכן של Sensitive Data Protection לא חלים על קובצי אודיו או על מסמכים ושקפים ב-Google Drive.
אפשר להחיל מדיניות תוכן מפרויקט אחד על Gemini Notebook Enterprise בפרויקט אחר, אבל שני הפרויקטים צריכים להיות באותו היקף של VPC Service Controls. מידע כללי על VPC Service Controls ל-Gemini Enterprise זמין במאמר אבטחת האפליקציה באמצעות VPC Service Controls.
Sensitive Data Protection לא יכול לסרוק קבצים גדולים מאוד. במגבלות מדיניות התוכן מפורט הגודל המקסימלי של קובצי PDF, קובצי Office 365, קובצי טקסט וקובצי תמונות. כברירת מחדל, כללי מדיניות התוכן מאפשרים תוכן בקבצים גדולים. עם זאת, אפשר להגדיר מדיניות לחסימת תוכן בקבצים גדולים.
לפני שמתחילים
מוודאים שהתפקידים הנדרשים הוקצו לכם ולחשבון השירות של Gemini Enterprise:
צריך את התפקיד אדמין של Gemini Enterprise.
חשבון השירות של Gemini Enterprise צריך את התפקיד 'משתמש DLP' (
roles/dlp.user).
מידע נוסף זמין בקטע התפקידים הנדרשים במאמר יצירה וניהול של כללי מדיניות תוכן שבמסמכי התיעוד של Sensitive Data Protection.
יצירת מדיניות תוכן
כדי להכין מדיניות תוכן של Sensitive Data Protection ולהחיל אותה על Gemini Notebook Enterprise, פועלים לפי השלבים הבאים:
יוצרים מדיניות תוכן לפי ההוראות במאמר יצירה וניהול של מדיניות תוכן במסמכי התיעוד של Sensitive Data Protection.
חשוב ליצור את המדיניות באותו אזור שבו נמצאים ה-notebooks שרוצים להגן עליהם.
רושמים את שם המדיניות. כדי להוסיף מדיניות למחבר, צריך את הנתיב המלא בפורמט
projects/PROJECT_ID/locations/LOCATION/contentPolicies/POLICY_ID.
הגדרת Gemini Notebook Enterprise עם מדיניות ההגנה על נתונים
כדי להגדיר את מדיניות ההגנה על נתונים ב-Gemini Notebook Enterprise:
מפעילים את ה-method
projects.patchכדי לשייך את מדיניות התוכן לאזור בפרויקט.curl -X PATCH \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ -H "Content-Type: application/json" \ -H "x-goog-user-project: PROJECT_ID" \ "https://LOCATION-discoveryengine.googleapis.com/v1alpha/projects/PROJECT_NUMBER?update_mask=customer_provided_config" \ -d '{ "customer_provided_config": { "notebooklm_config": { "data_protection_policy": { "sensitive_data_protection_policy": { "policy": "POLICY_ID" } } } } }'מחליפים את מה שכתוב בשדות הבאים:
PROJECT_ID: מזהה הפרויקט.
LOCATION: מיקום הפרויקט:global,usאוeu.
PROJECT_NUMBER: מספר הפרויקט שלכם.
POLICY_ID: שם המשאב של מדיניות התוכן של Sensitive Data Protection שרוצים להחיל.
מחכים שההגדרה תתעדכן. בדרך כלל, המדיניות נכנסת לתוקף תוך כ-10 דקות.
אופציונלי: בדיקה של מדיניות התוכן:
יוצרים מסמך מקור שמכיל הפרה לא מזיקה של המדיניות. לדוגמה, אם מדיניות התוכן חוסמת מספרי תעודות זהות בארה "ב, צריך ליצור קובץ מקור עם הטקסט "מספר תעודת הזהות של מיקי מאוס הוא 999-00-0000".
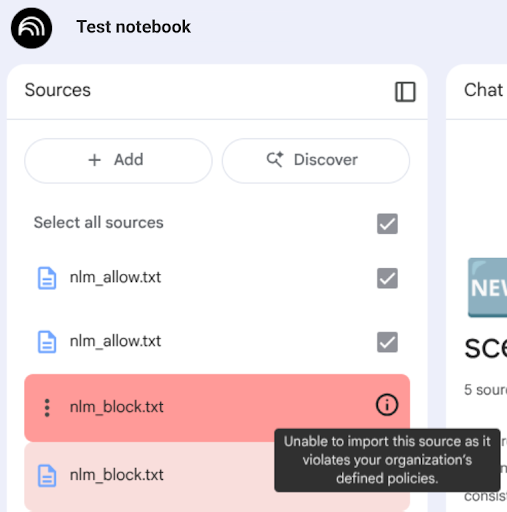
מעלים את מסמך המקור ל-Notebook. אם המדיניות בתוקף, המסמך יופיע כחסום ברשימת המקורות.
הסרת המדיניות להגנה על נתונים
כדי להסיר את מדיניות ההגנה על נתונים מ-Gemini Notebook Enterprise:
מבצעים קריאה ל-method
projects.patchעם אובייקטdata_protection_policyריק.curl -X PATCH \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ -H "Content-Type: application/json" \ -H "x-goog-user-project: PROJECT_ID" \ "https://LOCATION-discoveryengine.googleapis.com/v1alpha/projects/PROJECT_NUMBER?update_mask=customer_provided_config" \ -d '{ "customer_provided_config": { "notebooklm_config": { "data_protection_policy": {} } } }'מחליפים את מה שכתוב בשדות הבאים:
PROJECT_ID: מזהה הפרויקט.
LOCATION: מיקום הפרויקט:global,usאוeu.
PROJECT_NUMBER: מספר הפרויקט של הפרויקט.
מחכים שההגדרה תתעדכן. בדרך כלל, המדיניות מוסרת תוך כ-10 דקות.
אופציונלי: בודקים אם מדיניות התוכן הוסרה:
יוצרים מסמך מקור שמכיל הפרה לא מזיקה של המדיניות.
מעלים את מסמך המקור ל-Notebook. אם המסמך נוסף לרשימת המקורות ולא נחסם, סימן שהמדיניות הוסרה.