エージェントは、インタラクション履歴を取得したり、即時の運用ワークフローをトリガーしたりするために、外部の一般公開されている Software-as-a-Service(SaaS)プラットフォームへのリアルタイム API アクセスを必要とすることがよくあります。これは、ツールとコールバックを構成することで実現されます。
下り(外向き)カテゴリ
コンテキストを認識したリアルタイムのインタラクションを実現するには、CX Agent Studio がデータソースとワークフロー自動化プラットフォームの多様なエコシステムとシームレスに連携する必要があります。これには、公共のインターネット境界と高度に制限されたプライベート ネットワークの両方を通過できる、堅牢で安全な下り(外向き)ルーティング メカニズムが必要です。統合アーキテクチャは、一般的に次の 2 つの主な下り(外向き)カテゴリに分類されます。
パブリック SaaS とハイブリッド SaaS の下り(外向き)
デフォルトでは、CX Agent Studio エージェントは Google が管理するテナント プロジェクト内で動作し、下り(外向き)インターネット トラフィックをパブリック IP アドレスの共有動的プール経由でルーティングします。セキュリティ アーキテクチャがファイアウォールの許可リストに依存しており、このデフォルト パスに対応する必要がある場合は、Google API とサービスに割り当てられたパブリック IP 範囲の完全なリストを取得できます。
ただし、これらの IP アドレスは Google がグローバルに管理しているため、公開されている範囲は広く、複数の Google Cloud ユーザー間で共有され、頻繁に変更されます。この方法では、個々のエージェント アプリケーション インスタンス専用の特定の IP ブロックを分離することはできません。
これらの動的な変更を追跡し、ファイアウォールの同期を維持するには、自動同期プロセスを実装する必要があります。
Google は、デフォルト ドメインの IP 範囲を JSON ペイロードで公開しています。これらの範囲は事前通知なしに頻繁に変化するため、ペイロードを取得し、CIDR ブロックを解析し、エンタープライズ ファイアウォール ルールをプログラムで更新するように、毎日の自動スクリプト(cron ジョブや Cloud Functions など)を構成する必要があります。
プライベート、マルチクラウド、オンプレミスの下り(外向き)
機密性の高いデータや専有データの場合、エージェント アプリケーションを構成して、トラフィックを分離された環境に安全にルーティングできます。これには、安定した静的外部 IP アドレスを活用して、厳格な上り(内向き)ファイアウォールに準拠するプライベート ホスト型 Model Context Protocol(MCP)ツール、カスタム ミドルウェア、コア データベース、パブリック SaaS プラットフォームとのインターフェースが含まれます。サポートされているネットワーク トポロジは次のとおりです。
- Cross-Cloud Interconnect(CCI)は、専用の物理リンクを介して、エージェント アプリケーションをセカンダリ クラウド プロバイダ(AWS、Azure、OCI など)でホストされているプライベート エンドポイントに直接接続します。これにより、公共のインターネットを完全にバイパスして、低レイテンシと高いセキュリティを確保します。
- Cloud Interconnect と High Availability VPN(HA-VPN)は、Google マネージド テナント プロジェクトを VPC にブリッジし、プライベートな物理ファイバー接続を介してトラフィックをデータセンターに直接ルーティングすることで、GECX エージェントをオンプレミス ネットワークに接続します。
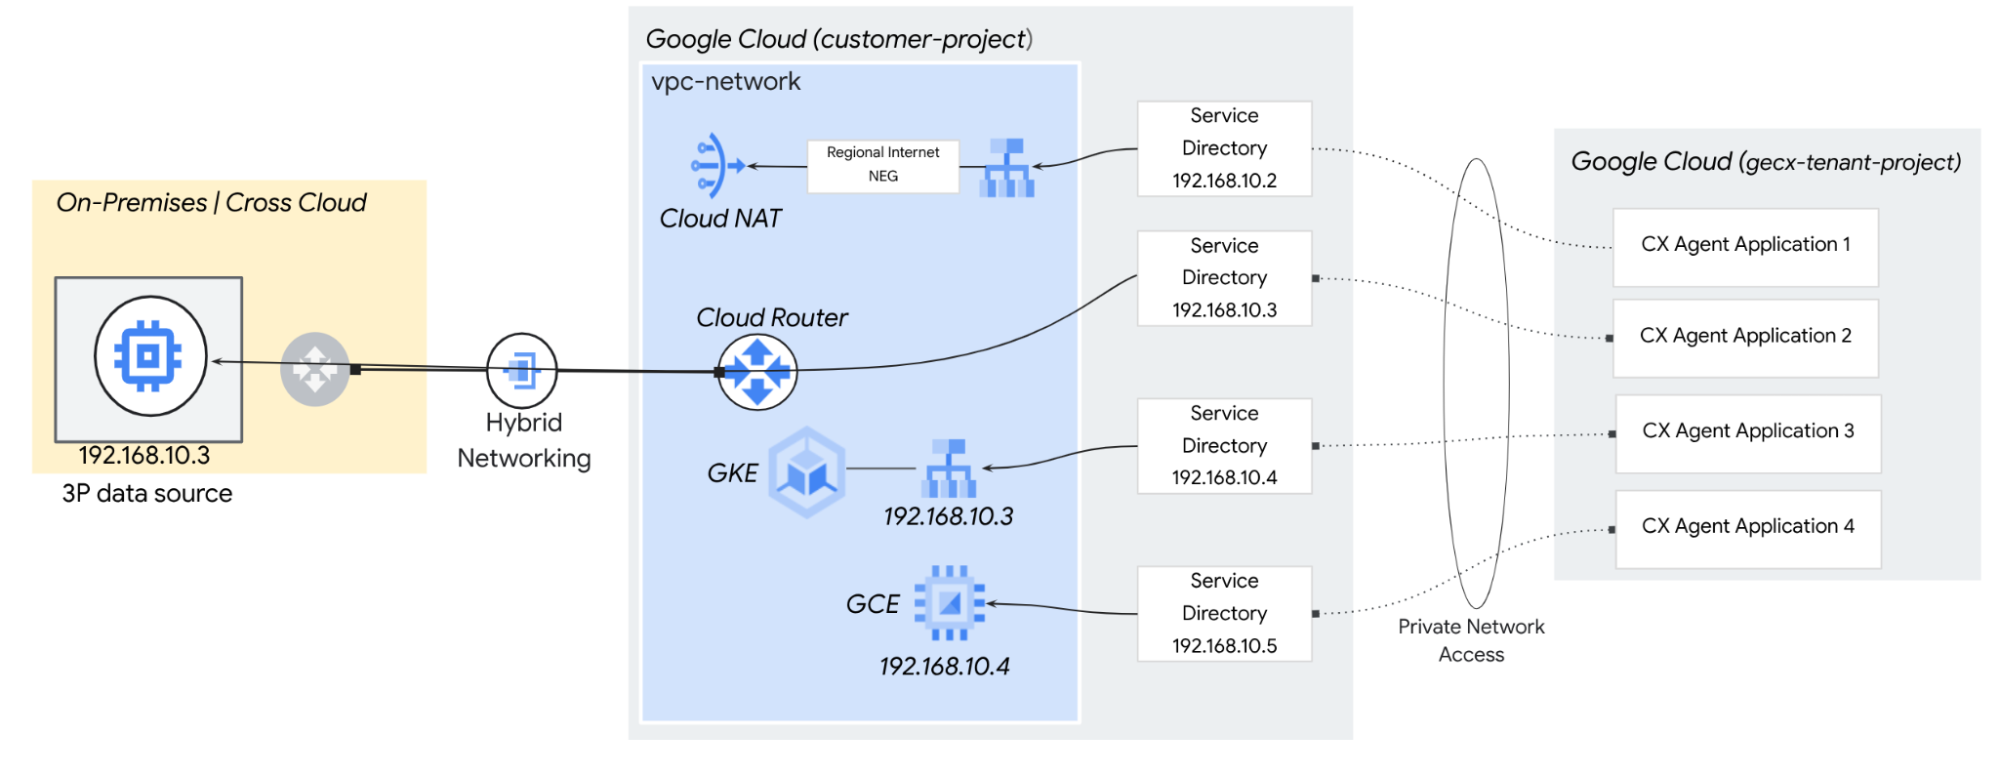
- パブリック SaaS: インターネット エグレス用に安定した静的外部 IP アドレスを提供するには、独自のセルフマネージド VPC 内に専用インフラストラクチャをデプロイし、Service Directory を使用してエージェント アプリケーションに公開します。このアーキテクチャは、Google 管理のテナント プロジェクトをプライベート ネットワークにブリッジし、GECX がアウトバウンドのインターネット トラフィックを管理対象ゲートウェイ(Cloud NAT、ネットワーク仮想アプライアンスなど)経由でルーティングできるようにします。このゲートウェイでは、永続的な静的外部 IP アドレスを割り当てて制御できます。
Service Directory とプライベート ネットワーク アクセス
CX Agent Studio は、Service Directory と統合されています。Service Directory は、組織が VPC への安全な下り(外向き)のためにサービスを登録して解決できるマネージド レジストリです。CX Agent Studio の場合、Service Directory は基盤となるルーティング レジストリとして機能し、Google マネージド テナント プロジェクトからの接続をプライベート環境に直接マッピングします。
プライベート ネットワーク アクセス
CX Agent Studio は、プライベート ネットワーク アクセスを利用して、エージェント ツール用の安全で分離された下り(外向き)パスを確立します。エージェント ツールが Service Directory を参照する API を呼び出すと、システムは通常のパブリック ルーティングをバイパスし、次の方法でデータパスを保護します。
- CX Agent Studio は、下り(外向き)データを Service Directory エンドポイントの指定されたプライベート IP アドレスに関連付けることで、Virtual Private Cloud(VPC)内のノーリファラーのルーティングを容易にします。この構成により、リクエストを内部ネットワーク インフラストラクチャに効率的に転送するプライベート ゲートウェイが作成されます。
- CX Agent Studio は、レイテンシやセキュリティ リスクが生じる公共のインターネット経由でトラフィックをルーティングするのではなく、安全なプライベート ポイントツーポイント トンネルを確立します。このトラフィックは Google の内部ネットワーク バックボーンを完全に経由するため、センシティブ データが公共のインフラストラクチャに触れることはありません。
- このアーキテクチャでは、プライベート ネットワーキング アクセスと Service Directory を組み合わせることで、エージェントがプライベート エンドポイント、従来のオンプレミス ツール、分離されたマルチクラウド リソースに安全にアクセスできます。組織は、内部 API への AI エージェントの運用アクセスをシームレスに許可したり、予測可能な静的外部 IP アドレスを使用してパブリック API にトラフィックを安全に転送し、厳格なファイアウォール アクセス制御を実現したりできます。
CX Agent Studio ツールは、プライベート ネットワーク接続に Service Directory を使用するように構成できます。または、テナント ネットワークからデフォルトのインターネット下り(外向き)パスを使用することもできます。
次の表に、これらの接続オプションに基づく CX Agent Studio の各機能の互換性を示します。
| CX Agent Studio の機能 | 非公開 | 公開 |
|---|---|---|
| OpenAPI | ✅ プライベート ネットワーク アクセス | ✅ 公共のインターネットを使用している |
| MCP サーバー | ✅ プライベート ネットワーク アクセス | ✅ 公共のインターネットを使用している |
| Salesforce ツール | ✅ プライベート ネットワーク アクセス | ✅ 公共のインターネットを使用している |
| ServiceNow ツール | ✅ プライベート ネットワーク アクセス | ✅ 公共のインターネットを使用している |
| Python コードツール | ❌ | ✅ 公共のインターネットを使用している |
| Python コールバック | ❌ | ✅ 公共のインターネットを使用している |
サービス ディレクトリを使用したプライベート ネットワーク アクセス
サービス ディレクトリのプライベート ネットワーク アクセスにより、サービス ディレクトリで構成されたツールが、Virtual Private Cloud(VPC)ネットワーク リソースと通信できるようになります。リクエストは、Identity and Access Management(IAM)と VPC Service Controls を適用しながら、プライベート ネットワーク経由で送信されます。
宛先としてサポートされているネットワーク リソースは次のとおりです。
- Cloud Interconnect または Cloud VPN を介して到達するオンプレミス IP アドレス
- リージョン内部アプリケーション ロードバランサ
- 仮想マシン(VM)インスタンス
- 内部パススルー ネットワーク ロードバランサ
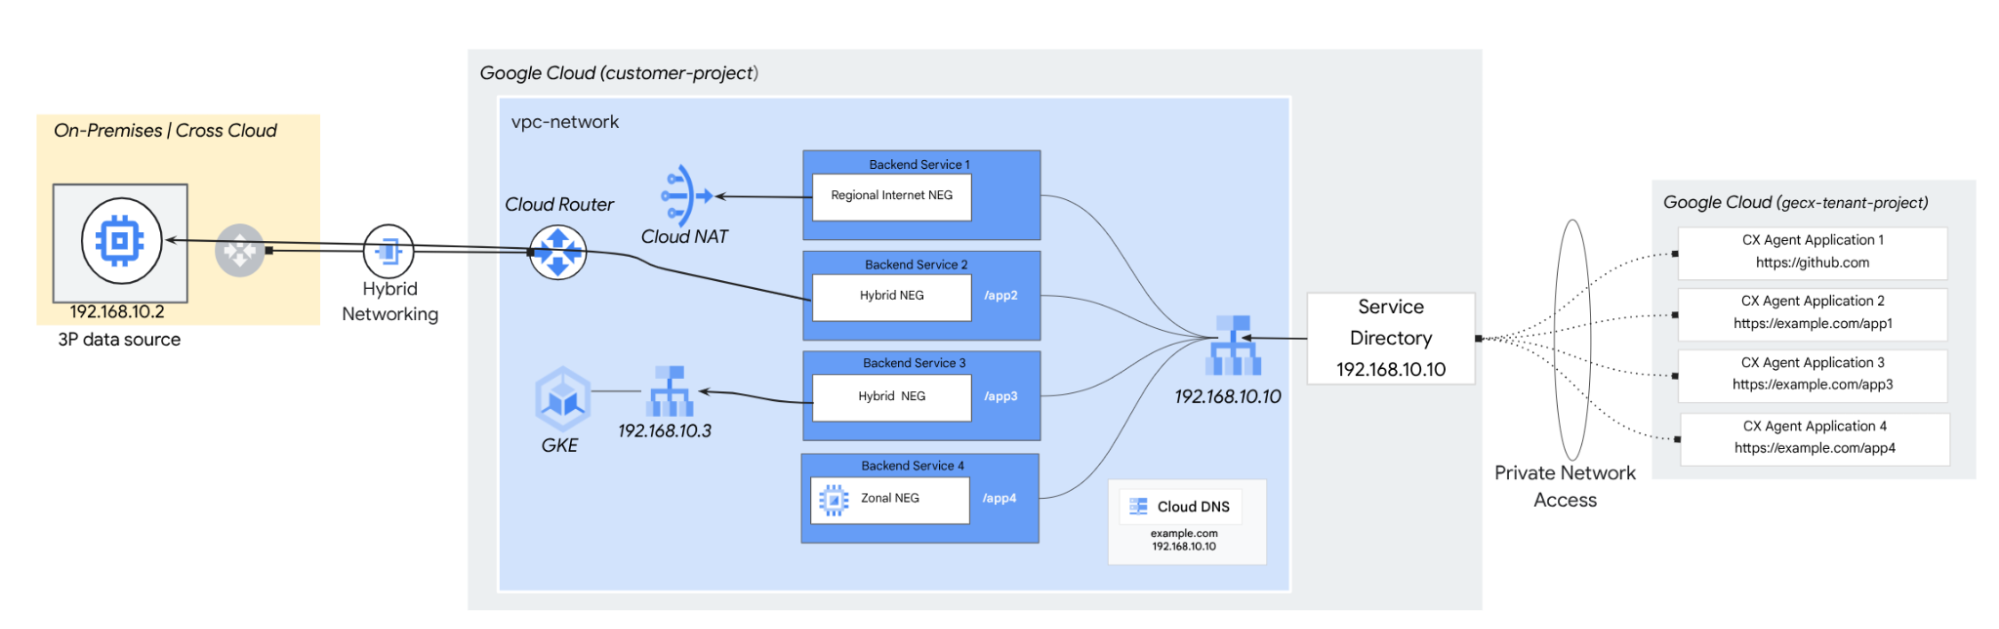
詳細については、プライベート ネットワーク アクセスに Service Directory を使用するをご覧ください。
Service Directory の制限事項:
- Service Directory はリージョン サービスとして動作します。
- 各 CX Agent Studio エージェント アプリケーションは、単一の Service Directory 構成に制限されます。
- Service Directory は PSC エンドポイントのターゲット設定をサポートしていません
アウトバウンド ネットワーキング パターン
接続を最適化するには、内部アプリケーション ロードバランサ(ALB)をターゲットとするように Service Directory エントリを構成します。このアプローチでは、複数の下り(外向き)エンドポイントへの一元化されたアクセスを提供し、URL マップとサーバー名表示(SNI)ルーティングを活用して、バックエンド サービス間でトラフィックを転送します。