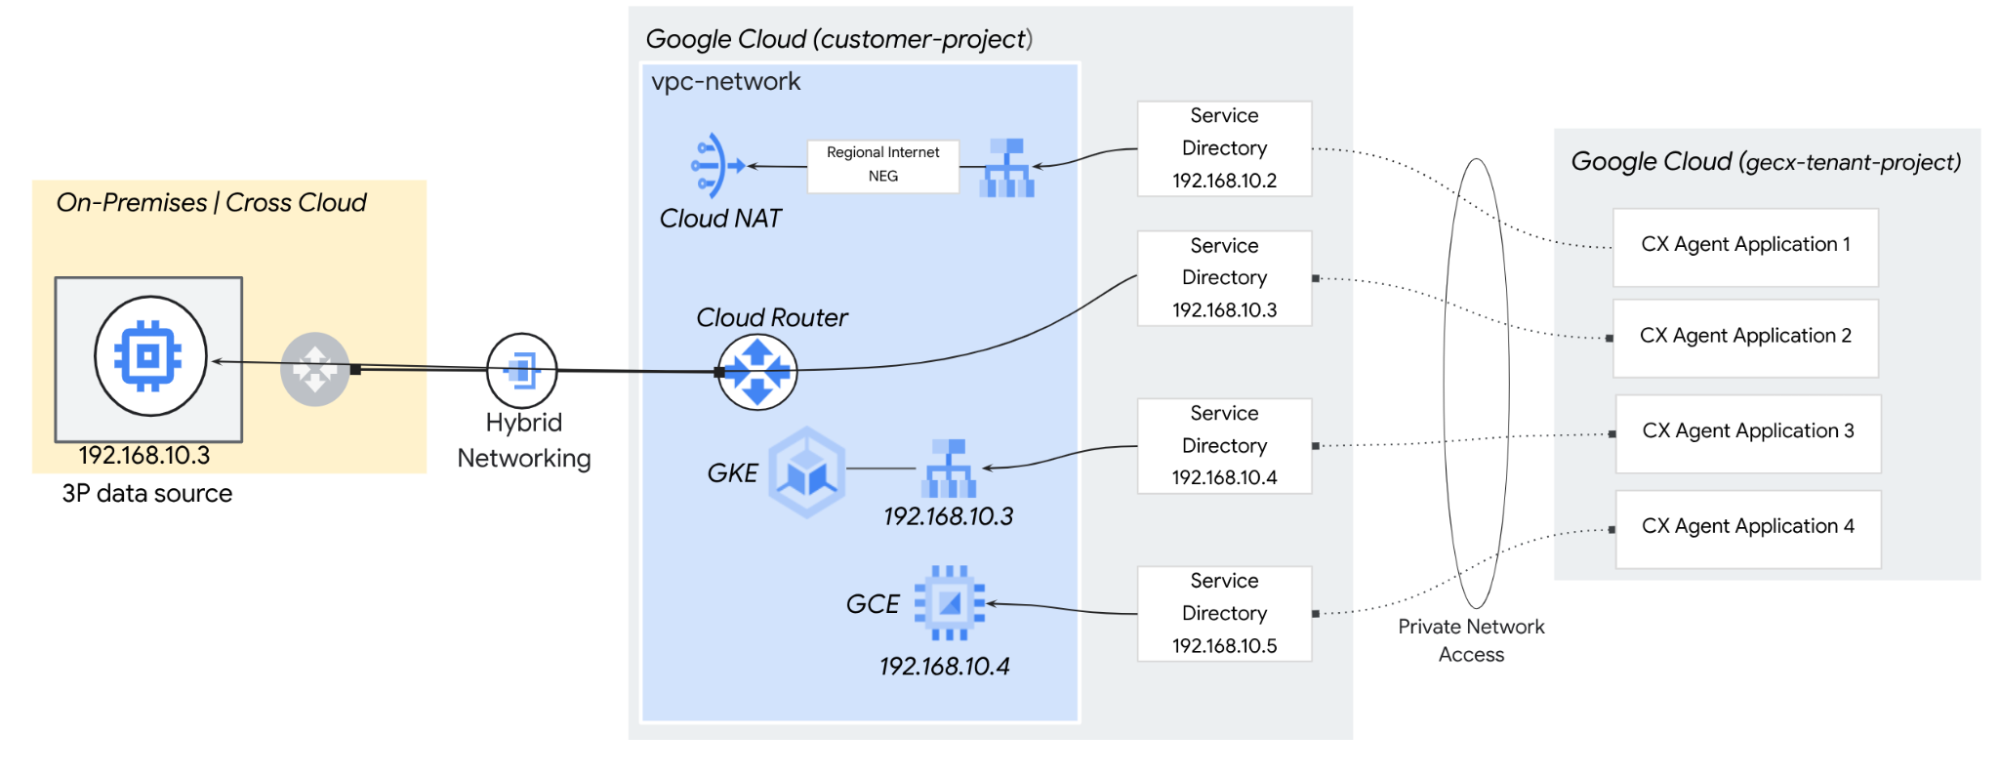
Agen sering kali memerlukan akses API real-time ke platform software-as-a-service (SaaS) eksternal yang dapat diakses publik untuk mengambil histori interaksi atau memicu alur kerja operasional langsung. Hal ini dilakukan dengan mengonfigurasi alat dan callback.
Kategori egress
Untuk memberikan interaksi real-time yang kontekstual, CX Agent Studio harus berinteraksi dengan lancar dengan ekosistem sumber data dan platform otomatisasi alur kerja yang beragam. Hal ini memerlukan mekanisme perutean egress yang kuat dan aman yang mampu melintasi batas internet publik dan jaringan pribadi yang sangat dibatasi. Arsitektur integrasi umumnya termasuk dalam dua kategori egress utama:
Egress SaaS publik dan hybrid
Secara default, agen CX Agent Studio beroperasi dalam project tenant yang dikelola Google yang merutekan traffic internet egress melalui kumpulan alamat IP publik dinamis bersama. Jika arsitektur keamanan Anda mengandalkan daftar yang diizinkan firewall dan harus mengakomodasi jalur default ini, Anda dapat mengambil daftar lengkap rentang IP publik yang dialokasikan ke Google API dan layanan Google.
Namun, karena Google mengelola alamat IP ini secara global, rentang yang dipublikasikan luas, dibagikan di beberapa Google Cloud pelanggan, dan sering berubah. Anda tidak dapat mengisolasi blok IP tertentu yang didedikasikan secara eksklusif untuk instance aplikasi agen individual menggunakan metode ini.
Untuk melacak perubahan dinamis ini dan mempertahankan sinkronisasi firewall, Anda harus menerapkan proses sinkronisasi otomatis:
Google memublikasikan rentang IP-nya untuk domain default dalam payload JSON. Karena rentang ini sering berubah tanpa pemberitahuan sebelumnya, Anda harus mengonfigurasi skrip otomatis harian (seperti cron job atau Cloud Function) untuk mengambil payload, mengurai blok CIDR, dan memperbarui aturan firewall perusahaan Anda secara terprogram.
Egress pribadi, multi-cloud, dan lokal
Untuk data yang sangat sensitif atau eksklusif, aplikasi agen dapat dikonfigurasi untuk merutekan traffic dengan aman ke lingkungan yang terisolasi. Hal ini mencakup antarmuka dengan alat Model Context Protocol (MCP) yang dihosting secara pribadi, middleware kustom, dan database inti atau platform SaaS publik yang mematuhi firewall ingress yang ketat dengan memanfaatkan alamat IP eksternal statis yang stabil. Topologi jaringan yang didukung mencakup:
- Cross-Cloud Interconnect (CCI) menghubungkan aplikasi agen langsung ke endpoint pribadi yang dihosting di penyedia cloud sekunder (seperti AWS, Azure, atau OCI) melalui link fisik khusus, yang sepenuhnya melewati internet publik untuk memastikan latensi rendah dan keamanan tinggi.
- Cloud Interconnect dan High Availability VPN (HA-VPN) menghubungkan agen GECX ke jaringan lokal dengan menjembatani project tenant yang dikelola Google ke VPC Anda, lalu merutekan traffic langsung ke pusat data Anda melalui koneksi serat fisik pribadi.
- SaaS Publik: Untuk menyediakan alamat IP eksternal statis yang stabil untuk egress internet, Anda dapat men-deploy infrastruktur khusus di dalam VPC yang dikelola sendiri dan mengeksposnya ke aplikasi agen Anda menggunakan Direktori Layanan. Arsitektur ini menjembatani project tenant yang dikelola Google ke jaringan pribadi Anda, sehingga memungkinkan GECX merutekan traffic internet keluar melalui gateway terkelola Anda (seperti Cloud NAT, Network Virtual Appliance) tempat Anda dapat menetapkan dan mengontrol alamat IP eksternal statis permanen.
Direktori Layanan dan Akses jaringan pribadi
CX Agent Studio terintegrasi dengan Direktori Layanan, registry terkelola yang memungkinkan organisasi mendaftarkan dan menyelesaikan layanan untuk egress yang aman ke VPC mereka. Untuk CX Agent Studio, Direktori Layanan bertindak sebagai registry perutean dasar, yang memetakan koneksi dari project tenant yang dikelola Google langsung ke lingkungan pribadi Anda.
Akses jaringan pribadi
CX Agent Studio memanfaatkan Akses jaringan pribadi untuk membuat jalur egress yang aman dan terisolasi untuk alat agen. Saat alat agen memanggil API yang mereferensikan Direktori Layanan, sistem akan melewati perutean publik normal dan mengamankan jalur data menggunakan hal berikut:
- CX Agent Studio memfasilitasi perutean traffic langsung dalam Virtual Private Cloud (VPC) Anda dengan mengaitkan data egress dengan alamat IP pribadi yang ditetapkan dari endpoint Direktori Layanan. Konfigurasi ini membuat gateway pribadi yang mentransfer permintaan secara efisien ke infrastruktur jaringan internal Anda.
- Daripada merutekan traffic melalui internet publik—yang menimbulkan latensi dan risiko keamanan—CX Agent Studio membuat tunnel point-to-point pribadi yang aman. Traffic ini sepenuhnya berjalan melalui backbone jaringan internal Google, sehingga memastikan data sensitif tidak pernah menyentuh infrastruktur publik.
- Dengan menggabungkan Akses Jaringan Pribadi dengan Direktori Layanan, arsitektur ini memungkinkan agen menjangkau endpoint pribadi, alat lokal lama, dan resource multi-cloud yang terisolasi dengan aman. Organisasi dapat memberikan akses operasional kepada agen AI ke API internal dengan lancar, atau merutekan traffic dengan aman ke API publik menggunakan alamat IP eksternal statis yang dapat diprediksi untuk kontrol akses firewall yang ketat.
Alat CX Agent Studio dapat dikonfigurasi untuk menggunakan Direktori Layanan untuk konektivitas jaringan pribadi. Atau, alat tersebut dapat menggunakan jalur egress internet default dari jaringan tenant.
Tabel berikut menguraikan kompatibilitas untuk setiap fitur CX Agent Studio berdasarkan opsi konektivitas ini:
| Fitur CX Agent Studio | Pribadi | Publik |
|---|---|---|
| OpenAPI | ✅ Akses jaringan pribadi | ✅ Menggunakan Internet Publik |
| Server MCP | ✅ Akses jaringan pribadi | ✅ Menggunakan Internet Publik |
| Alat Salesforce | ✅ Akses jaringan pribadi | ✅ Menggunakan Internet Publik |
| Alat ServiceNow | ✅ Akses jaringan pribadi | ✅ Menggunakan Internet Publik |
| Alat kode Python | ❌ | ✅ Menggunakan Internet Publik |
| Callback Python | ❌ | ✅ Menggunakan Internet Publik |
Menggunakan Direktori Layanan untuk akses jaringan pribadi
Akses jaringan pribadi Direktori Layanan memungkinkan CX Agent Studio berkomunikasi dengan resource jaringan Virtual Private Cloud (VPC) Anda setelah Alat dikonfigurasi dengan Direktori Layanan. Permintaan dikirim melalui jaringan pribadi sambil menerapkan Identity and Access Management(IAM) dan Kontrol Layanan VPC.
Resource jaringan yang didukung sebagai tujuan adalah:
- Alamat IP lokal, yang dapat dijangkau melalui Cloud Interconnect atau Cloud VPN
- Load Balancer Aplikasi internal regional
- Instance virtual machine (VM)
- Load Balancer Jaringan passthrough internal
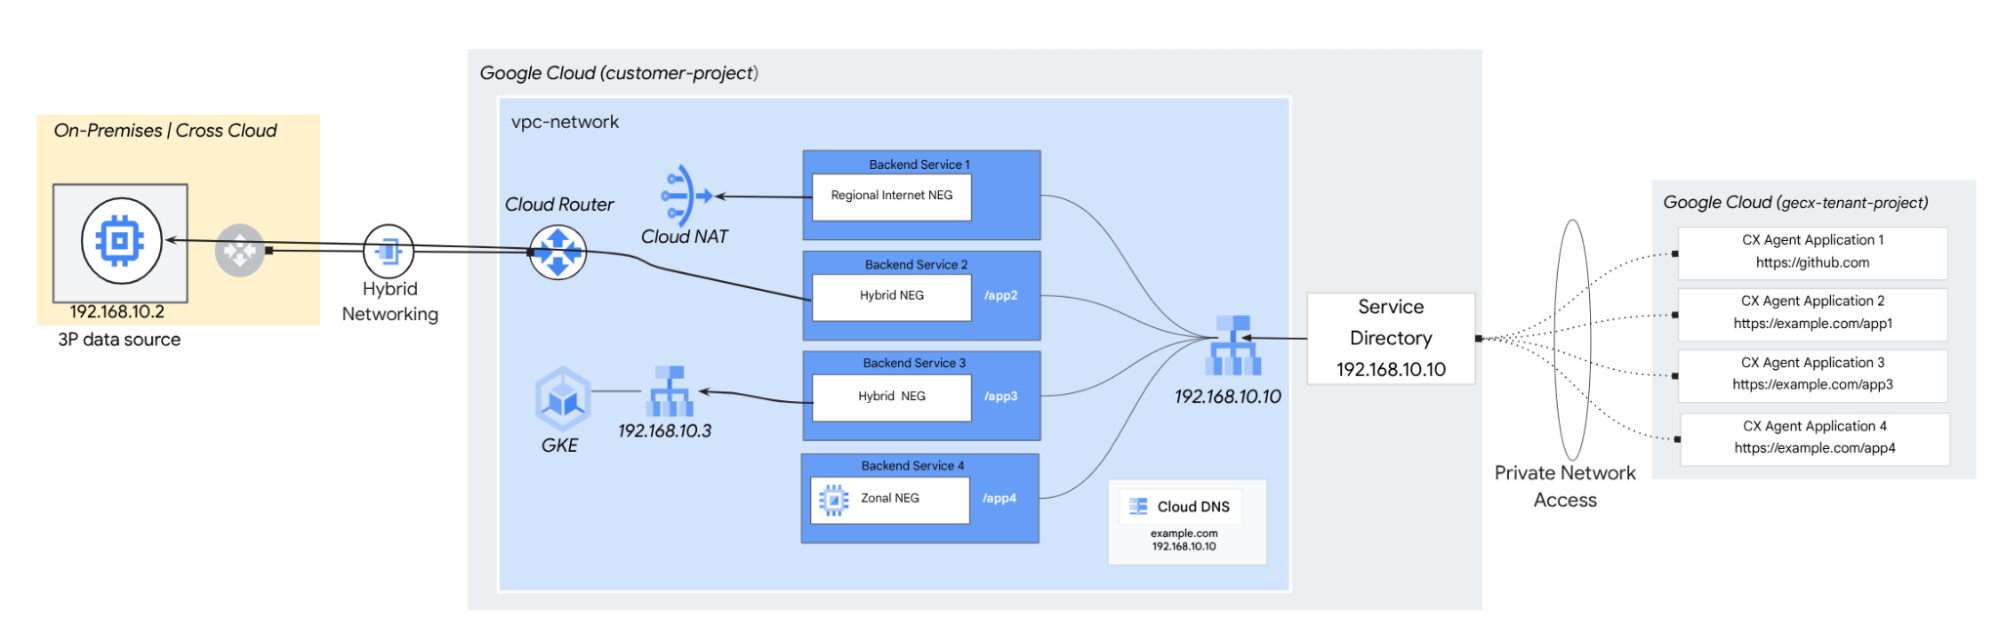
Untuk mengetahui informasi selengkapnya, lihat Menggunakan Direktori Layanan untuk akses jaringan pribadi.
Batasan Direktori Layanan:
- Direktori Layanan beroperasi sebagai layanan regional.
- Setiap aplikasi agen CX Agent Studio dibatasi untuk satu konfigurasi Direktori Layanan.
- Direktori Layanan tidak mendukung penargetan Endpoint PSC
Pola jaringan keluar
Untuk mengoptimalkan konektivitas, konfigurasikan entri Direktori Layanan untuk menargetkan load balancer aplikasi (ALB) internal. Pendekatan ini menyediakan akses terpusat ke beberapa endpoint egress, memanfaatkan peta URL dan perutean Server Name Indication (SNI) untuk mengarahkan traffic di seluruh layanan backend Anda.