


CX Agent Studio ofrece servicios con APIs de Google (ces.googleapis.com) diseñadas para un alto rendimiento y baja latencia, aprovechando la extensa infraestructura de red global de Google, incluidos sus numerosos puntos de presencia (PoP).
Google anuncia las direcciones IP de sus APIs y servicios con Anycast desde numerosas ubicaciones de PoP perimetrales en todo el mundo.
Con Anycast, el mismo prefijo de IP se anuncia simultáneamente desde varios puntos de la red de Google.
Cuando un usuario o una aplicación realizan una solicitud a una API de Google, la estructura de enrutamiento de Internet dirige el tráfico al PoP de Google topológicamente más cercano que anuncia esa dirección IP.
Este "más cercano" se refiere a los saltos de red y las métricas de enrutamiento, que suelen correlacionarse con la proximidad geográfica.
Esto minimiza la distancia que el tráfico debe recorrer a través de Internet pública, lo que reduce la latencia, ya que la solicitud llega a la red troncal global de alto rendimiento y baja congestión de Google lo más rápido posible.
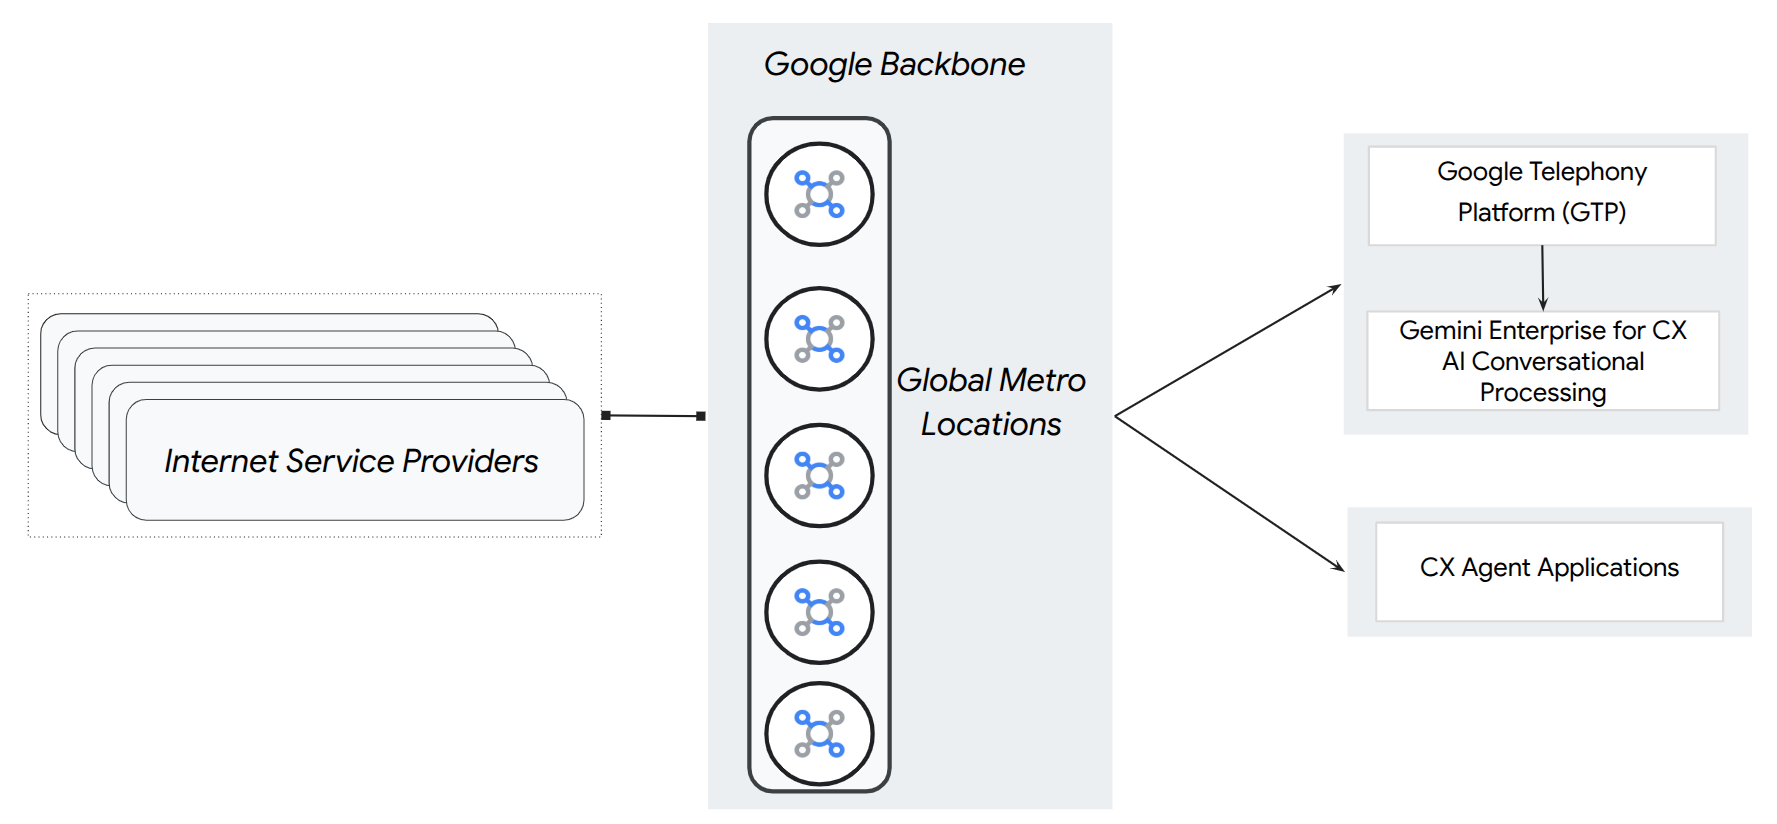
Para optimizar tu conexión a los servicios de Google, puedes ir más allá del enrutamiento estándar de Internet y usar un Verified Peering Provider (VPP) o el intercambio de tráfico directo. Ambas opciones reducen los saltos de red, ya que conectan tu infraestructura de forma más directa al perímetro de Google.
No se admite la conectividad privada directa con CX Agent Studio a través de redes híbridas (incluido Cloud Interconnect). Para mitigar los riesgos de robo de datos y mejorar la seguridad, se recomienda implementar los Controles del servicio de VPC (VPC-SC).
Todas las opciones de implementación de CX Agent Studio son compatibles con el acceso entrante.
Opciones de conectividad
Para optimizar aún más el rendimiento más allá del enrutamiento estándar de Internet, puedes usar opciones de intercambio de tráfico por proveedores para conectar la infraestructura directamente al perímetro de Google.
Verified Peering Provider (recomendado)
El Verified Peering Provider (VPP) identifica a los proveedores de servicios de Internet (ISP) que ya establecieron vínculos diversos, de alta capacidad y redundantes con Google.
- Facilidad de uso: Tu ISP administra la complejidad del peering, las configuraciones de BGP y el mantenimiento.
- Confiabilidad: Google verifica a los socios para garantizar que cumplan con los estrictos estándares de rendimiento y redundancia.
Intercambio de tráfico directo
Esto proporciona una interconexión directa física entre tu red local y el perímetro de Google en un punto de presencia (PoP) mutuo. Este servicio no es el mismo que las ofertas de interconexión para establecer conectividad con las redes de Google Cloud VPC.
- Control: Estableces una sesión de BGP directa con Google.
- Infraestructura: Requiere tu propio número de sistema autónomo (AS) registrado y presencia física en una instalación de colocación en la que Google realice el intercambio de tráfico.
Cómo elegir la opción de conectividad
| Función | Verified Peering Provider | Intercambio de tráfico directo |
|---|---|---|
| Ideal para | Acceso administrado y simplificado de alta disponibilidad. | Organizaciones que requieren control directo sobre el BGP |
| Administración | Tu ISP lo administra por completo. | Tu equipo de redes interno la administra. |
| Experiencia | Baja: No se necesita experiencia avanzada en redes. | Alta: Requiere el número de AS y conocimientos de BGP. |
| ANS | Se verificó su confiabilidad. | No hay un ANS proporcionado por Google. |
En esencia:
- Elige Verified Peering Provider si deseas una forma más sencilla y administrada de obtener acceso confiable y de alta disponibilidad a todos los servicios de Google, sin necesidad de tener experiencia en redes.
- Elige el intercambio de tráfico directo si tienes la capacidad técnica para administrar el intercambio de tráfico de BGP, cumples con los requisitos de Google y deseas tener control directo sobre la interconexión, teniendo en cuenta que no incluye un ANS proporcionado por Google.