


Questi contenuti sono stati aggiornati per l'ultima volta a giugno 2026 e rappresentano lo status quo al momento della redazione. I criteri e i sistemi di sicurezza di Google potranno variare in futuro, in virtù del costante miglioramento della protezione per i nostri clienti.
La massima priorità di Google è mantenere un ambiente sicuro e protetto per i dati dei clienti. Per contribuire a proteggere i dati dei clienti, gestiamo un'operazione di sicurezza delle informazioni leader del settore che combina processi rigorosi, un team di esperti di risposta agli incidenti e un'infrastruttura di sicurezza e privacy delle informazioni multilivello. Questo documento spiega il nostro approccio basato su principi alla gestione e alla risposta agli incidenti relativi ai dati in Google Cloud.
L'Addendum al trattamento dei dati del cloud definisce un incidente relativo ai dati come "una violazione della sicurezza di Google che comporta la distruzione, la perdita, la modifica, la divulgazione non autorizzata o l'accesso accidentali o illeciti ai Dati del cliente presenti nei sistemi gestiti o controllati in altro modo da Google". Sebbene adottiamo misure per affrontare le minacce prevedibili ai dati e ai sistemi, gli incidenti relativi ai dati non includono tentativi o attività senza esito che non compromettono la sicurezza dei dati dei clienti. Ad esempio, tentativi di accesso non riusciti, ping, scansioni delle porte, attacchi denial of service e altri attacchi di rete su firewall o sistemi di rete non sono considerati incidenti relativi ai dati.
La risposta agli incidenti è un aspetto chiave del nostro programma generale di sicurezza e privacy. Possiamo contare su un processo rigoroso per la gestione degli incidenti relativi ai dati. Questo processo specifica azioni, escalation, mitigazione, risoluzione e notifica di qualsiasi incidente che possa avere un impatto su riservatezza, integrità o disponibilità dei dati del cliente.
Per scoprire di più su come proteggiamo Google Cloud, consulta la panoramica sulla progettazione della sicurezza dell'infrastruttura e la Google Cloud sicurezza di.
Risposta agli incidenti relativi ai dati
Il nostro programma di risposta agli incidenti è gestito da team di esperti che si occupano di gestire le risposte agli incidenti attraverso numerose funzioni specializzate per garantire che ogni risposta sia mirata a risolvere al meglio le sfide poste da ciascun incidente. A seconda della natura dell'incidente, il team di risposta professionale potrebbe includere esperti dei seguenti team:
- Team specializzati per la risposta agli incidenti, incluso un team di risposta agli incidenti di machine learning
- Progettazione dei prodotti
- Site Reliability Engineering
- Sicurezza del cloud
- Digital forensics
- Rilevamento e risposta
- Consulenza su sicurezza, privacy e prodotti
- Operazioni di risposta alla sicurezza
- Risposta relativa a privacy e fiducia
- Affidabilità e sicurezza
- Assistenza clienti Google Cloud
Gli esperti di questi team vengono coinvolti in vari modi. Ad esempio, gli incident commander coordinano la risposta agli incidenti e, se necessario, il team di digital forensics esegue indagini forensi e monitora gli attacchi in corso. I tecnici di prodotto lavorano per limitare l'impatto sui clienti e forniscono soluzioni per correggere i prodotti interessati. Il consulente collabora con i membri del team di sicurezza e privacy appropriato per attuare la strategia di raccolta delle prove di Google, interagisce con le forze dell'ordine e le autorità governative e fornisce consulenza su questioni e requisiti legali. L'assistenza clienti risponde alle domande e alle richieste dei clienti per ulteriori informazioni e assistenza.
Organizzazione del team
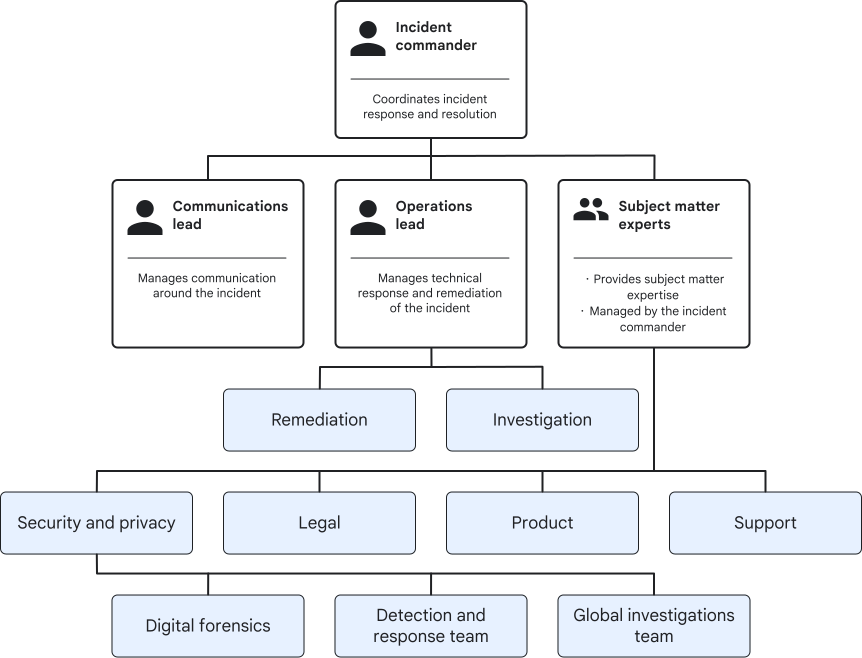
Quando dichiariamo un incidente, designiamo un incident commander che coordina la risposta agli incidenti e la risoluzione. L'incident commander seleziona specialisti dai diversi team e forma un team di risposta. L'incident commander delega a questi esperti la responsabilità della gestione dei diversi aspetti dell'incidente e lo gestisce dal momento della dichiarazione fino alla chiusura. Il diagramma seguente mostra un esempio di organizzazione di vari ruoli e delle relative responsabilità durante la risposta agli incidenti. A seconda del tipo di incidente, potrebbero essere assegnati ruoli diversi.
Processo di risposta agli incidenti relativi ai dati
Ogni incidente relativo ai dati è unico; l'obiettivo del processo di risposta agli incidenti relativi ai dati è proteggere i dati dei clienti, ripristinare il normale servizio il più rapidamente possibile e soddisfare i requisiti di conformità sia normativi che contrattuali. La seguente tabella descrive i passaggi principali del programma di risposta agli incidenti di Google.
| Passaggio incidente | Obiettivo | Descrizione |
|---|---|---|
| Identificazione | Rilevamento | Processi automatici e manuali rilevano potenziali vulnerabilità e incidenti. |
| Segnalazione | I processi automatizzati e manuali segnalano il problema al team di risposta agli incidenti. | |
| Coordinamento | Triage | Si verificano le seguenti attività:
|
| Coinvolgimento della squadra di risposta | Si verificano le seguenti attività:
|
|
| Risoluzione | Indagine | Si verificano le seguenti attività:
|
| Contenimento e recupero | Il responsabile delle operazioni interviene immediatamente per completare le seguenti operazioni:
|
|
| Comunicazione | Si verificano le seguenti attività:
|
|
| Chiusura | Lezioni apprese | Si verificano le seguenti attività:
|
| Miglioramento continuo | Sviluppo di programmi | Vengono mantenuti i team, la formazione, i processi, le risorse e gli strumenti necessari. |
| Prevenzione | I team migliorano il programma di risposta agli incidenti in base alle lezioni apprese. |
Le sezioni seguenti descrivono ogni passaggio in modo più dettagliato.
Identificazione
L'identificazione tempestiva e accurata degli incidenti è la chiave per una gestione efficace degli incidenti. L'obiettivo della fase di identificazione è monitorare gli eventi di sicurezza per rilevare e segnalare potenziali incidenti relativi ai dati.
Il team di rilevamento degli incidenti utilizza strumenti, indicatori e meccanismi di avviso avanzati che forniscono un'indicazione precoce di potenziali incidenti. Le nostre fonti di rilevamento degli incidenti includono:
Analisi automatizzata dei log di rete e di sistema: l'analisi automatizzata del traffico di rete e dell'accesso al sistema consente di identificare attività sospette, illecite o non autorizzate e inoltra i risultati al personale di sicurezza. I sistemi di rilevamento delle minacce utilizzano il machine learning per correlare segnali di sicurezza separati nell'infrastruttura Google Cloud . Raggruppando eventi isolati a basso volume che condividono firme operative comuni, il sistema espone campagne di attacco sofisticate o coordinate che semplici filtri basati su regole potrebbero non rilevare.
Rilevamento di anomalie comportamentali:i modelli di machine learning analizzano i pattern di accesso tra utenti, credenziali e richieste API per stabilire comportamenti di base. Le deviazioni significative che attivano avvisi automatici includono volumi insoliti di esfiltrazione di dati, accessi geografici atipici o modifiche improvvise delle autorizzazioni amministrative.
Test:il team di sicurezza esegue la scansione attiva alla ricerca di minacce alla sicurezza utilizzando test di penetrazione, misure di garanzia di qualità (QA), rilevamento delle intrusioni e analisi della sicurezza del software.
Revisioni interne del codice:la revisione del codice sorgente rileva vulnerabilità nascoste, difetti di progettazione e verifica se sono stati implementati i controlli di sicurezza chiave.
Strumenti e processi specifici di prodotto:vengono impiegati, laddove possibile, strumenti automatizzati specifici per la funzione del team, così da migliorare la nostra capacità di rilevare incidenti a livello di prodotto.
Monitoraggio dell'accesso con privilegi:le pipeline automatizzate analizzano e valutano continuamente l'accesso del personale Google alle risorse dei clienti. I classificatori di machine learning analizzano gli audit log per rilevare e segnalare tentativi di accesso imprevisti o non standard per una revisione immediata della conformità e della sicurezza.
Avvisi di sicurezza dei servizi di data center e sui luoghi di lavoro:gli avvisi di sicurezza nei data center eseguono un'analisi volta a rilevare incidenti che potrebbero influire sulla nostra infrastruttura.
Dipendenti di Google: un dipendente di Google rileva un'anomalia e la segnala.
Programma di ricompense per la segnalazione di vulnerabilità di Google: potenziali vulnerabilità tecniche nelle estensioni del browser di proprietà di Google e nelle applicazioni web e per dispositivi mobili che incidono sulla riservatezza o sull'integrità dei dati utente vengono talvolta segnalate da ricercatori esterni specializzati in materia di sicurezza.
Triage degli avvisi intelligenti:per evitare l'affaticamento da avvisi, Google utilizza modelli di AI per pre-classificare e deduplicare i flussi di avvisi ad alto volume. Questo sistema raggruppa segnali correlati in incidenti consolidati, li classifica in base alla potenziale gravità e allega diagnostica delle minacce contestuali per il team di risposta.
Coordinamento
Quando viene segnalata una segnalazione di un problema, chi risponde alla chiamata esamina e valuta la natura della segnalazione di un problema per determinare se rappresenta un potenziale incidente relativo ai dati e avvia il nostro processo di risposta agli incidenti.
Una volta confermato, il responsabile valuta la natura dell'incidente e implementa un approccio coordinato alla risposta. In questa fase, la risposta include il completamento della valutazione del triage dell'incidente, la regolazione della sua gravità, se necessario, e l'attivazione del team di risposta agli incidenti richiesto con responsabili operativi e tecnici appropriati che esaminano i fatti e identificano le aree chiave che richiedono un'indagine. Designiamo un lead di prodotto e un lead legale per poter prendere decisioni chiave relative alla risposta. Il responsabile dell'intervento assegna la responsabilità delle indagini e vengono raccolti i fatti. Se necessario, viene dichiarato un incidente e viene assegnato un incident commander.
Molti aspetti della nostra risposta dipendono dalla valutazione della gravità, che si basa su fatti chiave che vengono raccolti e analizzati dal team di risposta agli incidenti. Questi fatti chiave includono:
Potenziale danno a clienti, terze parti e Google
Natura dell'incidente (ad esempio, se i dati sono stati potenzialmente distrutti, consultati o alterati)
Tipo di dati che potrebbero essere interessati
Impatto dell'incidente sulla capacità dei nostri clienti di utilizzare il servizio
Stato dell'incidente (ad es. se l'incidente è isolato, in corso o se è stato contenuto)
L'incident commander e altri lead rivalutano periodicamente questi fattori durante l'attività di risposta con l'evolversi di nuove informazioni per garantire che alla nostra risposta vengano assegnate le risorse e l'urgenza appropriate. Agli eventi che presentano l'impatto più critico viene assegnata la massima gravità. Un responsabile delle comunicazioni viene nominato per sviluppare un piano di comunicazione con altri responsabili.
I sistemi di AI monitorano i canali di collaborazione correlati agli incidenti e propongono aggiornamenti alla cronologia degli incidenti.
Risoluzione
Nella fase di risoluzione, l'attenzione è focalizzata sull'indagine della causa principale, sulla limitazione dell'impatto dell'incidente, sulla risoluzione dei rischi immediati per la sicurezza (se presenti), sull'implementazione delle correzioni necessarie come parte della procedura di rimedio e sul ripristino di sistemi, dati e servizi interessati.
I dati interessati vengono ripristinati allo stato originale ove possibile. A seconda di ciò che è ragionevole e necessario in un particolare incidente, potremmo adottare una serie di passaggi per la sua risoluzione. Ad esempio, potrebbe essere necessaria un'indagine tecnica o forense per ricostruire la causa principale di un problema o identificare un eventuale impatto sui dati dei clienti. Potremmo tentare di recuperare copie dei dati dalle nostre copie di backup se i dati vengono modificati o distrutti in maniera impropria.
Un aspetto chiave della riparazione è la notifica ai clienti quando gli incidenti hanno un impatto sui loro dati. Alcuni fatti chiave vengono valutati nel corso dell'incidente per determinare se questo ha influenzato i dati dei clienti. Se la notifica ai clienti è appropriata, l'incident commander avvia la procedura di notifica. Il responsabile delle comunicazioni sviluppa un piano di comunicazione con input dai responsabili legale e di prodotto, informa le persone interessate e supporta le richieste dei clienti dopo la notifica con l'aiuto dell'assistenza clienti.
Ci impegniamo a fornire notifiche rapide, chiare e accurate contenenti i dettagli noti dell'incidente relativo ai dati, le misure che abbiamo adottato per mitigare i potenziali rischi e le azioni che consigliamo ai clienti di intraprendere per affrontare l'incidente. Facciamo del nostro meglio per fornire un quadro chiaro dell'incidente in modo che i clienti possano valutare e adempiere ai propri obblighi di notifica.
Chiusura
In seguito alla corretta risoluzione di un incidente relativo ai dati, il team di risposta agli incidenti valuta le lezioni apprese dall'incidente. Quando l'incidente solleva problemi critici, l'incident commander può avviare un'analisi post-mortem. Gli strumenti di AI compilano automaticamente una bozza di postmortem utilizzando cronologie, log delle chat e metadati. Durante questo processo, il team di risposta agli incidenti esamina le cause dell'incidente e la nostra risposta e identifica le aree chiave per il miglioramento. In alcuni casi, ciò potrebbe richiedere discussioni con diversi team di prodotto, ingegneria e operazioni e un lavoro di miglioramento del prodotto. Se è necessario un follow-up, il team di risposta agli incidenti sviluppa un piano d'azione per completare tale lavoro e affida ai project manager l'incarico di seguire il processo a lungo termine. L'incidente viene chiuso al termine delle attività di correzione.
Miglioramento continuo
In Google, facciamo tutto il possibile per imparare da ogni incidente e attuare misure preventive per evitare incidenti futuri.
Le informazioni fruibili dall'analisi degli incidenti ci consentono di migliorare i nostri strumenti, così come i corsi di formazione e i processi, il programma generale di protezione dei dati sulla sicurezza e la privacy, le norme di sicurezza e le attività di risposta. Gli apprendimenti chiave facilitano anche la definizione delle priorità dell'impegno in termini tecnici e la creazione di prodotti migliori.
I professionisti della sicurezza e della privacy migliorano il nostro programma rivedendo i nostri piani di sicurezza per tutte le reti, i sistemi e i servizi e fornendo ai team di prodotto e di progettazione servizi di consulenza specifici dei progetti. I professionisti della sicurezza e della privacy utilizzano il machine learning, l'analisi dei dati e altre tecniche innovative per monitorare attività sospette sulle nostre reti, affrontare le minacce alla sicurezza delle informazioni, eseguire valutazioni e audit di sicurezza di routine e coinvolgere esperti esterni per condurre regolari valutazioni della sicurezza. Inoltre, Project Zero mira a prevenire attacchi mirati segnalando bug ai fornitori di software e archiviandoli in un database esterno.
Organizziamo regolarmente corsi di formazione e campagne di sensibilizzazione per promuovere l'innovazione in materia di sicurezza e privacy dei dati. Il personale dedicato alla risposta agli incidenti è formato in scienza digitale forense e nella gestione di prove, compreso l'uso di strumenti di proprietà e di terze parti. Il test dei processi e delle procedure di risposta agli incidenti viene eseguito per aree chiave, come i sistemi che memorizzano le informazioni sensibili del cliente. Questi test prendono in considerazione una serie di scenari, tra cui minacce interne e vulnerabilità dei software e ci consentono di prepararci meglio per eventuali incidenti relativi a sicurezza e privacy.
La nostra procedura di risposta agli incidenti viene testata regolarmente in base ai framework normativi per fornire ai clienti e agli enti regolatori verifiche indipendenti dei nostri controlli di sicurezza, privacy e conformità. Ad esempio, abbiamo allineato le nostre procedure di risposta agli incidenti al regolamento europeo sulla resilienza operativa digitale (DORA) per aiutare i clienti finanziari a soddisfare i requisiti di classificazione, segnalazione e tempistiche degli incidenti. Ci siamo inoltre allineati alla direttiva sulla sicurezza delle reti e dei sistemi informativi 2.0 (NIS2) in Europa. I nostri prodotti vengono sottoposti regolarmente a test di certificazione per i programmi ISO-27017, ISO-27018, ISO-27001, PCI-DSS, SOC 2 e FedRAMP. Per un elenco delle certificazioni di terze parti perGoogle Cloud, consulta il Centro risorse per la conformità.
Comunicazioni ai clienti
Google fornisce ai propri clienti diversi meccanismi per ricevere notifiche relative agli incidenti e per integrare le notifiche con i flussi di lavoro di risposta agli incidenti.
Le notifiche relative agli incidenti relativi ai dati vengono inviate tramite Contatti necessari. Inoltre, la Console di amministrazione Google fornisce notifiche relative a sicurezza e gestione dell'account, stato e aggiornamenti del servizio e annunci obbligatori del servizio (MDA).
Per specificare chi riceve queste notifiche, devi aggiungere indirizzi email appropriati ai contatti fondamentali e agli account amministratore Google Workspace. Se non configuri i Contatti fondamentali, Google Cloud invia email agli amministratori dell'organizzazione, ai proprietari del progetto o agli amministratori della fatturazione, a seconda dell'ambito della notifica.
Google invia email utilizzando un indirizzo @google.com. Il mittente specifico varia
a seconda del servizio che ha inviato l'avviso. I mittenti includono
cloud-security-scanner-noreply@google.com,
google-cloud-compliance-noreply@google.com, workspace-noreply@google.com,
apps-noreply@google.com o indirizzi noreply specifici del servizio.
In genere, le notifiche includono quanto segue:
- I servizi e i progetti Google Cloud interessati
- Una descrizione del problema o dell'incidente
- L'ora in cui è stato rilevato il problema
- Un identificatore univoco dell'incidente
- Link a dashboard o risorse di assistenza pertinenti
Per inserire queste notifiche nei tuoi processi di risposta agli incidenti, completa i seguenti passaggi:
- Configura un'email di gruppo di risposta agli incidenti per la categoria Sicurezza o Tutti in Contatti fondamentali.
- Concedi il ruolo IAM Visualizzatore Notifiche di consulenza (
roles/advisorynotifications.viewer) agli amministratori della sicurezza in modo che possano visualizzare questi avvisi nella consoleGoogle Cloud . - Crea avvisi in Cloud Monitoring per ricevere notifiche in base ai log e alle metriche.
Per informazioni sulle tempistiche di comunicazione della risposta agli incidenti, consulta la sezione 7.2 Incidenti relativi ai dati dell'Addendum per il trattamento dei dati Cloud (clienti).
Utilizzo dell'AI nella risposta agli incidenti relativi ai dati
Google utilizza l'AI nelle varie fasi del processo di risposta agli incidenti relativi ai dati per arricchire il contesto e consigliare ai nostri team i passaggi successivi. Ad esempio, Google utilizza l'AI nel seguente modo:
- Durante la fase di identificazione, i modelli di machine learning analizzano i segnali di avviso e correlano gli eventi.
- Durante la fase di indagine, gli agenti AI analizzano la diagnostica per identificare le potenziali cause principali e consigliare soluzioni. In questa fase, l'AI si limita a suggerire soluzioni.
- Durante la fase di risoluzione, i modelli di AI non possono eseguire comandi direttamente. I modelli di AI generano invece payload di azioni strutturate che devono superare i controlli di convalida e ricevere una conferma esplicita human-in-the-loop prima di essere applicati.
Per facilitare l'auditabilità e la conformità, le azioni di AI che si verificano durante il processo di risposta agli incidenti vengono registrate in audit log immutabili.
Riepilogo
La protezione dei dati è fondamentale per la nostra attività. Investiamo continuamente nel nostro programma di sicurezza globale, in risorse e competenze. Questo consente ai nostri clienti di fare affidamento su di noi per proteggere i loro dati e ottenere una risposta efficace in caso di incidente, mantenendo quindi elevata la fiducia degli utenti nel servizio Google.
Il nostro programma di risposta agli incidenti di livello mondiale offre le seguenti funzioni principali:
Un processo basato su tecniche leader del settore per la risoluzione di incidenti e perfezionato per operare in modo efficiente in base alle richieste di Google.
Sistemi di monitoraggio, analisi dei dati e servizi di machine learning pioneristici per rilevare e contenere preventivamente gli incidenti.
Esperti dedicati che possono rispondere a qualsiasi tipo o dimensione di incidente relativo ai dati.
Un processo maturo per avvisare tempestivamente i clienti interessati, in linea con gli impegni di Google indicati nei termini di servizio e nei contratti con i clienti.
Passaggi successivi
Per saperne di più sulla gestione degli incidenti, leggi il capitolo 17 di Building secure and reliable systems (libro O'Reilly).
Per saperne di più su come implementare la sicurezza per i carichi di lavoro dei clienti in Google Cloud, consulta il progetto della piattaforma aziendale e il Google Cloud Framework Well-Architected.