


本文上次更新於 2026 年 6 月,內容反映截至撰文時的情況。我們一向持續提升客戶保護措施,因此安全性政策和系統日後可能會有所變動。
Google 的首要任務是維護客戶資料的安全環境。為協助保護客戶資料,我們採用領先業界的資訊安全作業,結合嚴格的程序、專業的事件應變團隊,以及多層式資訊安全和隱私權基礎架構。本文說明我們在 Google Cloud中管理及應對資料事件的原則性做法。
《Cloud 資料處理附加條款》將資料事件定義為「因違反 Google 安全規定,導致系統上由 Google 管理或控制的『客戶資料』受到意外或非法損害、損失、修改或未經授權之揭露或存取」。雖然我們會採取措施來防範可預見的資料和系統威脅,但資料事件不包括未成功的嘗試或活動,也不包括不會危及客戶資料安全性的活動。舉例來說,登入嘗試失敗、連線偵測 (ping)、通訊埠掃描、阻斷服務攻擊,以及其他對防火牆或網路系統的網路攻擊,都不屬於資料事件。
事件應變是我們整體安全性及隱私權計畫的關鍵一環。我們具備嚴格的資料事件管理程序。這個程序規定,一旦客戶資料的機密性、完整性或可用性可能因為某個事件受到影響,相關人員應該採取什麼樣的動作、提報程序、緩解措施、解決方法和通知機制。
如要進一步瞭解我們如何確保安全 Google Cloud,請參閱基礎架構安全性設計總覽和Google Cloud 安全性。
資料事件應變
我們的事件應變計畫是由各領域專職事件回應的專家團隊負責,以確保對每起事件所發現的問題對症下藥。視事件的性質而定,這個專家回應團隊可能涵蓋以下領域:
- 專責事件應變團隊,包括機器學習事件應變團隊
- 產品工程
- 網站可靠性工程
- 雲端安全性
- 數位鑑識
- 偵測與回應
- 安全性、隱私權和產品諮詢
- 安全事件應變作業
- 隱私權和信任回應
- 信任與安全性
- Cloud Customer Care
這些團隊的專家會透過各種方式參與事件回應程序。舉例來說,事件指揮官負責協調事件回應程序,在需要的時候,數位鑑識團隊要幫忙進行鑑識調查,並追蹤持續進行中的攻擊;產品工程師負責將對客戶造成的影響降到最低,另外也要提供解決方案來修正受影響的產品;法律顧問會與適當的資安和隱私權團隊成員合作,落實 Google 的證據蒐集策略、與執法機關和政府監管機構互動,並提供法律問題和要求方面的建議。Customer Care 團隊會回應顧客的詢問和要求,藉此提供額外資訊和協助。
團隊架構
我們宣布事件發生後,就會立即指派事件指揮官來負責協調事件回應程序和解決措施;事件指揮官會從不同團隊選取專家,組成應變團隊。接著,事件指揮官會指派專家去處理事件的不同面向,從事件發生到完結的整個因應過程都由指揮官負責調度。下圖顯示事件應變期間的應變團隊架構,有不同角色和職責的專家。視事件類型而定,系統可能會指派不同的角色。
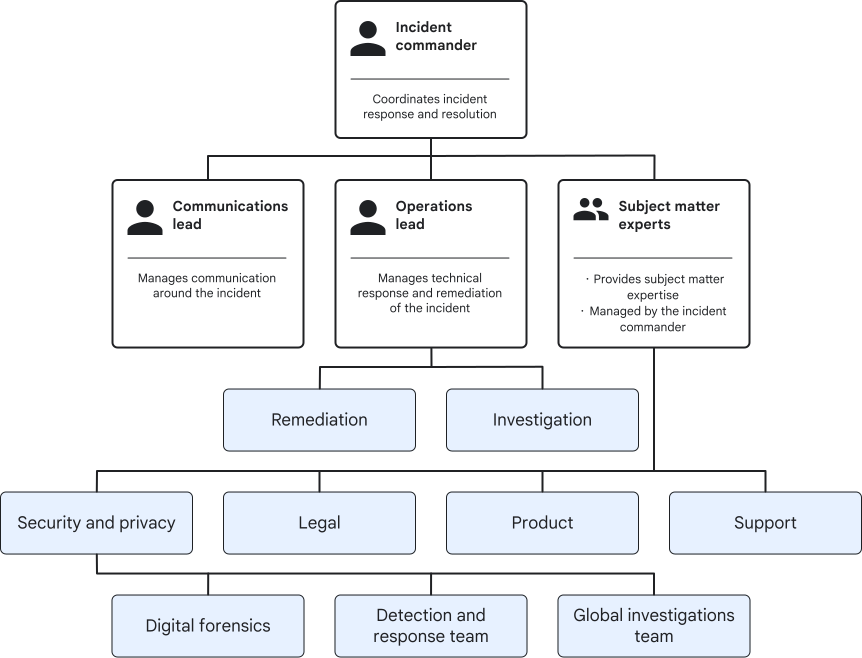
資料事件回應程序
每個資料事件都不一樣,而資料事件回應程序的目的在於保護客戶資料、盡快恢復正常服務運作,以及滿足監管法規和合約的遵循需求。下表說明 Google 事件應變計畫的主要步驟。
| 事件步驟 | 目標 | 說明 |
|---|---|---|
| 識別 | 偵測 | 自動和手動程序會偵測潛在安全漏洞和事件。 |
| 報表 | 自動和手動程序會將問題回報給事件應變團隊。 | |
| 協調 | 分類 | 系統會執行下列活動:
|
| 回覆團隊參與度 | 系統會執行下列活動:
|
|
| 解析度 | 調查 | 系統會執行下列活動:
|
| 防堵與復原 | 營運主管會立即採取行動,完成下列事項:
|
|
| 通訊 | 系統會執行下列活動:
|
|
| 結案 | 彙整在過程中學習到的經驗 | 系統會執行下列活動:
|
| 持續改善 | 計畫開發 | 維護必要的團隊、訓練、程序、資源和工具。 |
| 預防 | 團隊會根據汲取的經驗,改善事件應變計畫。 |
以下各節將詳細說明每個步驟。
識別
如果希望事件管理程序能有效率,及早準確識別事件是最重要的關鍵。識別階段的重點在於監控安全性事件,目的是要偵測並回報潛在的資料事件。
事件偵測團隊會運用先進的偵測工具、信號及警示機制,盡量在早期階段就找出可能會發生的事件。我們的事件偵測來源包括:
自動分析網路和系統記錄:自動分析網路流量和系統存取記錄,有助於找出可疑、濫用或未獲授權的活動,並將發現結果提報給安全人員。威脅偵測系統會運用機器學習技術,關聯基礎架構中的個別安全信號。 Google Cloud 系統會將具有相同作業特徵的低量事件歸為一組,藉此找出簡單的規則式篩選器可能錯過的複雜或協調式攻擊活動。
行為異常偵測:機器學習模型會分析使用者、憑證和 API 要求的存取模式,建立基準行為。觸發自動警示的重大偏差包括:異常的資料外洩量、非典型的地理位置登入,或管理員權限突然變更。
測試:安全團隊會利用滲透測試、品質確保 (QA) 措施、入侵偵測及軟體安全性審查,積極檢查是否有安全性威脅。
內部程式碼審查:原始碼審查作業可找出隱藏的安全漏洞和設計瑕疵,並確認是否已採行重要的安全性控管措施。
產品專屬工具和程序:我們會盡可能使用團隊職能專屬的自動化工具,提升偵測產品層級事件的能力。
特殊存取權監控:自動化管道會持續掃描及評估 Google 人員對客戶資源的存取權。機器學習分類器會分析稽核記錄,偵測並標記非預期或非標準的存取嘗試,以利立即進行法規遵循和安全性審查。
資料中心和工作場所服務安全性警示:資料中心的安全性警示會掃描可能影響基礎架構的事件。
Google 員工:Google 員工會偵測異常狀況並回報問題。
Google 的安全漏洞獎勵計畫: 有時外部的安全研究人員會回報 Google 的瀏覽器擴充功能、行動裝置及網路應用程式可能有安全漏洞,進而影響使用者資料的機密性或完整性。
智慧警報分類:為避免警報疲勞,Google 會使用 AI 模型預先分類大量警報串流,並移除重複警報。這個系統會將相關信號歸類為整合事件、依潛在嚴重程度排序,並為應變團隊附上情境威脅診斷資訊。
協調
一旦接獲事件回報,值班待命的回應人員會審視並評估事件回報的性質,判斷這是否為潛在資料事件及是否要啟動事件回應程序。
確認後,回應人員會評估事件性質,並協調回應策略。在這個階段,應變措施包括完成事件的分類評估、視需要調整嚴重程度,以及啟動必要的事件應變團隊,並指派適當的作業和技術主管,負責審查事實並找出需要調查的重點領域。此外,我們會指派產品總監及法律總監,他們負責做出事件因應方法的重要決策。應變人員接著會指派調查責任,並彙整事實。如有必要,我們會宣告事件發生並指派事件指揮官。
Google 回應程序的許多方面都取決於嚴重性評估結果,也就是根據事件回應團隊收集和分析的關鍵事實資料來判斷,這些重要事實包括:
對客戶、第三方及 Google 的潛在傷害
事件的性質 (例如資料是否可能損毀、遭到存取或變更)
可能受影響的資料類型
事件對於客戶使用服務造成的影響
事件的狀態 (例如事件是否已隔離、正在發生或受到控制)
在整個回應過程中,一旦收到新資訊,事件指揮官及其他總監都會定期再重新評估這些因素,這是為了確保我們的回應程序能分配到適當的資源,且指定的緊急程度適恰。我們會將影響最重大的事件指定為最高嚴重性等級。這時指揮官會指派溝通總監,負責和其他總監一起制定溝通計畫。
AI 系統會監控事件相關的協作管道,並在事件時間軸中建議更新內容。
解析度
在解決階段,重點是調查根本原因、控制事件的影響範圍、解決立即性的安全風險 (如有)、在修復措施中採行必要的修正作業,以及復原受影響的系統、資料及服務。
受影響的資料會盡可能還原成原本的狀態。視特定事件的合理及必要情況而定,我們可能會採取各種不同的步驟來解決事件。舉例來說,有時可能需要運用技術或鑑識調查,重新構建問題的根本原因,或找出對客戶資料的影響。如果資料遭到不當修改或損毀,我們可能會嘗試從備份副本復原資料。
修復作業的其中一個重要步驟是在事件影響客戶資料時通知這些客戶。我們會評估整個事件的關鍵要素,判斷該事件是否會影響客戶資料。假如有必要通知客戶,事件指揮官就會啟動通知程序。這時候傳達總監就要參考產品及法律總監的意見制定傳達溝通計畫,然後通知受影響的客戶。客戶收到通知後若提出支援要求,傳達總監也要在客戶服務團隊的協助下,處理這些要求。
我們會盡可能提供及時且明確的通知,並附上已知的資料事件詳細資訊、我們已採取哪些步驟來減輕潛在風險,以及我們建議客戶採取的因應措施。我們會盡量提供具體的事件資訊,讓客戶評估自身是否需要履行通知義務。
結案
成功修復及解決資料事件之後,事件回應團隊會檢討從事件學到的教訓。假如事件引發重大問題,事件指揮官可能會進行事後檢討分析。AI 工具會使用時間軸、對話記錄和中繼資料,自動填入結案報告草稿。在這個程序中,事件回應團隊會審視事件原因及我們的回應策略,並找出可以進一步改善的關鍵領域。在某些情況下,這可能需要和各個產品、工程及作業團隊討論,並研究如何強化產品。如果需要後續追蹤,事件回應團隊會制定行動計畫來完成後續工作,並指派專案經理負責長期追蹤。等修復工作都完成之後,這個事件就宣告完結。
持續改善
Google 會從每次的事件中學習並採取預防措施,避免日後再發生同樣的事件。
根據從事件分析獲得的實用深入分析,我們除了可以改良工具、訓練及處理程序,還可以改善整體安全性及隱私權資料保護計畫、安全性政策和回應措施。此外,從事件中得到的資料也有助我們安排程式設計工作的優先順序,進而建置更完善的產品。
安全性及隱私權專業人員會審視我們對所有網路、系統及服務的安全性計畫,找出需要改善之處,並且向產品及工程團隊提供產品諮詢服務。安全與隱私權專業人員會運用機器學習、資料分析及其他新技術,監控 Google 網路是否有可疑活動、解決資訊安全威脅、執行例行安全評估和稽核,並與外部專家合作定期進行安全性評估。此外,Project Zero 團隊負責向軟體廠商回報錯誤,並記錄在外部資料庫中,藉此防範目標鎖定攻擊。
我們定期舉辦訓練活動並推廣安全防護意識,藉此促進安全性及資料隱私權方面的創新。為了妥善處理事件,專責事件回應人員都需要接受鑑識及證據處置的訓練,包括第三方和專屬工具的使用。我們還針對關鍵領域 (例如存有敏感客戶資訊的系統) 進行事件回應流程和程序的演練。這些演練會將各種情況納入考量,包括內部人員威脅和軟體安全漏洞,協助我們做好完善的安全性及隱私權事件因應準備。
我們的事件應變程序會定期接受監管架構的測試,以向客戶和監管機關證明我們通過了安全性、隱私權和法規遵循控管的獨立驗證。舉例來說,我們已根據歐盟《數位營運韌性法案》(DORA) 調整事件應變程序,協助金融業客戶符合事件分類、回報和時間軸規定。此外,我們也遵循歐洲的網路與資訊系統安全指令 2.0 (NIS2)。我們的產品會定期接受 ISO-27017、ISO-27018、ISO-27001、PCI-DSS、SOC 2 和 FedRAMP 計畫的認證測試。如要查看Google Cloud的第三方認證清單,請前往法規遵循資源中心。
顧客通訊。
Google 提供多種機制,方便客戶接收事件通知,並將通知整合至事件應變工作流程。
系統會透過重要聯絡人傳送資料事件通知。此外,Google 管理控制台也會提供帳戶安全與管理、服務健康狀態與更新,以及強制性服務公告 (MDA) 的通知。
如要指定通知接收者,請將適當的電子郵件地址新增至重要聯絡人和 Google Workspace 管理員帳戶。 如果您未設定重要聯絡人,系統會根據通知範圍,將電子郵件傳送給機構管理員、專案擁有者或帳單管理員。Google Cloud
Google 會使用 @google.com 地址傳送電子郵件。具體寄件者會因傳送快訊的服務而異。寄件者包括 cloud-security-scanner-noreply@google.com、google-cloud-compliance-noreply@google.com、workspace-noreply@google.com、apps-noreply@google.com 或服務專用的不回覆地址。
通知通常包含下列資訊:
- 受影響的 Google Cloud 服務和專案
- 問題或事件說明
- 偵測到問題的時間
- 事件的專屬 ID
- 相關資訊主頁或支援資源的連結
如要將這些通知擷取到事件應變程序,請完成下列步驟:
- 在「重要聯絡人」中,為「安全性」或「全部」類別設定事件應變群組電子郵件地址。
- 將「Advisory Notifications 檢視者」(
roles/advisorynotifications.viewer) IAM 角色授予安全管理員,讓他們可以在Google Cloud 控制台中查看這些建議。 - 在 Cloud Monitoring 中建立快訊,根據記錄和指標接收通知。
如要瞭解事件應變通訊時間表,請參閱《Cloud 資料處理附加條款 (客戶)》第 7.2 節「資料事件」。
在資料事件應變中使用 AI
在資料事件應變程序的各個階段,Google 都會使用 AI 技術來豐富情境資訊,並為團隊提供後續步驟的建議。舉例來說,Google 會將 AI 用於以下用途:
- 在識別階段,機器學習模型會分析快訊信號並將事件建立關聯。
- 在調查階段,AI 代理程式會剖析診斷資訊,找出潛在的根本原因並建議解決方法。在這個階段,AI 只能建議解決方式。
- 在解決階段,AI 模型不得直接執行指令。AI 模型會生成結構化動作酬載,但必須通過驗證檢查並獲得人機迴圈確認,酬載才會套用。
為協助稽核和法規遵循,事件應變程序期間發生的 AI 動作會記錄在不可變更的稽核記錄中。
摘要
保護資料安全是 Google 業務的核心要務。我們會持續投資在整體安全性計畫、資源及專業知識;就算發生資料事件,Google 也可以有效率地迅速因應、保護客戶資料,同時維持一貫的服務高可用性,絕對不負客戶的信賴與託付。
我們世界級的事件應變計畫可提供下列重要功能:
運用業界領先的技術來建置處理程序,按 Google 等級的規模迅速解決事件並調整作業程序。
透過先進的監控系統、資料分析及機器學習服務,主動偵測事件並遏制事件擴大。
指派專責各領域的專家來因應各種類型或規模的資料事件。
具備完善流暢的通知程序,按照 Google 在服務條款及客戶協議中的承諾,及時通知受影響的客戶。
後續步驟
如要進一步瞭解事件管理,請參閱《Building secure and reliable systems》(O'Reilly 出版) 一書的第 17 章。
如要進一步瞭解如何在Google Cloud中為客戶工作負載導入安全性,請參閱企業基礎藍圖和 Google Cloud Well-Architected Framework。