


本頁面概略說明在Google Cloud建立企業登陸區時,所採用的設計原則、實作選項和安全性藍圖。
如果您是雲端架構師、安全性管理員或平台工程師,請使用本頁面的資訊評估登陸區部署模型、建立資源階層、設定身分聯合和混合網路,以及在執行工作負載遷移作業前強制執行法規遵循控管機制。
閱讀本頁面之前,您應對貴組織的治理模式、網路拓撲和法規遵循要求有基本瞭解。
登陸區導入選項
Google Cloud 提供結構化的工具,可用於建構登陸區,如下圖所示:
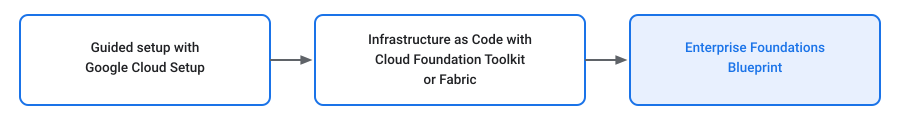
使用 Google Cloud 設定進行引導式設定
如果是小型團隊或初始前測遷移作業,Google Cloud 設定引導流程會提供互動式控制台指南,協助您設定基本組織設定、帳單帳戶、管理員使用者和初始專案結構。
使用 Cloud Foundation Toolkit 或 Fabric 部署基礎架構即程式碼
如要進行可重複的自動化企業部署作業,請使用以下工具包,透過基礎架構即程式碼 (IaC) 範本建構登陸區:
- Foundation Toolkit (CFT):由Google Cloud 建立的模組化 Terraform 藍圖集合,可用於正式環境,並強制執行標準安全性和網路模式。
- Cloud Foundation Fabric (CFF):開放原始碼套件,內含可組合的 Terraform 模組和端對端藍圖範例,專為快速實作企業環境而設計。
企業基礎藍圖
如果企業組織需要進階安全邊界和法規遵循防護機制,請部署企業基礎藍圖。這項藍圖以 Foundation Toolkit 模組為基礎,提供下列功能:
- 組織階層:開發、測試和正式環境工作負載的結構化資料夾。
- 身分與存取權管理:Cloud Identity 聯盟和嚴格的身分與存取權管理 (IAM) 角色指派。
- 混合網路:共用虛擬私有雲網路,搭配 Partner Interconnect 或 Dedicated Interconnect 和 Cloud DNS 轉送。
- Perimeter 護欄:強制執行組織政策和 VPC Service Controls,防止資料竊取。
法規遵循架構對應
將受管制的工作負載遷移至 Google Cloud時,請將地端部署安全控管機制對應至下列雲端安全防護功能:
- PCI-DSS 和 HIPAA 法規遵循:強制執行 VPC Service Controls 邊界,並使用 Assured Workloads 管理資料落地和加密金鑰。
- FedRAMP 法規遵循:使用 Assured Workloads 控制項套件,部署預先設定的 FedRAMP 登陸區。
- 稽核報告:啟用 Cloud 稽核記錄,並將記錄匯出至 BigQuery,以便產生法規遵循報告。
參考架構
如需架構模式、安全控管機制和設計指南,請參閱 Google Cloud Architecture Center 中的下列資源:
- 遷移至 Google Cloud:奠定基礎
- Google Cloud 登陸區設計指南
- 企業安全基礎藍圖
- Google Cloud 部署原型
- Google Cloud Well-Architected Framework