


이 페이지에서는Google Cloud에서 엔터프라이즈 시작 영역을 설정하는 데 사용되는 설계 원칙, 구현 옵션, 보안 청사진을 간략하게 설명합니다.
클라우드 설계자, 보안 관리자 또는 플랫폼 엔지니어인 경우 이 페이지의 정보를 사용하여 워크로드 마이그레이션을 실행하기 전에 시작 영역 배포 모델을 평가하고, 리소스 계층 구조를 설정하고, ID 제휴 및 하이브리드 네트워킹을 구성하고, 규정 준수 제어를 시행하세요.
이 페이지를 읽기 전에 조직의 거버넌스 모델, 네트워크 토폴로지, 규정 준수 요구사항을 기본적으로 이해하고 있어야 합니다.
랜딩 영역 구현 옵션
Google Cloud 는 다음 다이어그램과 같이 구조화된 진행 방식으로 랜딩 영역을 빌드하는 도구를 제공합니다.
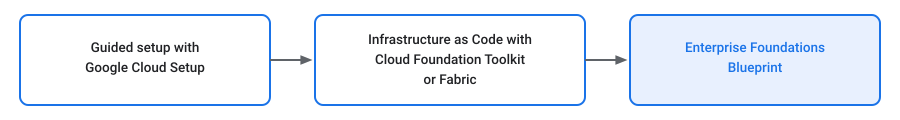
Google Cloud 설정으로 안내 설정
소규모 팀이나 초기 파일럿 마이그레이션의 경우 Google Cloud 설정 가이드 흐름에서 기본 조직 설정, 결제 계정, 관리 권한 사용자, 초기 프로젝트 구조를 구성할 수 있는 대화형 콘솔 안내를 제공합니다.
Cloud Foundation Toolkit 또는 Fabric을 사용하는 코드형 인프라
반복 가능하고 자동화된 엔터프라이즈 배포의 경우 다음 도구 키트를 기반으로 코드형 인프라 (IaC) 템플릿을 사용하여 시작 영역을 구성합니다.
- Foundation Toolkit (CFT): 표준 보안 및 네트워킹 패턴을 적용하는Google Cloud 에서 만든 프로덕션에 즉시 사용 가능한 모듈식 Terraform 청사진 모음입니다.
- Cloud Foundation Fabric (CFF): 엔터프라이즈 환경을 빠르게 구현하도록 설계된 구성 가능한 Terraform 모듈 및 엔드 투 엔드 청사진 예시의 오픈소스 모음입니다.
엔터프라이즈 기반 청사진
고급 보안 경계 및 규정 준수 가드레일이 필요한 엔터프라이즈 조직의 경우 엔터프라이즈 기반 청사진을 배포합니다. Foundation Toolkit 모듈을 기반으로 하는 이 청사진은 다음과 같은 기능을 제공합니다.
- 조직 계층 구조: 개발, 스테이징, 프로덕션 워크로드를 위한 구조화된 폴더입니다.
- ID 및 액세스 관리: Cloud ID 제휴 및 엄격한 Identity and Access Management (IAM) 역할 할당
- 하이브리드 네트워킹: Partner Interconnect 또는 Dedicated Interconnect 및 Cloud DNS 라우팅이 있는 공유 VPC 네트워크
- 경계 가드레일: 데이터 무단 반출을 방지하기 위해 적용되는 조직 정책 및 VPC 서비스 제어입니다.
규정 준수 프레임워크 매핑
규제 대상 워크로드를 Google Cloud로 마이그레이션할 때 온프레미스 보안 제어를 다음 클라우드 보안 기능에 매핑합니다.
- PCI-DSS 및 HIPAA 규정 준수: VPC 서비스 제어 경계를 적용하고 Assured Workloads를 사용하여 데이터 레지던시 및 암호화 키를 관리합니다.
- FedRAMP 규정 준수: Assured Workloads 제어 패키지를 사용하여 사전 구성된 FedRAMP 시작 영역을 배포합니다.
- 감사 보고: 규정 준수 보고를 위해 Cloud 감사 로그를 사용 설정하고 로그를 BigQuery로 내보냅니다.
참조 아키텍처
아키텍처 패턴, 보안 제어, 설계 가이드는 Google Cloud 아키텍처 센터의 다음 리소스를 참조하세요.
- Google Cloud로 마이그레이션: 기반 구축
- Google Cloud 시작 영역 설계 가이드
- 엔터프라이즈 보안 기반 청사진
- Google Cloud 배포 원형
- Google Cloud Well-Architected Framework