


Cette page présente les principes de conception, les options de mise en œuvre et les plans de sécurité utilisés pour établir des zones de destination d'entreprise surGoogle Cloud.
Si vous êtes architecte cloud, administrateur de sécurité ou ingénieur de plate-forme, utilisez les informations de cette page pour évaluer les modèles de déploiement de zone de destination, établir des hiérarchies de ressources, configurer la fédération d'identité et la mise en réseau hybride, et appliquer des contrôles de conformité avant d'exécuter des migrations de charges de travail.
Avant de lire cette page, vous devez avoir une connaissance de base du modèle de gouvernance, de la topologie du réseau et des exigences de conformité de votre organisation.
Options d'implémentation de la zone de destination
Google Cloud fournit une progression structurée d'outils pour créer des zones de destination, comme illustré dans le schéma suivant :
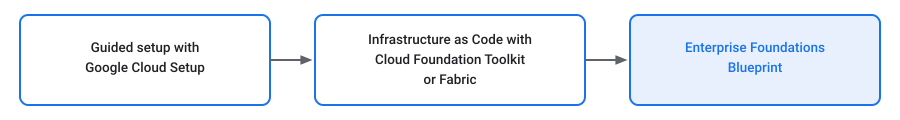
Configuration guidée avec Google Cloud Setup
Pour les petites équipes ou les migrations pilotes initiales, le flux guidé de configurationGoogle Cloud fournit des conseils interactifs dans la console pour configurer les paramètres de base de l'organisation, les comptes de facturation, les utilisateurs avec accès administrateur et les structures de projet initiales.
Infrastructure as Code avec Cloud Foundation Toolkit ou Fabric
Pour les déploiements d'entreprise automatisés et reproductibles, créez des zones de destination à l'aide de modèles d'infrastructure as code (IaC) basés sur les kits d'outils suivants :
- Kit Cloud Foundation (CFT) : ensemble de plans Terraform modulaires et prêts pour la production, créés parGoogle Cloud , qui appliquent des modèles de sécurité et de mise en réseau standards.
- Cloud Foundation Fabric (CFF) : suite Open Source de modules Terraform composables et d'exemples de plans de bout en bout conçus pour une mise en œuvre rapide des environnements d'entreprise.
Plan de base de l'entreprise
Pour les entreprises nécessitant des limites de sécurité avancées et des garde-fous de conformité, déployez le plan de base de l'entreprise. Basé sur les modules Foundation Toolkit, ce plan fournit les fonctionnalités suivantes :
- Hiérarchie organisationnelle : dossiers structurés pour les charges de travail de développement, de préproduction et de production.
- Gestion de l'authentification et des accès : fédération Cloud Identity et attributions strictes de rôles IAM (Identity and Access Management).
- Mise en réseau hybride : réseau VPC partagé avec interconnexion partenaire ou interconnexion dédiée et routage Cloud DNS.
- Limites de périmètre : règles d'administration et VPC Service Controls appliqués pour empêcher l'exfiltration de données.
Mappage des frameworks de conformité
Lorsque vous migrez des charges de travail réglementées vers Google Cloud, mappez les contrôles de sécurité sur site aux fonctionnalités de sécurité cloud suivantes :
- Conformité PCI-DSS et HIPAA : appliquez des périmètres VPC Service Controls et utilisez Assured Workloads pour gérer la résidence des données et les clés de chiffrement.
- Conformité FedRAMP : déployez des zones de destination FedRAMP préconfigurées à l'aide des packages de contrôle Assured Workloads.
- Rapports d'audit : activez Cloud Audit Logs et exportez les journaux vers BigQuery pour les rapports de conformité.
Architectures de référence
Pour en savoir plus sur les modèles d'architecture, les contrôles de sécurité et les guides de conception, consultez les ressources suivantes dans le Architecture Center Google Cloud :
- Migration vers Google Cloud : établir les fondations
- Guide de conception de zone de destinationGoogle Cloud
- Plan de sécurité de base pour les entreprises
- Google Cloud Archétypes de déploiement
- Google Cloud Well-Architected Framework
Étapes suivantes
- Migration de machines virtuelles
- Migrer des bases de données
- Migration de données non structurées et de stockage