


Os registros de auditoria de artefatos do sistema no dispositivo com isolamento físico do Google Distributed Cloud (GDC) permitem rastrear mudanças e operações realizadas em artefatos do sistema no Artifact Registry do cluster de infraestrutura da organização. Como operador de infraestrutura (IO, na sigla em inglês), é possível consultar e visualizar esses registros de auditoria na interface do usuário do Grafana.
Antes de começar
Para receber as permissões necessárias para visualizar os registros de auditoria, peça ao administrador de segurança para conceder a você os seguintes papéis de acesso ao cluster de infraestrutura da organização:
- Papel de Leitor do Grafana (
grafana-viewer). - Papel de Leitor do Grafana da organização (
organization-grafana-viewer).
Receber registros de auditoria para artefatos no cluster de infraestrutura da organização
Para recuperar registros de auditoria de artefatos do sistema no cluster de infraestrutura da organização, siga estas etapas:
Acesse a UI da instância de monitoramento do cluster de infraestrutura da organização.
Clique em Explore > audit-logs-loki e crie a consulta para receber registros de auditoria.
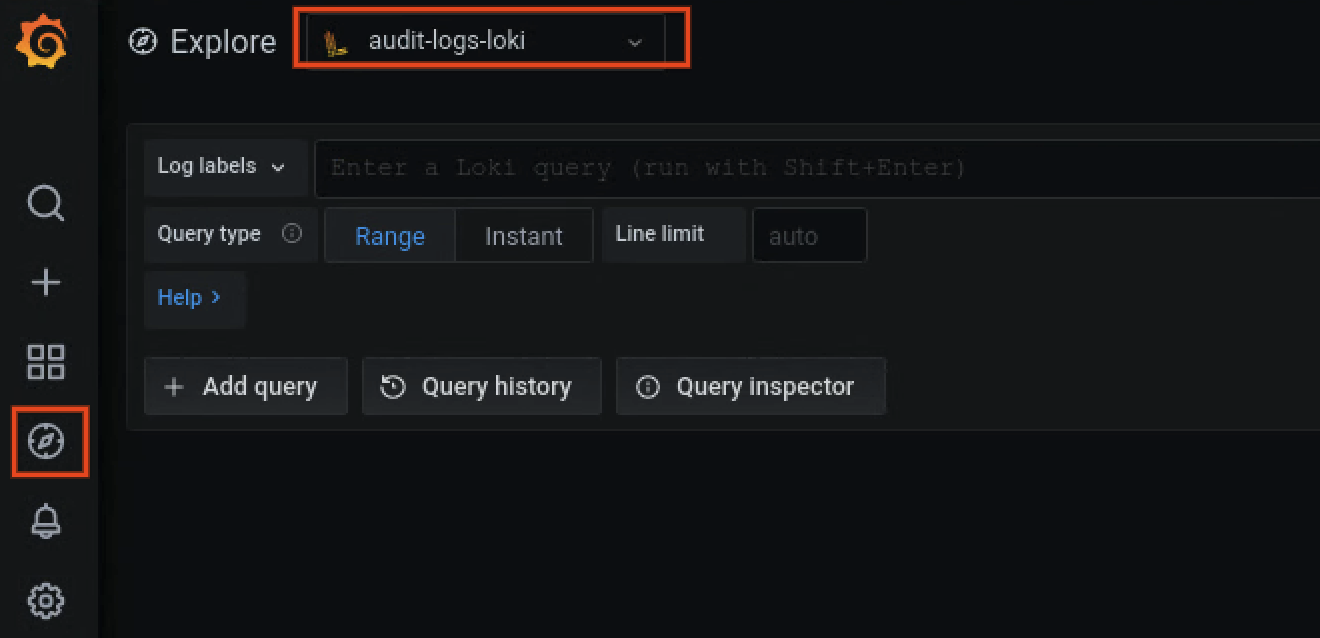
Encontrar artefatos com consultas do Loki
É possível criar consultas do Loki para encontrar artefatos.
As seções a seguir contêm exemplos de consulta de registros de auditoria.
Consultar registros de auditoria de todos os artefatos do sistema
Execute a consulta a seguir para retornar os registros de auditoria de todos os artefatos do sistema:
{cluster="ORG_INFRA_CLUSTER",service_name="artifactmanagement"}
Substitua CLUSTER_NAME pelo nome do cluster, que vai corresponder ao padrão <ORG_NAME>-infra.
Exemplo:
{cluster="<ORG_NAME>-infra", service_name="artifactmanagement"}`
Consultar registros de auditoria de um Artifact Registry específico
Execute a consulta a seguir para retornar registros de auditoria de um Artifact Registry específico:
{cluster="ORG_INFRA_CLUSTER",service_name="artifactmanagement"} | json resource="resource" | resource=~"^REGISTRY_PREFIX.*"
Substitua:
- ORG_INFRA_CLUSTER: o nome do cluster de infraestrutura da organização, como
ORG-INFRA. - REGISTRY_PREFIX: o prefixo do nome do Artifact Registry de destino.
Exemplo:
{cluster="ORG-INFRA",service_name="artifactmanagement"} | json resource="resource" | resource=~"^gpc-system-services.*"
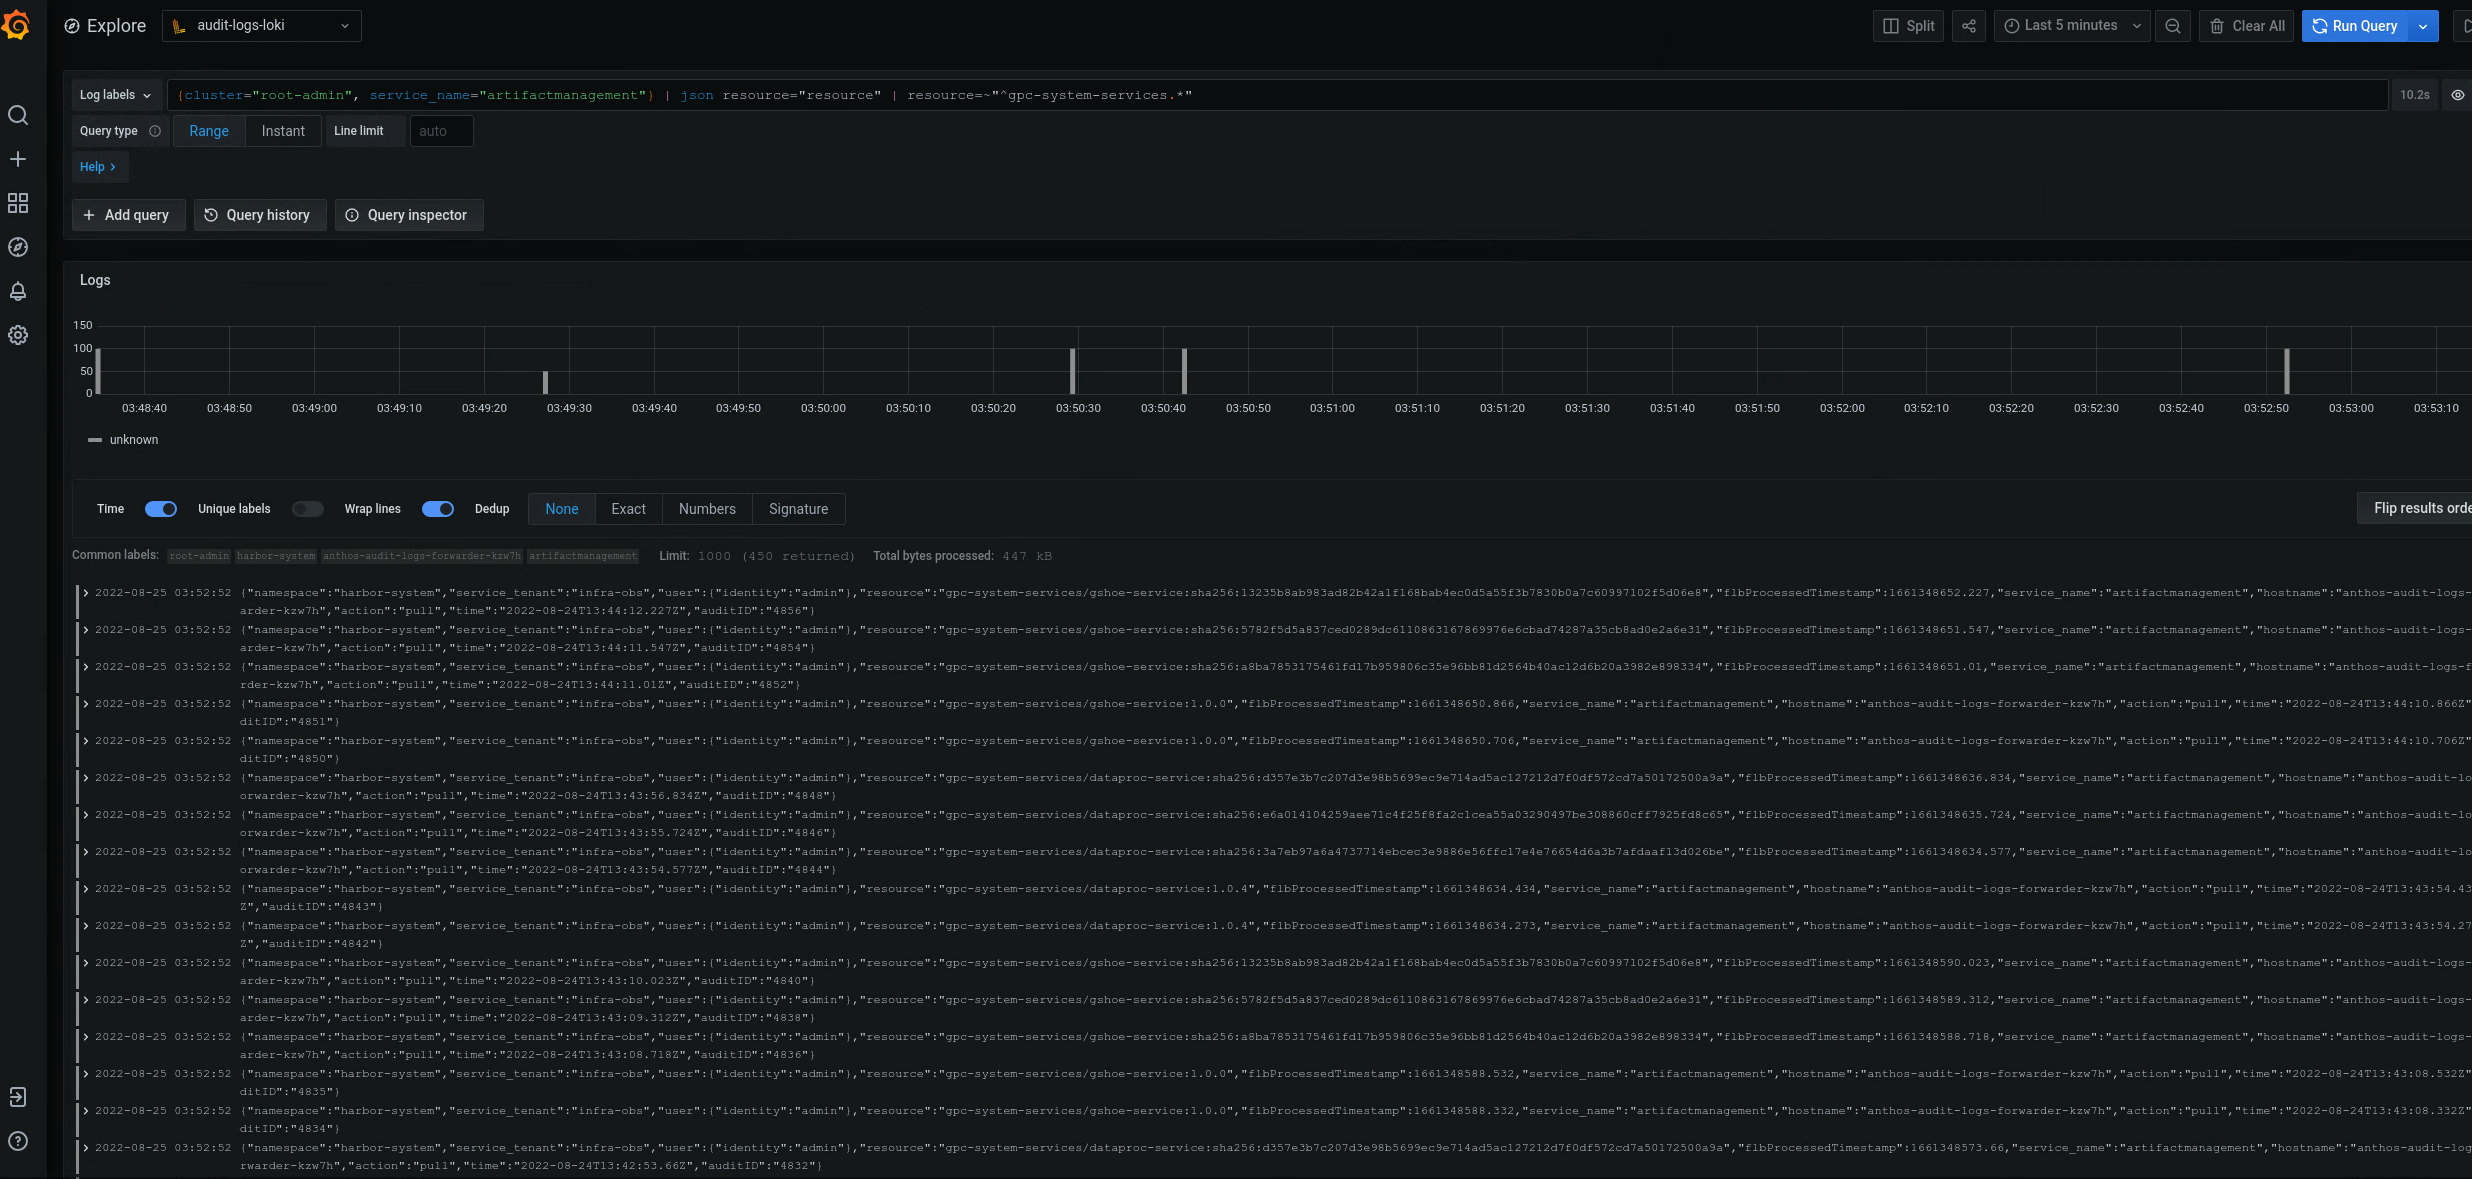
Figura 2. Exemplos de registros de auditoria de um Artifact Registry específico listado na interface do Grafana.
Na figura 2, a consulta para retornar registros de auditoria do Artifact Registry gpc-system-services do cluster exibe os resultados como uma lista na mesma página.
Consultar registros de auditoria de vários registros do Artifact Registry
Execute a consulta a seguir para retornar registros de auditoria de vários registros do Artifact Registry:
{cluster="ORG_INFRA_CLUSTER",service_name="artifactmanagement"}
| json resource="resource" |
resource=~"^REGISTRY1_PREFIX.*" or
resource=~"^REGISTRY2_PREFIX.*"
Substitua:
ORG_INFRA_CLUSTER: o nome do cluster de destino, comoorgname-infra.REGISTRY1_PREFIX: o primeiro prefixo de nome do Artifact Registry de destino.REGISTRY2_PREFIX: o segundo prefixo de nome do Artifact Registry de destino.
Exemplo:
{cluster="org-infra",service_name="artifactmanagement"} | json
resource="resource" | resource=~"^gpc-system.*" or resource=~"^library/.*"