


Ce document explique comment créer et supprimer des liaisons de rôles dans un projet d'appliance GDC air-gapped à l'aide de la console GDC ou de la CLI gdcloud.
Avant de commencer
Avant de créer ou de supprimer des liaisons de rôles, vous devez demander les autorisations nécessaires.
Demander des rôles IAM
Pour créer, mettre à jour et supprimer des liaisons de rôles dans un projet, contactez votre administrateur IAM de l'organisation ou votre administrateur IAM de projet pour demander le rôle Administrateur IAM de projet (project-iam-admin).
L'administrateur IAM de l'organisation peut attribuer ce rôle à n'importe quel projet de l'organisation. L'administrateur IAM de projet peut attribuer ce rôle dans le champ d'application de son projet spécifique.
Configurer des liaisons de rôles
Pour configurer des liaisons de rôles, procédez comme suit :
Console
- Connectez-vous à la console de l'appliance GDC air-gapped.
Par exemple, l'image suivante montre la connexion à la console GDC pour
une organisation nommée
org-1:
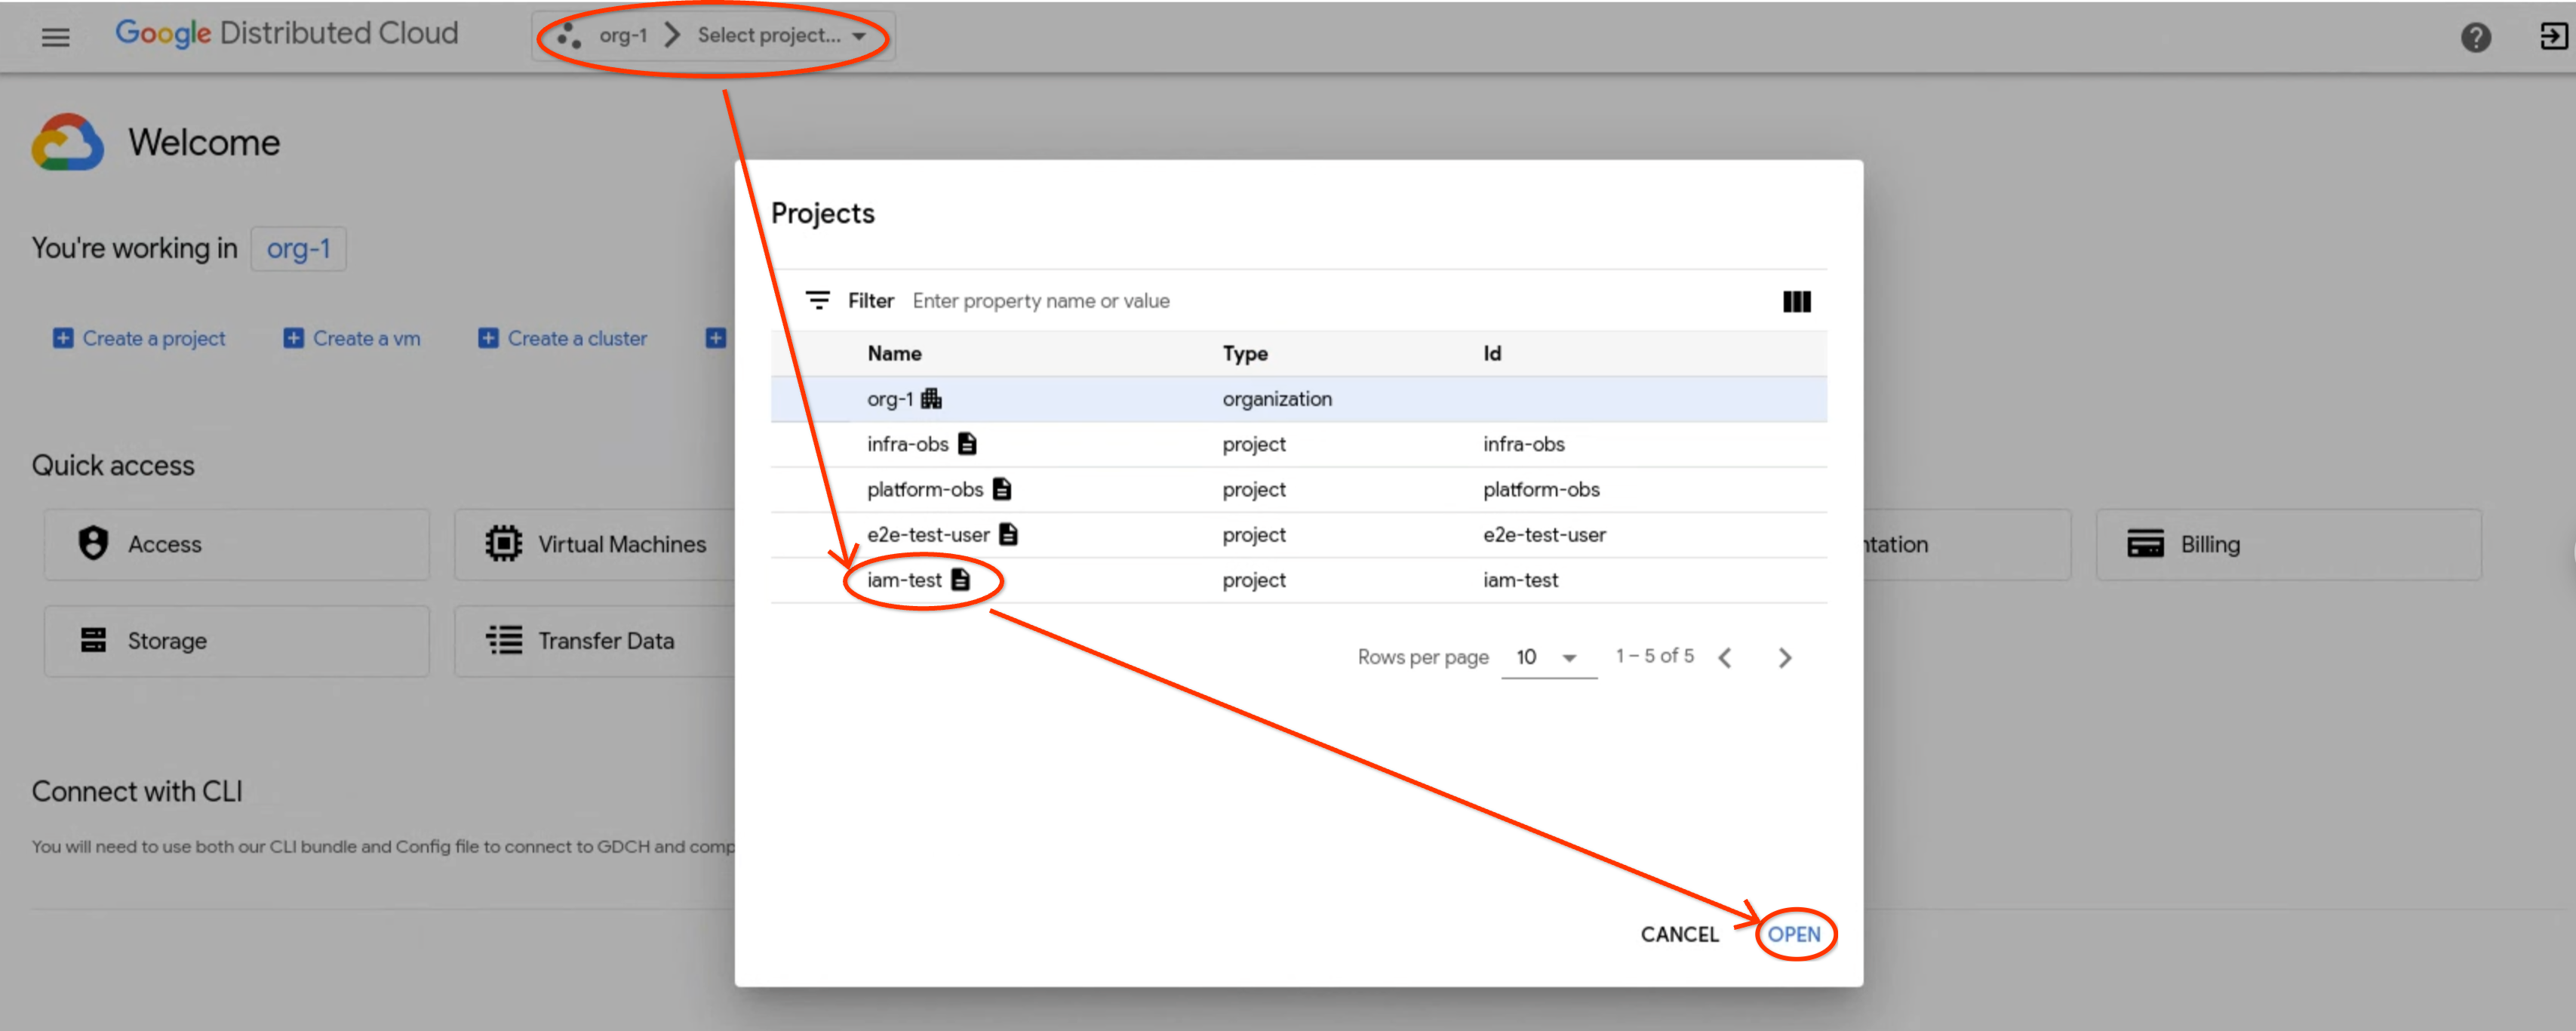
- Cliquez sur Sélectionner un projet dans la barre de menu. Sélectionnez l'un des projets existants dans lequel vous souhaitez configurer la liaison de rôle, puis cliquez sur Ouvrir. Le projet sélectionné s'affiche après le nom de votre organisation dans la barre de menu. L'exemple suivant montre le projet sélectionné
:
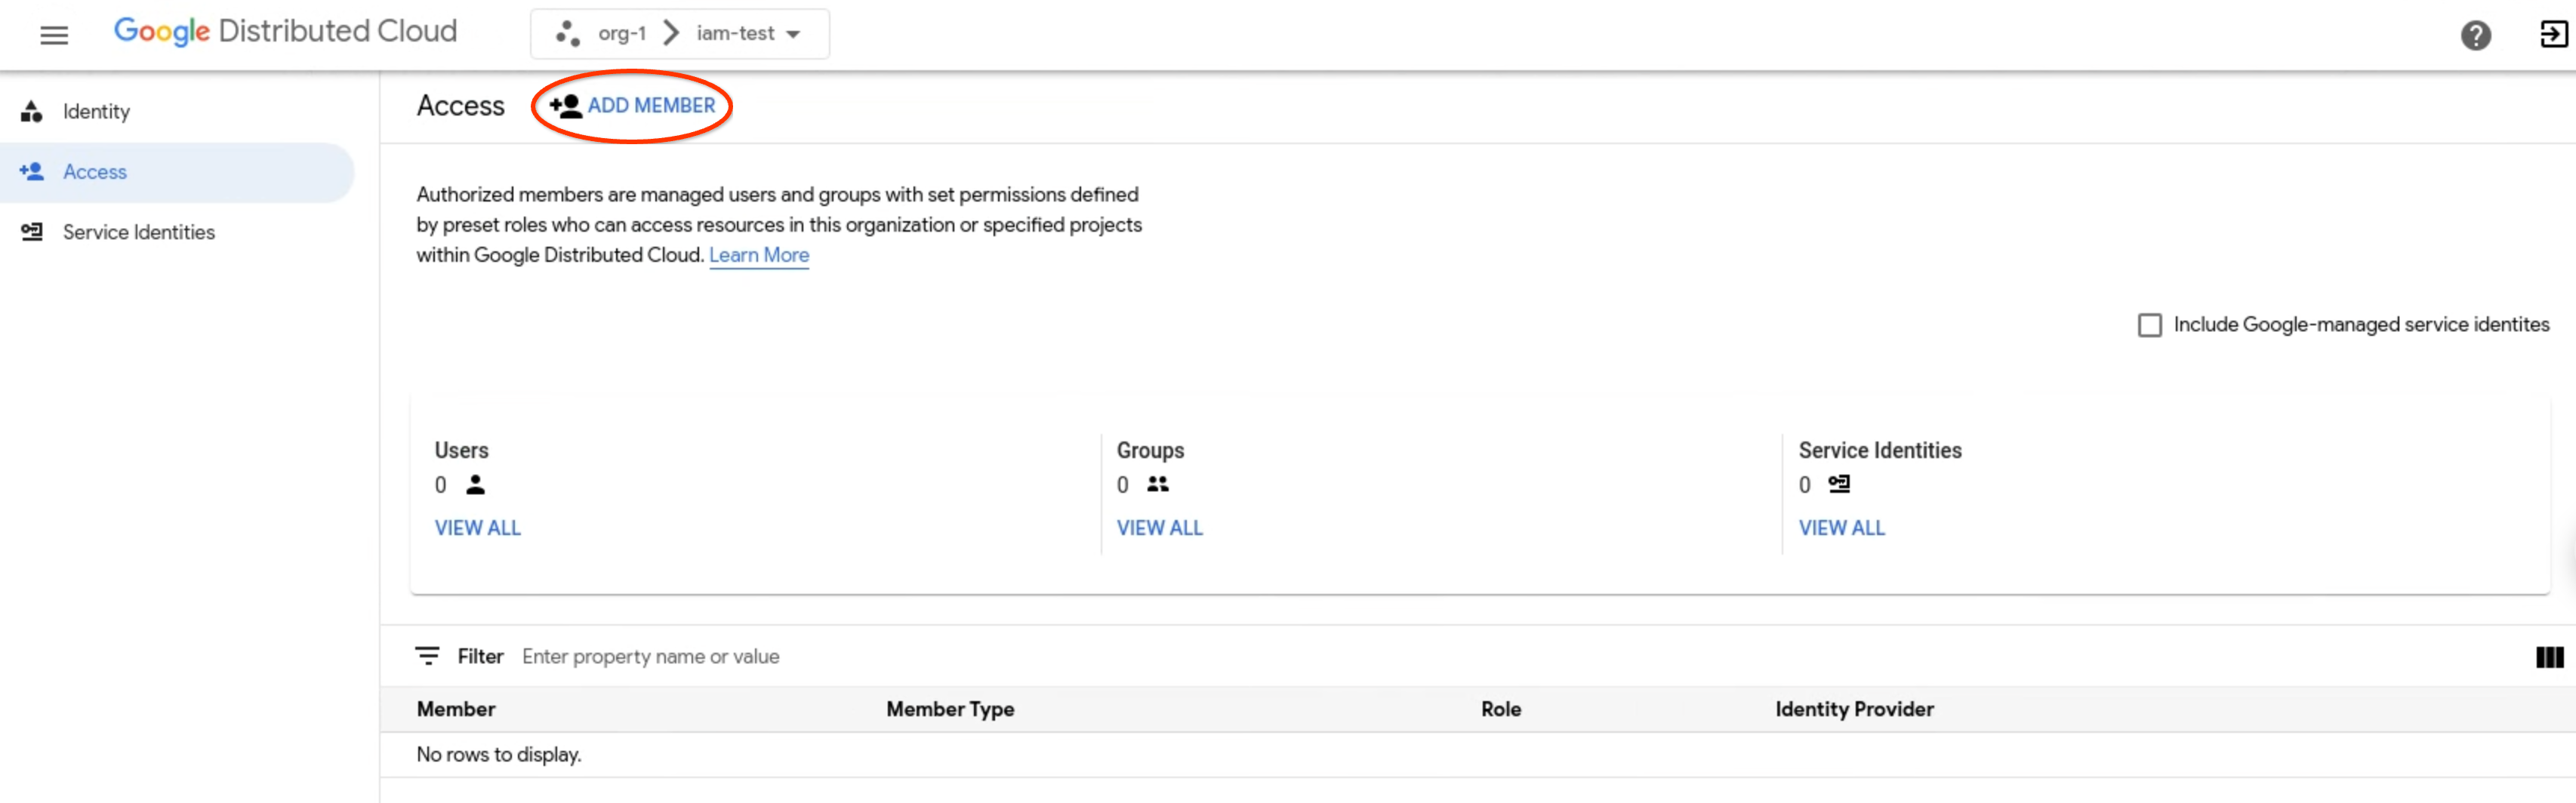
iam-test - Dans le menu de navigation, cliquez sur Identité et accès , puis sur Accès.
- Cliquez sur Ajouter un membre.
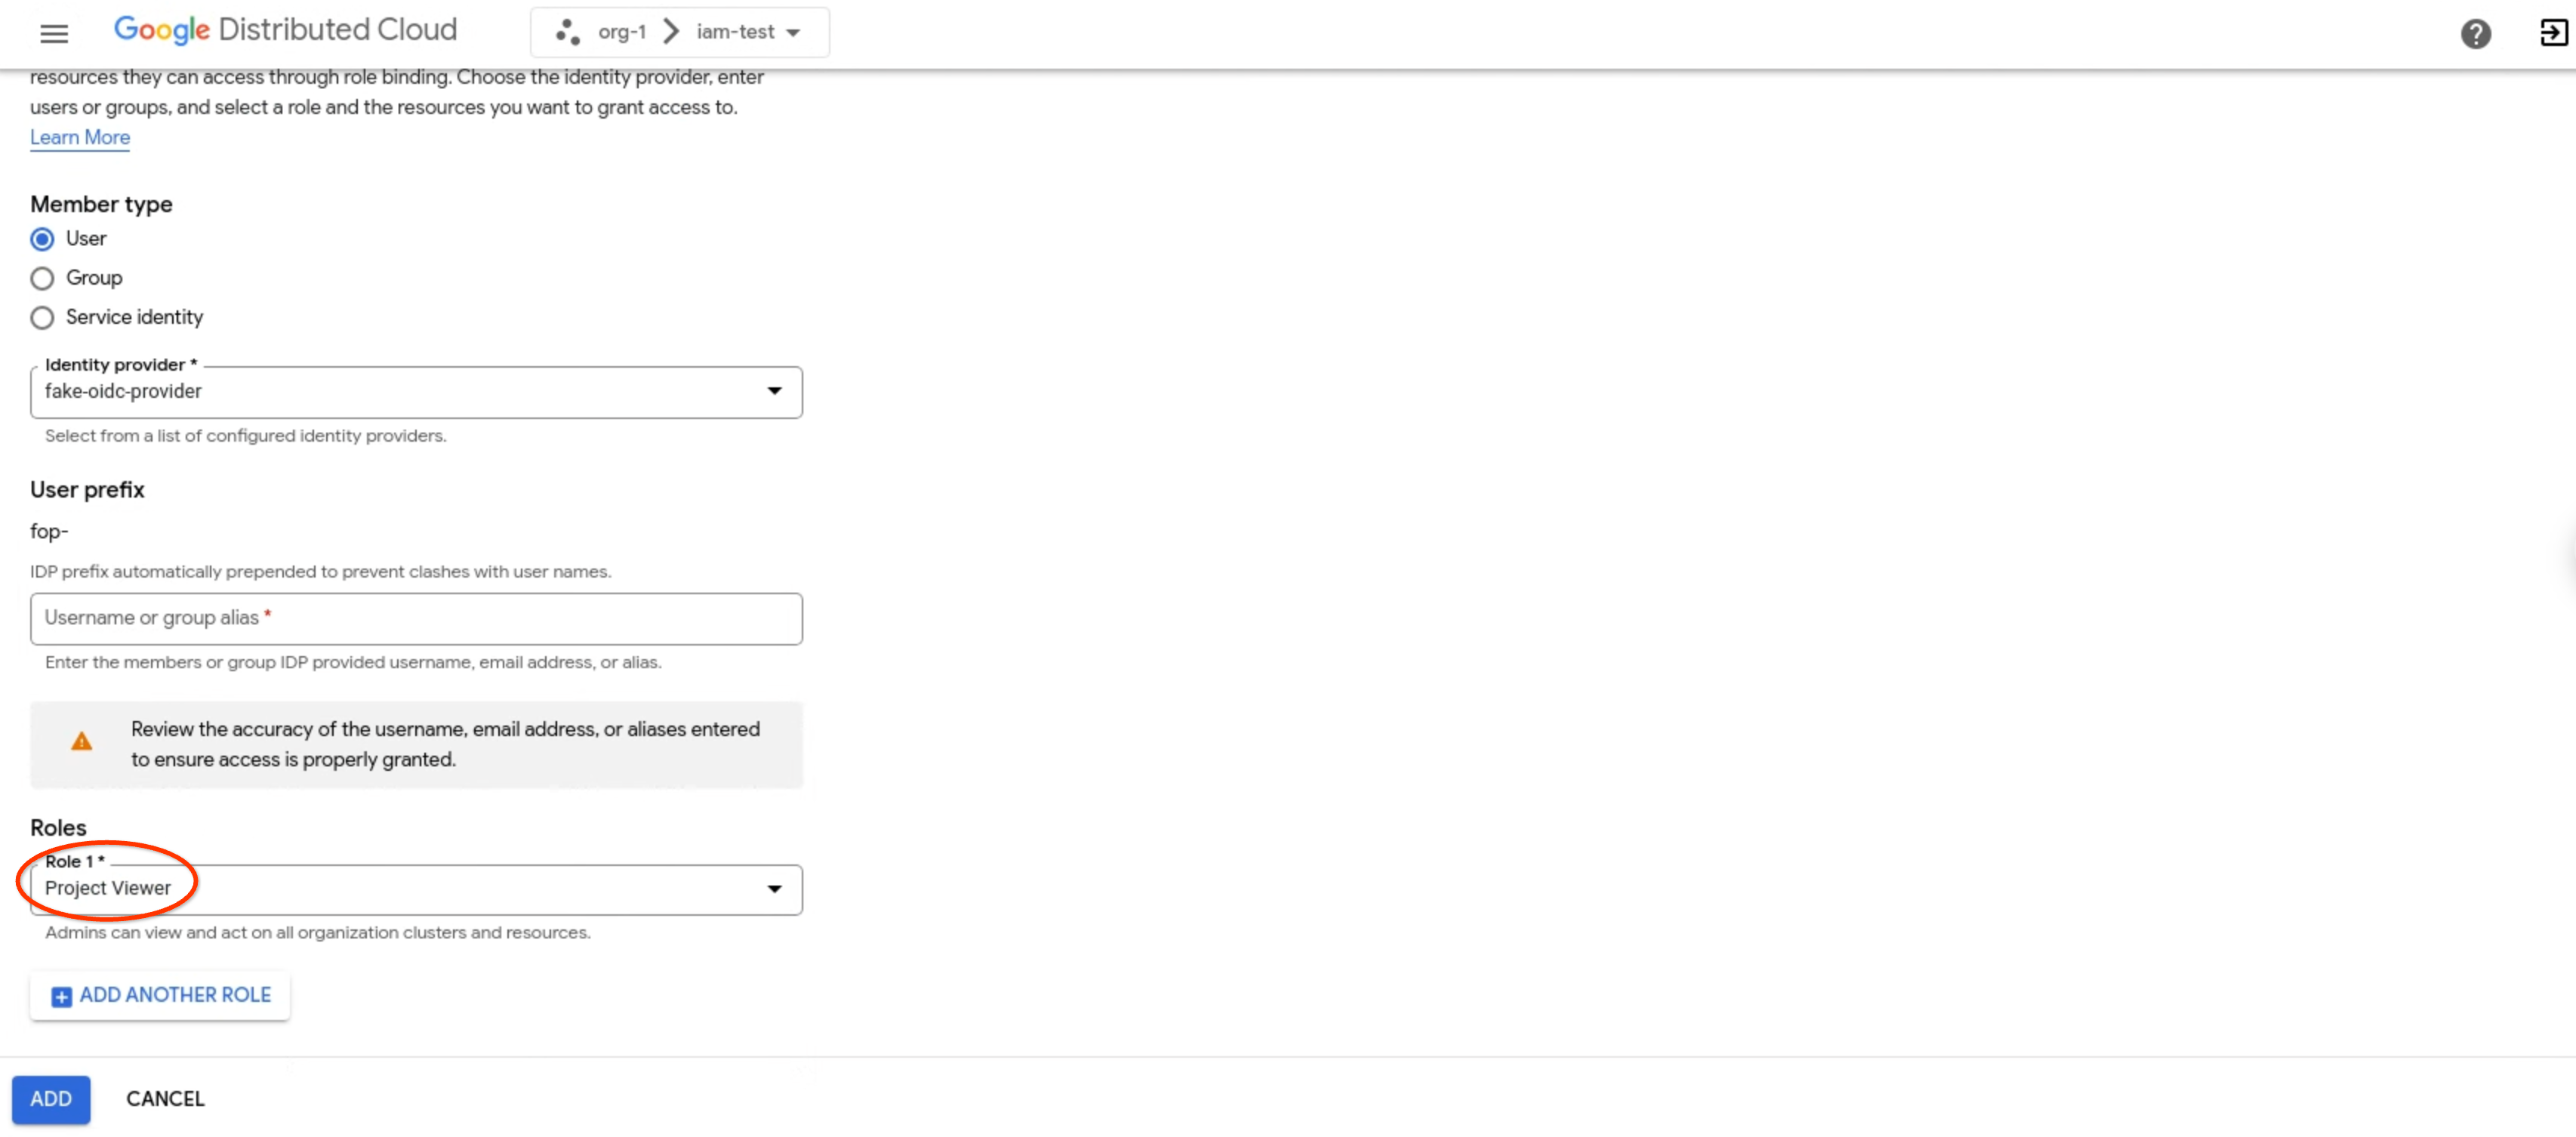
- Dans le menu déroulant Fournisseur d'identité, sélectionnez un fournisseur d'identité.
- Sous Type de membre , indiquez si vous souhaitez ajouter des utilisateurs individuels avec
Utilisateur ou des groupes avec Groupe. L'exemple suivant montre la sélection de Utilisateur
:

- Dans le champ Nom d'utilisateur ou alias de groupe, saisissez le nom d'utilisateur, l'adresse e-mail,
ou l'alias.
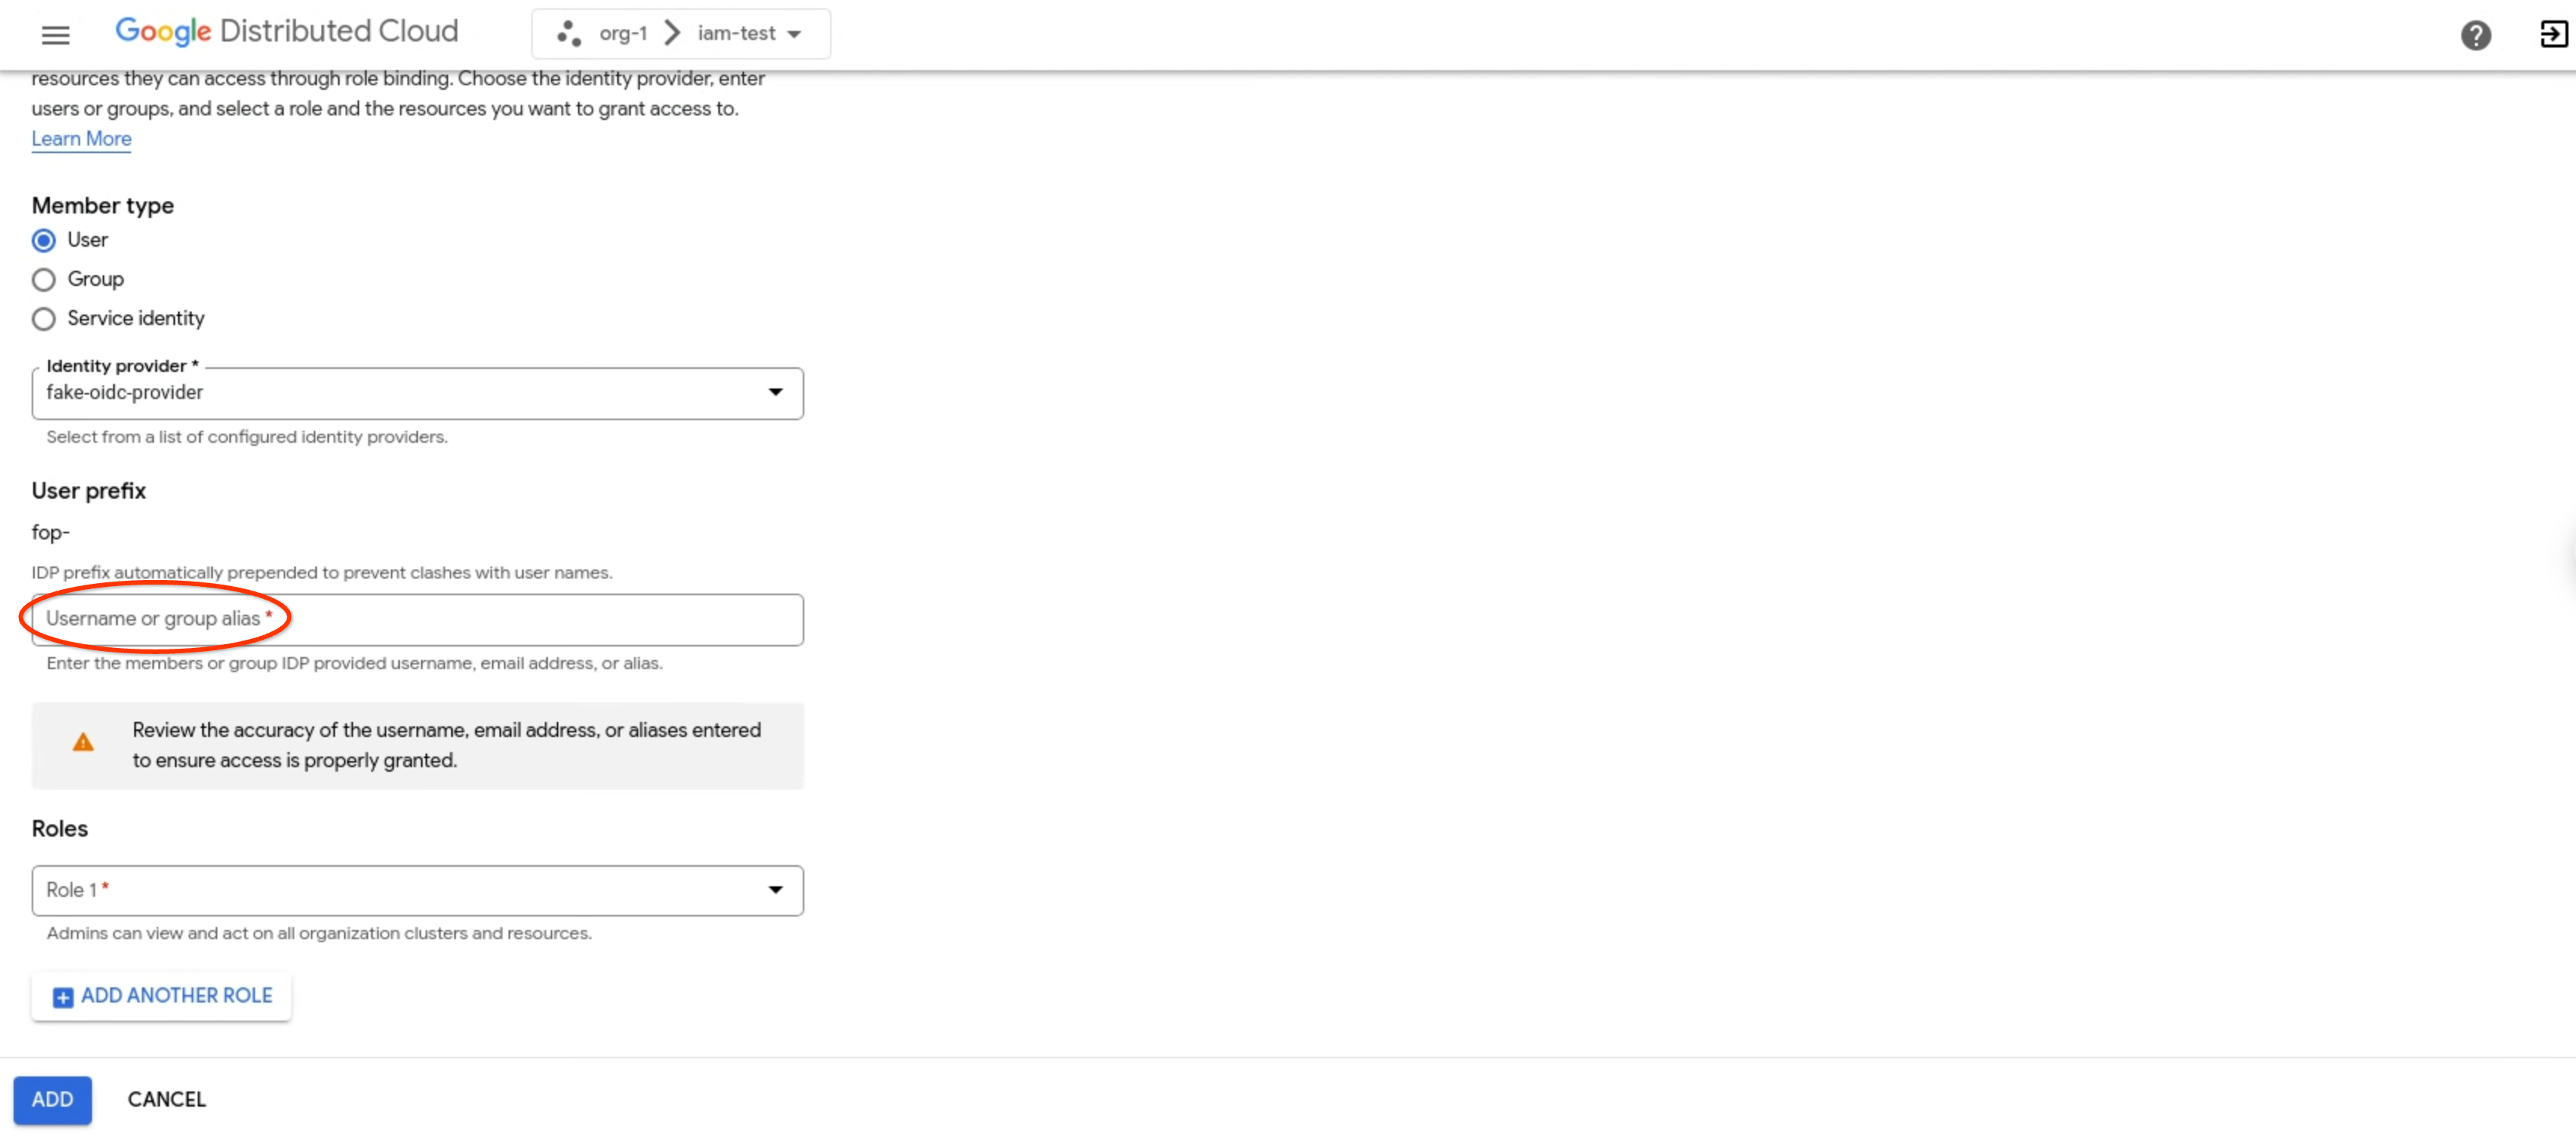
- Dans la liste déroulante Rôles, sélectionnez le rôle que vous souhaitez attribuer à l'utilisateur ou au groupe, par exemple Lecteur de projet. Vous pouvez lier l'
utilisateur ou le groupe sélectionné à plusieurs rôles à la fois en cliquant sur
Ajouter un autre rôle.
- Cliquez sur Ajouter.
gdcloud
Assurez-vous que la CLI gdcloud est installée.
Connectez-vous à l'aide de la commande
gdcloud auth loginpour vous authentifier auprès de votre fournisseur d'identité. Pour en savoir plus, consultez Authentification de la CLI gdcloud.Configurez des liaisons de rôles pour un projet :
gdcloud projects add-iam-policy-binding PROJECT \
  --member=USER_ACCOUNT \
  --role=ROLE
Remplacez les variables suivantes :
PROJECT: nom du projet pour lequel vous configurez la liaison de rôle.USER_ACCOUNT: compte utilisateur auquel vous souhaitez attribuer le rôle. Cet indicateur accepte une adresse e-mail d'utilisateur avec le préfixe du fournisseur d'identité (user:idpprefix-user@example.com) ou un nom de compte de service avec le projet de compte de service (serviceAccount:projectName:serviceAccountName).ROLE: nom du rôle prédéfini ou personnalisé que vous souhaitez attribuer à l'utilisateur.
Supprimer des liaisons de rôles
Lorsque l'accès n'est plus nécessaire, supprimez un membre, ainsi que les rôles, autorisations et accès associés.
Pour supprimer des membres, procédez comme suit :
Console
- Connectez-vous à la console de l'appliance GDC air-gapped.
- Cliquez sur Sélectionner un projet dans la barre de menu. Sélectionnez l'un des projets existants dans lequel vous souhaitez configurer la liaison de rôle, puis cliquez sur Ouvrir. Le projet sélectionné s'affiche après le nom de votre organisation dans la barre de menu.
- Dans le menu de navigation, cliquez sur Identité et accès , puis sur Accès.
- Dans la liste des membres autorisés, sélectionnez un membre. Vous pouvez supprimer plusieurs
membres à la fois en les sélectionnant dans la liste.

- Cliquez sur Supprimer tous les accès pour supprimer toutes les liaisons de rôles associées à
un membre de votre projet actuel.

- Lorsque vous y êtes invité, cliquez sur Supprimer le membre pour confirmer.

gdcloud
Assurez-vous que la CLI gdcloud est installée.
Connectez-vous à l'aide de la commande
gdcloud auth loginpour vous authentifier auprès de votre fournisseur d'identité. Pour en savoir plus, consultez Authentification de la CLI gdcloud.Supprimez des liaisons de rôles pour un projet :
gdcloud projects remove-iam-policy-binding PROJECT \
  --member=USER_ACCOUNT \
  --role=ROLE
Remplacez les variables suivantes :
PROJECT: nom du projet à partir duquel vous supprimez la liaison de rôle.USER_ACCOUNT: compte utilisateur à partir duquel vous souhaitez supprimer le rôle. Cet indicateur accepte une adresse e-mail d'utilisateur avec le préfixe du fournisseur d'identité (user:idpprefix-user@example.com) ou un nom de compte de service avec le projet de compte de service (serviceAccount:projectName:serviceAccountName).ROLE: nom du rôle prédéfini ou personnalisé que vous souhaitez supprimer du compte utilisateur.