


In diesem Dokument wird beschrieben, wie Sie Rollenbindungen in einem GDC-Projekt mit Air-Gap-Appliance über die GDC-Konsole oder die gdcloud CLI erstellen und entfernen.
Hinweis
Bevor Sie Rollenbindungen erstellen oder entfernen, müssen Sie die erforderlichen Berechtigungen anfordern.
IAM-Rollen anfordern
Wenn Sie Rollenbindungen in einem Projekt erstellen, aktualisieren und löschen möchten, bitten Sie Ihren Organisations-IAM-Administrator oder Projekt-IAM-Administrator, Ihnen die Rolle Projekt-IAM-Administrator (project-iam-admin) zuzuweisen.
Der Organisations-IAM-Administrator kann diese Rolle für jedes Projekt in der Organisation zuweisen. Der Projekt-IAM-Administrator kann diese Rolle im Rahmen seines spezifischen Projekts zuweisen.
Rollenbindungen einrichten
Führen Sie die folgenden Schritte aus, um Rollenbindungen einzurichten:
Konsole
- Melden Sie sich in der GDC-Konsole mit Air-Gap-Appliance an.
Im folgenden Beispiel wird die Anmeldung in der GDC-Konsole für
eine Organisation namens
org-1: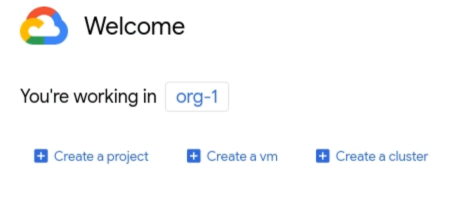 gezeigt.
- Klicken Sie in der Menüleiste auf Projekt auswählen. Wählen Sie eines der vorhandenen Projekte aus, in dem Sie die Rollenbindung einrichten möchten, und klicken Sie dann auf Öffnen. Das ausgewählte Projekt wird nach dem Namen Ihrer Organisation in der Menüleiste angezeigt. Im
folgenden Beispiel ist das ausgewählte
iam-testProjekt: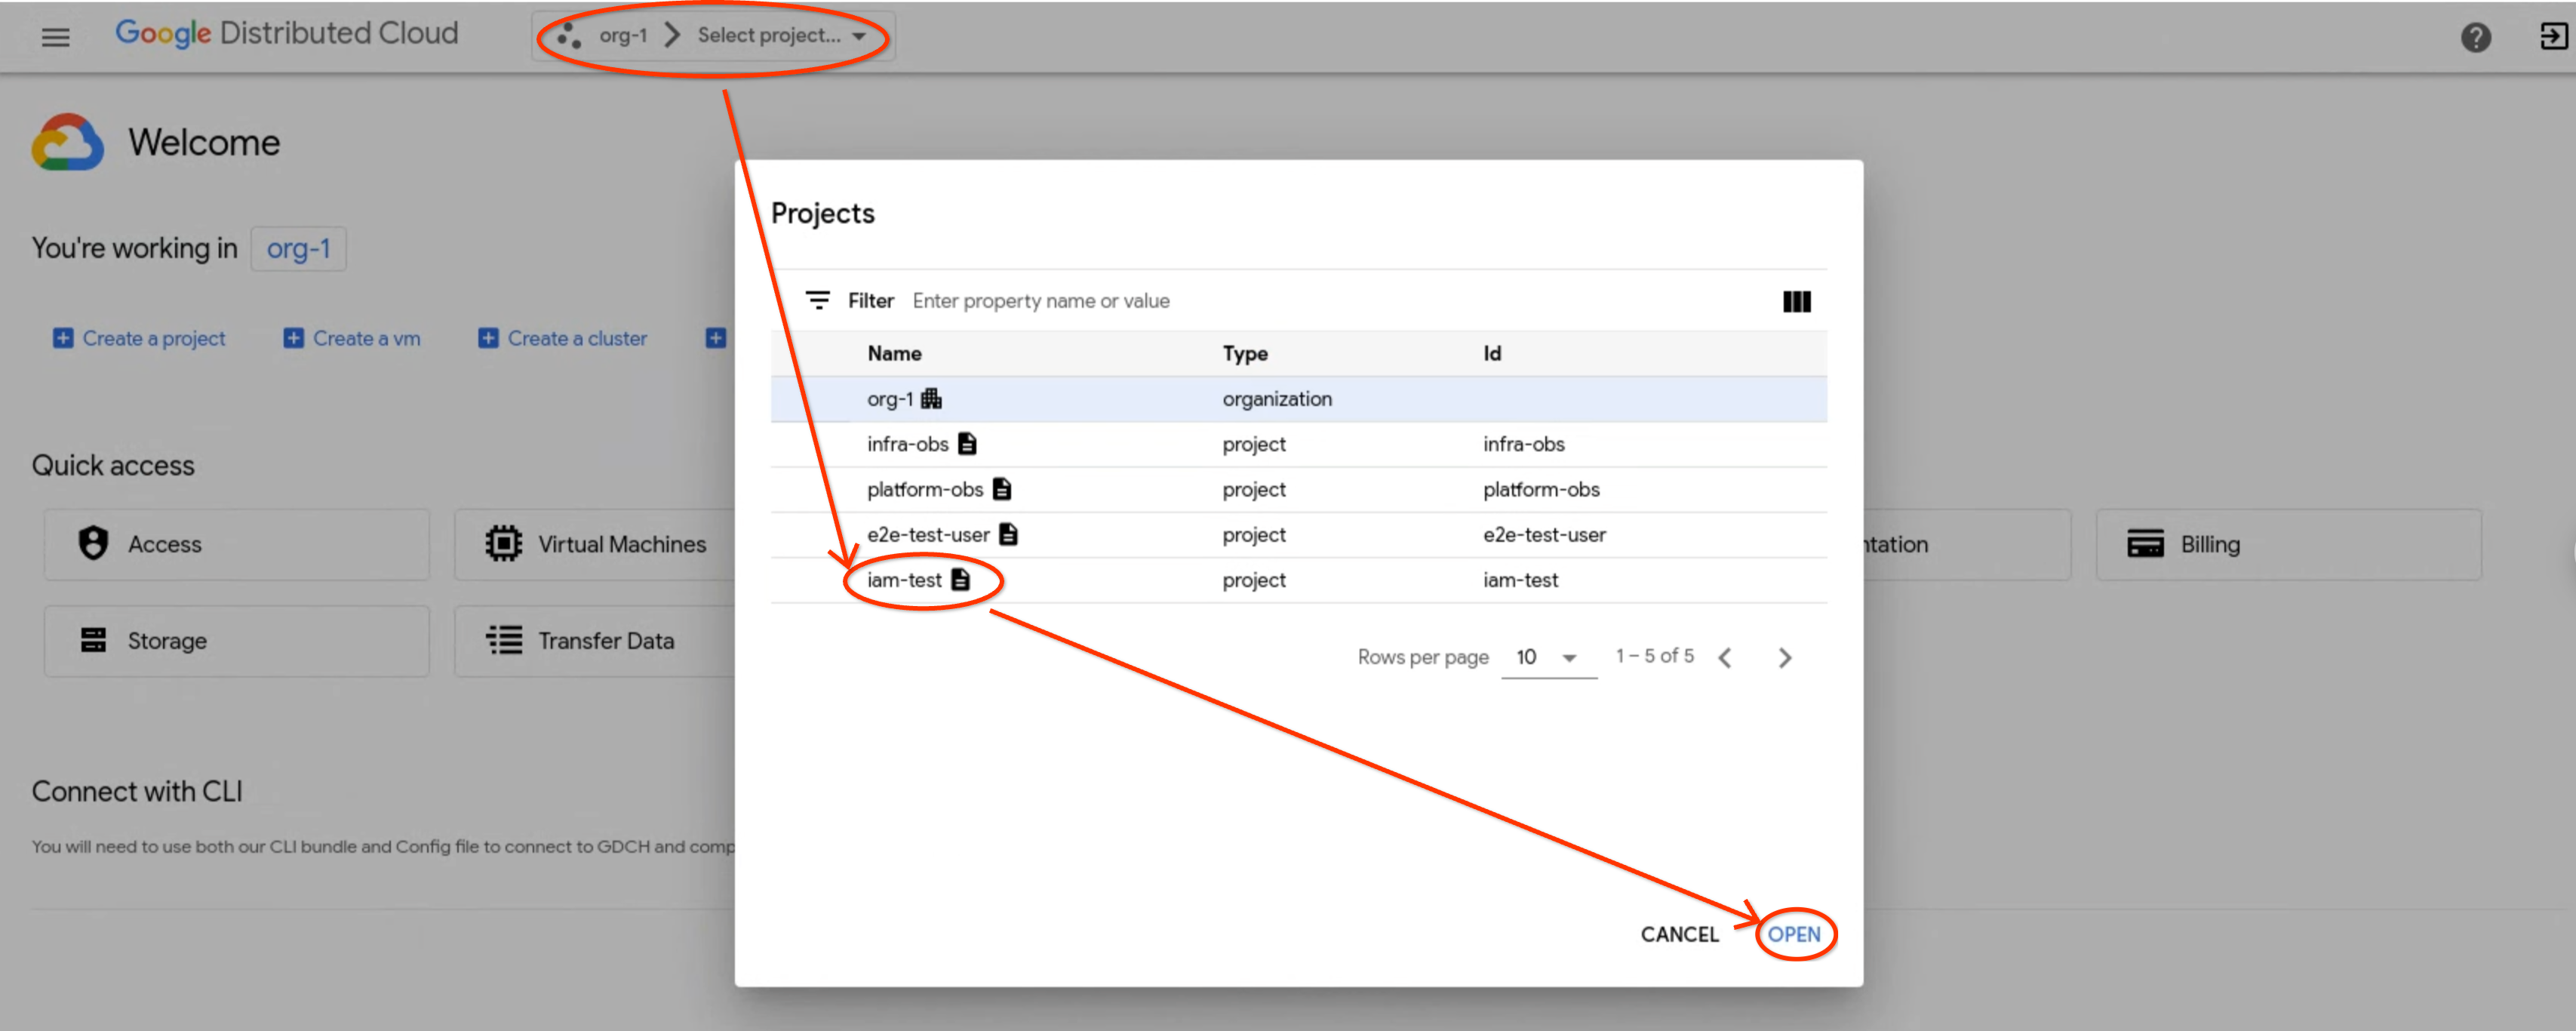
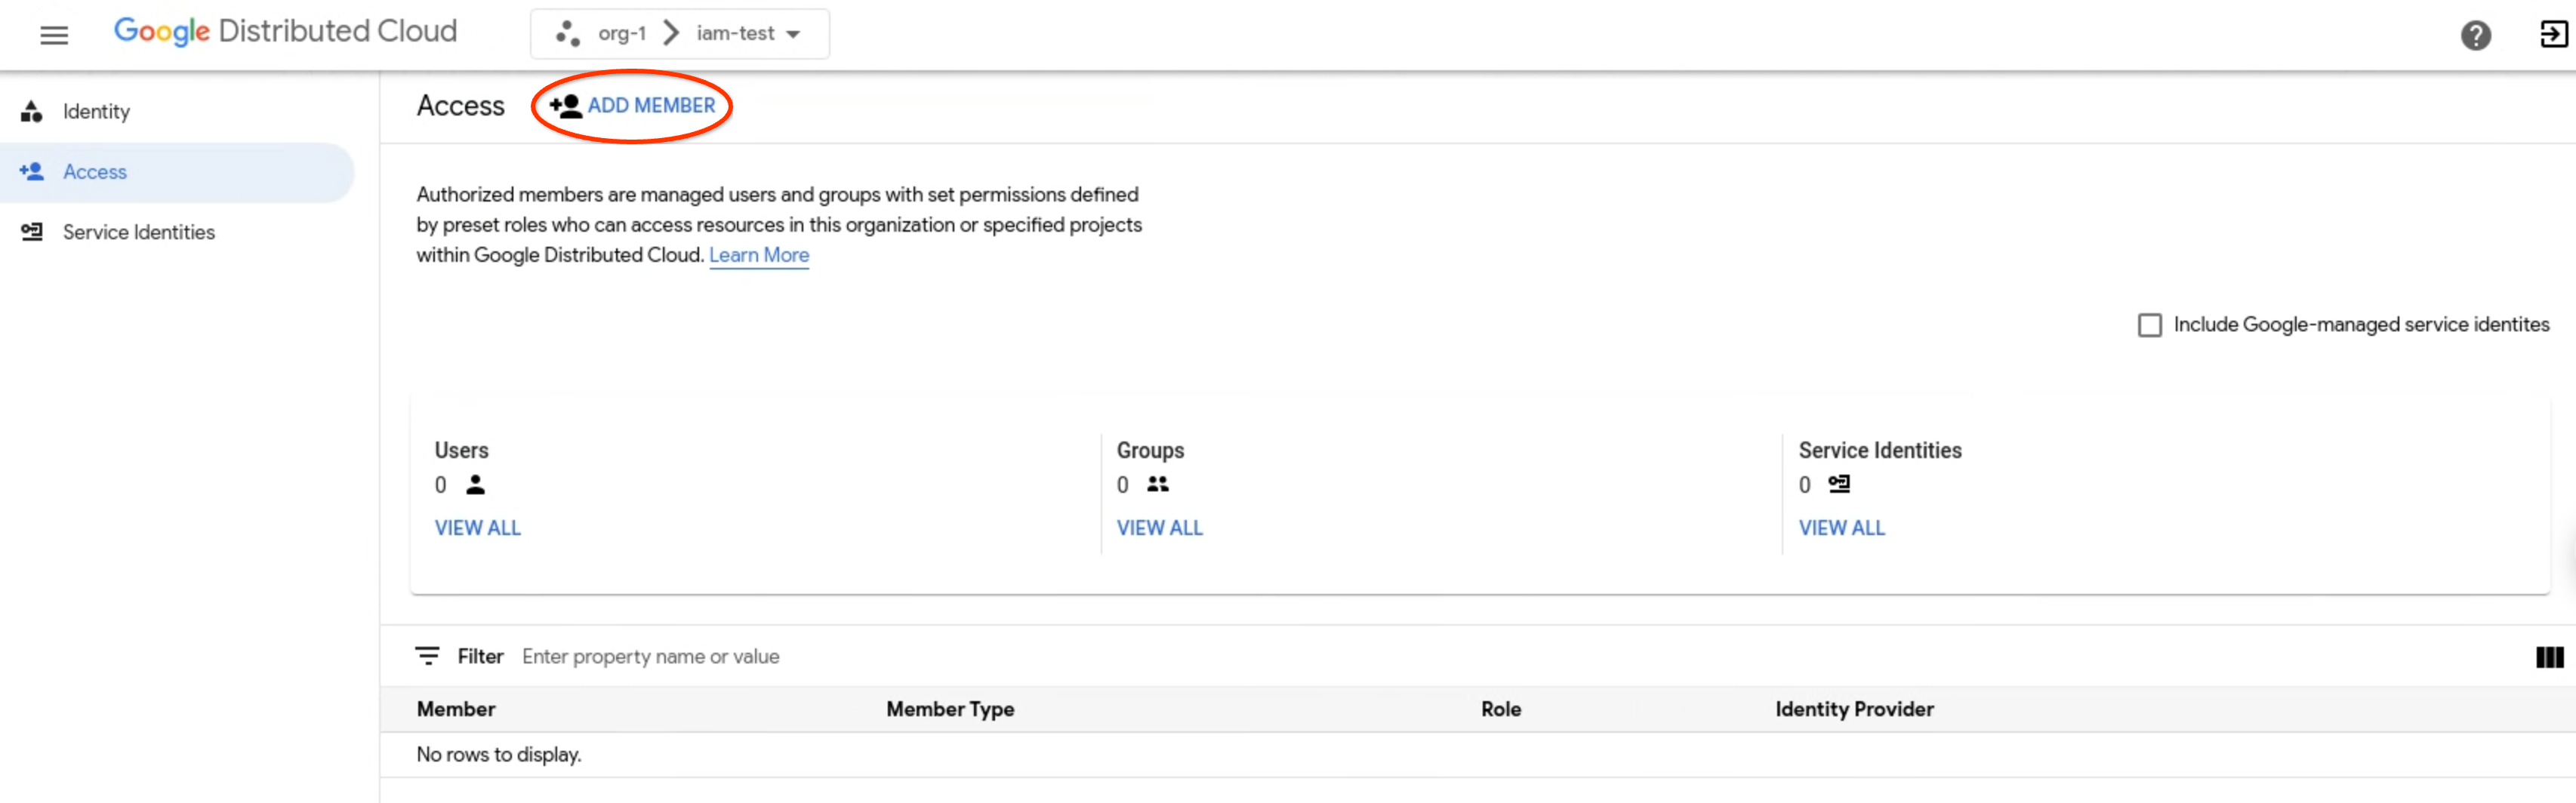
- Klicken Sie im Navigationsmenü auf Identität &Zugriff und dann auf Zugriff.
- Klicken Sie auf Mitglied hinzufügen.
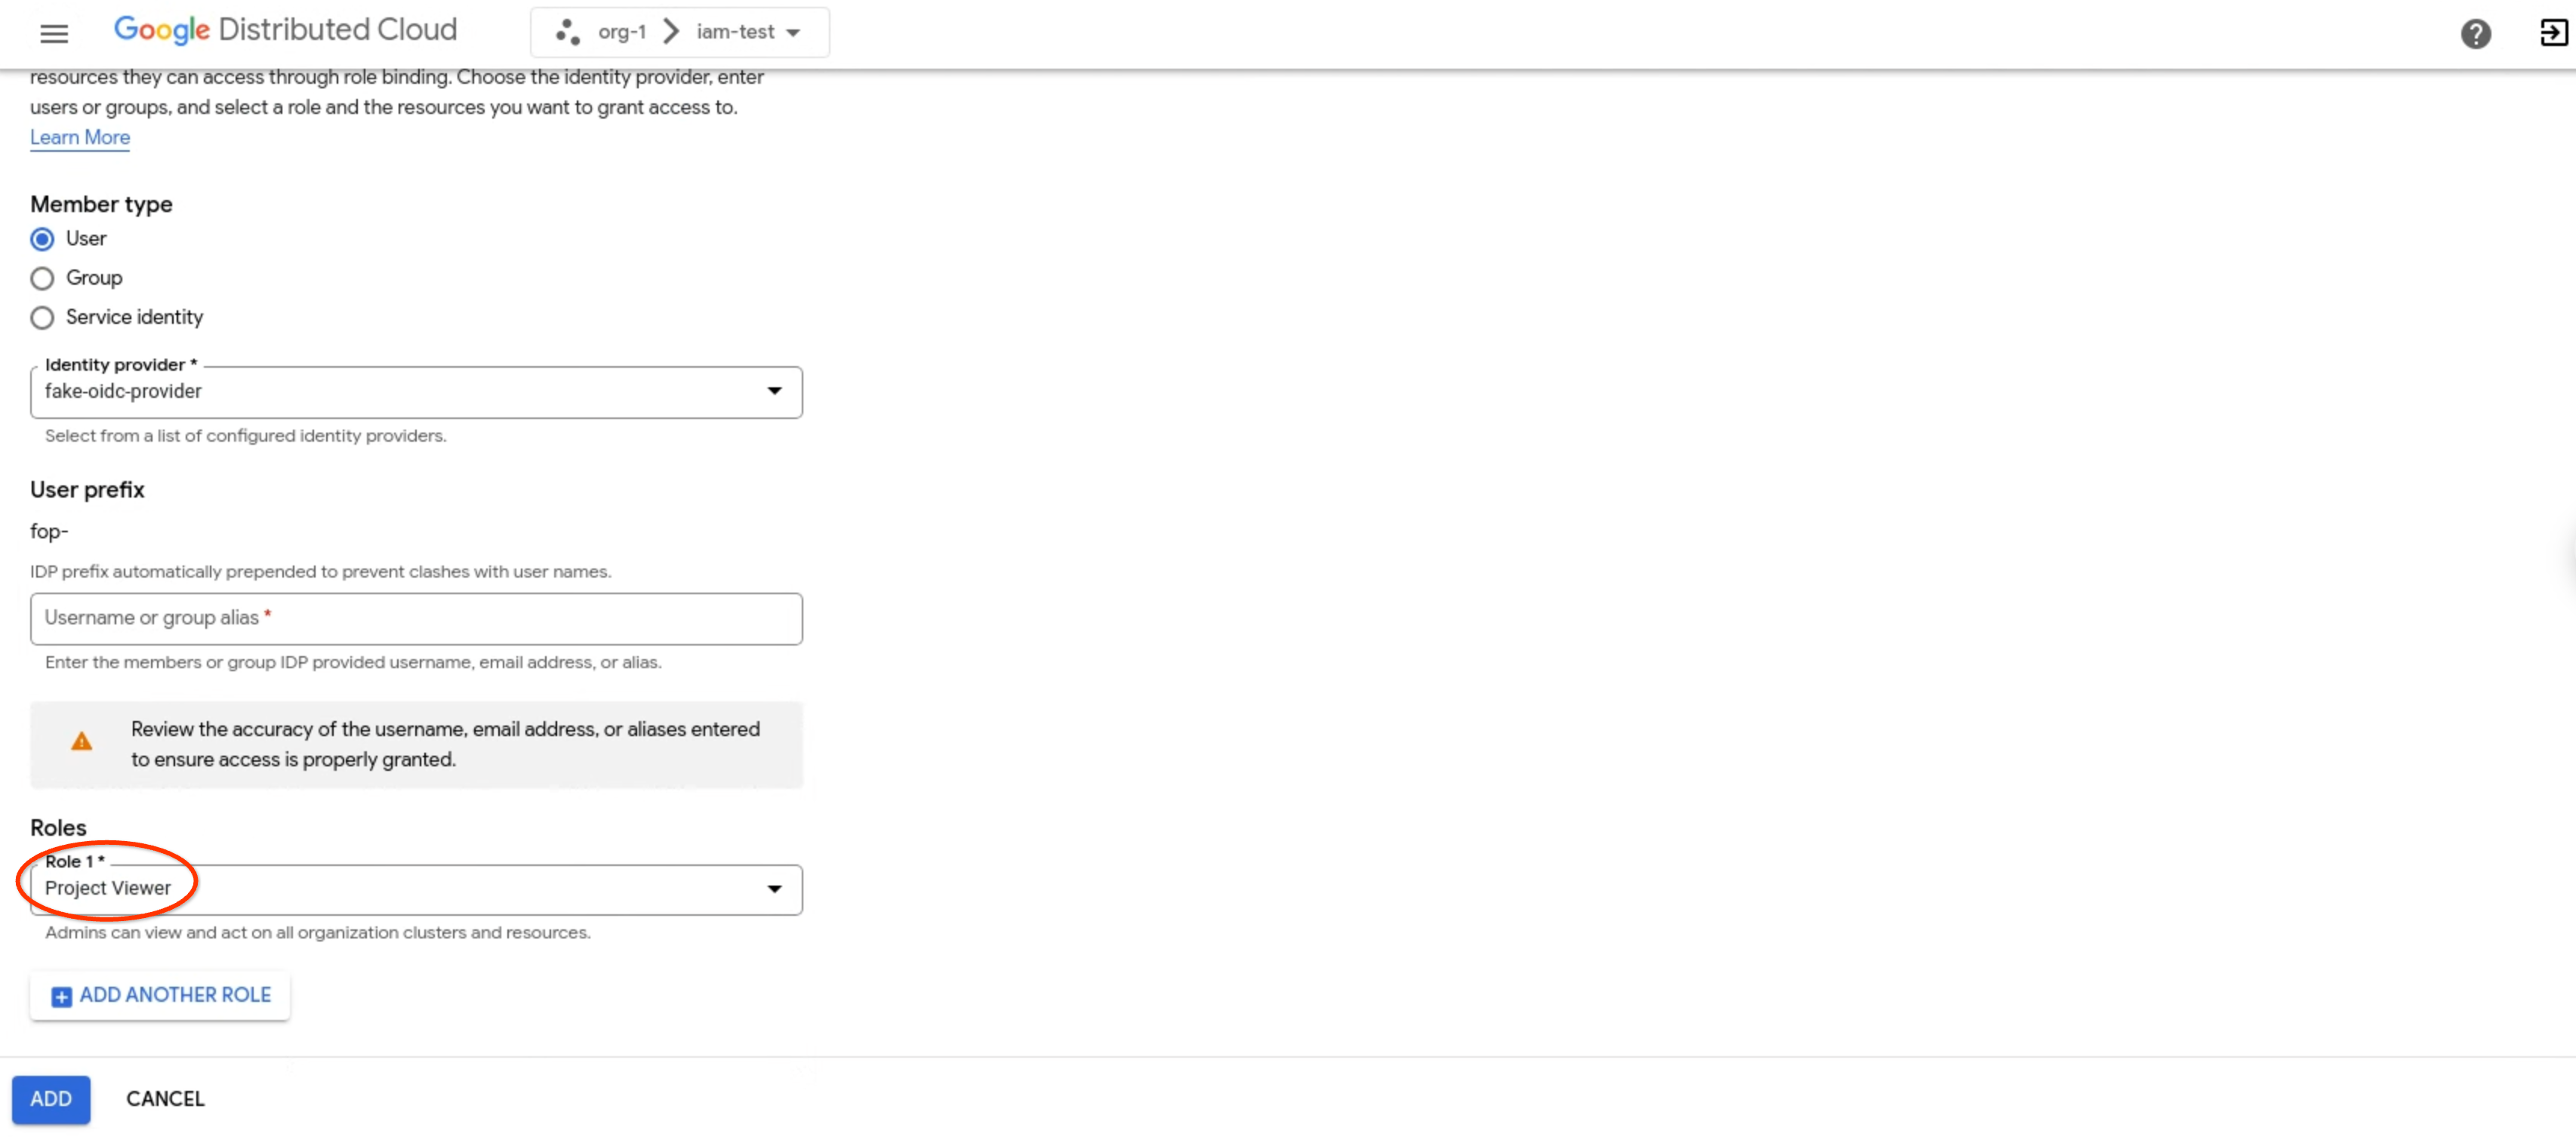
- Wählen Sie im Drop-down-Menü Identitätsanbieter einen Identitätsanbieter aus.
- Wählen Sie unter Mitgliedstyp aus, ob Sie einzelne Nutzer mit
Nutzer oder Gruppen mit Gruppe hinzufügen möchten. Im folgenden Beispiel ist Nutzer
ausgewählt:

- Geben Sie im Feld Nutzername oder Gruppenalias den Nutzernamen, die E-Mail-Adresse
oder den Alias ein.
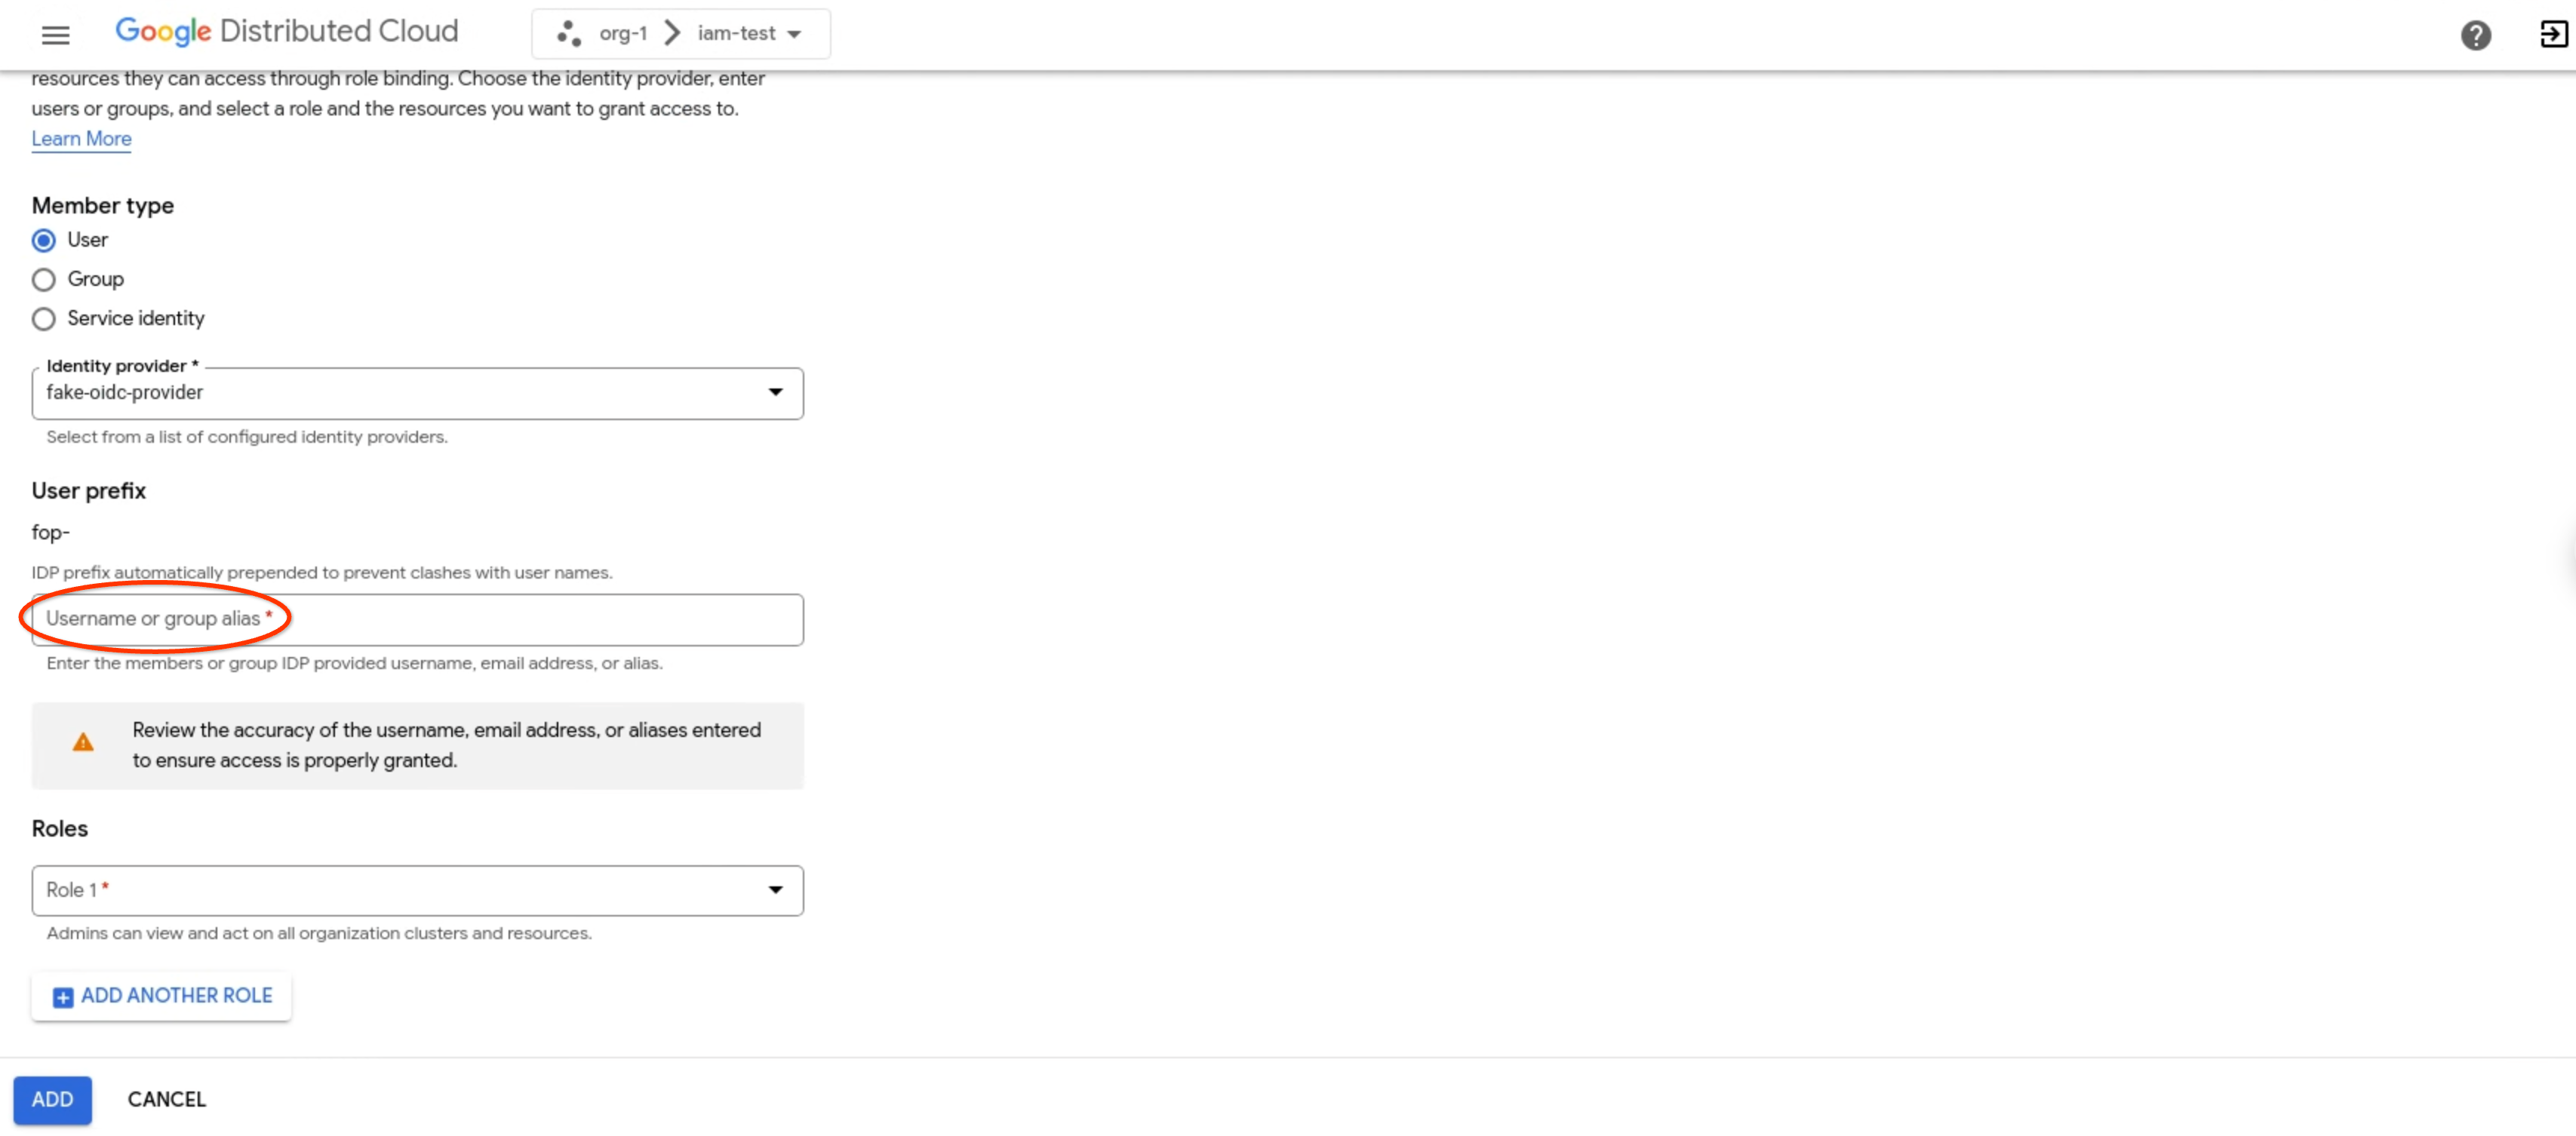
- Wählen Sie in der Drop-down-Liste Rollen die Rolle aus, die Sie dem Nutzer oder der Gruppe zuweisen möchten, z. B. Projektbetrachter. Sie können den
ausgewählten Nutzer oder die ausgewählte Gruppe mit mehreren Rollen gleichzeitig verknüpfen, indem Sie auf
Weitere Rolle hinzufügen klicken.
- Klicken Sie auf Hinzufügen.
gdcloud
Prüfen Sie, ob die gdcloud CLI installiert ist.
Melden Sie sich mit dem Befehl
gdcloud auth loginan, um sich bei Ihrem Identitätsanbieter zu authentifizieren. Weitere Informationen finden Sie unter gdcloud CLI-Authentifizierung.Richten Sie Rollenbindungen für ein Projekt ein:
gdcloud projects add-iam-policy-binding PROJECT \
  --member=USER_ACCOUNT \
  --role=ROLE
Ersetzen Sie die folgenden Variablen:
PROJECT: der Name des Projekts, für das Sie die Rollenbindung einrichten.USER_ACCOUNT: das Nutzerkonto, dem Sie die Rolle zuweisen möchten. Für dieses Flag kann entweder eine E-Mail-Adresse des Nutzers mit dem Präfix des Identitätsanbieters (user:idpprefix-user@example.com) oder ein Dienstkontoname mit dem Dienstkontoprojekt (serviceAccount:projectName:serviceAccountName) verwendet werden.ROLE: der Name der vordefinierten oder benutzerdefinierten Rolle, die Sie dem Nutzer zuweisen möchten.
Rollenbindungen entfernen
Wenn kein Zugriff mehr erforderlich ist, entfernen Sie ein Mitglied und die zugehörigen Rollen, Berechtigungen und Zugriffsrechte.
So entfernen Sie Mitglieder:
Konsole
- Melden Sie sich in der GDC-Konsole mit Air-Gap-Appliance an.
- Klicken Sie in der Menüleiste auf Projekt auswählen. Wählen Sie eines der vorhandenen Projekte aus, in dem Sie die Rollenbindung einrichten möchten, und klicken Sie dann auf Öffnen. Das ausgewählte Projekt wird nach dem Namen Ihrer Organisation in der Menüleiste angezeigt.
- Klicken Sie im Navigationsmenü auf Identität &Zugriff und dann auf Zugriff.
- Wählen Sie in der Liste der autorisierten Mitglieder ein Mitglied aus. Sie können mehrere
Mitglieder gleichzeitig entfernen, indem Sie mehrere Mitglieder in der Liste auswählen.

- Klicken Sie auf Alle Zugriffsrechte entfernen , um alle Rollenbindungen zu entfernen, die mit
einem Mitglied aus Ihrem aktuellen Projekt verknüpft sind.

- Wenn Sie dazu aufgefordert werden, klicken Sie zur Bestätigung auf Mitglied entfernen.

gdcloud
Prüfen Sie, ob die gdcloud CLI installiert ist.
Melden Sie sich mit dem Befehl
gdcloud auth loginan, um sich bei Ihrem Identitätsanbieter zu authentifizieren. Weitere Informationen finden Sie unter gdcloud CLI-Authentifizierung.Entfernen Sie Rollenbindungen für ein Projekt:
gdcloud projects remove-iam-policy-binding PROJECT \
  --member=USER_ACCOUNT \
  --role=ROLE
Ersetzen Sie die folgenden Variablen:
PROJECT: der Name des Projekts, aus dem Sie die Rollenbindung entfernen.USER_ACCOUNT: das Nutzerkonto, aus dem Sie die Rolle entfernen möchten. Für dieses Flag kann entweder eine E-Mail-Adresse des Nutzers mit dem Präfix des Identitätsanbieters (user:idpprefix-user@example.com) oder ein Dienstkontoname mit dem Dienstkontoprojekt (serviceAccount:projectName:serviceAccountName) verwendet werden.ROLE: der Name der vordefinierten oder benutzerdefinierten Rolle, die Sie aus dem Nutzerkonto entfernen möchten.