


Google Distributed Cloud (GDC) 實體隔離方案可保護硬體機架、主機作業系統、多租戶邊界、軟體供應鏈,以及部署在認證資料中心設施的網路流量。
設施安全
GDC 硬體會部署在經認證的資料中心設施內,由您或指定的設施營運商控管。貴組織和基礎架構營運商負責對託管 GDC 機架的設施,強制執行實體存取控管、環境保護和媒體處理程序。
建議的實體安全控管機制包括:
- 周邊和機架存取控管:使用識別證讀卡機、生物辨識驗證、訪客陪同記錄、24 小時全年無休的保全巡邏,以及鎖定的機架門,限制實體進入資料中心和 GDC 機架。
- 監控和破壞偵測:使用持續運作的閉路電視 (CCTV) 和實體入侵警報,監控機架走道。
- 電源、冷卻和佈線隔離:提供備援電源、環境監控和受保護的佈線路徑,符合法規和認證要求 (例如 ISO/IEC 27001 或 ICD 705)。
硬體安全
GDC 運作時,會使用預先整合的模組化硬體機架,這些機架是由經過審查的原始設備製造商 (OEM),使用商用現成 (COTS) 元件製造。經認證的區域設施由通過背景調查的人員負責整合硬體機架。高風險硬體和韌體元件也會接受專門的安全審查,防範供應鏈和實體竄改威脅。
主要硬體安全控管措施包括:
- 運算伺服器:裸機伺服器使用硬體信任根、信任平台模組 (TPM 2.0) 和已簽署的基板管理控制器 (BMC) 韌體,在載入作業系統前驗證硬體和開機完整性。
- 網路切換裝置和周邊防火牆:機架頂端和管理切換裝置會強制執行通訊埠層級存取控管和 MACsec 加密。備援周邊防火牆可在區域邊界提供線速狀態檢查和入侵防禦。
- 儲存設備:企業區塊、檔案和物件儲存庫設備會透過專用儲存虛擬機器 (SVM),在自我加密磁碟機 (SED) 和邏輯租戶隔離上,強制執行硬體加速 AES-256 靜態資料加密。
- 硬體安全模組 (HSM):專用的網路連接 HSM 設備 (通過 FIPS 140-2 第 3 級和 FIPS 140-3 驗證),可在防篡改硬體中生成、儲存及保護根加密編譯金鑰。
詳情請參閱下列說明文件:
| 主題 | 說明文件和設定指南 |
|---|---|
| 硬體和 HSM 管理 | 控管 HSM 金鑰和叢集節點機器 |
主機和節點安全
GDC 中的每個裸機主機和 Kubernetes 叢集節點,都會執行經過強化的作業系統映像檔,其設定可盡量縮小攻擊面,並防止未經授權的提權。
- STIG 強化作業系統:節點執行的 Linux 經過強化,符合美國國防資訊系統局 (DISA) 安全技術導入指南 (STIG) 和網際網路安全中心 (CIS) 基準。不必要的套件、編譯器和網路服務會從基礎映像檔中移除。
- UEFI 安全啟動:裸機主機和使用者虛擬機器 (VM) 都支援 UEFI 安全啟動,可驗證只有經過加密編譯簽署的系統啟動載入程式和核心映像檔,才能在啟動期間執行。
- 核心和強制存取控管:節點會以強制執行模式、seccomp 系統呼叫篩選、Linux 命名空間和 cgroups 資源限制強制執行 SELinux,將容器與基礎主機核心隔離。
- 主機完整性和端點保護:檔案完整性監控 (FIM) 會檢查重要系統檔案是否有未經授權的變更,端點偵測與應變 (EDR) 和反惡意軟體控制項則會監控程序執行和主機遙測。
詳情請參閱下列說明文件:
| 主題 | 說明文件和設定指南 |
|---|---|
| 節點隔離和基準 | 節點隔離總覽和 CIS Kubernetes 基準 |
| VM 安全啟動和 OS 管理 | 安全啟動 VM 和管理 OS 套件 |
租用
GDC 提供階層式多租戶架構,在組織之間提供硬體實體和網路隔離,並在組織內的專案之間提供邏輯命名空間隔離。
在組織、叢集和專案之間進行邏輯隔離
下圖顯示 root 權限管理員叢集、組織基礎架構叢集和工作負載叢集,如何在管理和租戶邊界之間隔離:
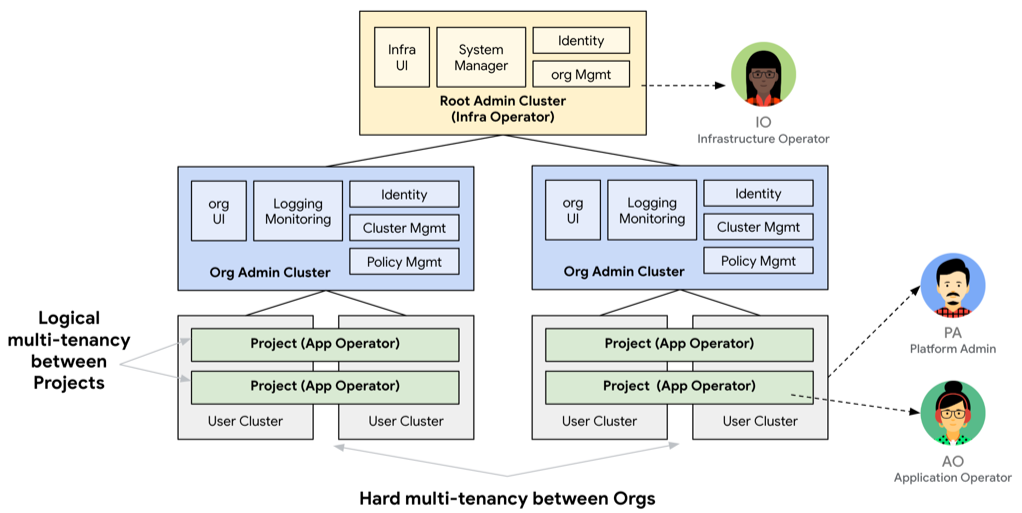
- Root 權限管理員叢集:專門用於啟動組織、管理硬體庫存,以及執行基礎架構安全性和觀測能力服務。
- 組織:頂層租戶邊界。每個組織都有專屬的基礎架構叢集、識別資訊提供者設定、金鑰管理系統 (KMS) 階層,以及虛擬路由和轉送 (VRF) 執行個體。
- Kubernetes 叢集:您可以佈建組織層級的共用叢集 (託管多個專案),或專案層級的標準叢集 (專用於單一專案,可更有效區隔工作負載)。
- 專案:組織內的邏輯獨立租用環境單位,用於部署 VM、容器、資料庫和儲存空間資源。專案會強制執行 Kubernetes 命名空間相同性、角色式存取控管 (RBAC) 邊界,以及跨叢集的專案網路政策。
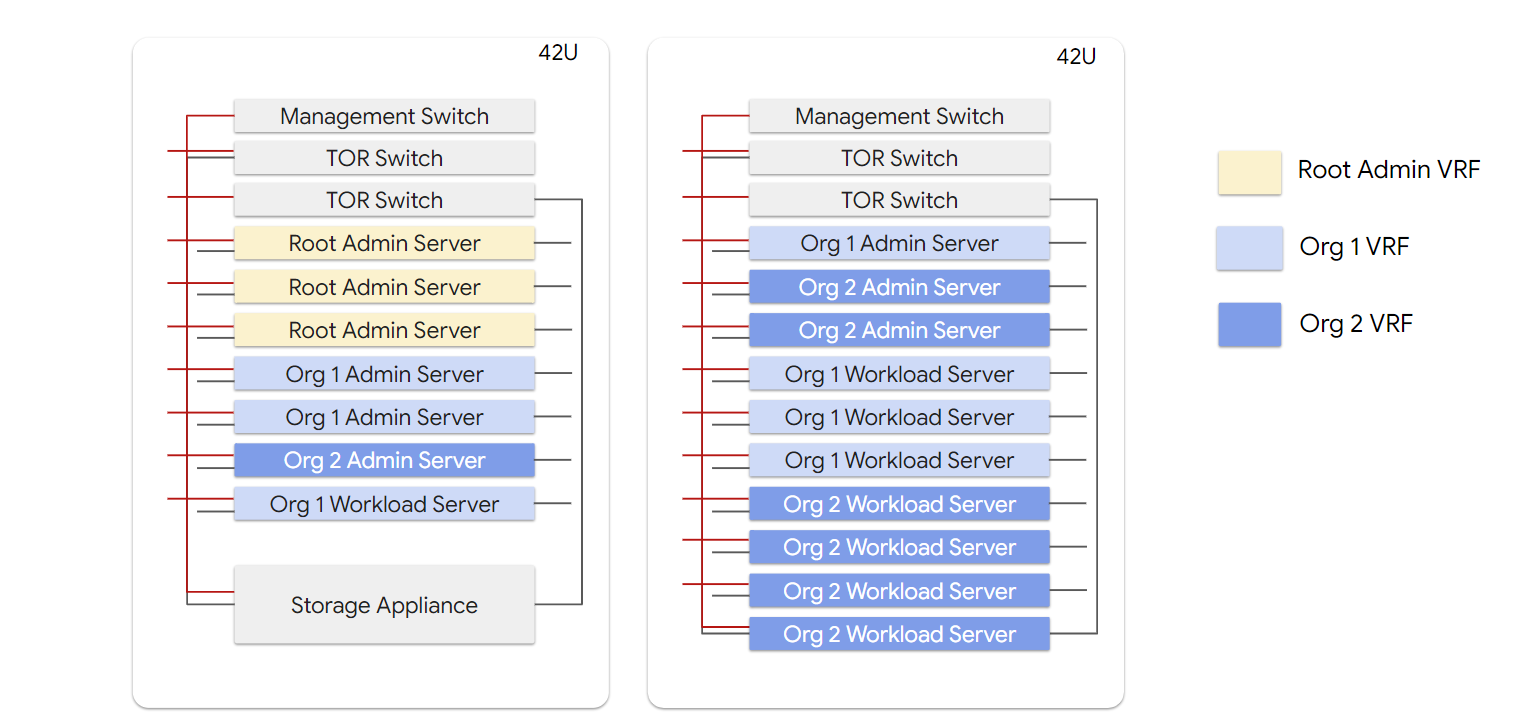
機架間的實體和 VRF 隔離
在實體 42U 機架中,GDC 會將組織隔離至獨立的運算伺服器、儲存空間虛擬機器 (SVM) 和網路 VRF,因此組織之間不會共用實體運算伺服器:
詳情請參閱下列說明文件:
| 主題 | 說明文件和設定指南 |
|---|---|
| 資源階層結構和專案 | 資源階層和管理專案 |
| Kubernetes 叢集 | GDC 中的 Kubernetes 叢集和叢集設定 |
| 邊界和工作負載設計 | 設計存取權邊界和設計工作負載區隔 |
應用程式安全防護
GDC 可保護透過實體隔離推送的平台軟體,以及在貴組織內部部署的客戶應用程式。
軟體供應鏈和 SLSA 驗證
所有 GDC 平台元件、第一方服務和代管第三方服務,都是在獨立、封閉的建構環境中建構,並會掃描安全漏洞。構件會在連線端 (「低端」) 簽署,符合軟體構件供應鏈級別 (SLSA) 規定,然後才會透過實體隔離 (「高端」) 傳輸。
每個版本都包含軟體物料清單 (SBOM),詳細列出軟體元件、依附元件和程式庫,且構件在部署前會使用加密編譯簽章和 SHA-256 核對和進行驗證。
Artifact Registry 和政策強制執行
GDC 會在部署前強制執行容器映像檔和政策控管:
- 本機 Artifact Registry (Harbor):容器映像檔和 Helm 圖表會儲存在實體隔離環境中的本機 Harbor 登錄檔,支援映像檔簽署和安全漏洞掃描,不需外部網路連線能力。
- 許可控制和組織政策:Open Policy Agent (OPA) Gatekeeper 會對 Kubernetes 叢集強制執行組織政策,防止 Pod 執行提權、主機網路存取或不受信任的容器映像檔。
詳情請參閱下列說明文件:
| 主題 | 說明文件和設定指南 |
|---|---|
| 政策和 Artifact Registry | 設定組織政策和建立及管理 Harbor 資源 |
| 工作負載與服務 | GDC 中的容器工作負載和部署 Marketplace 服務 |
網路安全
GDC 會強制執行多層網路區隔,從實體交換器通訊埠到第 7 層服務網格政策。
資料層 VRF 和 VXLAN 區隔
資料層架構採用多重通訊協定 BGP (MP-BGP) 乙太網路 VPN (EVPN),並搭配虛擬可擴充區域網路 (VXLAN) 封裝,隔離 root 權限管理員叢集與各租戶組織之間的流量。
- 頻外 (OOB) 管理網路:硬體管理介面在實體上獨立的管理網路上運作,與租戶流量隔離,且只能從 root 權限管理員叢集存取。
- VRF 和 VXLAN 隔離:每個組織都會獲派專屬的第 3 層虛擬網路 ID (VNI)、外部和內部 VRF,以及隔離的儲存空間虛擬機器 (SVM),因此租戶流量無法跨越組織邊界,除非明確穿越防火牆。
- 新一代防火牆、IDPS 和阻斷服務 (DoS) 防護:周邊防火牆和入侵偵測與防範系統 (IDPS) 會強制執行預設拒絕機制、根據威脅特徵檢查傳入和傳出流量,並與負載平衡器搭配運作,限制工作階段洪水攻擊。防火牆和 IDPS 記錄會與組織的可觀測性堆疊和基礎架構安全監控功能整合。
- 專案和 Kubernetes 網路政策:在組織內,您可以使用
ProjectNetworkPolicy、OrganizationNetworkPolicy和 Cilium 支援的 KubernetesNetworkPolicy資源,在專案和 Pod 之間強制執行預設拒絕微區隔。
詳情請參閱下列說明文件:
| 主題 | 說明文件和設定指南 |
|---|---|
| Perimeter 和威脅防護 | 網路總覽、要求威脅防護和輸出控制 |
| 網路政策和流量記錄 | 組織網路政策、專案網路政策、設定 Kubernetes 網路政策和管理流量記錄 |
| 外部連線能力 | 設定 GDC VPN 和透過互連網路建立連線 |