


本文件提供總覽,涵蓋 Google Distributed Cloud (GDC) 實體隔離方案的核心概念、層級和作業角色,協助您維護安全性。GDC 專為高度安全的離線環境設計,符合嚴格的資料主權要求。
本文適用於基礎架構營運商、平台管理員和應用程式營運商群組中,負責管理組織安全性的成員。詳情請參閱「GDC 實體隔離方案說明文件的目標對象」。
本文將協助您瞭解下列類別的重要安全性屬性:
安全策略
GDC 採用安全優先的做法,提供多層安全防護,可最大程度地控管、遵守法規,並保護機密資料。這項服務專為在本機資料中心的專用安全硬體上執行而設計,可嚴格隔離租戶。
GDC 提供的安全防護層包括硬體安全、主機和節點安全、應用程式安全防護、網路安全、密碼學、Identity and Access Management (IAM)、安全與可靠性作業、法規遵循和安全防護產品。
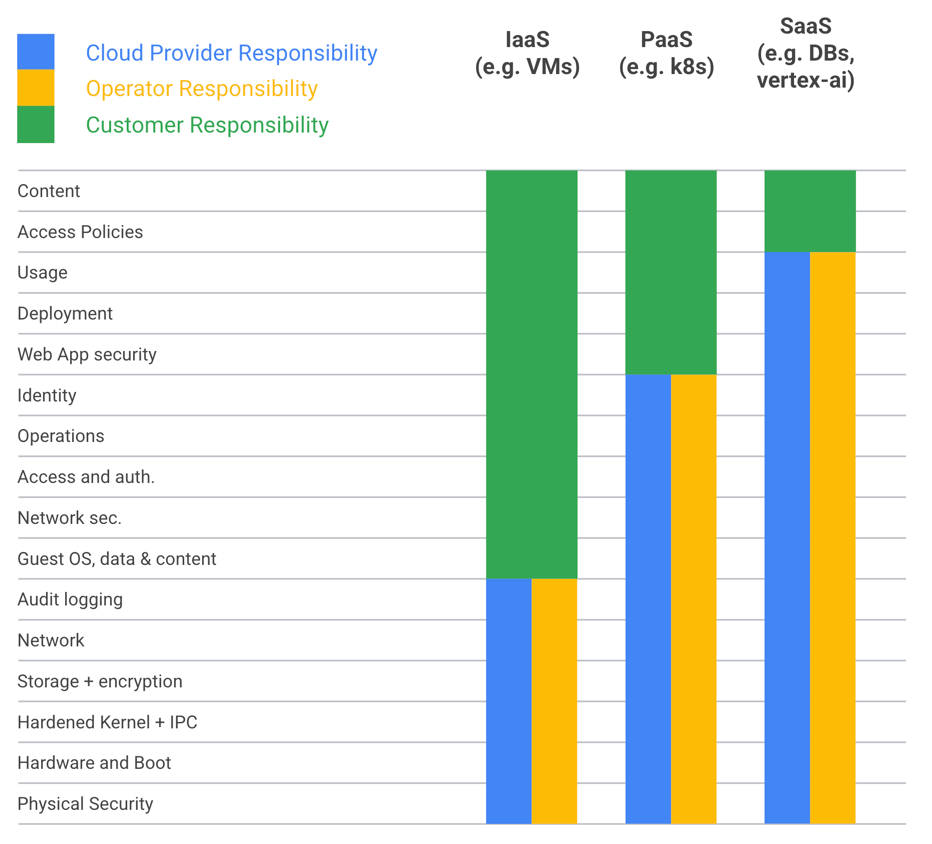
GDC 採用共同責任安全模式,保護整個應用程式堆疊。GDC 提供基礎架構即服務 (IaaS)、平台即服務 (PaaS) 和軟體即服務 (SaaS),在 GDC 的所有設定中,Google 和營運商負責保護基礎架構層。客戶須負責保護專案設定和應用程式層,包括應用程式容器、基本映像檔和依附元件。
從安全性角度來看,以下是負責營運 GDC 的各種角色:
基礎架構操作員群組:管理系統基礎架構的日常運作,無法存取客戶資料。這個角色是系統最高層級的管理員,可能是 Google、簽約第三方或客戶自己,實際為何取決於主權限制的性質。
平台管理員群組:管理專案資源和權限的客戶角色。這是客戶取得的最高層級管理員權限,也是唯一能將客戶資料存取權授予他方的管理員層級。
應用程式操作員群組:開發要部署及執行的應用程式,並在 GDC 設定精細資源和權限。這個角色會遵守平台管理員制定的政策,確保系統符合客戶的安全和法規遵循要求。
詳情請參閱「說明文件目標對象」。
設施安全
您可以在客戶指定的實體隔離資料中心部署 GDC。各位置的實體安全措施會因個別客戶的需求而異。為遵守當地法規,資料中心可能需要取得認證,例如 ISO 27001。資料中心必須採取多項安全措施,例如:安全的周邊防禦系統,防止未經授權的人員進入資料中心;全面的攝影機監控,監控資料中心內的所有活動;實體驗證,確保只有授權人員才能進入資料中心;警衛人員,全天候巡邏資料中心並應對任何安全事件;嚴格的存取和安全政策,規範人員如何存取和使用資料中心。這些安全措施是重要的第一層防護,可保護資料中心內儲存的資料,防止未經授權的存取、使用、揭露、干擾、修改或刪除。
硬體安全
Google 設有嚴格的程序,確保硬體安全。所有 GDC 硬體均由經過審查和認證的合作夥伴購買及組裝,符合客戶特定的主權和供應鏈要求。硬體經過測試和核准,符合 Google 嚴格的內部標準,以及多數重視安全性的客戶需求。GDC 硬體中的所有子元件均來自經過審查且可靠的供應商。硬體整合至 GDC 機架的作業是在區域認證中心完成,這些設施已獲 Google 核准,可處理機密硬體。所有處理 GDC 硬體的人員都經過背景調查,確保只有授權人員才能存取硬體。此外,特定高風險硬體和韌體元件的實際實作方式,會由專門團隊進行安全性審查。這些審查會考量各種威脅,例如供應鏈攻擊、實體攻擊,以及對硬體和韌體元件的本機執行攻擊,包括持續性威脅。這些審查結果可做為知識,直接用於制定硬體安全需求,包括安全韌體和韌體更新、韌體完整性、安全啟動、安全管理和服務。Google 與所有使用硬體的供應商和團隊保持密切關係,確保提供頂級的安全防護功能。這表示 Google 會持續與合作夥伴合作,確保硬體盡可能安全。Google 透過提升硬體和安全性要求、執行互動式安全性審查,以及與產品團隊合作,實作專為 GDC 打造的新安全防護功能,並與實際硬體和韌體以及其他產品功能深度整合,進而提升標準。
主機和節點安全性
GDC 預設只允許將我們自訂封裝的安全節點作業系統 (OS) 載入系統。強化映像檔和設定可大幅減少攻擊面。保護靜態和傳輸中資料的加密編譯模組通過 FIPS 140-2/3 驗證,代表這些模組已通過嚴格的安全性測試,並由獨立、經認證的實驗室審查。GDC 提供防惡意軟體,可保護在裸機節點上執行的作業系統,並提供掃描儲存系統的解決方案。Google 會為這些掃描器提供更新套件,並納入 IO 透過 GDC 升級程序套用的定期系統更新。偵測警示會傳送至 IO。GDC 也提供完整性監控和違規偵測工具,保護系統免受意外變更。整體而言,這些安全措施有助於保護系統免受各種攻擊。安全措施可讓攻擊者難以存取系統、利用安全漏洞和安裝惡意軟體。
租用
GDC 是多用戶代管雲端平台,類似於Google Cloud 平台。這項架構旨在提供租戶之間的強大隔離機制,在雲端使用者之間提供強大的保護層,並讓使用者符合嚴格的工作負載認證標準。GDC 提供兩種級別的租戶隔離。第一層稱為「機構」,提供強大的實體運算隔離功能;第二層稱為「專案」,透過邏輯區隔提供更精細的資源分配選項。
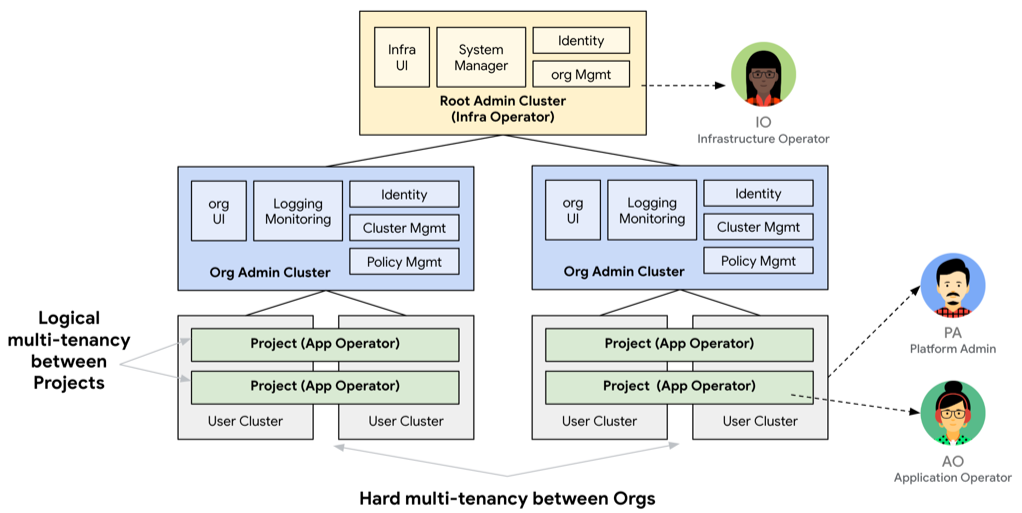
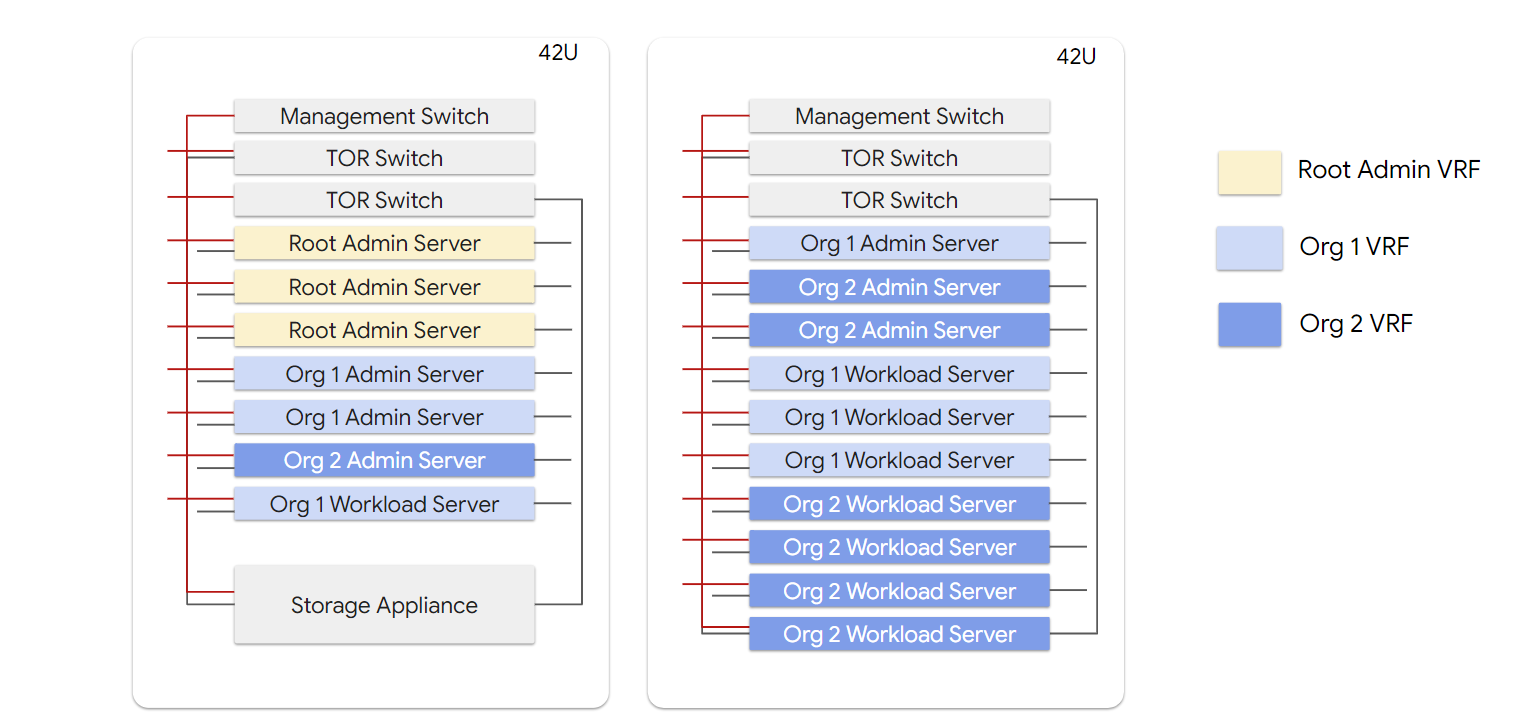
機構之間不會共用實體運算伺服器,且運算子層也會維持租戶。IO 不得存取 PA 層。同樣地,AO 也無法存取 PA 層。
應用程式安全防護
為防範軟體供應鏈攻擊,所有 GDC 軟體均依據軟體構件供應鏈級別 (SLSA) 開發,這是 Google 與 CNCF 和 Linux Foundation 等機構合作開發的供應鏈安全架構。
SLSA 是一份標準和控管措施檢查清單,可防範竄改行為、提高完整性,並確保軟體供應鏈中的套件安全。這份檢查清單旨在防止攻擊者入侵原始碼存放區、建構系統和第三方依附元件套件。
所有 GDC 原始碼和依附元件都儲存在 Google 版本管控系統中,該系統在安全的 Google 資料中心內隔離並加密。所有程式碼都有經過驗證的記錄,且必須由第二人審查程式碼變更,才能將這些變更納入版本管控系統。
建構作業是透過 Google 發布自動化調度管理系統提供,該系統會運用Google Cloud Build 和 Google 自動化測試工具,全面自動建構、測試及發布容器映像檔和二進位檔。所有建構作業都經過隔離、密封,並使用建構即程式碼原則定義,且在軟體推送過程中,任何人都無法單方面存取。
所有映像檔都會使用多個應用程式安全防護掃描器掃描安全漏洞,並使用加密編譯簽章和 SHA256 核對和,在多個點進行驗證。每個版本都包含軟體物料清單 (SBOM),其中包含軟體元件、依附元件和程式庫,以及所提供資料的詳細資料。
網路安全
本節將概略介紹 GDC 網路安全。
實體網路
雖然 GDC 是設計用於中斷連線的環境,但實際上,GDC 系統可能會連線至更廣泛的受保護環境,該環境會透過客戶的內部私人網路連線,但仍與公用網際網路中斷連線。
客戶私人網路與 GDC 系統之間的所有網路流量,都會通過防火牆和入侵偵測與防禦 (IDS/IPS) 系統。防火牆是控管系統存取權的第一道防線。防火牆和 IDS/IPS 會根據可設定的安全政策,控管傳入和傳出流量,並使用機器學習技術自動分析流量,封鎖未經授權的進入。根據預設,IDS/IPS 系統會檢查基礎架構的所有傳入和傳出通訊。PA 也可以使用 IDS/IPS 系統檢查自己的工作負載流量。防火牆和 IDS/IPS 也與組織的觀測能力堆疊 (用於客戶工作負載) 和 IO 的 SIEM 堆疊 (用於基礎架構) 整合,可進行額外的安全性分析和鑑識。
防火牆會強制執行預設拒絕規則,做為初始資安態勢,防止非預期的存取和資料外洩。IO 和 PA 則有方法可視需要定義進一步的存取規則。GDC 內部有兩個實體分隔的網路,可將管理和控制功能與客戶工作負載資料隔離。
頻外管理 (OOB) 網路僅用於管理功能,例如變更網路裝置、儲存設備和其他硬體元件的設定。只有 IO 才能存取 OOB 網路,而且只有在特殊情況下才能存取。網路 ACL 設定為僅允許 IO 控制的 root 權限管理員叢集中的伺服器存取這個網路。資料層網路會將工作負載伺服器連結在一起,並可由 PA 和 AO 存取。
軟體定義網路
資料層網路是以虛擬路由和轉送 (VRF) 為基礎的疊加網路,用於隔離租戶流量。每個租戶組織都有外部和內部 VRF 網路。對外服務 (例如外部負載平衡器和輸出 NAT) 則位於外部網域。客戶工作負載位於內部 VRF。
內部網路用於租戶內部的通訊,例如節點之間的工作負載流量,以及組織內部的檔案和區塊儲存空間。外部網路用於與組織外部通訊。租戶管理流量 (用於存取控管函式) 或客戶流量 (用於存取專案) 必須透過外部網路傳輸。每個客戶工作負載都有負載平衡器和網路位址轉譯 (NAT) 閘道,可設定輸入和輸出流量。
虛擬網路
GDC Virtual 網路是建構在疊加網路之上的組織層級網路層。這項服務採用 GDC 代管容器網路介面 (CNI) 驅動程式:Anthos 網路資料層。
GDC 的虛擬網路層會在組織內提供軟隔離,稱為「專案」。這個層級提供下列網路安全防護功能:
- 專案網路政策:用於保護專案邊界。
- 組織網路政策:用於保護組織邊界。
專案網路和組織網路政策預設為拒絕設定,可做為防範意外存取和資料外洩的起點。
阻斷攻擊防護
所有進入 GDC 的流量都會通過 IDS/IPS 和一組負載平衡器。IDS/IPS 會偵測並捨棄未經授權的流量,並保護資源免受工作階段氾濫攻擊。負載平衡器可以適當調節流量,避免服務中斷。由於所有外部連線能力都是透過客戶的私人網路處理,因此客戶可以針對分散式攻擊提供額外的阻斷攻擊防護。
密碼編譯
本節將概略介紹 GDC 密碼編譯。
PKI
GDC 提供公用金鑰基礎架構 (PKI),可集中管理基礎架構服務的 X.509 CA。根據預設,GDC 具有個別安裝的私人根 CA,以及從這些 CA 分發的中繼和葉。此外,GDC 支援在客戶端點安裝客戶核發的憑證,提高憑證使用彈性。GDC 會集中協調信任存放區的發布作業,讓工作負載和系統服務更輕鬆地驗證及加密應用程式流量。整體而言,GDC 提供強大的 PKI 解決方案,可保護各種基礎架構服務,方便您管理信任關係,同時嚴格控管。
金鑰管理服務
GDC 提供由硬體安全性模組 (HSM) 支援的金鑰管理服務 (KMS)。KMS 是第一方服務。金鑰內容會保留在 KMS 中,而 KMS 則由 HSM 支援。自訂資源定義 (CRD) 含有加密金鑰內容。只有 KMS 才能存取記憶體中的原始金鑰內容。每個組織有一個 KMS。根據預設,所有靜態資料都會使用 HSM 支援的金鑰加密。客戶也可以選擇自行管理加密編譯金鑰。KMS 支援 FIPS 核准的演算法和 FIPS 驗證的模組。KMS 支援以安全的方式匯入及匯出金鑰,可用於金鑰託管、刪除或災難復原等用途。這些功能讓 KMS 成為安全可靠的加密編譯金鑰管理方式。
GDC 也提供客戶自行管理的加密金鑰 (CMEK)。CMEK 可讓客戶控管用於保護 GDC 靜態資料的金鑰。採用 CMEK 的主要動機之一是加密清除,這是一種高保證的資料銷毀方法,可用於資料外洩修復和卸載。金鑰可以與其保護的資料分開刪除。貴組織的所有資料都受到一組 CMEK 保護,平台運作人員可視需要監控、稽核及刪除這些金鑰。CMEK 金鑰是可透過 HSM API 管理的加密金鑰。CMEK 可用於加密區塊儲存空間、虛擬機器磁碟、資料庫服務和使用者容器工作負載的資料。
加密
本節將概略介紹 GDC 加密。
靜態資料
所有儲存在檔案、區塊和物件儲存空間的 GDC 資料,都會使用多層加密技術進行靜態加密。在多租戶環境中,每個租戶的資料都會先以租戶專屬金鑰加密,再寫入檔案、區塊和物件儲存庫:
- 區塊儲存空間 (應用程式磁碟區、VM 磁碟、資料庫儲存空間) 會在三個層級加密:
- 軟體層:在租戶專用運算硬體中,使用由客戶管理的各磁碟區 HSM 支援金鑰,執行 Linux Unified Key Setup (LUKS) 加密。
- 設備層:在儲存設備中執行的磁碟區匯總層級加密 (NVE/NAE),使用由客戶管理、以 HSM 為後盾的個別租戶金鑰。
- 磁碟層:自我加密磁碟機 (SED),每個磁碟機都有由 IO 管理的 HSM 支援金鑰。
- 物件儲存庫會在兩個層級加密
- Bucket 層:在租戶專用運算硬體中,使用客戶管理的 HSM 支援金鑰,協調物件資料加密作業。
- 磁碟層:SED 具有由 IO 管理的每磁碟 HSM 支援金鑰。
- 伺服器磁碟儲存空間 (單一租戶的系統設定資料) 會在一個層級加密:
- 磁碟層:SED 具有由客戶管理的個別磁碟機 HSM 支援金鑰。
傳輸中的資料
根據預設,所有 GDC 流量都會使用通過 FIPS 140-2 認證的加密編譯模組,以及 TLS 1.2+、HTTPS 和 IPSec 通道等業界標準通訊協定進行加密。根據共同責任模式,客戶也應在應用程式層使用加密演算法,確保部署在 GDC 上的所有應用程式都符合加密需求。
身分與存取權管理 (IAM)
系統存取權依據最小權限原則授予。使用者只能存取所需資源。這項程序可保護系統,避免未經授權的存取和濫用行為。此外,系統會強制執行分散權責,例如禁止單方面存取。沒有任何人能完全控制任何系統或程序。這項程序有助於防範詐欺和錯誤。GDC 可與客戶現有的識別資訊提供者整合。系統支援 SAML 2.0 和 OIDC 的 IDP 聯盟功能。這項支援可讓使用者透過現有的識別資訊提供者,在系統中驗證使用者,以便在單一位置管理使用者。所有使用者和工作負載都必須通過驗證,才能存取系統。RBAC 和 ABAC 用於授權所有控制層和資料存取權。使用者必須通過驗證及授權,才能存取資源及執行動作。所有存取行為都會記錄在稽核記錄中,方便管理員追蹤資源存取者和存取時間。這項程序有助於找出未經授權的存取和濫用行為。
資安營運
GDC 資安營運 (SecOps) 為有嚴格安全性、法規遵循和主權要求的實體提供資訊保證,確保受監管客戶的實體隔離工作負載,享有最高等級的營運機密性、完整性和可用性。這項安全性架構旨在達成下列目標:
- 建立 GDC 平台記錄的關聯,以便進行安全性分析和應變。
- 及時找出、回報及追蹤安全漏洞。
- 透過端點偵測與應變 (EDR) 服務,保護所有 OIC 和 GDC 資產。
- 提供工具、程序和執行手冊,讓 SecOps 營運中心持續監控,以便識別、防堵、清除網路安全事件,並從中復原。
| 功能 | 說明 |
|---|---|
| 安全資訊與事件管理 | Elastic Security 是安全資訊與事件管理 (SIEM) 平台,可收集、索引及分析各種來源的安全資料,協助組織偵測及應對威脅。 |
| 安全漏洞管理 | Tenable Security Center 是安全漏洞管理平台,可協助組織找出並修復安全漏洞。 |
| 端點偵測與應變 | Elastic Security、Windows Defender 和 ClamAV。整合式資安平台,可讓組織全面掌握資安態勢,更有效地偵測及應對威脅。 |
| 安全案件管理 | 可讓組織管理資安事件生命週期的軟體解決方案。 |
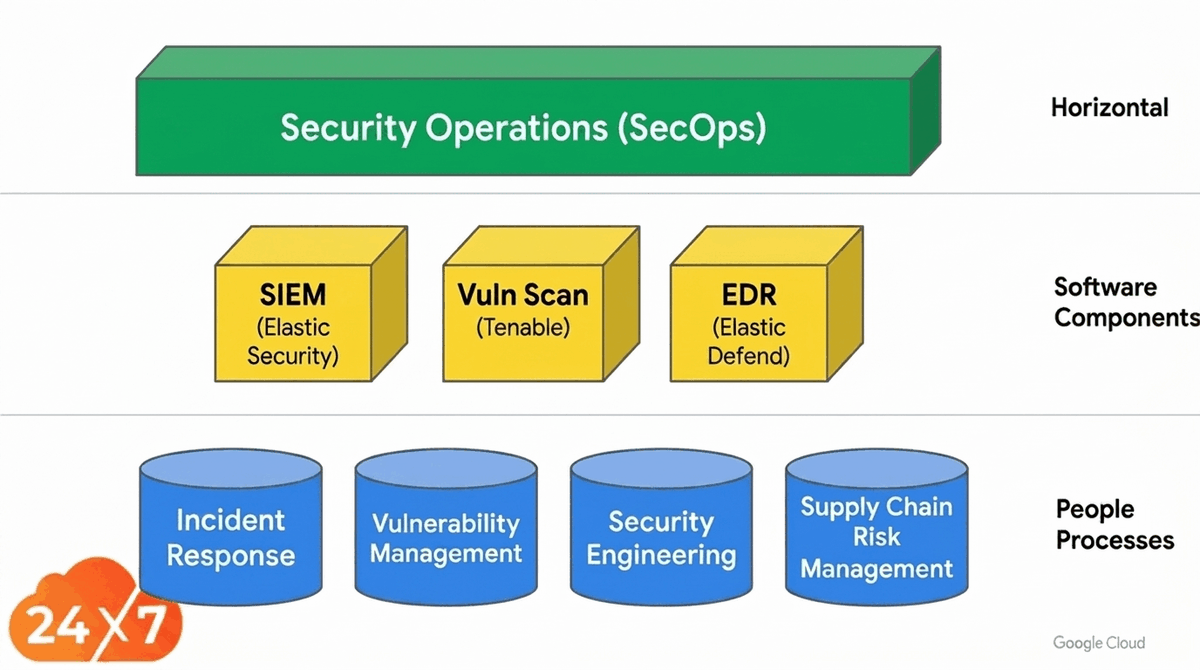
GDC SecOps 可讓 IO 提供資安營運功能。GDC SecOps 團隊提供以人為本的流程,包括事件應變、安全漏洞管理、安全工程和供應鏈風險管理。GDC SecOps 可讓資安營運中心 (SOC) 達成下列目標:
| 功能 | 說明 |
|---|---|
| 偵測 | 我們的安全基礎架構會持續監控潛在威脅和安全漏洞。偵測到威脅或安全漏洞時,資安營運團隊會立即收到報告。 |
| 分類 | 資安營運團隊會分類各項事件,判斷威脅嚴重程度和適當應對措施。 |
| 防堵 | 資安營運團隊採取措施,控制威脅並防止擴散。 |
| 調查 | 資安營運團隊會調查事件,判斷根本原因,並找出資安態勢中的任何弱點。 |
| 回應 | 資安營運團隊採取行動,應對事件並減輕損害。 |
| 復原 | 資安營運團隊會採取措施,從事件中復原,並將系統和網路恢復到正常狀態。 |
安全漏洞管理
GDC 會在正式生產前環境中執行多項安全漏洞識別程序,然後才發布任何版本,以掌握任何潛在的一般安全漏洞與風險 (CVE)。GDC 也會在正式環境中提供安全漏洞掃描功能,用於例行監控和回報。正式環境的所有發現項目都會整合至資安營運程序,以便追蹤及減輕威脅。
安全事件應變
如果部署至 GDC 的程式碼發現安全漏洞,或系統發生事件,IO 和 GDC 安全團隊會執行一系列事件應變程序,緩解問題、建立及套用安全性修補程式,並與受影響的各方溝通。這項事件管理程序與 Google 的標準事件管理程序類似,但因應 GDC 的中斷連線特性而有所調整。
每當發現 CVE 或事件,系統就會指派事件指揮官 (IC) 執行應變程序。IC 負責管理流程,包括驗證及確認事件、為安全漏洞指派通用漏洞評分系統 (CVSS) 分數、管理修補程式建立和準備交付的流程,以及建立適當的通訊。
可靠性作業
本節概略說明 GDC 可靠性作業。
記錄與監控
GDC 隨附觀測平台,可為 GDC 平台、服務和工作負載提供監控、記錄、追蹤和回報功能。
記錄子系統會從所有核心 GDC 平台和服務,以及客戶工作負載中擷取及匯總記錄,並將這些記錄匯入時間序列資料庫,然後透過互動式使用者介面 (UI) 和 API 提供這些資料。
重要稽核記錄事件包括下列領域:
- 使用者驗證和授權要求。
- 產生及撤銷驗證權杖。
- 所有管理員權限和變更。
- 所有控制層 API 動作。
- 所有安全性事件,包括 IDS、IPS、防火牆、防毒。
急用權限
IO 無法存取客戶資料。不過,在緊急情況下,IO 可能需要存取客戶資料。在這種情況下,GDC 會提供一組緊急存取程序,PA 可使用這些程序明確授予 IO 存取權,以便排解問題。
所有急用權限憑證都會離線儲存在保險箱中,或使用以 HSM 為根的金鑰加密。存取這些憑證是可稽核的事件,可觸發警示。
舉例來說,如果 IAM 設定損毀,導致使用者無法存取,IO 會透過安全工作站使用 SSH 憑證式驗證,並要求多方核准才能建立存取權。所有動作都會受到追蹤和稽核。緊急存取事件發生後,安全殼層金鑰會變更。
災難復原
GDC 隨附備份系統,可讓 PA 建立及管理叢集、命名空間或 VM 的備份政策。備份系統包含排程、執行備份、還原資料和回報的一般系統。
升級並更新系統
由於 GDC 是實體隔離環境,因此基礎架構運作人員會處理客戶系統的所有更新。Google 會簽署二進位檔更新,並發布到安全位置,供 IO 下載。IO 會驗證二進位檔,並將二進位檔移至 GDC 進行發布和部署。
這個系統包含所有軟體和韌體更新,包括 GDC 軟體、節點層級 OS、防毒和惡意軟體定義和簽章、儲存空間和網路設備、裝置更新,以及任何其他二進位檔更新。
變更管理 - 基礎架構即程式碼
GDC 使用基礎架構即程式碼 (IAC),自動佈建及部署 GDC 設定。IAC 可明確劃分基礎架構營運團隊的職責。例如,提出設定變更與授權變更,讓整個程序更安全。有了 GDC IAC,所有設定變更都會經過多方審查和核准程序,確保只部署授權設定。這些審查可建立透明且可稽核的程序、提高變更的一致性,並減少設定偏移。
法規遵循程序
GDC 符合 NIST 800-53、SOC 2 等常見法規,並可協助取得 FIPS 140-2 和 3 等認證。GDC 也通過多項認證程序,符合 Google 級別的安全標準。法規遵循是持續進行的過程。為協助客戶和操作人員完成這項作業,GDC 會持續監控及測試。在持續監控程序的安全措施中,GDC 會追蹤資產異動,例如不明軟硬體,或新增軟硬體。GDC 會模擬惡意行為人的攻擊,定期執行滲透測試。GDC 會定期掃描系統,偵測是否有惡意軟體,並在發現感染時通知 GDC。災難復原測試程序會測試 GDC 從災難復原的能力。這些程序可確保 GDC 資料和系統安全無虞。
符合安全性技術導入指南 (STIG)
根據 STIG 規則 RHEL-08-040320,xorg-x11-server-common 套件是 NVIDIA GPU 驅動程式和硬體加速程式庫 (例如 Vulkan 和 Mesa) 所需的核准系統依附元件。節點作業系統映像檔上的圖形顯示管理工具服務已停用,且處於非作用中狀態。